
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 wqsemc/cve-2019-0708
CVE-2019-0708, BlueKeep के लिए प्रारंभिक शोषण CVE-2019-0708 BlueKeep RDP रिमोट विंडोज कर्नेल Use After Free। RDP termdd.sys ड्राइवर केवल-आंतरिक चैनल…
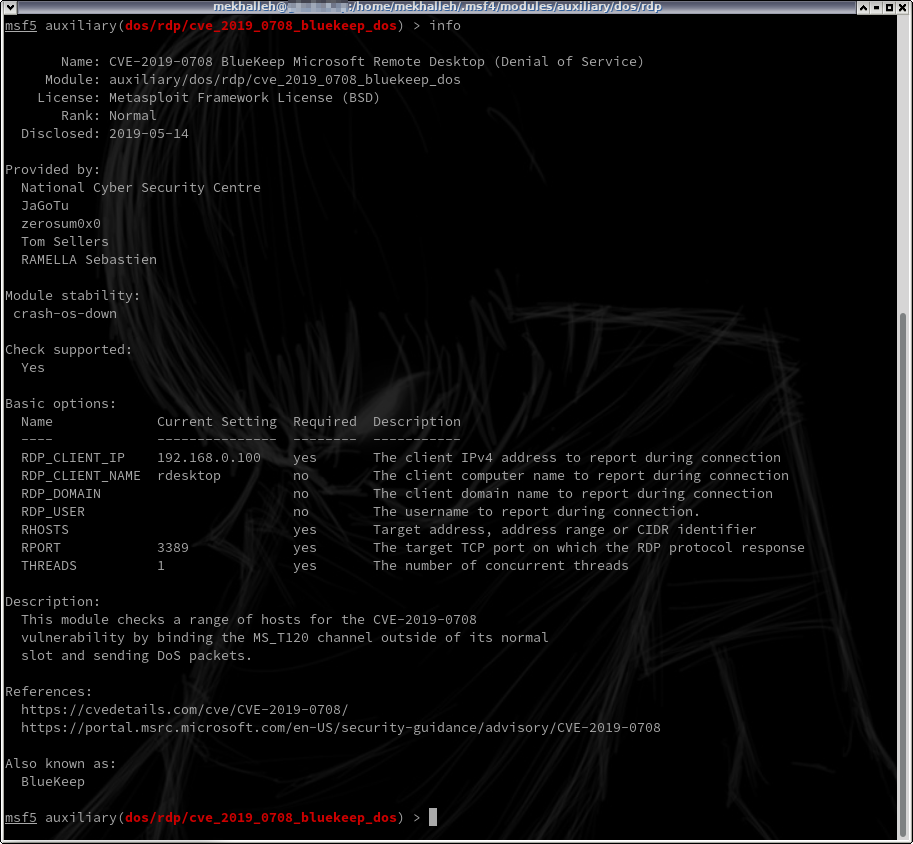 mekhalleh/cve-2019-0708
Bluekeep वेक्टर का उपयोग करके बड़े पैमाने पर Denial of Service के लिए Metasploit मॉड्यूल।
 sourceincite/cve-2018-8440
CVE-2018-8440 स्टैंडअलोन शोषण
 likekabin/cve-2018-8174-msf
# मेटास्प्लॉइट मॉड्यूल जो CVE-2018-8174 का शोषण करने के लिए एक दुर्भावनापूर्ण Word दस्तावेज़ उत्पन्न करता है, जो Microsoft Office 32-बिट में एक…
 mefulton/cve-2018-11510
CVE-2018-11510 के लिए बस कुछ शोषण
 xfer0/cve-2017-9791
Apache Struts CVE-2017-9791 रिमोट कोड निष्पादन भेद्यता के लिए Metasploit मॉड्यूल
 zcgonvh/cve-2017-7269
cve-2017-7269 के लिए ठीक किया गया msf मॉड्यूल
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 realistic-security/cve-2017-16524
अप्रतिबंधित फ़ाइल अपलोड भेद्यता - Samsung SRN-1670D पर Web Viewer 1.0.0.193
 n1shant-sinha/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 एक उपयोगी python स्क्रिप्ट है जो Microsoft RTF RCE का दोहन करने का एक त्वरित और प्रभावी तरीका प्रदान करती है। यह…
 xfox64x/cve-2016-5640
Crestron AirMedia AM-100 RCE (CVE-2016-5640) Metasploit मॉड्यूल
 xfox64x/cve-2016-5639
Crestron AirMedia AM-100 Traversal और Hashdump Metasploit Modules
 laginimaineb/cve-2015-6639
PRDiag* कमांड का उपयोग करते हुए QSEE विशेषाधिकार वृद्धि शोषण (CVE-2015-6639)
 securifera/cve-2015-2900-exploit
CVE-2015-2900 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और मेटास्प्लॉइट मॉड्यूल, जो MEDCIN Engine (medcinserv.exe) के संस्करणों 2.22.20142.166 से पहले के…
 lightsey/cve-2015-1592
मेरी Houston Perl Mongers वार्ता के Metasploit मॉड्यूल और पेलोड जनरेशन फ़ाइलें, इस भेद्यता के बारे में।
 retme7/cve-2014-7911_poc
Nexus5 Android 4.4.4(KTU84P) के लिए स्थानीय रूट एक्सप्लॉइट
 retme7/cve-2014-4322_poc
विशेषाधिकार प्राप्त करें:system -> root,के भाग के रूप में https://github.com/retme7/CVE-2014-7911_poc
 steponequit/cve-2013-1081
Novell ZENworks Mobile Management - LFI RCE








