
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 msztankowski/ciscoiossnmptoolkit
सिस्को iOS SNMP ओवरफ्लो एक्सप्लॉइट टूलकिट (CVE-2017-6736)
 murataydemir/cve-2020-17519
[CVE-2020-17519] Apache Flink RESTful API मनमाना फ़ाइल पढ़ना
 nulltrace1336/samba-exploit-cve-2007-2447
Metasploit का उपयोग करके Samba 3.0.20 (CVE-2007-2447) का शोषण करने के लिए चरण-दर-चरण मार्गदर्शिका, जिसमें Nmap स्कैनिंग, पेलोड सेटअप और रिवर्स शेल…
 ntdelta/chakra-exploit-framework
Chakra (Edge) के लिए ब्राउज़र शोषण ढांचा। OSEE तैयारी के भाग के रूप में लिखा गया। प्रदर्शन बग: CVE-2019-0567
 payatu/cve-2018-14442
PoC for Foxit Reader CVE-2018-14442 के लिए PoC
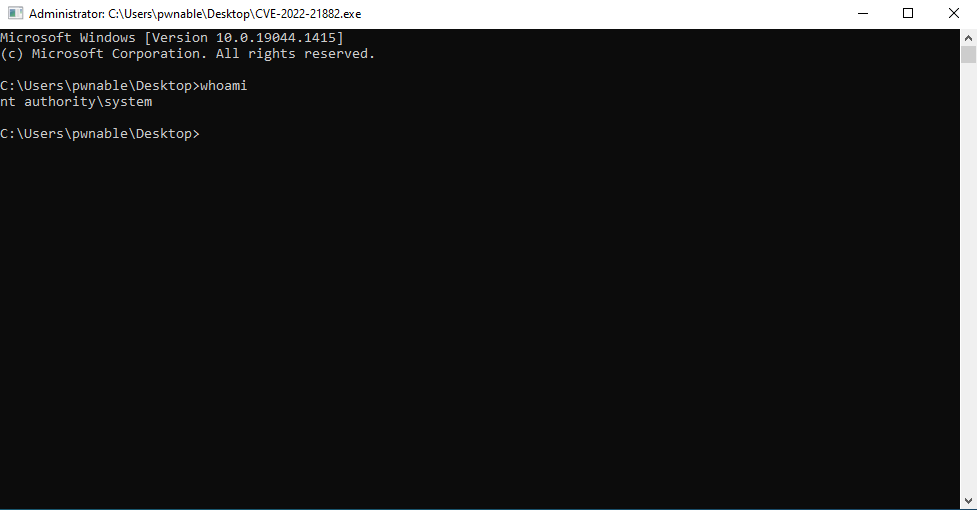 r1l4-i3pur1l4/cve-2022-21882
Win32k विशेषाधिकार उन्नयन शोषण CVE-2022-21882 के लिए, जो Windows कर्नेल कमजोरियों को लक्षित करने वाला एक प्रूफ-ऑफ-कॉन्सेप्ट कार्यान्वयन प्रदान करता…
 ro0tmylove/cve-2024-35250-bof
Cobalt Strike की CVE-2024-35250 का BOF। (कृपया मुझे एक स्टार दें, धन्यवाद।)
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — CVE-2025-55182 के लिए संपूर्ण शोषण फ्रेमवर्क, जिसमें Python एक्सप्लॉइट, Docker असुरक्षित लैब, Burp Suite मैनुअल और स्वचालित…
 projectdiscovery/nuclei-templates
सुरक्षा कमजोरियों का पता लगाने के लिए nuclei इंजन के लिए समुदाय द्वारा क्युरेट किए गए टेम्पलेट्स की सूची।
 sage954526/hfs_exploit_project
HFS 2.3 पर Metasploit RCE - CVE-2014-62
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 तकनीकी सारांश भेद्यता प्रकार: मेमोरी डिस्क्लोजर / आउट-ऑफ-बाउंड्स (OOB) रीड (CWE-125)। CVSS स्कोर: 7.5–8.1 (उच्च/गंभीर)। वेक्टर: आसन्न…
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
# LlamaStack-RCE: नियतिवादी सप्लाई चेन शोषण एवं सुदृढ़ीकरण फ्रेमवर्क [CVE-2024-50050] AI सुरक्षा अनुसंधान पर केंद्रित AI-SupplyChain-Poisoning: उन्नत…
 scs-labrat/android_autorooter
Android 12 और 13 पर ऐप्स से CVE-2024-0044 भेद्यता का उपयोग करके संवेदनशील उपयोगकर्ता डेटा को दूरस्थ रूप से बाहर निकालें
 skyshell20082008/cve-2019-0708-poc-hitting-path
यह केवल termdd.sys में कमजोर पथ को हिट कर रहा है!!! DOS नहीं
 tdawg506/mailenable-cve-2022-36934
MailEnable CVE-2022-36934 प्रमाणीकरण बाईपास RCE के लिए मेटास्प्लॉइट मॉड्यूल
 themmokhtar/cve-2020-0022
CVE-2020-0022 BlueFrag Android RCE भेद्यता का एक पूर्णतः सार्वजनिक exploit (Pixel 3 XL पर परीक्षित)
 tiagob0b/cve-2021-22005
CVE-2021-22005 VMware vCenter मनमाना फ़ाइल अपलोड भेद्यता के लिए Metasploit मॉड्यूल प्रूफ-ऑफ-कॉन्सेप्ट और रिमोट कोड निष्पादन शोषण के साथ।
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
# विंडोज एंसिलरी फंक्शन ड्राइवर (afd.sys) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो CVE-2023-21768 को लक्षित करता है, पोस्ट-एक्सप्लॉइटेशन क्लीनअप…








