#1
 black-army-security/blackarmy-framework
स्वचालित सुरक्षा मूल्यांकन, एक्सप्लॉइटेशन और रेड टीम संचालन के लिए मॉड्यूलर पायथन-आधारित पेनिट्रेशन टेस्टिंग फ्रेमवर्क। इसमें रिकॉनिसेंस और पेलोड…
 nafiez/metasploit-cve-2026-54121-certighost
एक Metasploit सहायक मॉड्यूल जो AD CS एनरोलमेंट "चेज़" फॉलबैक का दुरुपयोग करके किसी भी निम्न-विशेषाधिकार वाले डोमेन उपयोगकर्ता से पूर्ण डोमेन समझौता…
 nccgroup/dapr
Linux के लिए ड्राइवर अटैक प्लेटफ़ॉर्म
 bishopfox/cve-2021-35211
Serv-U SSH भेद्यता (CVE-2021-35211) के लिए Python एक्सप्लॉइट, जिसमें कई पेलोड मोड हैं: stage, exec, और download-execute, जो शेलकोड निष्पादन और कमांड…
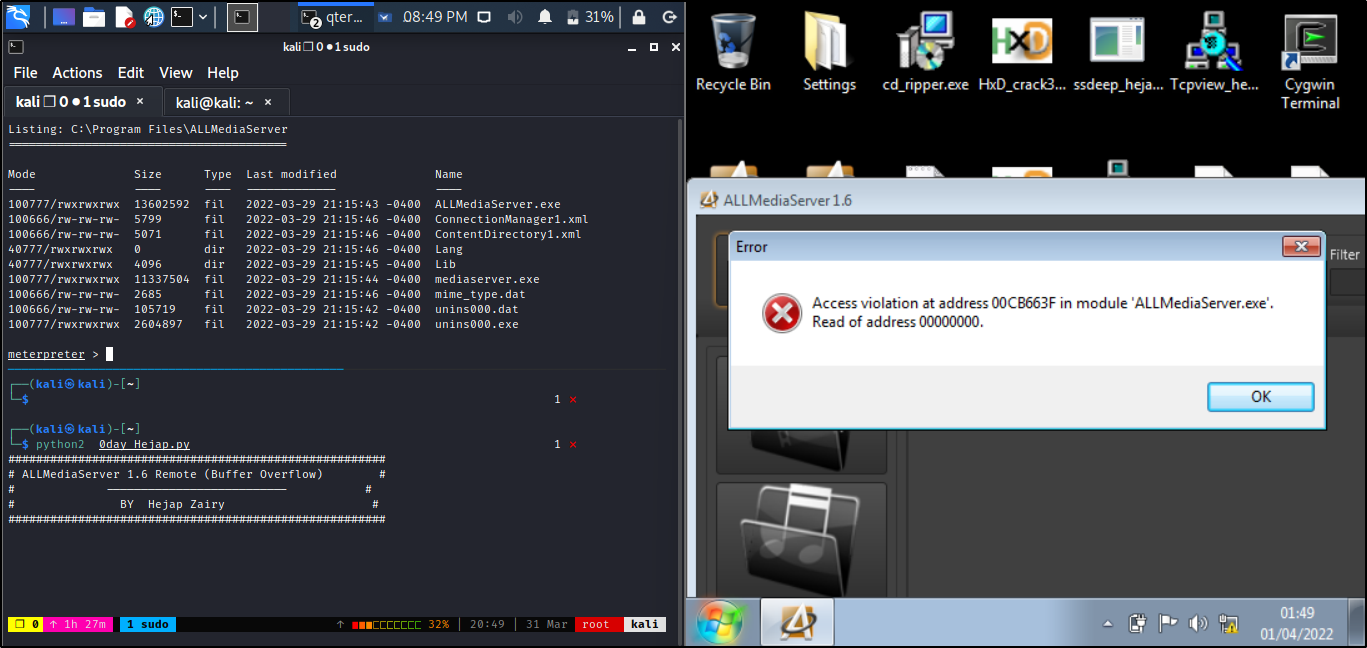 matrix07ksa/allmediaserver-1.6-buffer-overflow
ALLMediaServer 1.6 के लिए SEH अधिलेखन के साथ रिमोट बफ़र ओवरफ़्लो एक्सप्लॉइट, CVE-2022-28381 को लक्षित करने वाले Metasploit मॉड्यूल के रूप में प्रदान…
 ambionics/phpggc
PHPGGC PHP unserialize() पेलोड की एक लाइब्रेरी है, साथ ही उन्हें कमांड लाइन या प्रोग्रामेटिक रूप से उत्पन्न करने के लिए एक उपकरण है।
 pimps/ysoserial-modified
उस रिपॉजिटरी में प्रसिद्ध java deserialization exploitation टूल ysoserial के मेरे अपडेट शामिल हैं।
 rdomanski/exploits_and_advisories
मेरे द्वारा [सह-]खोजे गए या [सह-]लेखित सार्वजनिक एक्सप्लॉइट्स, कमजोरियों और एडवाइजरी को ट्रैक करने वाली रिपॉजिटरी।
 redtimmy/richsploit
RichFaces के लिए शोषण टूलकिट
 dirtyfilthy/gxv3175-remote-code-exec
Grandstream GXV3175 VOIP फोन के लिए रिमोट कोड निष्पादन।
 federicodotta/java-deserialization-scanner
Java डिसेरिएलाइज़ेशन भेद्यताओं का पता लगाने और उनका शोषण करने के लिए Burp Suite का ऑल-इन-वन प्लगइन
 gushmazuko/winbypass
विंडोज UAC बाईपास
 nulltrace1336/php-cgi-argument-injection-exploit
इस वीडियो में Kali Linux के माध्यम से Metasploitable 2 सर्वर पर PHP CGI Argument Injection (CVE-2012-1823) का शोषण Metasploit का उपयोग करके किया जाता…
 jenderal92/rce-exploit-framework
यह फ्रेमवर्क पेनेट्रेशन टेस्टर्स या डेवलपर्स को रिमोट कोड एक्ज़ीक्यूशन (RCE) एक्सप्लॉइटेशन की मैकेनिज्म समझने में सहायता करने के लिए डिज़ाइन किया गया…
 ianxtianxt/cobaltstrike-ms17-010
ms17-010 को स्कैन करने के लिए cs का एक प्लगइन
 233laoliu/mt6985-cve-2026-43499
MT6985 MediaTek Dimensity 9300 (vivo PD2241) के लिए CVE-2026-43499 exploit अडैप्टर
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd स्टैक ओवरफ्लो (CVSS 9.8) 🛡️ OpenWrt DHCPv6 RCE के लिए विस्तृत और व्यापक राइट-अप और वेरिफायर और मल्टी-एक्सप्लॉइट। MIPS/ARM…