
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 ccievoice2009/cve-2024-49112
CVE-2024-49112 के लिए एक्सप्लॉइट, एक गंभीर Windows LDAP RCE भेद्यता, जो निर्मित Netlogon और LDAP इंटरैक्शन के माध्यम से क्रैश ट्रिगर करती है।
 boos4721/copyfail-rs
रस्ट में लिखा गया CVE-2026-31431 के लिए एक्सप्लॉइट, जो AF_ALG splice के माध्यम से Linux कर्नेल पेज-कैश राइट प्रिमिटिव है, जो /etc/passwd पैचिंग या…
 b1tbreaker/cve-2026-30332
Balena Etcher के v2.1.4 से पहले के संस्करण Windows पर अस्थायी फ़ाइल हैंडलिंग में Time-of-Check to Time-of-Use (TOCTOU) रेस कंडीशन से प्रभावित हैं।
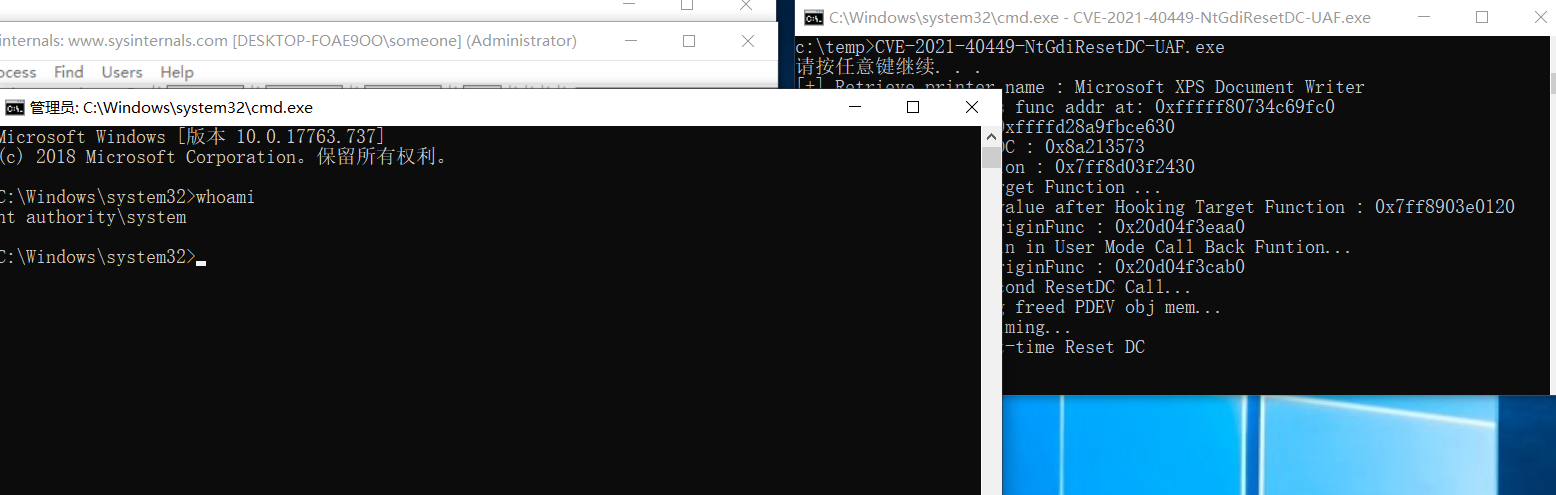 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
CVE-2021-40449 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो NtGdiResetDC में विंडोज कर्नेल का उपयोग-के-बाद-मुक्त (use-after-free) दोष है, जो…
 ayrx/cve-2021-4034
CVE-2021-4034 (PwnKit) के लिए एक्सप्लॉइट जो Linux सिस्टम पर रूट विशेषाधिकार बढ़ाने के लिए pkexec में रेस कंडीशन का लाभ उठाता है।
 audiobahn/cve-2021-4034
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2021-4034 के लिए, जो pkexec को लक्षित करता है, सुरक्षा परीक्षण और अनुसंधान के लिए प्रूफ-ऑफ-कॉन्सेप्ट कोड प्रदान…
 anonymous-family/cve-2021-4034
CVE-2021-4034 (PwnKit) के लिए एक्सप्लॉइट, जो Polkit के pkexec में है, Linux सिस्टम पर रूट तक स्थानीय विशेषाधिकार वृद्धि (local privilege escalation)…
 ankit-ojha16/cve-2021-4034
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2021-4034 के लिए जो pkexec को लक्षित करता है, जो अयोग्य उपयोगकर्ताओं को कमजोर Linux सिस्टम पर root पहुंच प्राप्त…
 andrewtrube/cve-2021-1675
CVE-2021-1675 (PrintNightmare) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण जो कमजोर Windows सिस्टम पर SYSTEM पहुंच प्राप्त करने के लिए एक दुर्भावनापूर्ण…
 almorabea/pkexec-exploit
pwnkit: polkit के pkexec में स्थानीय विशेषाधिकार वृद्धि (CVE-2021-4034)
 ak777177/dirty-frag-analysis
गंदा फ्रैग (CVE-2026-43284/43500) - बॉम्ब द्वारा लिनक्स कर्नेल LPE गहन तकनीकी विश्लेषण
 0xshe/cve-2026-31431
# CVE-2026-31431 के लिए कर्नेल विशेषाधिकार वृद्धि शोषण AF_ALG इंटरफ़ेस का दुरुपयोग करके /bin/su को अधिलेखित करने और रूट शेल प्राप्त करने के लिए…
 0x4ndy/cve-2021-4034-poc
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है, जो अविशेषाधिकार प्राप्त…
 0x05a/my-cve-2021-4034-poc
# CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जो Ubuntu सिस्टम पर शोषण का प्रदर्शन…
 0x01-sec/cve-2021-4034-
CVE-2021-4034 (PwnKit) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है, जो अविशेषाधिकार…
 zenyxx-xd/rootmyvivo
एक-क्लिक रूट vivo/iQOO डिवाइसों के लिए लॉक बूटलोडर पर | CVE-2026-43499 + KernelSU
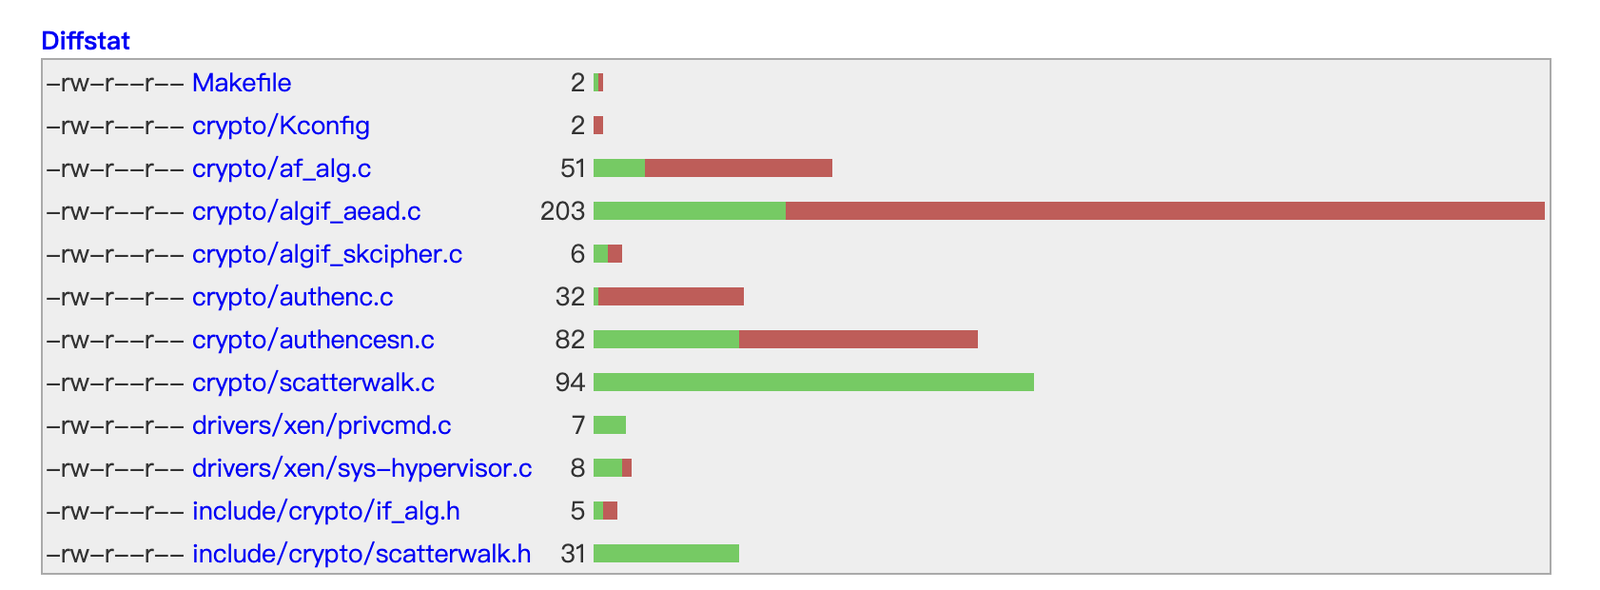 yuspring/cve-2026-31431-poc
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AF_ALG authenc लंबाई जांच बाईपास के माध्यम से Linux कर्नेल विशेषाधिकार वृद्धि है, जो…
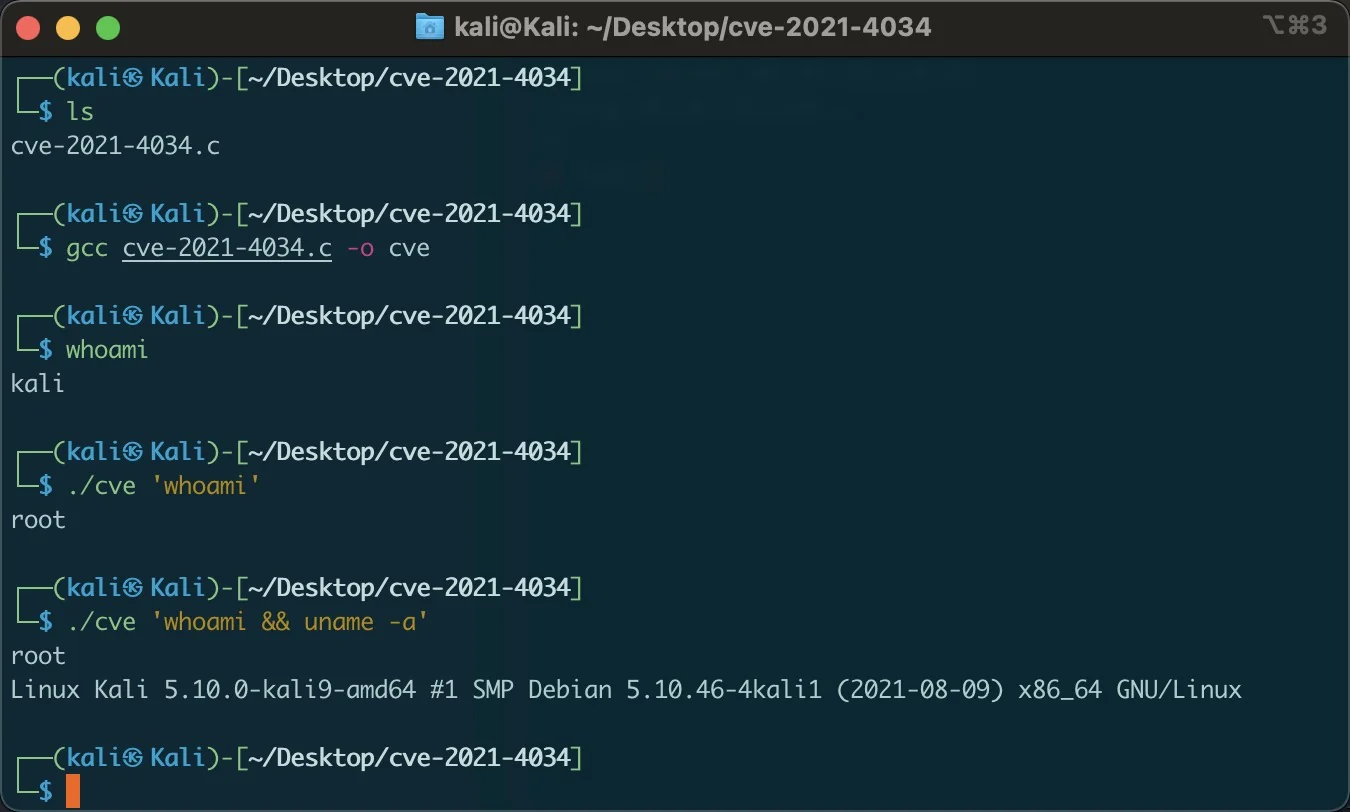 zhzyker/cve-2021-4034
polkit pkexec स्थानीय विशेषाधिकार भेद्यता कस्टम कमांड जोड़ने के लिए








