
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 rvzsec/cve-2026-31431
CVE-2026-31431 के लिए PoC एक्सप्लॉइट, जो authencesn पेज कैश राइट के माध्यम से Linux कर्नेल LPE है, जो 2017 से अधिकांश डिस्ट्रोस पर अनप्रिविलेज्ड…
 rio128128/copy-fail-cve-2026-31431
कॉपी फेल: हर प्रमुख लिनक्स वितरण पर रूट तक 732 बाइट्स।
 puckiestyle/cve-2021-3156
CVE-2021-3156 (Sudo Baron Samedit) के लिए एक्सप्लॉइट, जो Linux x64 को लक्षित करता है, जिसमें विभिन्न glibc और sudo संस्करणों के लिए कई वेरिएंट शामिल…
 phvilasboas/cve-2021-4034
CVE-2021-4034 के लिए एक्सप्लॉइट, polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि, जो एक साझा लाइब्रेरी और GCONV_PATH हेरफेर के माध्यम से रूट शेल…
 pengalaman-1t/cve-2021-4034
# CVE-2021-4034 (PwnKit) के लिए एक्सप्लॉइट जो polkit pkexec भेद्यता के माध्यम से रूट शेल प्रदान करता है। स्रोत कोड और बिल्ड निर्देश शामिल हैं।
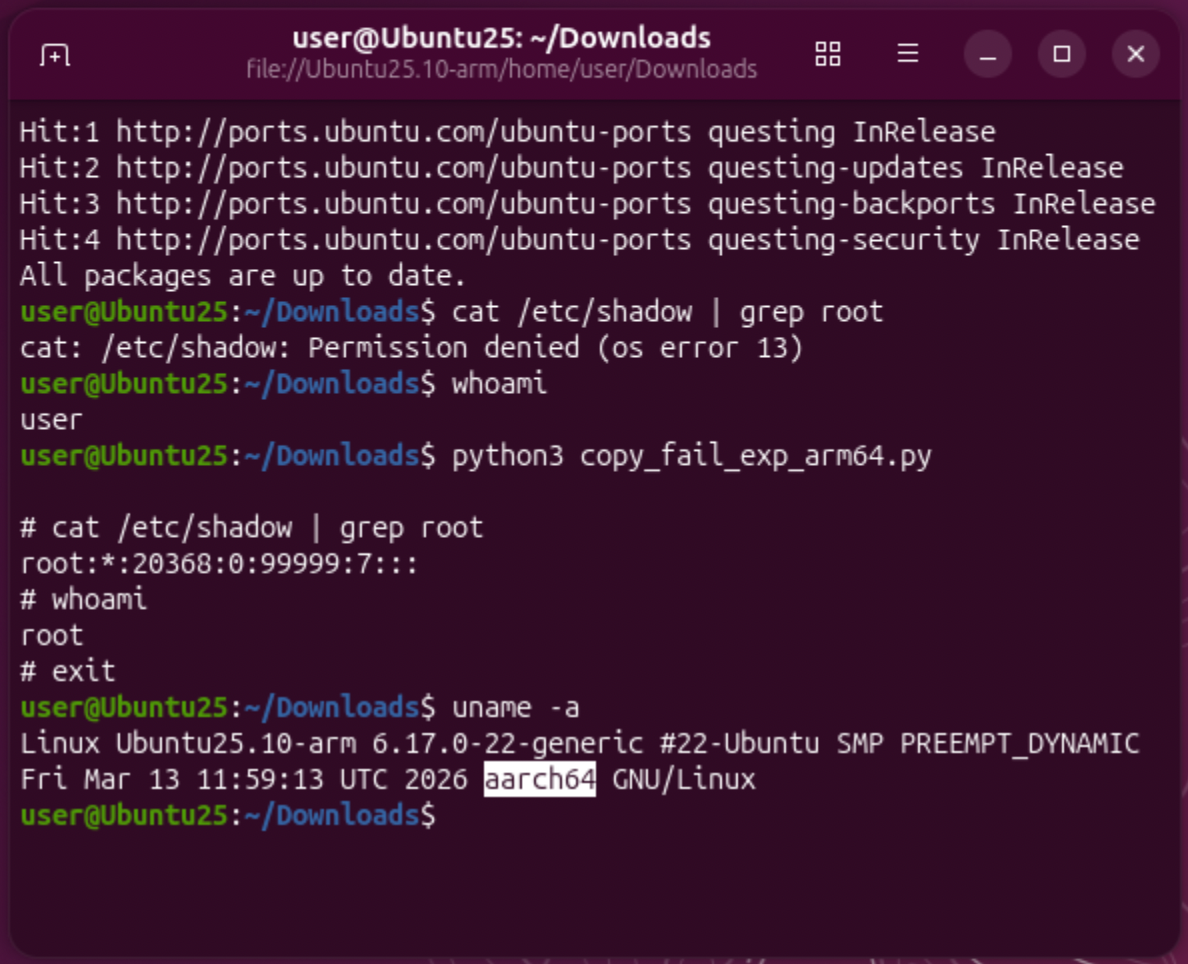 pascal-gujer/cve-2026-31431
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो authencesn लॉजिक बग के माध्यम से Linux स्थानीय विशेषाधिकार वृद्धि (local privilege…
 painoob/copy-fail-exploit-cve-2026-31431
अधिकांश Linux LPE को रेस विंडो या कर्नेल-विशिष्ट ऑफसेट की आवश्यकता होती है। Copy Fail एक सीधी-रेखा तर्क दोष है, इसे इनमें से किसी की भी आवश्यकता नहीं…
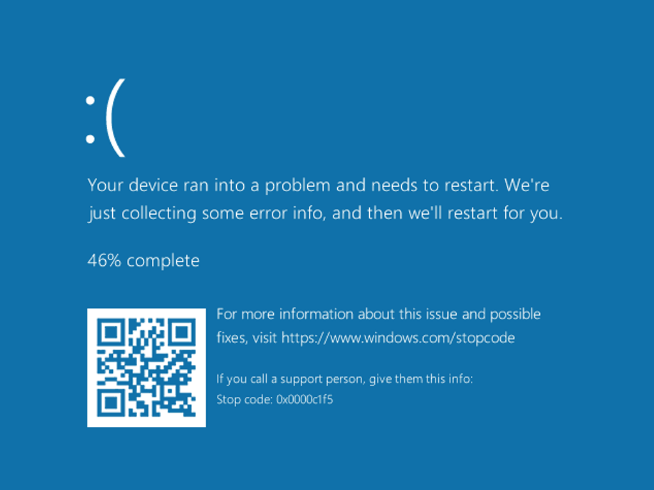 oxfemale/cve-2026-2636_poc
CVE-2026-2636 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, एक Windows CLFS.sys भेद्यता जो CreateLogFile हैंडल पर ReadFile के माध्यम से BSoD उत्पन्न करती है, जिससे बिना…
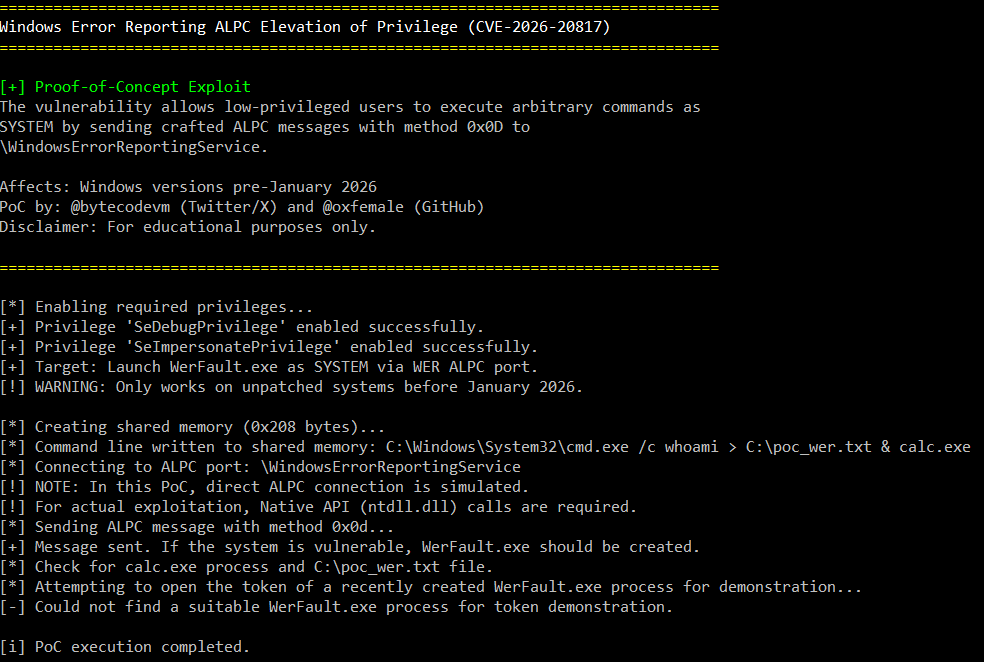 oxfemale/cve-2026-20817
CVE-2026-20817 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows Error Reporting (WER) में ALPC के माध्यम से एक स्थानीय विशेषाधिकार वृद्धि है, जो…
 oreosec/pwnkit
CVE-2021-4034 के लिए एक्सप्लॉइट, polkit के pkexec में एक मेमोरी भ्रष्टाचार भेद्यता, जो Linux सिस्टम पर रूट तक स्थानीय विशेषाधिकार वृद्धि को सक्षम…
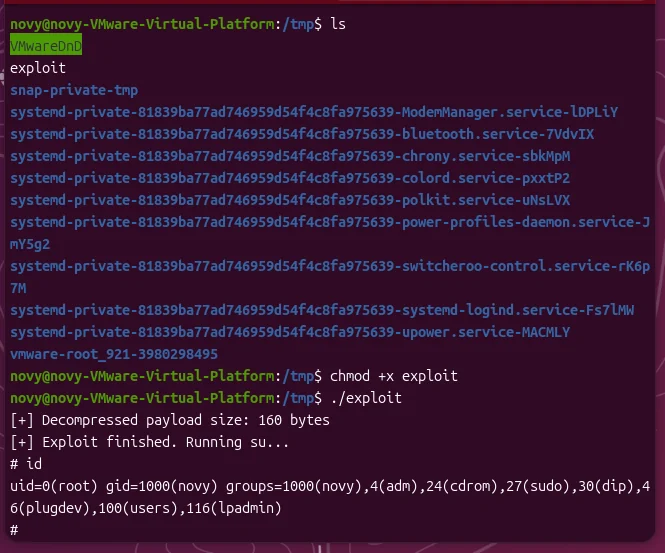 novysodope/copy-fail-cve-2026-31431-c
CVE-2026-31431 - स्टैंडअलोन बाइनरी एक्सप्लॉइट (Python की आवश्यकता नहीं)
 nisec-eric/cve-2026-31431
# CVE-2026-31431 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण विश्वसनीय सिंगल-शॉट PoC प्रदान करता है, जिसमें कई भाषा कार्यान्वयन, भेद्यता…
 nightcorefan94/cve-2026-6770
CVE-2026-6770 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Firefox और Tor ब्राउज़रों को लक्षित करता है, भेद्यता का प्रदर्शन करता है और सुरक्षा शोधकर्ताओं…
 nel0x/pwnkit-vulnerability
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2021-4034 (PWNKIT) के लिए, जो Polkit के pkexec को लक्षित करता है, जिससे अविशेषाधिकृत उपयोगकर्ता कमजोर Linux…
 navisec/cve-2021-4034-pwnkit
Nim-आधारित प्रूफ-ऑफ-कॉन्सेप्ट CVE-2021-4034 (PwnKit) के लिए, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जिसमें स्टैंडअलोन निष्पादन के…
 nasawyer7/iobitunlockerunlocker
(0 day) CVE-2026-37334 किसी भी फ़ाइल को स्थानांतरित या कॉपी करता है। चेकसम ट्रिक के साथ पिछले पैच को बायपास करता है। IObit Unlocker v. 1.3.0
 moiz-2x/cve-2025-24990_poc
प्रूफ ऑफ कॉन्सेप्ट CVE-2025-24990 (Agere Systems का ड्राइवर)
 mishl-dev/cve_2026_31431
CVE-2026-31431 के लिए एक्सप्लॉइट, एक Linux कर्नेल पेज-कैश राइट प्रिमिटिव जो AF_ALG और splice() के माध्यम से स्थानीय विशेषाधिकार वृद्धि और कंटेनर…








