
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 v3n0m-scanner/v3n0m-scanner
Python3.6 में SQLi/XSS/LFI/RFI और अन्य कमजोरियों के लिए लोकप्रिय पेंटेस्टिंग स्कैनर
 last-emo-boy/rikune
विंडोज एक्जीक्यूटेबल्स और बाइनरी फॉर्मेट्स के रिवर्स इंजीनियरिंग के लिए MCP सर्वर। यह स्टैटिक ट्राइएज, Ghidra-सहायता प्राप्त फंक्शन रिकवरी,…
 s0lst1c3/dropengine
DropEngine एक लचीला फ्रेमवर्क प्रदान करता है जो शेलकोड रनर बनाने के लिए है, जिससे ऑपरेटर विभिन्न घटकों में से चुन सकते हैं और उन्हें मिलाकर सेकंडों…
 kyle41111/ai-file
Mythic C2 फ्रेमवर्क के लिए एक लिसनर प्रोफ़ाइल जो AI विक्रेताओं की फ़ाइल API का उपयोग करती है
 jiangsir404/poc-s
POC-T का सशक्त संस्करण POC-S, जो रेड-ब्लू टीम अभ्यास में वेब एप्लिकेशन कमजोरियों के त्वरित सत्यापन के लिए उपयोग किया जाता है। इसमें कार्यक्षमता को…
 cogensec/gideon
खतरे की खुफिया जानकारी, कमजोरियों पर शोध, IOC विश्लेषण और रेड टीमिंग के लिए स्वायत्त सुरक्षा संचालन एजेंट। CVE अनुसंधान, पोस्ट-एक्सप्लॉइटेशन, पेलोड…
 n0qword/mythic_ornn
LLM-संचालित जनरेटर Mythic Agents, Payload-Type और C2 Profiles के लिए।
 angr/angr
एक शक्तिशाली और उपयोगकर्ता-अनुकूल बाइनरी विश्लेषण प्लेटफॉर्म!
 1n3/findsploit
स्थानीय और ऑनलाइन डेटाबेस में तुरंत एक्सप्लॉइट खोजें
 impost0r/rie
CVE-2026-43724 के लिए कर्नेल एक्सप्लॉइट जो Apple macOS/iOS सिस्टम को लक्षित करता है। खुलासा की गई कमजोरी के लिए प्रूफ-ऑफ-कॉन्सेप्ट कोड प्रदान करता है।
 sorrow404null/cve-2026-43499-rmx5200
Android 16 पर realme RMX5200 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण जो LD_PRELOAD-आधारित preload.so श्रृंखला का उपयोग करके CVE-2026-43499 के माध्यम…
 apkc/cve-2024-26229-bof
CVE-2024-26229 के लिए Cobalt Strike और BruteRatel के BOF कार्यान्वयन
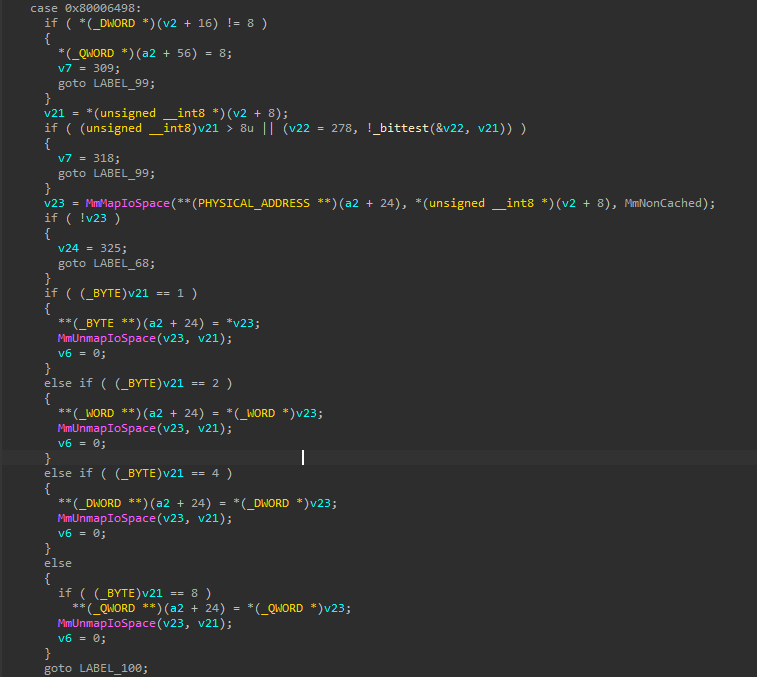 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys विशेषाधिकार वृद्धि शोषण - MmMapIoSpace के माध्यम से भौतिक मेमोरी तक अप्रतिबंधित IOCTL पहुंच
 havocframework/havoc
Havoc फ्रेमवर्क
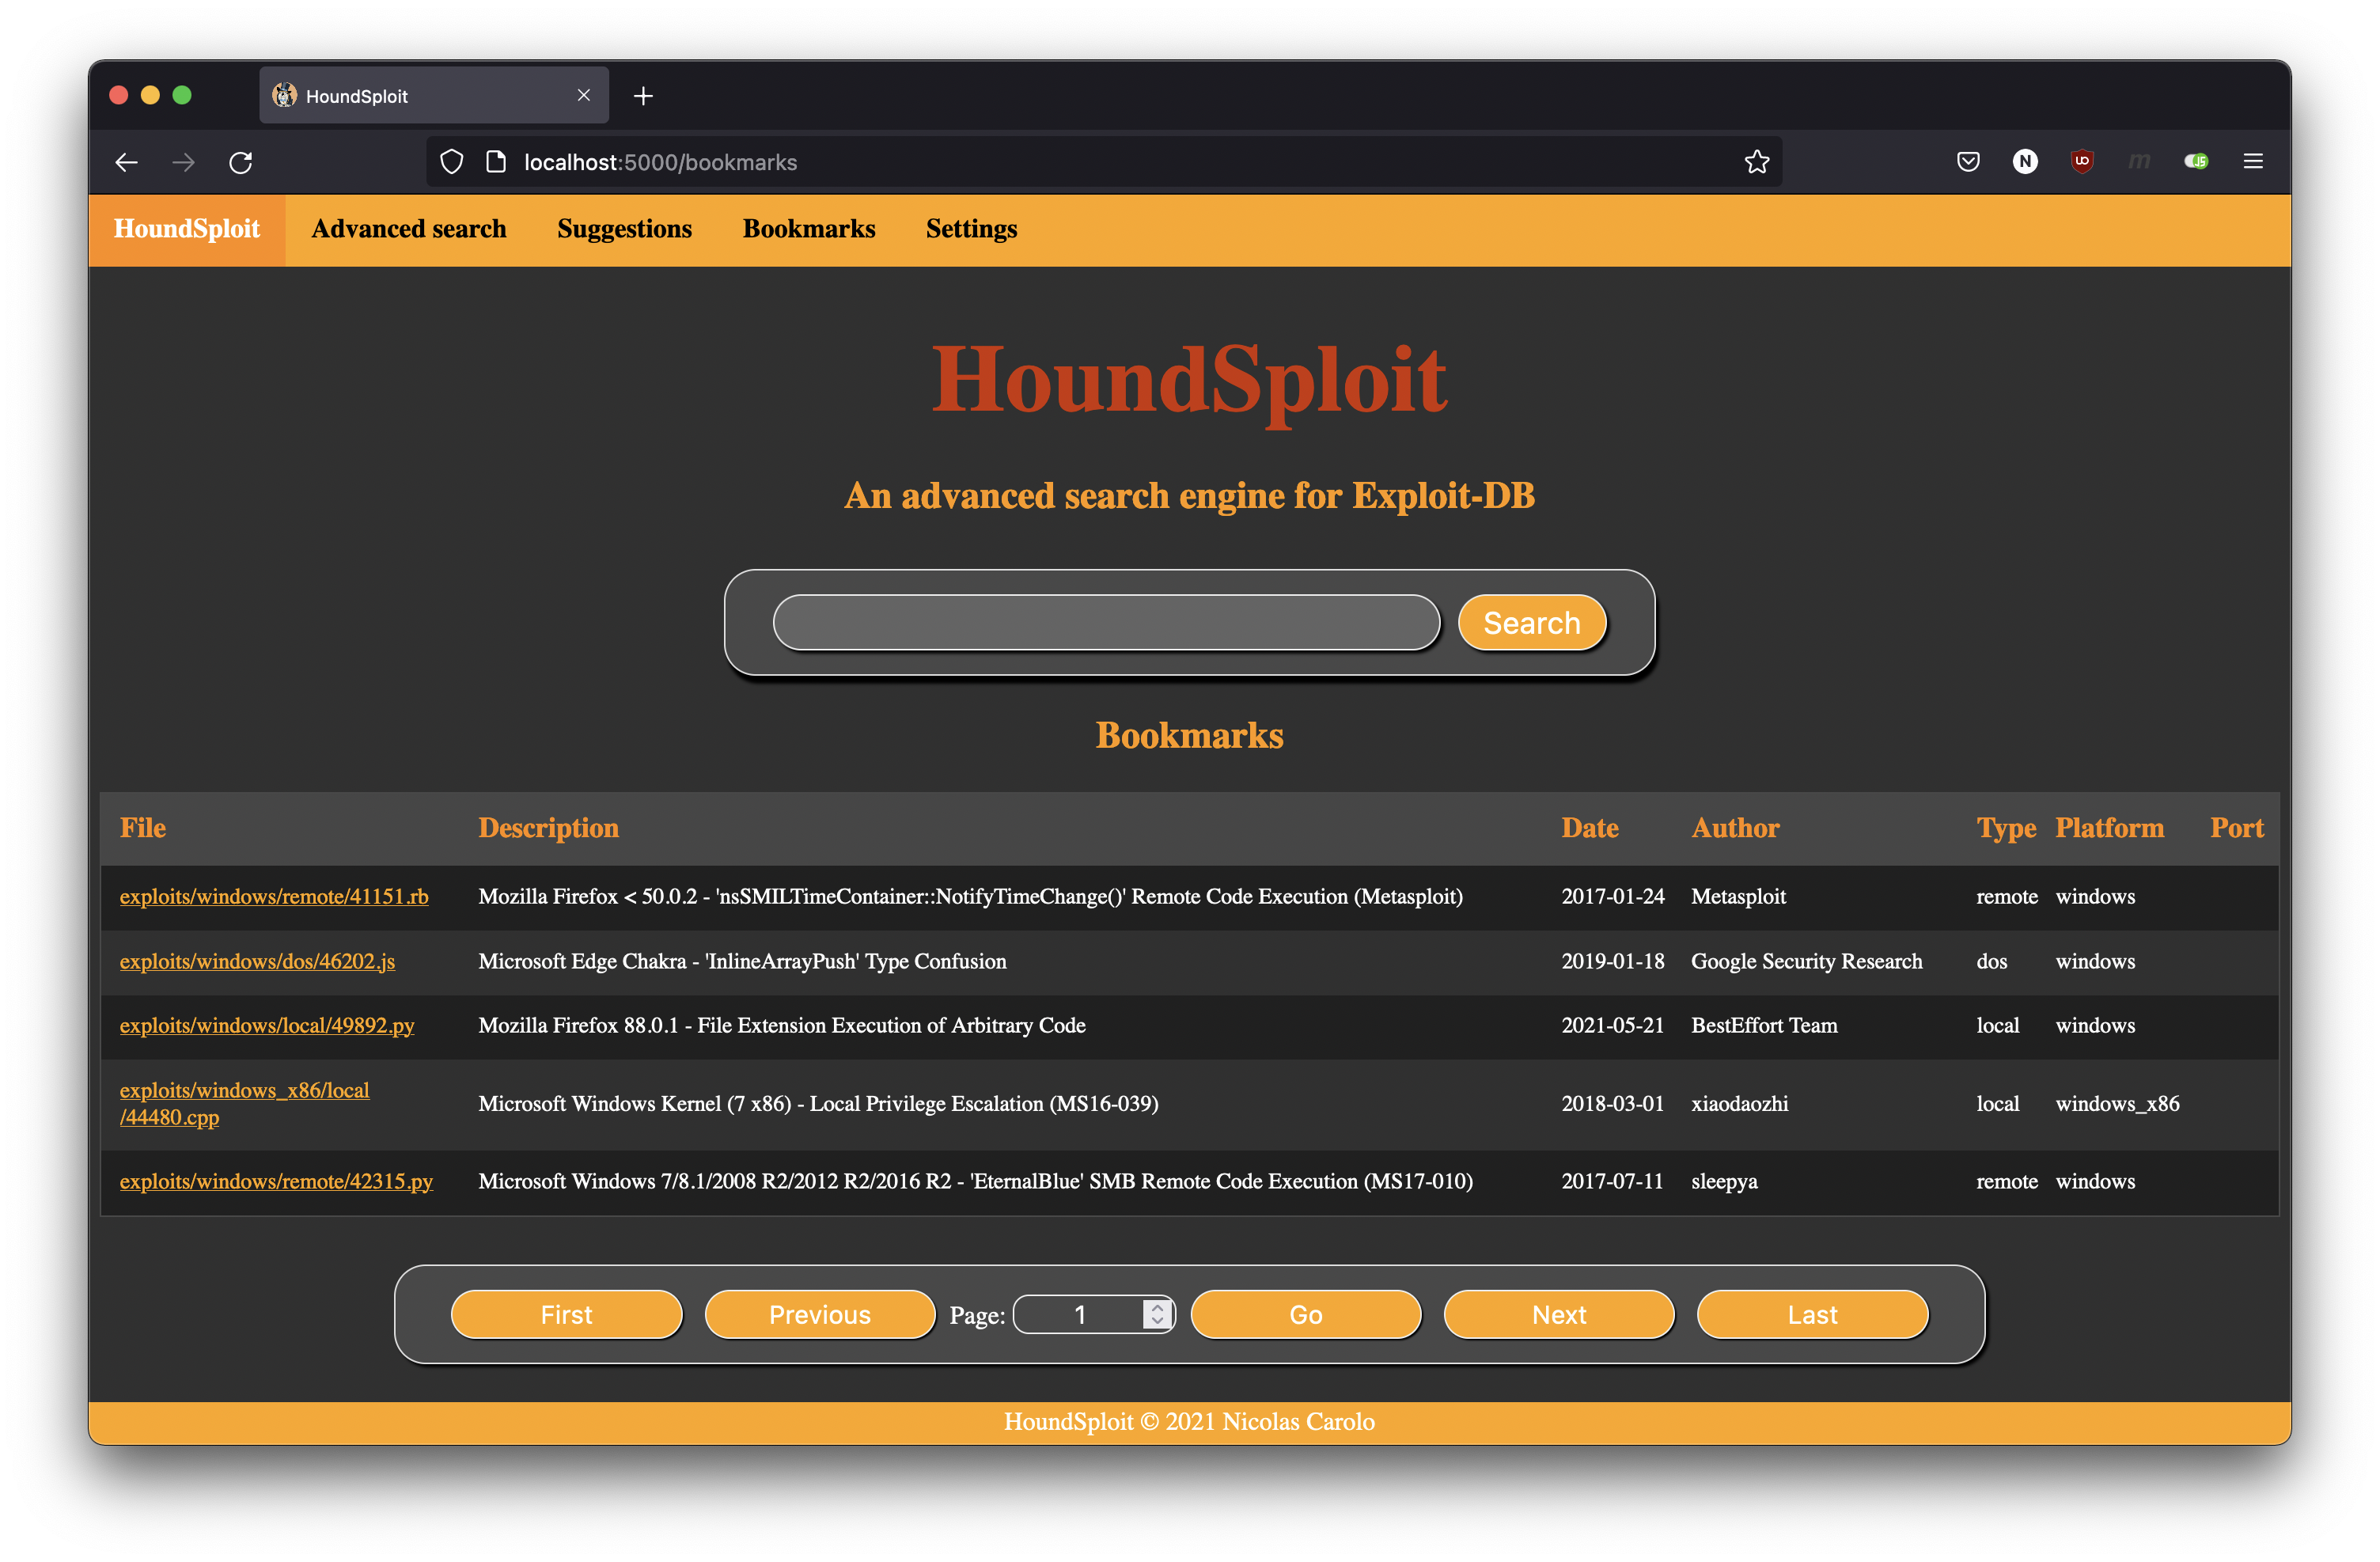 nicolas-carolo/houndsploit
Exploit-DB के लिए एक उन्नत ग्राफिकल खोज इंजन
 shiva108/ai-llm-red-team-handbook
AI / LLM Red Team फील्ड मैनुअल & कंसल्टेंट हैंडबुक
 thomastjdev/wmd
आईटी सुरक्षा उपकरणों के लिए पायथन फ्रेमवर्क
 vp777/windows-kernel-exploitation
विंडोज़ कर्नेल शोषण के लिए तकनीकें और उपकरण, जिसमें पूल ओवरफ्लो शोषण, सेगमेंट हीप मेटाडेटा का दुरुपयोग, और हीप निरीक्षण के लिए डिबगिंग स्क्रिप्ट…








