#1
 cube0x0/cve-2020-1472
CVE-2020-1472 (नेटलोगन विशेषाधिकार वृद्धि) के लिए पायथन शोषण, डोमेन नियंत्रकों को लक्षित करने वाला, पूर्ण डोमेन समझौता प्राप्त करने के लिए।
 venglin/setcred
CVE-2026-45250: FreeBSD 14.4 setcred कर्नेल बफर ओवरफ्लो (LPE)
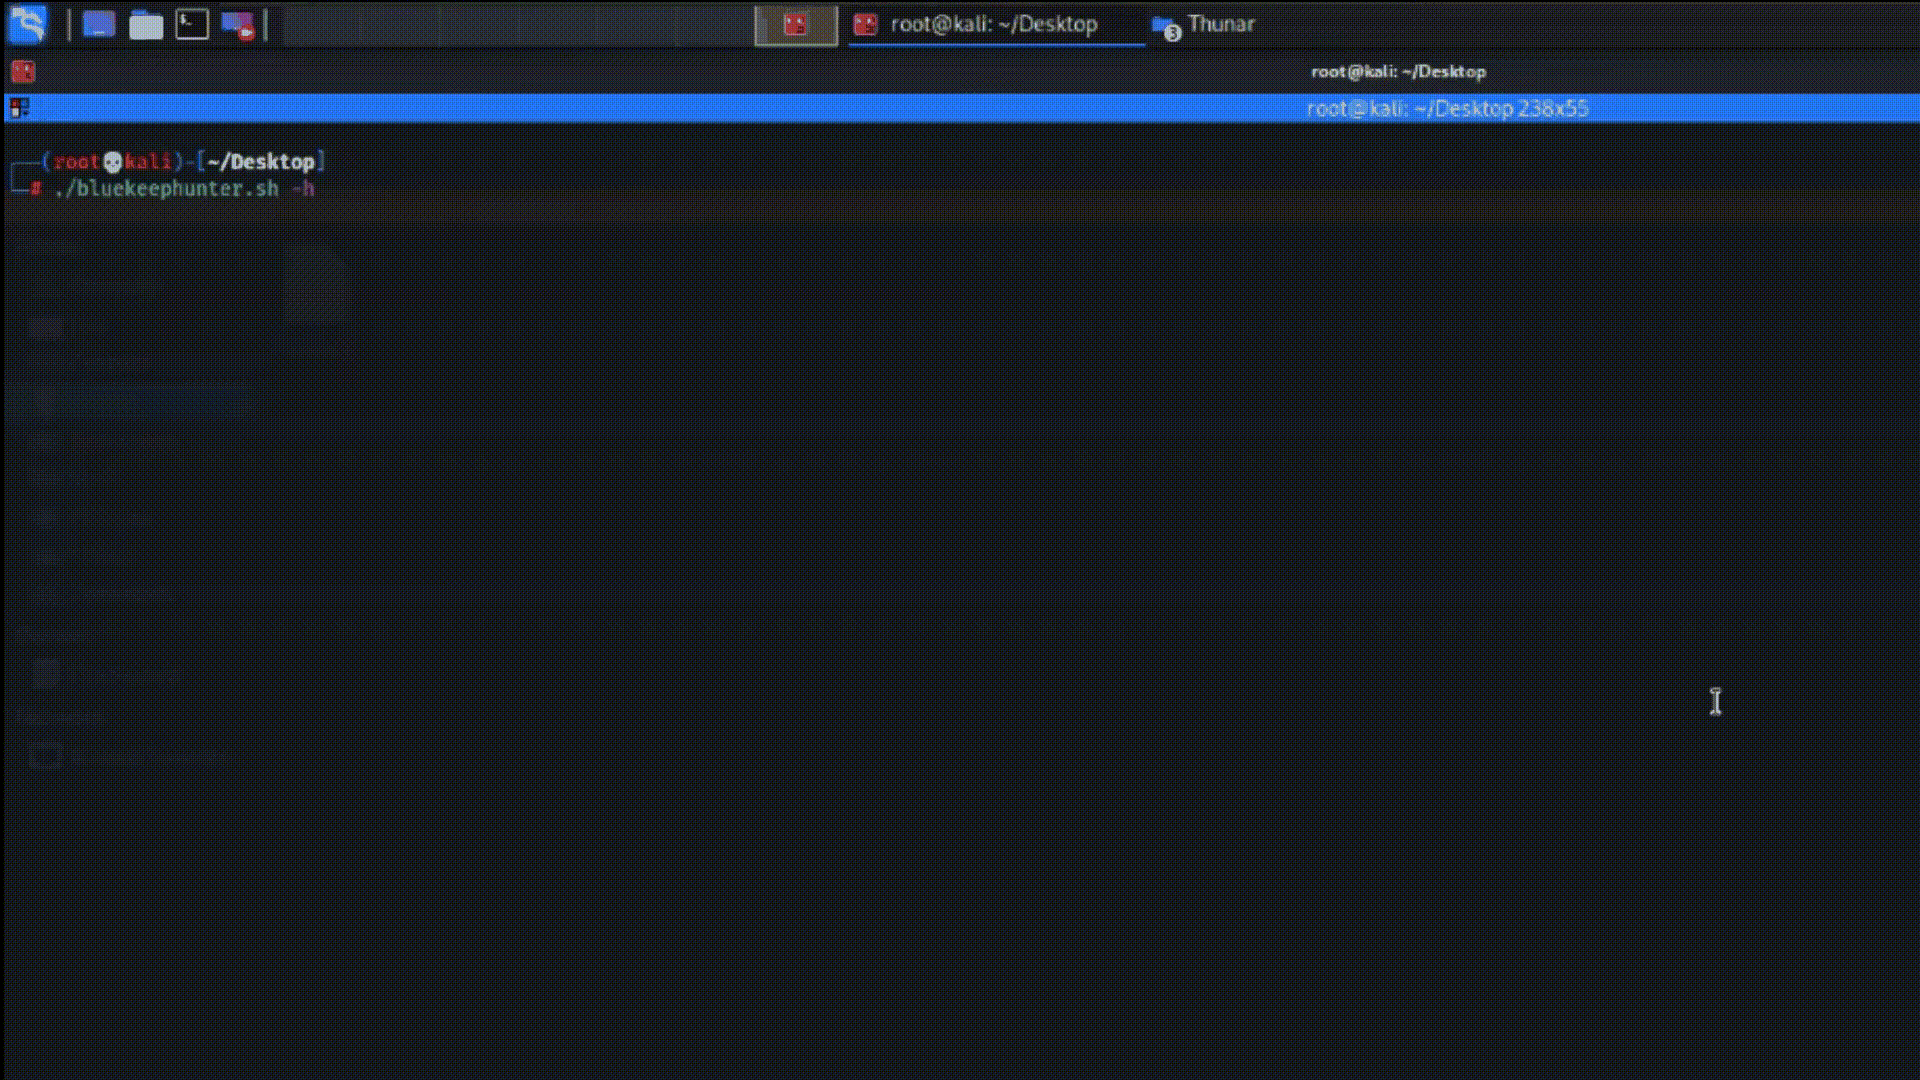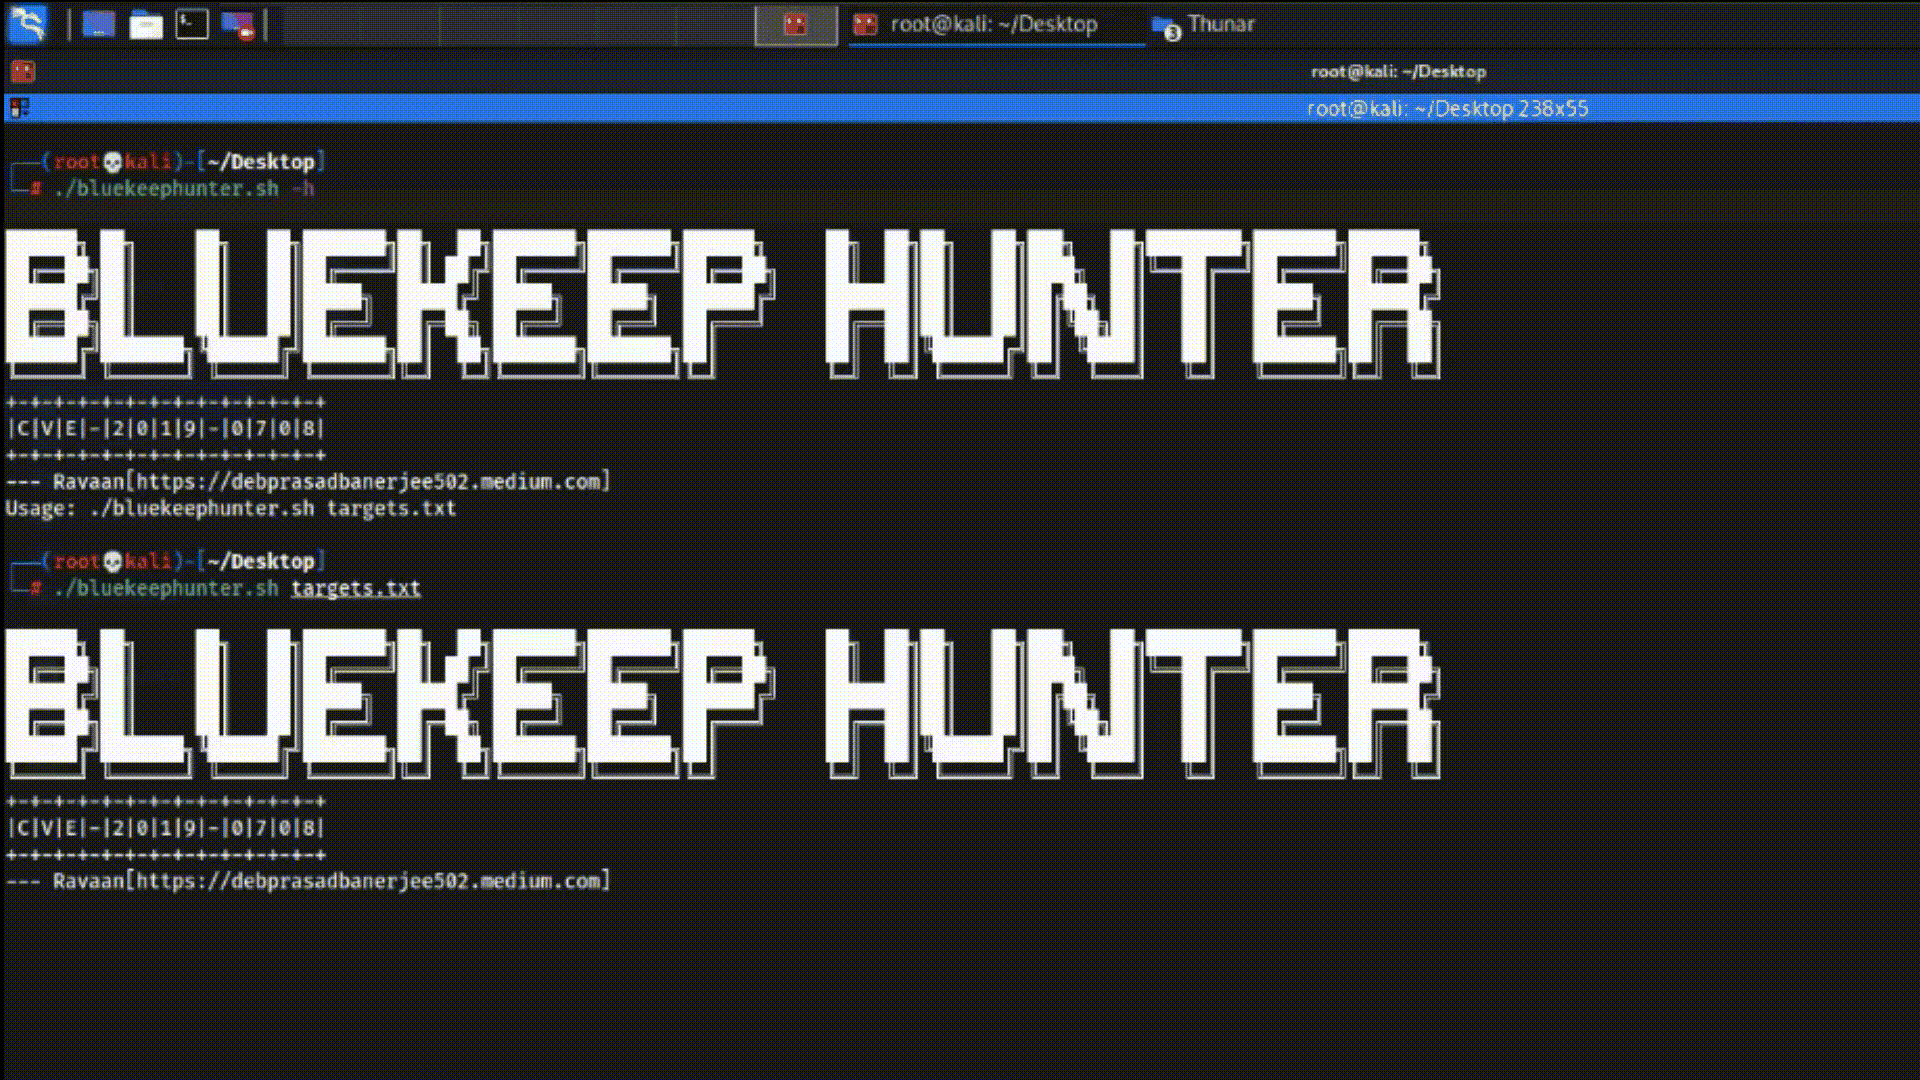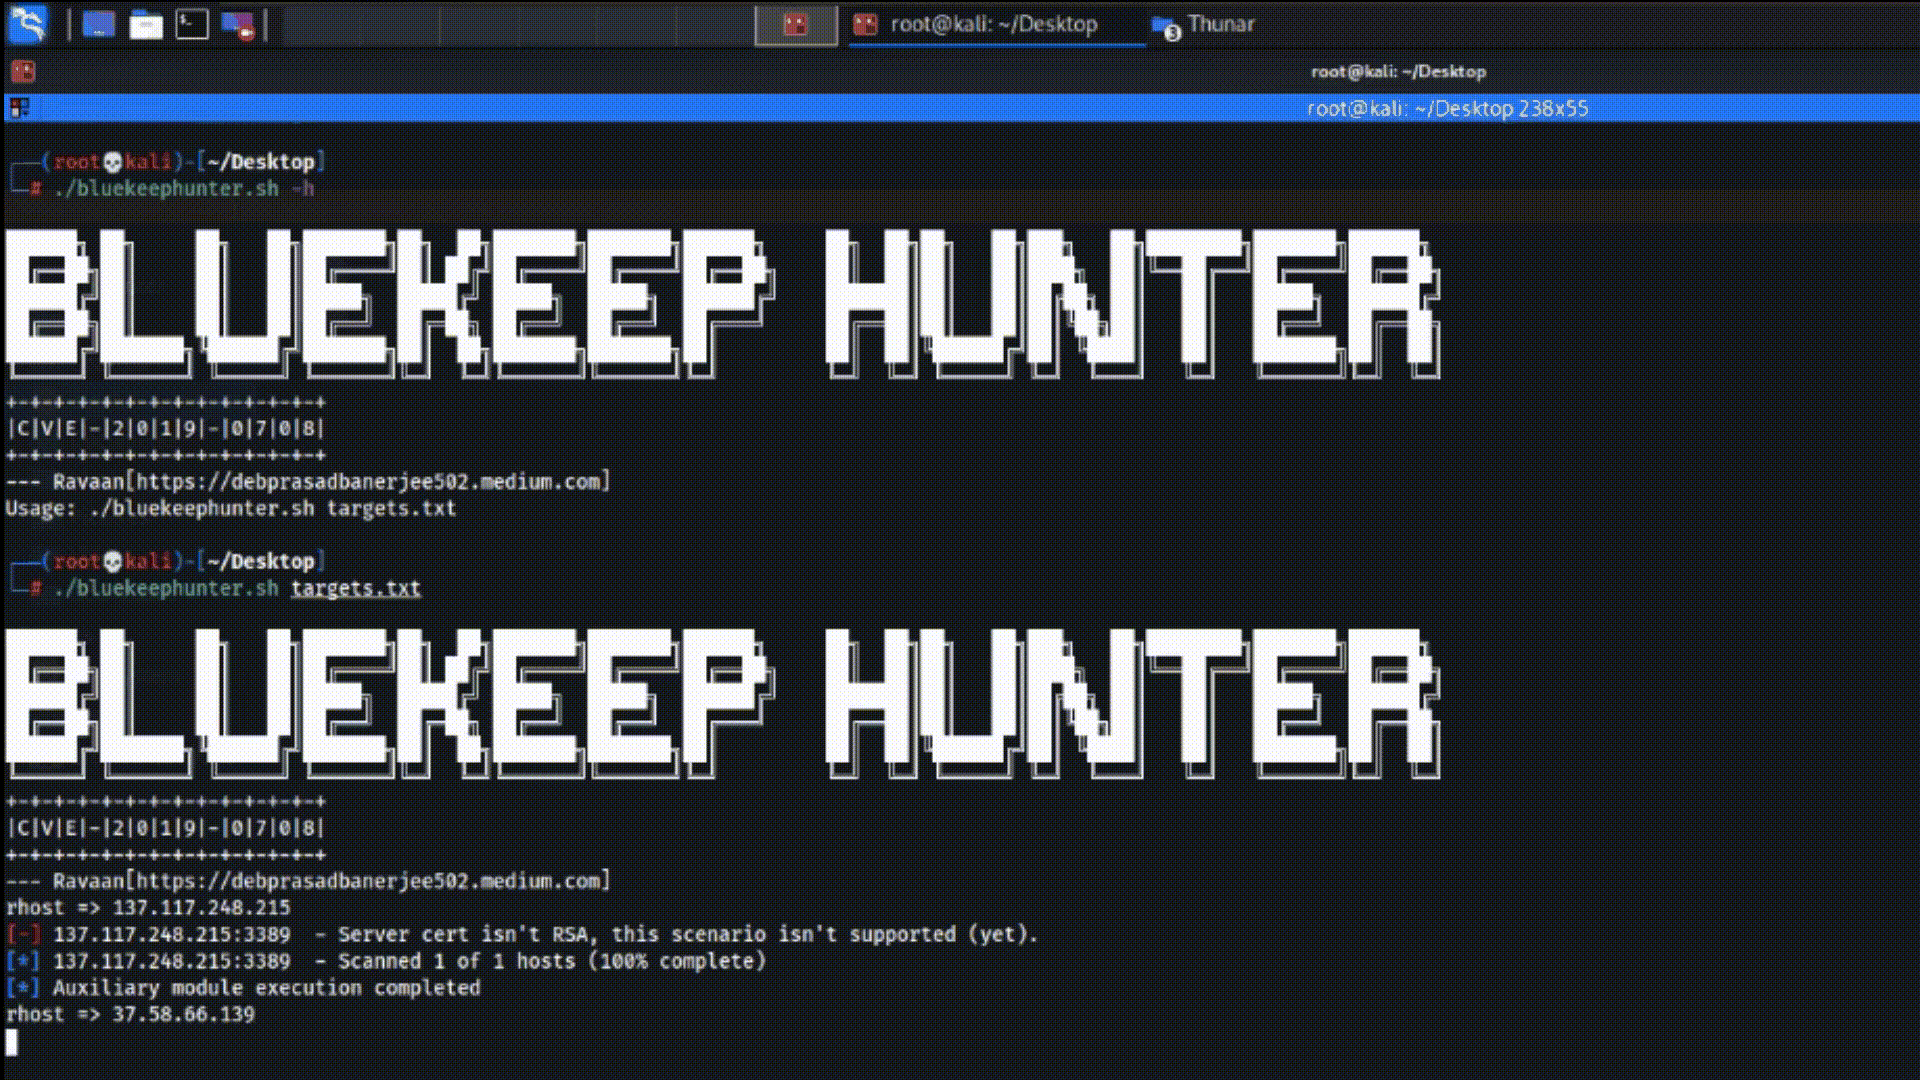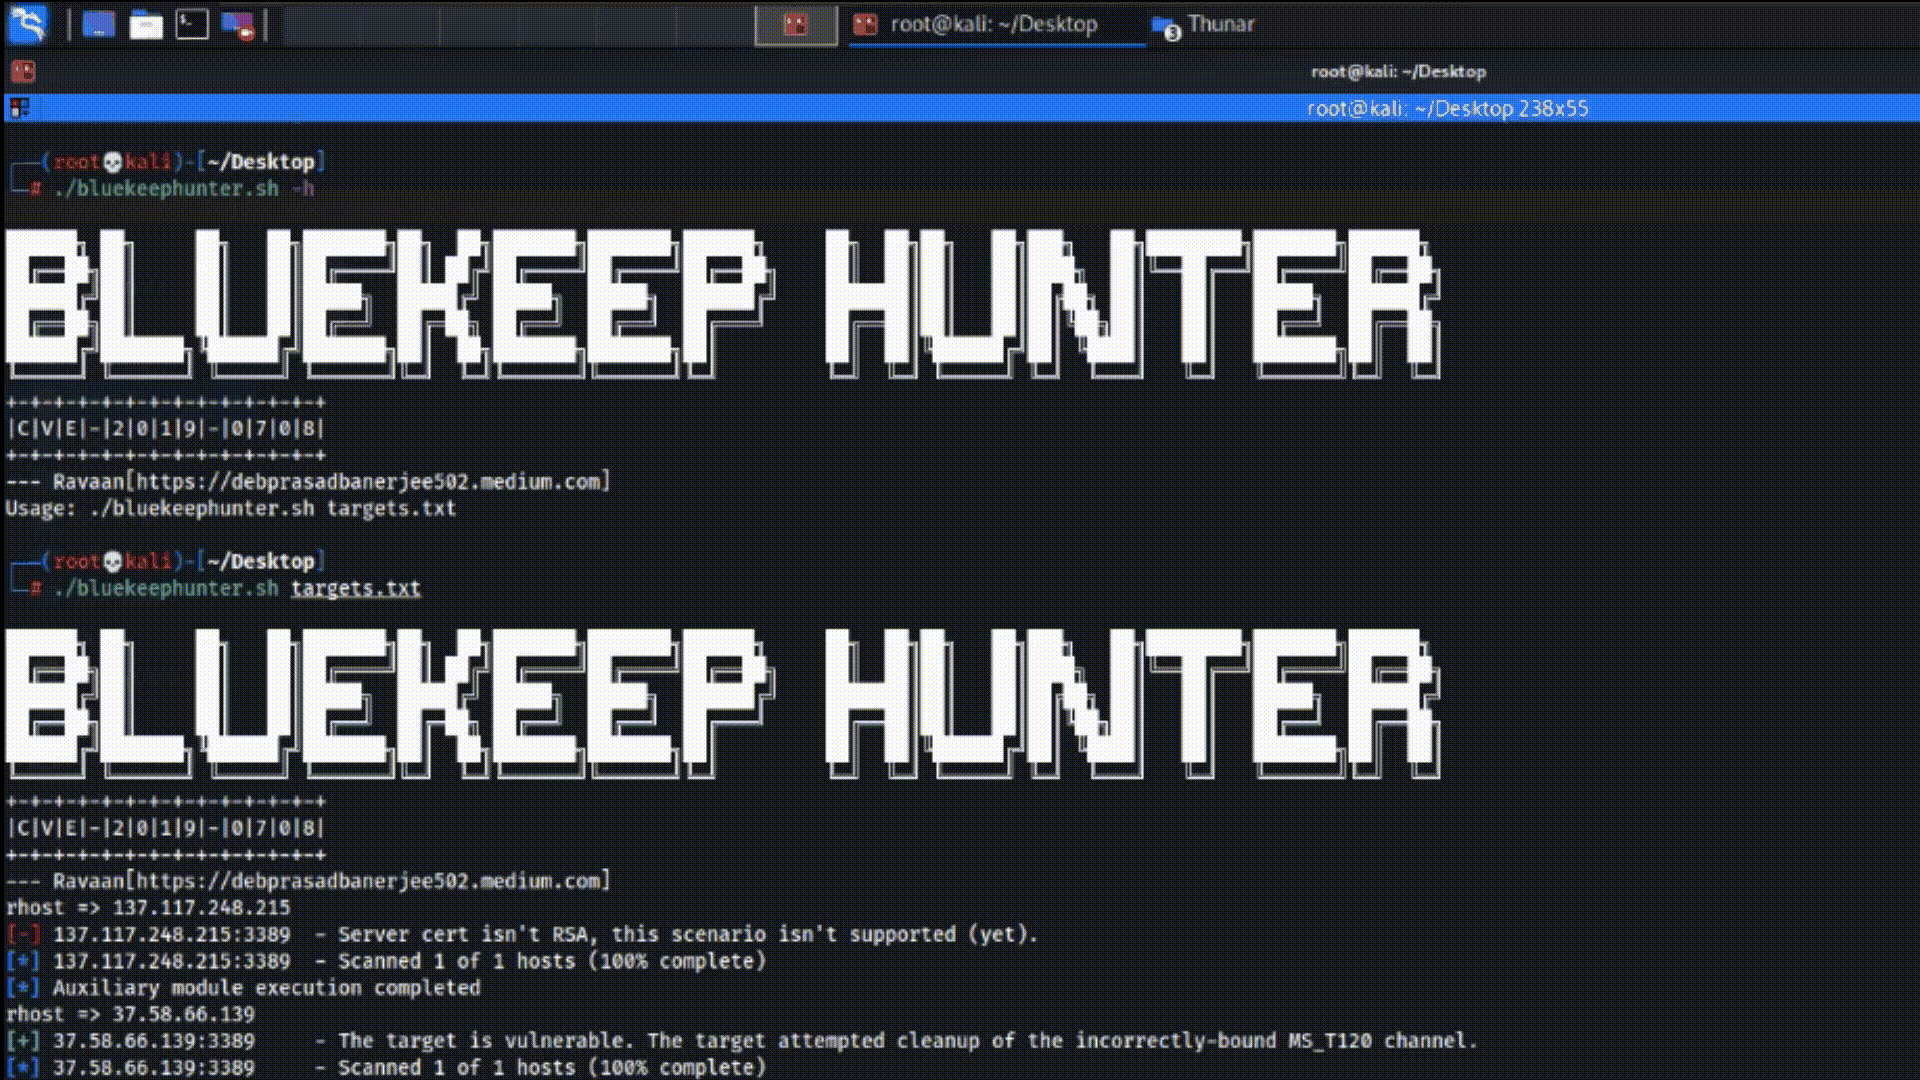 ravaan21/bluekeep-hunter
CVE-2019-0708, एक उपकरण जो शोषण के लिए bluekeep भेद्यता की बड़े पैमाने पर खोज करता है।
 4nimanegra/libreofficeexploit1
CVE-2018-16858 शोषण कार्यान्वयन
 louzogh/cve-2021-31800
CVE-2021-31800 POC
 kernelpan1k/trans2open-cve-2003-0201
Samba शोषण CVE2003-0201
 xyddnljydd/cve-2020-17136
CVE-2020-17136 एक्सप्लॉइट
 xfox64x/cve-2016-5639
Crestron AirMedia AM-100 Traversal और Hashdump Metasploit Modules
 julixsalas/cve-2020-0796
# CVE-2020-0796 (SMBGhost) भेद्यता के लिए Windows SMBv3 कार्यान्वयनों को स्कैन करने और पता लगाने हेतु Metasploit सहायक मॉड्यूल।
 tea-celikik/drupal-exploit-lab
Drupal 7.57 (CVE-2018-7600) पर WAF (वेब एप्लिकेशन फायरवॉल) के साथ और बिना WAF के शोषण का प्रदर्शन।
 mefulton/cve-2018-11510
CVE-2018-11510 के लिए बस कुछ शोषण
 rakhithjk/cve-2022-30333
दुर्भावनापूर्ण RAR अभिलेख उत्पन्न करता है जो unRAR में पथ ट्रैवर्सल भेद्यता का शोषण करके फ़ाइलों को मनमाने स्थानों पर स्थापित करता है, जिसे Zimbra…
 b1gn0se/pwnkit_cve-2021-4034
CVE-2021-4034 (PwnKit) के लिए स्व-निहित एक्सप्लॉइट जो pkexec के माध्यम से संवेदनशील Linux सिस्टम पर रूट के लिए विशेषाधिकार बढ़ाता है, इंटरैक्टिव शेल…
 uname1able/cve-2026-20820
# CVE-2026-20820 के लिए Windows कर्नेल एक्सप्लॉइट Windows 10 21H2 और Windows 11 23H2 को लक्षित करने वाला, Visual Studio 2022 के साथ निर्मित।
 shazed-x/cve-2025-32463
- असुरक्षित: sudo 1.9.14, 1.9.15, 1.9.16, 1.9.17 - पैच किया गया: sudo 1.9.17p1 और बाद के संस्करणों में - 1.9.14 से पुराने लीगेसी संस्करण प्रभावित…
 ayypril/cve-2021-4034
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जो GCONV_PATH हेरफेर के माध्यम से शोषण…
 ashutoshrohilla/cve-2021-4034
CVE-2021-4034 के लिए एक्सप्लॉइट, polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो अन-प्रिविलेज्ड उपयोगकर्ताओं को रूट एक्सेस प्राप्त…