
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Microsoft Office Word में CVE-2021-40444 का शोषण MSHTML इंजन के माध्यम से रिमोट कोड निष्पादन प्राप्त करने के लिए एक तैयार दस्तावेज़ में…
 nanabingies/cve-2021-21551
डेल ड्राइवर EoP (CVE-2021-21551)
 akucybersec/cve-2022-1329-wordpress-elementor-3.6.0-3.6.1-3.6.2-remote-code-execution-exploit
CVE-2022-1329 के लिए एक्सप्लॉइट, एक WordPress Elementor प्लगइन RCE भेद्यता, जो प्रमाणित उपयोगकर्ताओं को तैयार ZIP पेलोड के माध्यम से मनमानी PHP…
 voidsec/cve-2019-5624
Metasploit के CVE-2019-5624 भेद्यता (Rubyzip असुरक्षित ZIP हैंडलिंग RCE) के लिए एक प्रमाण-अवधारणा
 malwaretech/comodos
Comodo Internet Security फ़ायरवॉल में एक रिमोट डिनायल-ऑफ़-सर्विस ज़ीरो डे भेद्यता
 ide0x90/cve-2016-1555
मेटास्प्लॉइट मॉड्यूल जो कई नेटगियर राउटर मॉडलों में बिना प्रमाणीकरण के कमांड इंजेक्शन का शोषण करके रूट विशेषाधिकारों के साथ रिमोट कोड निष्पादन…
 lucabarile/zdi-can-16318
CVE-2023-32162 के लिए एक्सप्लॉइट और रिपोर्टें
 qianlizlp/gitstackrce
GitStackRCE漏洞(CVE-2018-5955)EXP
 g01d3nw01f/cve-2007-2447
cve-2007-2447 यह स्क्रिप्ट Metasploit मॉड्यूल्स के भाग का python3 में पुनर्लेखन है
 pelagornisandersi/windows-7-automated-exploitation-using-metasploit-framework-
एक स्वचालित bash स्क्रिप्ट जो nmap का उपयोग करके किसी ip को eternalblue के प्रति संभावित भेद्यता के लिए स्कैन करती है और फिर metasploit framework का…
 materaj2/cve-2025-68926-repo
CVE-2025-68926 एक्सप्लॉइट के लिए स्क्रिप्ट और node.proto
 hbesljx/cve-2025-8088-exp
विनरार भेद्यता CVE-2025-8088 के लिए वन-क्लिक पेलोड जनरेटर, जो तीव्र एक्सप्लॉइट तैनाती और परीक्षण को सक्षम बनाता है।
 spiralbl0ck/cve-2016-2338-nday
CVE-2016-2338 उपयोग-के-बाद-मुक्त nday पूर्ण शोषण
 dgrobinson0/copyfile_cve-2026-31431
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2026-31431 के लिए, AF_ALG और splice के माध्यम से पेज कैश में setuid बाइनरी को दूषित करके रूट शेल प्राप्त करना।
 cspshivam/cve-2021-4034
CVE-2021-4034 (pwnkit) के लिए एक्सप्लॉइट जो pkexec को लक्षित करता है, जो x86_64 सिस्टम के लिए पहले से संकलित बाइनरी प्रदान करता है ताकि स्थानीय…
 c3c/cve-2021-4034
CVE-2021-4034 (pkexec LPE) के लिए पूर्व-संकलित बहु-आर्किटेक्चर एक्सप्लॉइट जो रूट विशेषाधिकार प्राप्त करने के लिए एक साझा ऑब्जेक्ट (shared object)…
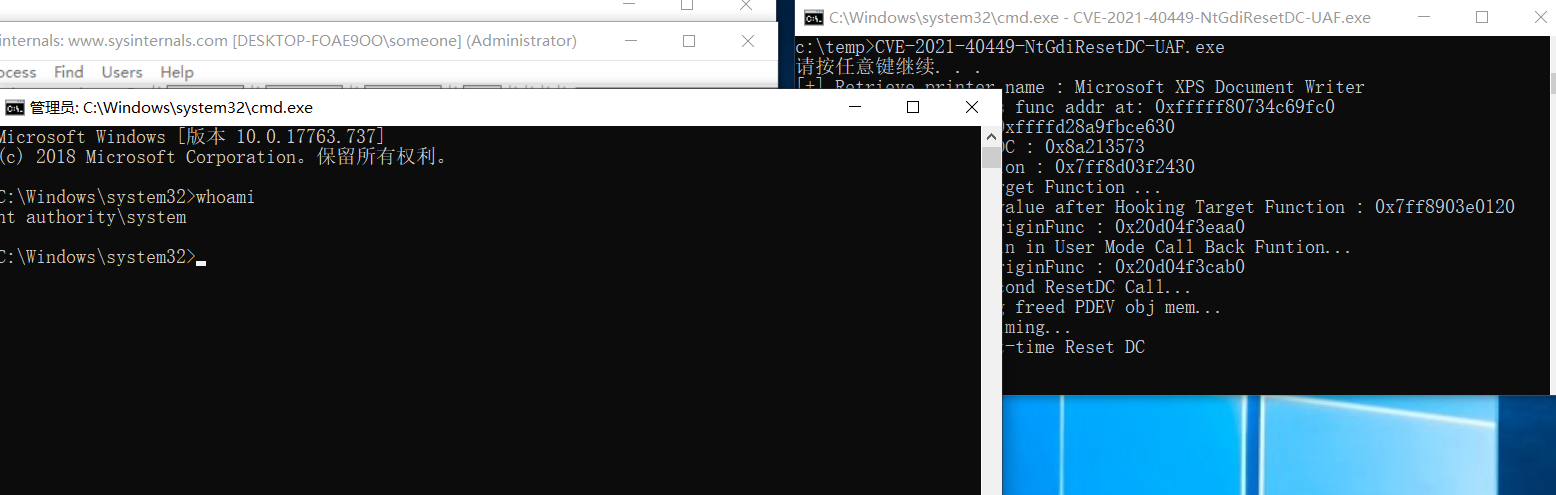 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
CVE-2021-40449 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो NtGdiResetDC में विंडोज कर्नेल का उपयोग-के-बाद-मुक्त (use-after-free) दोष है, जो…
 horizon3ai/cve-2022-40684
CVE-2022-40684 के लिए एक प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉयट जो Fortinet FortiOS, FortiProxy, और FortiSwitchManager को प्रभावित करता है।








