
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 wilfred-wulbou/hg532d-rce-exploit
हुआवे HG532d के लिए एक रिमोट कोड निष्पादन (RCE) एक्सप्लॉइट, जो CVE-2017-17215 भेद्यता पर आधारित है। exploit-db.com के मूल PoC कोड से संशोधित।
 cyber-defence-campus/netgear_r6700v3_circled
CVE-2022-27646 (नेटगियर R6700v3 राउटर पर स्टैक बफ़र ओवरफ़्लो) के लिए एक एक्सप्लॉइट उत्पन्न करके Morion की कुछ कार्यक्षमताओं का प्रदर्शन करें।
 34zy/githarvest3r
गिटहब पर CVE एक्सप्लॉइट संग्रहण का सरल उपकरण जो पायथन में लिखा गया है।
 josephshenton/triple_fetch-kernel-creds
launchd + task_t पॉइंटर से kernelcredentials चुराने का प्रयास (आधारित: CVE-2017-7047)
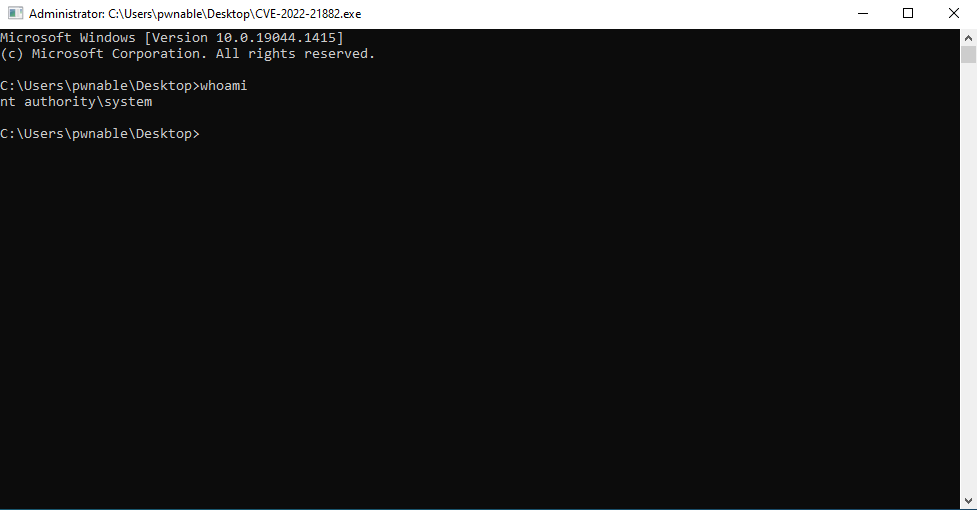 r1l4-i3pur1l4/cve-2022-21882
Win32k विशेषाधिकार उन्नयन शोषण CVE-2022-21882 के लिए, जो Windows कर्नेल कमजोरियों को लक्षित करने वाला एक प्रूफ-ऑफ-कॉन्सेप्ट कार्यान्वयन प्रदान करता…
 mauricelambert/cve-2022-47986
CVE-2022-47986: Python, Ruby, NMAP और Metasploit मॉड्यूल जो इस भेद्यता का शोषण करने के लिए हैं।
 ctn-qvo/cve-2026-43499-so-build
CVE-2026-43499 के लिए एक्सप्लॉइट कार्यान्वयन, जो भेद्यता सत्यापन और सुरक्षा मूल्यांकन हेतु एक लक्षित प्रूफ-ऑफ-कॉन्सेप्ट प्रदान करता है।
 yougboiz/metasploit-cve-2004-6768
CVE-2004-6768 के शोषण के लिए Metasploit मॉड्यूल, जो पैठ परीक्षण के लिए स्वचालित पेलोड वितरण और पोस्ट-एक्सप्लॉइटेशन क्षमताएं प्रदान करता है।
 xattam1/adobe-flash-exploits_17-18
Adobe Flash की कमजोरियों CVE-2015-3090, CVE-2015-3105, CVE-2015-5119, और CVE-2015-5122 के लिए Metasploit एक्सप्लॉइट्स को Python3 स्क्रिप्ट में…
 fomovet/cve-2025-29384
CVE-2025-29384 के लिए POC
 certologists/modified-cve-2024-37081-poc
VMware vCenter CVE-2024-37081 के लिए प्रूफ ऑफ कॉन्सेप्ट, जिसे सुरक्षा परीक्षण और भेद्यता के सत्यापन के लिए उपयोगिता बढ़ाने हेतु संशोधित किया गया है।
 ayomide-29/bluekeep_metasploit_practice
ब्लूकीप (CVE-2019-0708) का विंडोज 7 पर मेटास्प्लोटेबल का उपयोग करके शोषण
 pvpaulo01/cve-2026-31431
यह दस्तावेज़ पायथन में सार्वजनिक एक्सप्लॉइट का वर्णन करता है
 ckq7703/cve-2020-1472
CVE-2020-1472 (Zerologon) के लिए एक्सप्लॉइट जो Netlogon में क्रिप्टोग्राफिक खामी का फायदा उठाकर Active Directory वातावरण में डोमेन एडमिन तक…
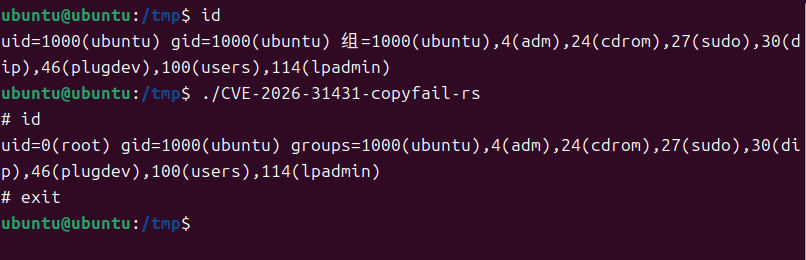 kanbaraakihito/cve-2026-31431-copyfail-rs
शुद्ध Rust प्रूफ-ऑफ-कॉन्सेप्ट CVE-2026-31431 के लिए, जो AF_ALG AEAD समर्थन वाले Linux x86_64 कर्नेल को लक्षित करता है। स्टैटिक musl बिल्ड, कोई रनटाइम…
 industri4l-h3ll-xpl0it3rs/cve-2026-31431-copy-fail
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो अविशेषाधिकार प्राप्त उपयोगकर्ताओं को रूट…
 scent2d/poc-cve-2021-4034
CVE-2021-4034 (PwnKit) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि (local privilege escalation)…
 oreosec/pwnkit
CVE-2021-4034 के लिए एक्सप्लॉइट, polkit के pkexec में एक मेमोरी भ्रष्टाचार भेद्यता, जो Linux सिस्टम पर रूट तक स्थानीय विशेषाधिकार वृद्धि को सक्षम…








