
 #1

 hamid-k/nginx-rift-private-lab
निजी Nginx Rift ASLR लैब, एक्सप्लॉइट चेन, और डेमो रिकॉर्डिंग
 bishopfox/cve-2021-35211
Serv-U SSH भेद्यता (CVE-2021-35211) के लिए Python एक्सप्लॉइट, जिसमें कई पेलोड मोड हैं: stage, exec, और download-execute, जो शेलकोड निष्पादन और कमांड…
 taroballzchen/cve-2021-36260-metasploit
CVE-2021-36260 के बारे में Metasploit स्क्रिप्ट (POC)
 wqsemc/cve-2019-0708
CVE-2019-0708, BlueKeep के लिए प्रारंभिक शोषण CVE-2019-0708 BlueKeep RDP रिमोट विंडोज कर्नेल Use After Free। RDP termdd.sys ड्राइवर केवल-आंतरिक चैनल…
 h4rk3nz0/cve-2023-20598-pdfwkrnl
CVE-2023-20598 कर्नेल ड्राइवर - विशेषाधिकार उन्नयन
 yanxinwu946/cve-2026-46331
CVE-2026-46331 act_pedit पेज-कैश भ्रष्टाचार शोषण, Alpine PIE फिक्स के साथ
 mekhalleh/exchange_proxylogon
#ProxyLogon के लिए मॉड्यूल पैक (Metasploit-Framework में मेरे योगदान का भाग) [CVE-2021-26855 && CVE-2021-27065]
 sornram9254/cve-2022-38577-processmaker
ProcessMaker v3.5.4 से पहले के संस्करण में उपयोगकर्ता प्रोफ़ाइल पृष्ठ पर असुरक्षित अनुमतियाँ पाई गईं। यह कमजोरी हमलावरों को सामान्य उपयोगकर्ताओं को…
 sandiyochristan/oo
Bad Spin: Android Binder विशेषाधिकार वृद्धि शोषण (CVE-2022-20421)
 dirtyfilthy/gxv3175-remote-code-exec
Grandstream GXV3175 VOIP फोन के लिए रिमोट कोड निष्पादन।
 luct0r/cve-2018-17873
WiFiRanger 7.0.8rc3 गलत पहुँच नियंत्रण - विशेषाधिकार वृद्धि
 ntdelta/chakra-exploit-framework
Chakra (Edge) के लिए ब्राउज़र शोषण ढांचा। OSEE तैयारी के भाग के रूप में लिखा गया। प्रदर्शन बग: CVE-2019-0567
 sadisticnight/poc-cve-2025-62222
प्रूफ-ऑफ-कॉन्सेप्ट जो GitHub Copilot Chat में प्रॉम्प्ट इंजेक्शन के माध्यम से रिमोट कोड निष्पादन का प्रदर्शन करता है, एक तैयार किए गए Python फ़ाइल का…
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor स्क्रिप्ट जो SMB NTLMv2 हैश प्रकटीकरण को ट्रिगर करने के लिए LNK और Library-MS फ़ाइलों को हथियार बनाती है, जिसमें…
 indiquarks/vsftpd-cve-2011-2523-lab
VSFTPD 2.3.4 बैकडोर का Metasploit Framework के माध्यम से शोषण करने वाला पेन टेस्टिंग लैब
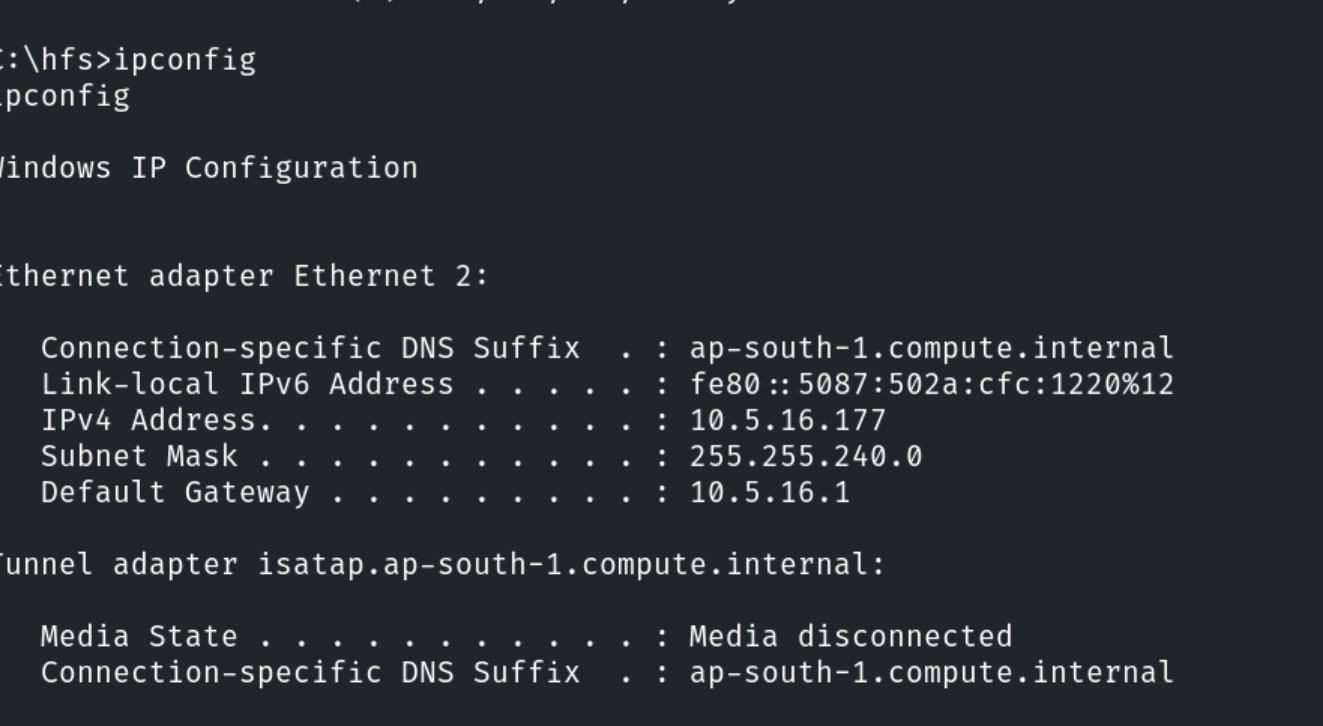 sage954526/hfs_exploit_project
HFS 2.3 पर Metasploit RCE - CVE-2014-62
 puppetma4ster/metasploit-wordpress-canto-exploit-rce
यह CVE-2024-25096 और CVE-2023-3452 के लिए एक metasploit exploit module है









