
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 alihzsec/cve-2026-31431
# CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Linux स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो शैक्षिक और अधिकृत सुरक्षा परीक्षण के लिए…
 w3llr00t3d/cve-2026-31431-poc
CVE-2026-31431 CopyFail के लिए LPE एक्सप्लॉइट। Python 3.9 के साथ संगत।
 uname1able/cve-2026-24291
CVE-2026-24291 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows 10 21H2 (build 19044.6937) AMD64 को लक्षित करता है, C# में Visual Studio 2022 के साथ…
 shi10587s/sauercloude
0day VirtualBox 6.1.2 Escape for RealWorld CTF 2020/2021 CVE-2021-2119
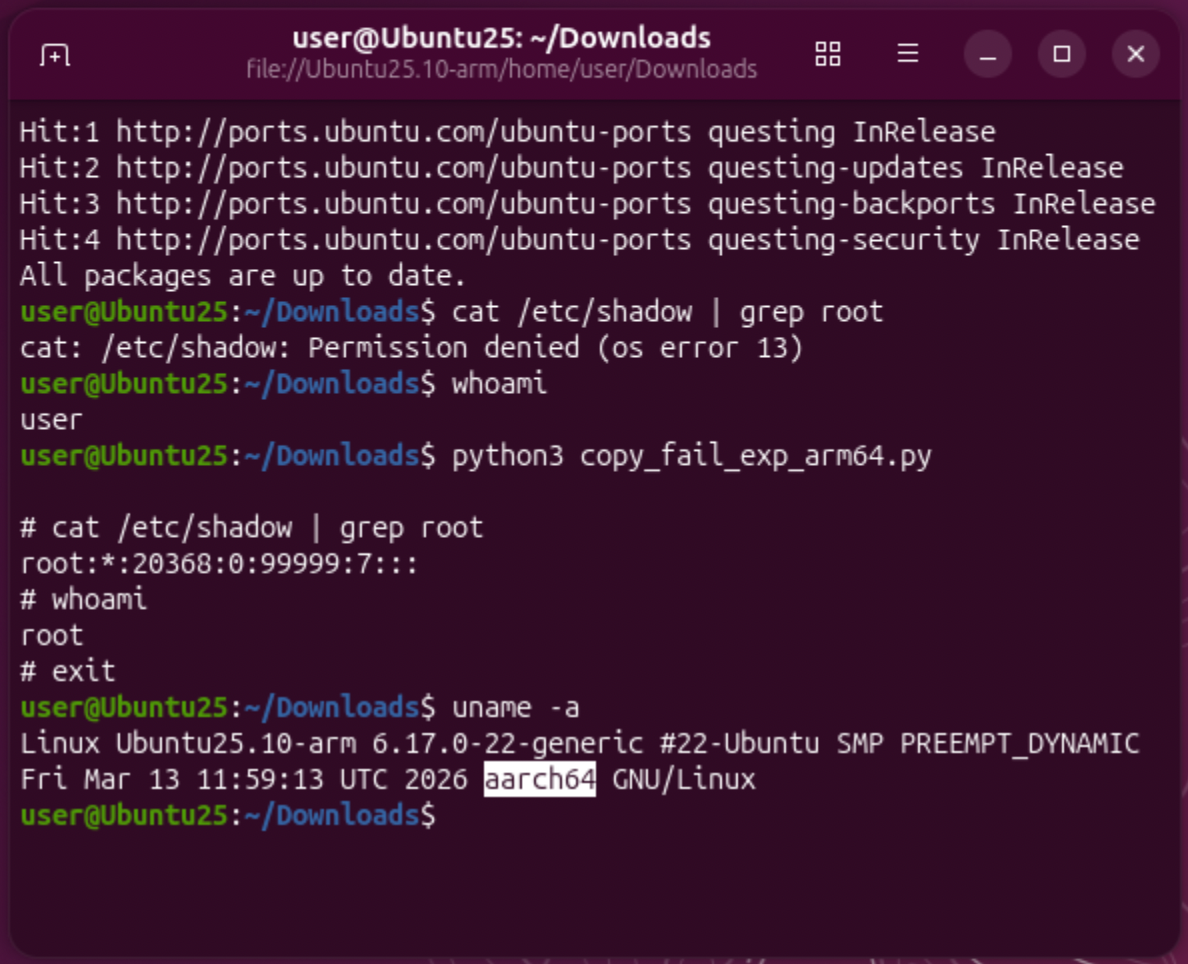 pascal-gujer/cve-2026-31431
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो authencesn लॉजिक बग के माध्यम से Linux स्थानीय विशेषाधिकार वृद्धि (local privilege…
 galoryber/cve-2026-31431-cleaned
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो splice() और क्राफ्टेड सॉकेट विकल्पों के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि…
 cs8425/copy-fail-go
Go-आधारित एक्सप्लॉइट CVE-2026-31431 के लिए, एक स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो Linux वितरणों पर रूट एक्सेस प्राप्त करने के लिए /usr/bin/su को…
 percivalll/copy-fail-cve-2026-31431-statically-poc
# CVE-2026-31431 के लिए स्थिर Go प्रूफ-ऑफ-कॉन्सेप्ट यह Linux AF_ALG और splice(2) का उपयोग करके भेद्यता को ट्रिगर करता है। amd64, arm64, और 386 के…
 b1tbreaker/cve-2026-30332
Balena Etcher के v2.1.4 से पहले के संस्करण Windows पर अस्थायी फ़ाइल हैंडलिंग में Time-of-Check to Time-of-Use (TOCTOU) रेस कंडीशन से प्रभावित हैं।
 lanleft/cve-2023-1281
CVE-2023-1281 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट — लिनक्स कर्नेल ट्रैफिक कंट्रोल इंडेक्स फ़िल्टर (tcindex) में एक use-after-free भेद्यता, जो मेमोरी…
 darkr4y/geacon
गो प्रोग्रामिंग का अभ्यास करें और CobaltStrike के Beacon को Go में लागू करें
 francisck/danderspritz_lab
2 कमांड में एक पूर्ण कार्यात्मक DanderSpritz लैब
 boostsecurityio/smokedmeat
बिल्ड पाइपलाइन सुरक्षा जोखिमों को प्रदर्शित करने के लिए एक CI/CD रेड टीम फ्रेमवर्क।
 enelg52/kittystager
किटीस्टेजर एक सरल स्टेज 0 C2 है। यह शेलकोड होस्ट करने के लिए एक वेब सर्वर और एक इम्प्लांट, जिसे किटन कहा जाता है, से बना है। इस प्रोजेक्ट का उद्देश्य…
 shipcod3/cantot
त्वरित और गंदा canbus h4xing फ्रेमवर्क
 antonlovesdnb/ttprunner
AI के साथ TTPs चलाएँ!
 blacksnufkin/maverick
क्रिस्टल पैलेस PIC लिंकर और PICO मॉड्यूल सिस्टम का उपयोग करने वाला Adaptix C2 एजेंट
 codextf2/customc2channeltemplate
रिफ्लेक्टिव लोडर द्वारा लागू किए गए IAT हुक का उपयोग करके Cobalt Strike के लिए कस्टम C2 चैनल विकसित करने का टेम्पलेट।








