
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 adshao/flounder
स्वायत्त व्हाइट-हैट सुरक्षा ऑडिटर — AI-संचालित कोड समीक्षा, बग बाउंटी अनुसंधान, एक्सप्लॉइट निर्माण और निष्पादन-आधारित सत्यापन के लिए।
 phoenixc2/phoenixc2
कमांड एंड कंट्रोल-फ्रेमवर्क जो पायथन3 में सहयोग के लिए बनाया गया है
 kcarretto/paragon
लाल टीम जुड़ाव मंच जिसका लक्ष्य एक सरल UI के पीछे आक्रामक उपकरणों को एकीकृत करना है।
 chrisallenlane/novahot
पेनिट्रेशन टेस्टर्स के लिए एक वेबशेल फ्रेमवर्क।
 bluefrostsecurity/cve-2019-1215
CVE-2019-1215 के लिए स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट, ws2ifsl.sys में use-after-free दोष, जो kASLR, kCFG, और SMEP बाईपास के साथ Windows 10 19H1…
 spiderlabs/msfrpc
Perl/Python मॉड्यूल्स Metasploit MSGRPC के साथ इंटरफ़ेस करने के लिए
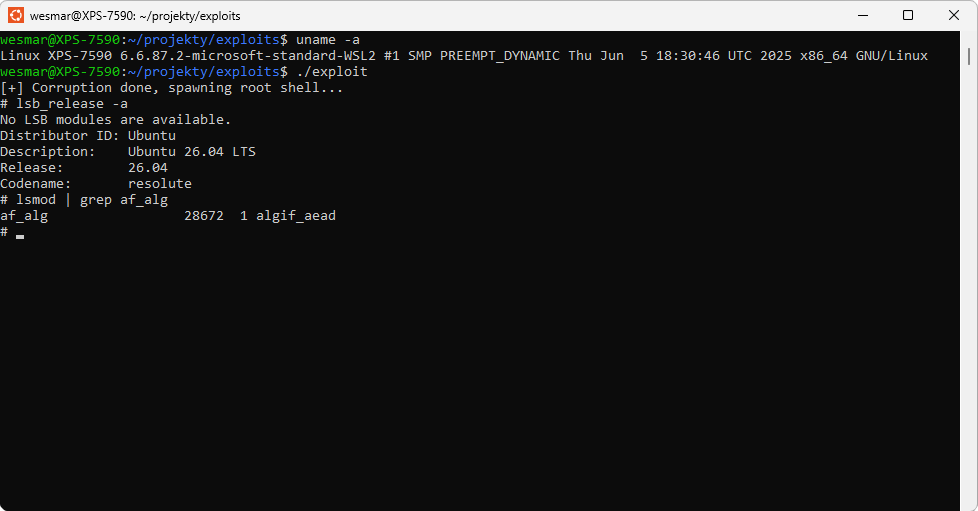 wesmar/cve-2026-31431
CVE-2026-31431 के लिए कार्यशील प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AF_ALG AEAD पेज कैश भ्रष्टाचार के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार…
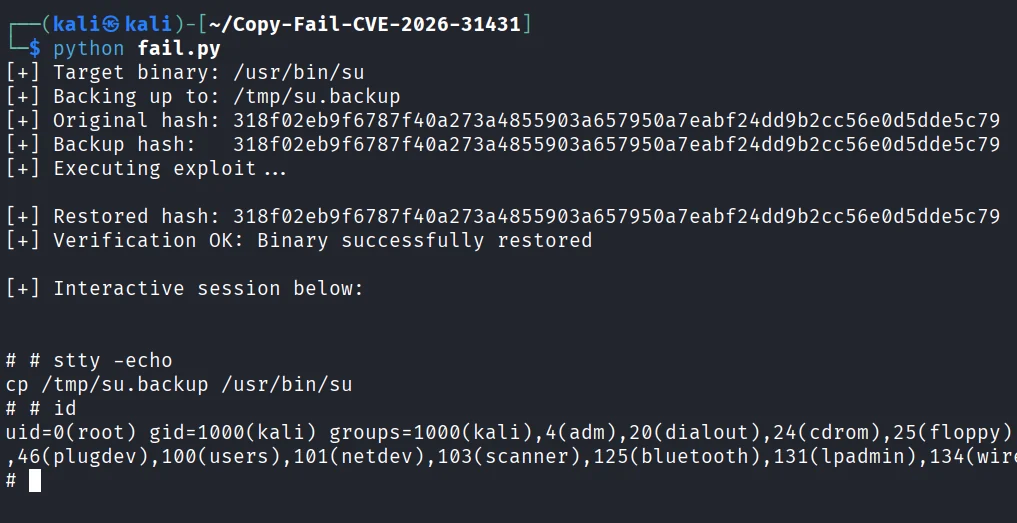 mohamedkarrab/copy-fail-cve-2026-31431
लिनक्स कर्नेल CVE-2026-31431 (Copy Fail) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो पेज कैश में setuid-root बाइनरीज़ को भ्रष्ट करने के लिए AF_ALG का…
 longld/peda
PEDA - GDB के लिए Python एक्सप्लॉइट विकास सहायता
 t3l3machus/villain
Villain एक उच्च-स्तरीय स्टेज 0/1 C2 फ्रेमवर्क है जो कई रिवर्स TCP और HoaxShell-आधारित शेल को संभाल सकता है, अतिरिक्त सुविधाओं (कमांड, उपयोगिताओं) के…
 reverseclabs/c3
कस्टम कमांड एंड कंट्रोल (C3)। कस्टम C2 चैनलों के तेज़ प्रोटोटाइपिंग के लिए एक फ्रेमवर्क, जो मौजूदा आक्रामक टूलकिट्स के साथ एकीकरण भी प्रदान करता है।
 nebusec/cybermeowfia
NebuSec द्वारा खोजे गए CVEs के लिए PoCs और एक्सप्लॉइट्स।
 hackerschoice/thc-archive
सुरक्षा अनुसंधान समूह (उर्फ हैकर्स) द हैकर चॉइस के सभी रिलीज़
 cchio/deep-pwning
मशीन लर्निंग के लिए Metasploit।
 mazen160/shennina
AI के साथ होस्ट एक्सप्लॉइटेशन को स्वचालित करना
 chudry/xerror
पूरी तरह से स्वचालित पेनटेस्टिंग टूल
 optiv/dent
Microsoft के WDAPT सेंसर में कमजोरियों का उपयोग करके COM-आधारित बाइपास बनाने के लिए एक फ्रेमवर्क।
 nettitude/scrounger
मोबाइल एप्लिकेशन परीक्षण टूलकिट








