#1


 ch0pin/aviator
एंटीवायरस चोरी परियोजना
 dragoqcc/cruciblec2
एक C# कमांड एंड कंट्रोल फ्रेमवर्क
 p3nt4/nuages
एक मॉड्यूलर C2 फ्रेमवर्क
 pownjs/pown
Pown.js एक सुरक्षा परीक्षण और शोषण टूलकिट है जो Node.js और NPM के ऊपर बनाया गया है।
 bhavsec/autopentest-ai
Agentic Pentesting MCP server जो वेब एप्लिकेशन की कमजोरियों का पता लगाता है, उनका शोषण करता है और रिपोर्ट करता है।
 l33tdawg/aether
AI स्मार्ट कॉन्ट्रैक्ट सुरक्षा विश्लेषण और PoC जनरेशन फ्रेमवर्क
 jas502n/msfconsole-termux
Metasploit-Table को Android Termux पर कैसे स्थापित करें

 magicbytes/magicarch
MagicArch एक व्यापक पोस्ट-इंस्टॉलेशन स्क्रिप्ट है जो Ansible के साथ बनाई गई है, जिसे एक बुनियादी Arch Linux इंस्टॉलेशन को पूरी तरह से सुसज्जित…
 jenderal92/rce-exploit-framework
यह फ्रेमवर्क पेनेट्रेशन टेस्टर्स या डेवलपर्स को रिमोट कोड एक्ज़ीक्यूशन (RCE) एक्सप्लॉइटेशन की मैकेनिज्म समझने में सहायता करने के लिए डिज़ाइन किया गया…
 maxprog-svg/cve-2026-68820_mass_exploit
# Windows 10/11 के लिए स्वचालित स्थानीय विशेषाधिकार वृद्धि शोषण AFD.sys use-after-free को लक्षित करके SYSTEM प्राप्त करने के लिए Windows 10/11 के…
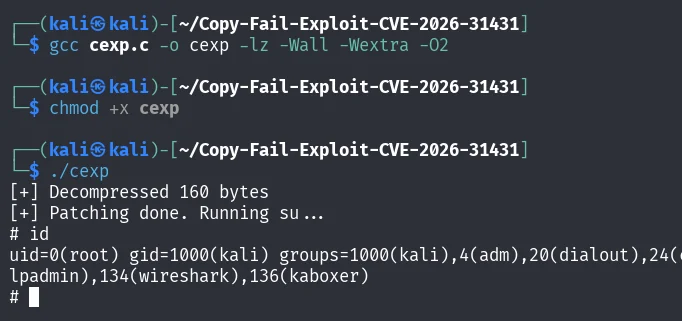 beatbeast007/linux-copyfail-c-version-cve-2026-31431
कॉपी फेल लिनक्स लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-31431) का स्वच्छ C कार्यान्वयन। रूट के लिए setuid शेलकोड के साथ /usr/bin/su की पेज कैश…
 wuzuowei/copy-fail-cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट, एक Linux कर्नेल authencesn भेद्यता जो AF_ALG और splice() के माध्यम से रूट तक स्थानीय विशेषाधिकार वृद्धि और कंटेनर…
 sevagas/macro_pack
macro_pack @EmericNasi द्वारा एक उपकरण है जिसका उपयोग Office दस्तावेज़ों, VB स्क्रिप्ट, शॉर्टकट और पेंटेस्ट, डेमो और सोशल इंजीनियरिंग मूल्यांकन के…
 phra/pezor
शेलकोड और PE एक्जीक्यूटेबल को एंटी-डिबग, अनहुकिंग, सिस्कॉल और मेमोरी फ्लक्चुएशन तकनीकों के साथ एवेसिव पेलोड में पैक करें, रेड-टीम ऑपरेशन के लिए।
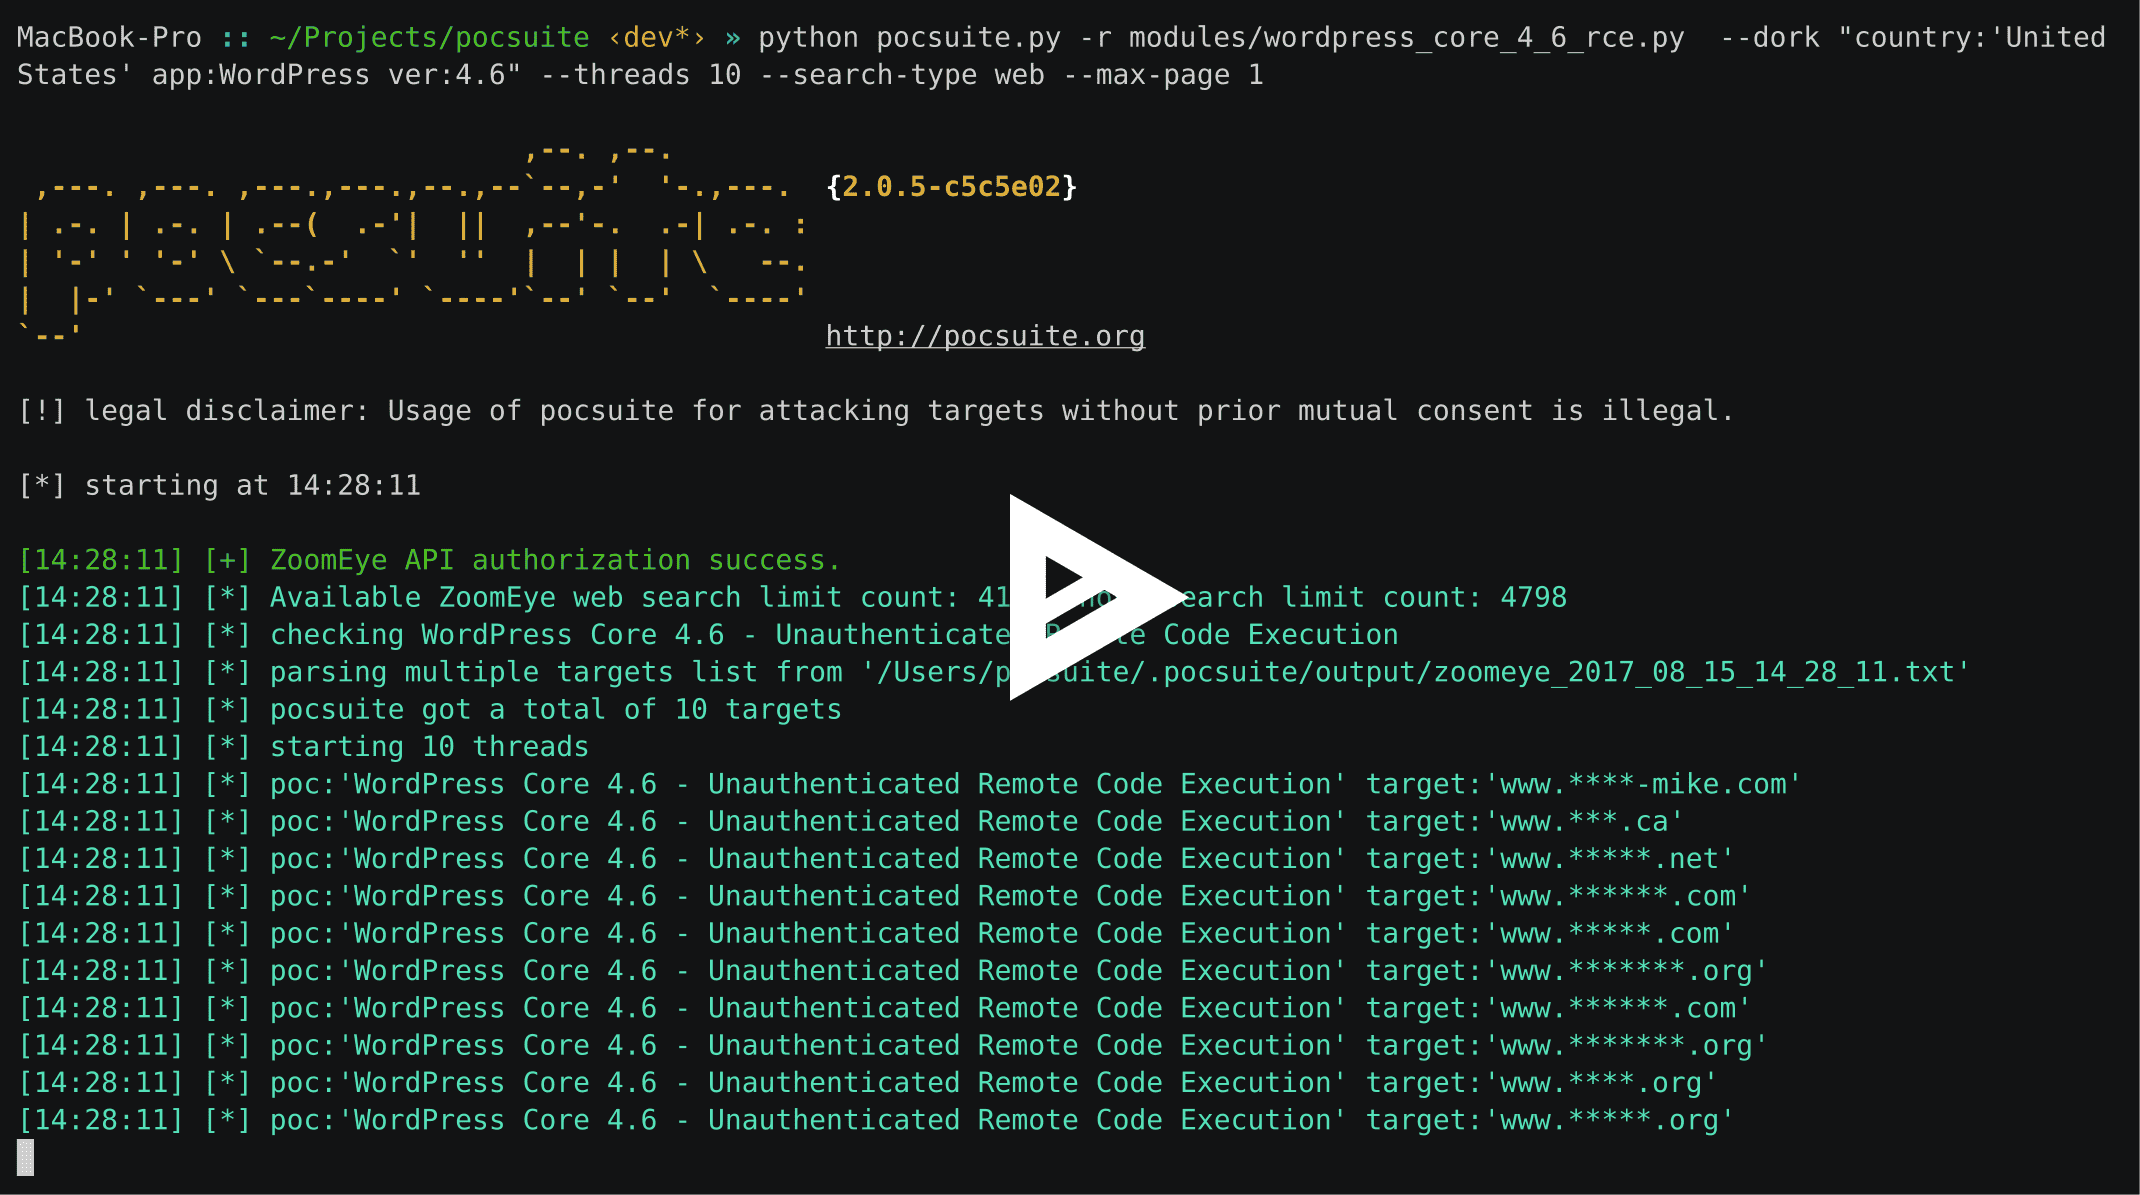 knownsec/pocsuite
यह परियोजना अब रखरखाव नहीं की जा रही है, कृपया https://github.com/knownsec/pocsuite3 परियोजना पर जाएं।