
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 r3dy/capsulecorp-pentest
Vagrant VirtualBox वातावरण आंतरिक नेटवर्क पैनेट्रेशन परीक्षण आयोजित करने के लिए
 sigploiter/sigploit
SigPloit: दूरसंचार सिग्नलिंग शोषण फ्रेमवर्क - SS7, GTP, Diameter & SIP
 netero1010/rdphijack-bof
Cobalt Strike Beacon Object File (BOF) जो WinStationConnect API का उपयोग करके स्थानीय/दूरस्थ RDP सत्र अपहरण करता है।
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 flangvik/cobaltbus
Azure Servicebus के साथ Cobalt Strike External C2 एकीकरण, Azure Servicebus के माध्यम से C2 ट्रैफ़िक
 turtlearm/cve-2023-0179-poc
CVE-2023-0179 के लिए शोषण, Linux nftables सबसिस्टम में एक स्टैक बफर ओवरफ्लो, modprobe_path अधिलेखन के माध्यम से अविशेषाधिकृत स्थानीय विशेषाधिकार…
 duriantaco/ravage
नियंत्रित, अधिकृत लक्ष्यों के लिए साक्ष्य-प्रथम स्वायत्त वेब सुरक्षा परीक्षण। प्रतिलिपि योग्य प्रयोगशालाओं, ऑडिट ट्रेल्स, रिपोर्ट्स और XBEN…
 itaymigdal/nimbo-c2
Nimbo-C2 एक और (सरल और हल्का) C2 फ्रेमवर्क है।
 plackyhacker/shellcode-encryptor
एक सरल शेल कोड एन्क्रिप्टर/डिक्रिप्टर/एक्ज़ीक्यूटर जो एंटी वायरस को बायपास करने के लिए है।
 kalilinuxtricksyt/easysploit
EasySploit - Metasploit ऑटोमेशन (पहले से कहीं अधिक आसान और तेज़)
 tayontech/scope
क्लाउड सुरक्षा पर्पल टीमिंग के लिए AI एजेंट सेट, Claude Code, Gemini CLI, और Codex के अंदर चलता है।
 g0d150ne/wp2shell
मॉड्यूलर WordPress प्री-ऑथ एक्सप्लॉइट फ्रेमवर्क जो SQL इंजेक्शन और ऑथेंटिकेशन बायपास को चेन करके रिमोट कोड एक्ज़ीक्यूशन, इंटरैक्टिव शेल, बैकडोर और…
 nullarray/autosploit
स्वचालित मास एक्सप्लॉइटर
 allevon412/teamsimplant
Microsoft Teams के लिए एक छिपा हुआ DLL प्रॉक्सी इम्प्लांट जो अनहुकिंग तकनीकों के माध्यम से AES-एन्क्रिप्टेड शेलकोड इंजेक्ट करता है, जो Metasploit…
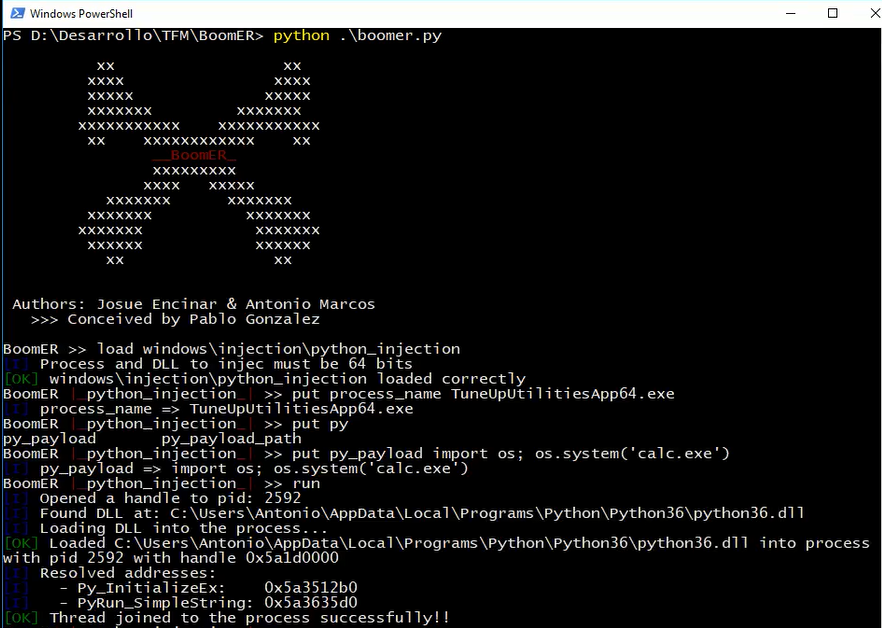 josue87/boomer
स्थानीय कमजोरियों का शोषण करने के लिए ढांचा
 elevenpaths/siemframework
मॉड्यूलर Python3 आक्रमण फ्रेमवर्क जो SIEM प्लेटफार्मों (Splunk, Graylog, OSSIM, QRadar, McAfee) के शोषण को क्रेडेंशियल चोरी, पेलोड तैनाती और…
 popclom/cve-2025-5548
FreeFloat FTP सर्वर में बफर ओवरफ़्लो का शोषण करने के लिए चरण-दर-चरण मार्गदर्शिका: Python फ़ज़िंग, mona.py के साथ Immunity Debugger, और बाइनरी…
 0xmetr0/metasploit-ldapnightmare
SafeBreaches CVE-2024-49113 POC(LdapNightmare) Metasploit में एकीकृत








