
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 elder-plinius/t3mp3st
स्वायत्त रेड टीमिंग प्लेटफॉर्म; मल्टी-एजेंट आक्रमण-सुरक्षा मेटा-हार्नेस
 v4bel/januscape
KVM/x86 में अतिथि-से-होस्ट एस्केप शोषण (CVE-2026-53359) जो छाया MMU अनुकरण में use-after-free का लाभ उठाता है। इसमें Intel/AMD आर्किटेक्चर पर होस्ट…
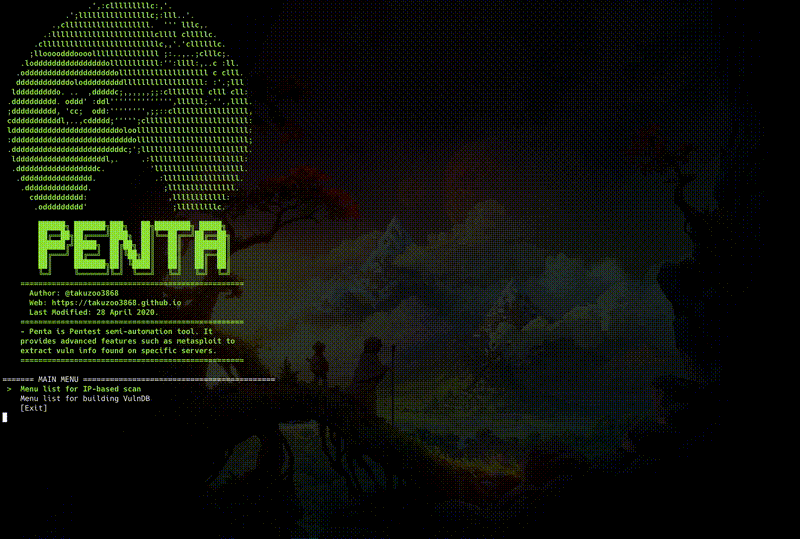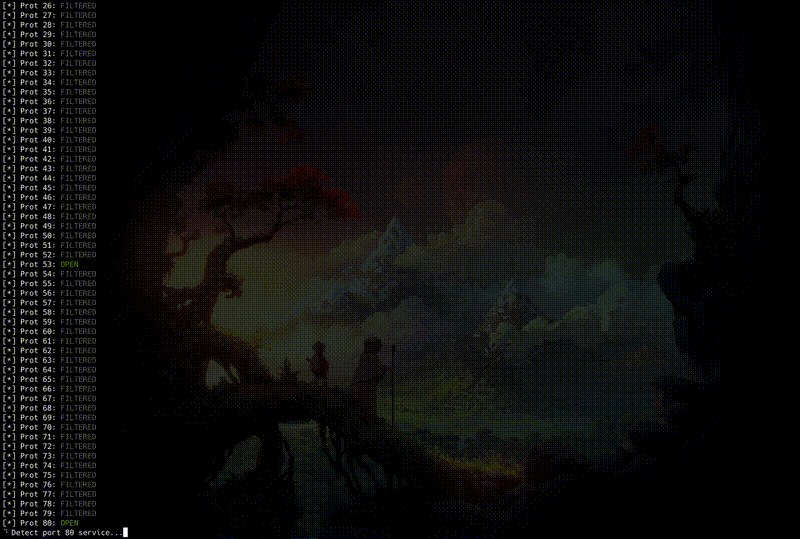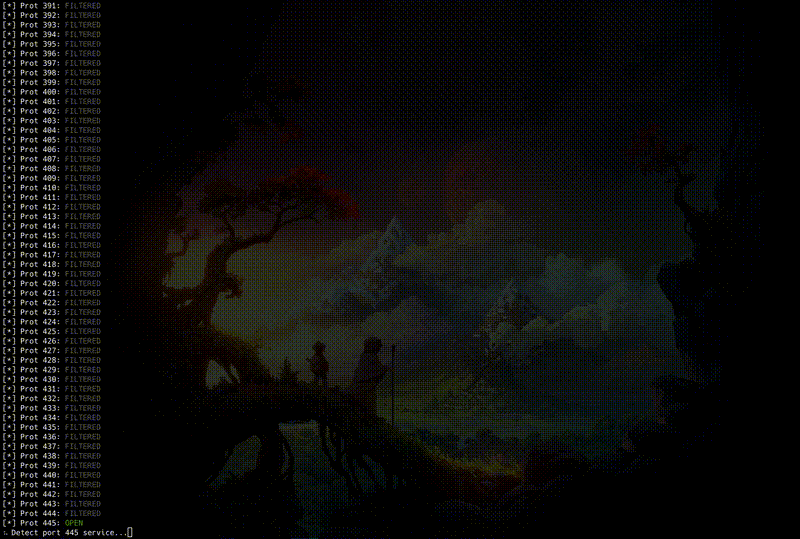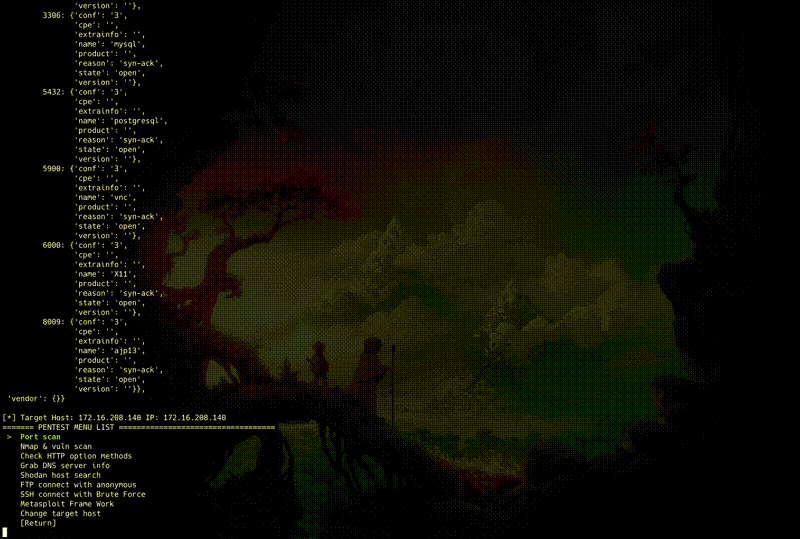 takuzoo3868/penta
ओपन सोर्स सर्व-एकीकृत CLI उपकरण जो पेंटेस्टिंग को अर्ध-स्वचालित करता है।
 youssefnoob003/sindrikit
प्रचालनात्मक रूप से विश्वसनीय आक्रामक क्षमताओं के निर्माण के लिए एक मूलभूत C लाइब्रेरी
 professionallyevil/c4
Cyberdelia, कमांड एंड कंट्रोल फ्रेमवर्क्स का एक संग्रह
 arpsyndicate/suricata-vedas
VEDAS-संचालित स्वायत्त जनरेशन + 15k से अधिक CVE के लिए Suricata और Nuclei नियमों का सामुदायिक योगदान
 rapid7/metasploitable3
Metasploitable3 एक VM है जो शुरू से बड़ी संख्या में सुरक्षा कमजोरियों के साथ बनाया गया है।
 ne0nd0g/merlin
Merlin गोलैंग में लिखा गया एक क्रॉस-प्लेटफ़ॉर्म पोस्ट-एक्सप्लॉइटेशन HTTP/2 कमांड एंड कंट्रोल सर्वर और एजेंट है।
 reajason/memshellparty
java मुख्यधारा के वेब मिडलवेयर पर केंद्रित एक मेमोरी माल त्वरित जनरेशन उपकरण, जो सुरक्षा शोधकर्ताओं और रेड टीम के सदस्यों के कार्यप्रवाह को सरल बनाने…
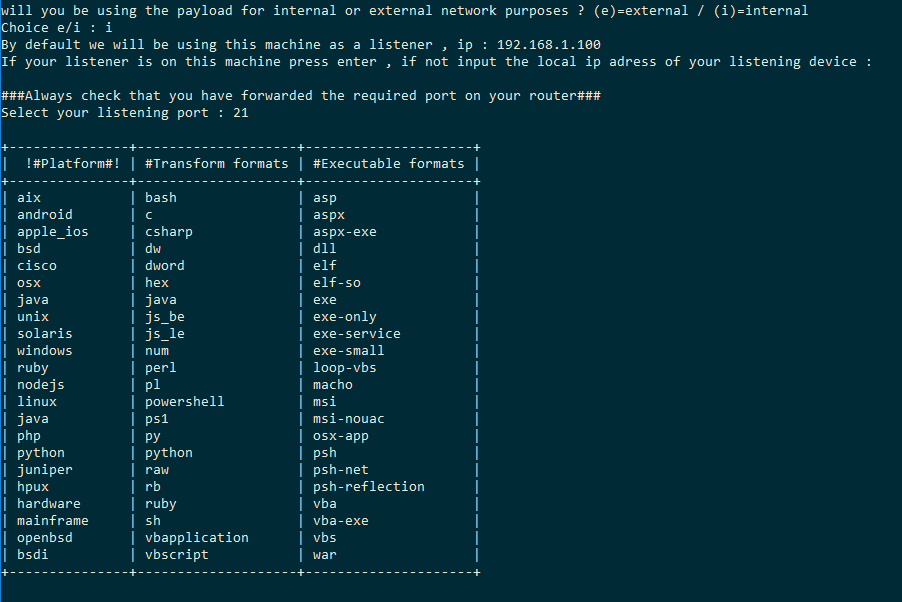 ceh-tn/the-axer
msfvenom को आवरण प्रदान करने वाला स्वचालित पेलोड जनरेटर जो पेनिट्रेशन टेस्टिंग वर्कफ़्लो के लिए प्लेटफॉर्म-विशिष्ट, एन्कोडेड और बाइंडेड पेलोड के सृजन…
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 टूलकिट: Go सिंगल-बाइनरी टूलचेन + realme RMX5010 (A16, SM8750) टारगेट पोर्ट
 mfloresdacunha/cve-2026-31431
CVE-2026-31431 के लिए Linux कर्नेल के algif_aead में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) शोषण, जो page cache को अधिलेखित…
 ambionics/phpggc
PHPGGC PHP unserialize() पेलोड की एक लाइब्रेरी है, साथ ही उन्हें कमांड लाइन या प्रोग्रामेटिक रूप से उत्पन्न करने के लिए एक उपकरण है।
 tr0uble-maker/poc-bomber
利用大量高威胁poc/exp快速获取目标权限,用于渗透和红队快速打点
 fsociety-team/fsociety
एक मॉड्यूलर पेनिट्रेशन परीक्षण ढांचा
 zerx0r/kage
कागे मेटास्प्लॉइट मीटरप्रेटर और सत्र हैंडलर के लिए ग्राफिकल यूज़र इंटरफ़ेस है
 joelgmsec/kitsune
पॉलीमॉर्फिक C2 फ्रेमवर्क जिसमें ग्राफिकल इंटरफ़ेस, स्वचालित पुनः कनेक्शन, पेलोड जनरेशन, और रेड टीम संचालन और पैठ परीक्षण के लिए एकीकृत हैकिंग उपकरण…
 coolman6942o/-exploit-cve-2023-36025
Windows SmartScreen सुरक्षा सुविधा बायपास भेद्यता








