
 #1
फ़र्मवेयर, माइक्रोकंट्रोलर, और निम्न-स्तरीय हार्डवेयर घटकों का विश्लेषण करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 vl4dr/cve-2024-42642
क्रूशियल MX500 SSD फर्मवेयर अपडेट तंत्र में तीन कमजोरियों के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स, जो बफर ओवरफ्लो और ATA कमांड के माध्यम से संभावित…
 leoservalli/privilege-escalation-askey
ASKEY राउटर पर विशेषाधिकार वृद्धि भेद्यता
 fi01/libmsm_cameraconfig_exploit
CVE-2013-2595 के लिए C एक्सप्लॉइट जो Android उपकरणों पर Qualcomm MSM कैमरा ड्राइवर में कर्नेल मेमोरी भ्रष्टाचार को लक्षित करता है, जिससे स्थानीय…
 fabriziosalmi/aimp
एक सर्वर रहित नेटवर्किंग प्रोटोकॉल जो विखंडित, कम-बैंडविड्थ नेटवर्कों में स्वायत्त एजेंटों के बीच लचीला स्थिति सिंक्रनाइज़ेशन के लिए डिज़ाइन किया गया…
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Linux kernel futex PI rt_mutex UAF ARM32 विशेषाधिकार वृद्धि अनुसंधान जो Huawei Watch 4 Pro (kernel 5.4.210) को लक्षित…
 mavlevin/d-link-cve-2021-27342-exploit
CVE-2021-27342 भेद्यता के लिए एक्सप्लॉइट (telnet प्रमाणीकरण ब्रूट-फोर्स सुरक्षा बाईपास)
 otsmane-ahmed/cve-2025-29384-poc
CVE-2025-29384 के लिए अवधारणा-प्रमाण शोषण, Tenda AC9 राउटर में एक गंभीर स्टैक-आधारित बफर ओवरफ्लो। इसमें Python और Metasploit मॉड्यूल शामिल हैं जो…
 szymonh/inspector-gadget
CVE-2021-39685 विवरण और Linux USB Gadget ओवरफ़्लो भेद्यता के लिए नमूना एक्सप्लॉइट
 florentineprinzessinzusachsen/badbox-h713-projector
Allwinner H713 Android प्रोजेक्टर पर BadBox मैलवेयर के लिए विश्लेषण और सफाई गाइड: ADB एक्सेस, संक्रमण प्रमाण, फर्मवेयर बैकअप, ड्रॉपर हटाना, और…
 qbnasasn/google-tensor-chips
Google Tensor Cracks
 ggfuchsi-oss/lg-webos-kexec
रूट किए गए LG webOS TVs पर kexec के माध्यम से एक कस्टम Linux कर्नेल बूट करता है, साथ ही रिवर्स-इंजीनियर्ड SoC वॉचडॉग समर्थन, फ्रेमबफर पेलोड और एक…
 teutekeune/ibssloader
शोध उपकरण जो iPad mini 1 पर checkm8, पैच किए गए iBSS/iBEC, और कस्टम बेयर-मेटल पेलोड के माध्यम से Linux बूट करने के लिए हैं, जिसमें डिवाइस ट्री पोर्ट,…
 keowu/sjcam
Allwinner V3 आधारित IoT कैमरों के लिए रिवर्स इंजीनियरिंग अनुसंधान और कस्टम फर्मवेयर, जिसमें फर्मवेयर पार्सर, एक AVIOCTRL क्लाइंट, और अनधिकृत OTA…
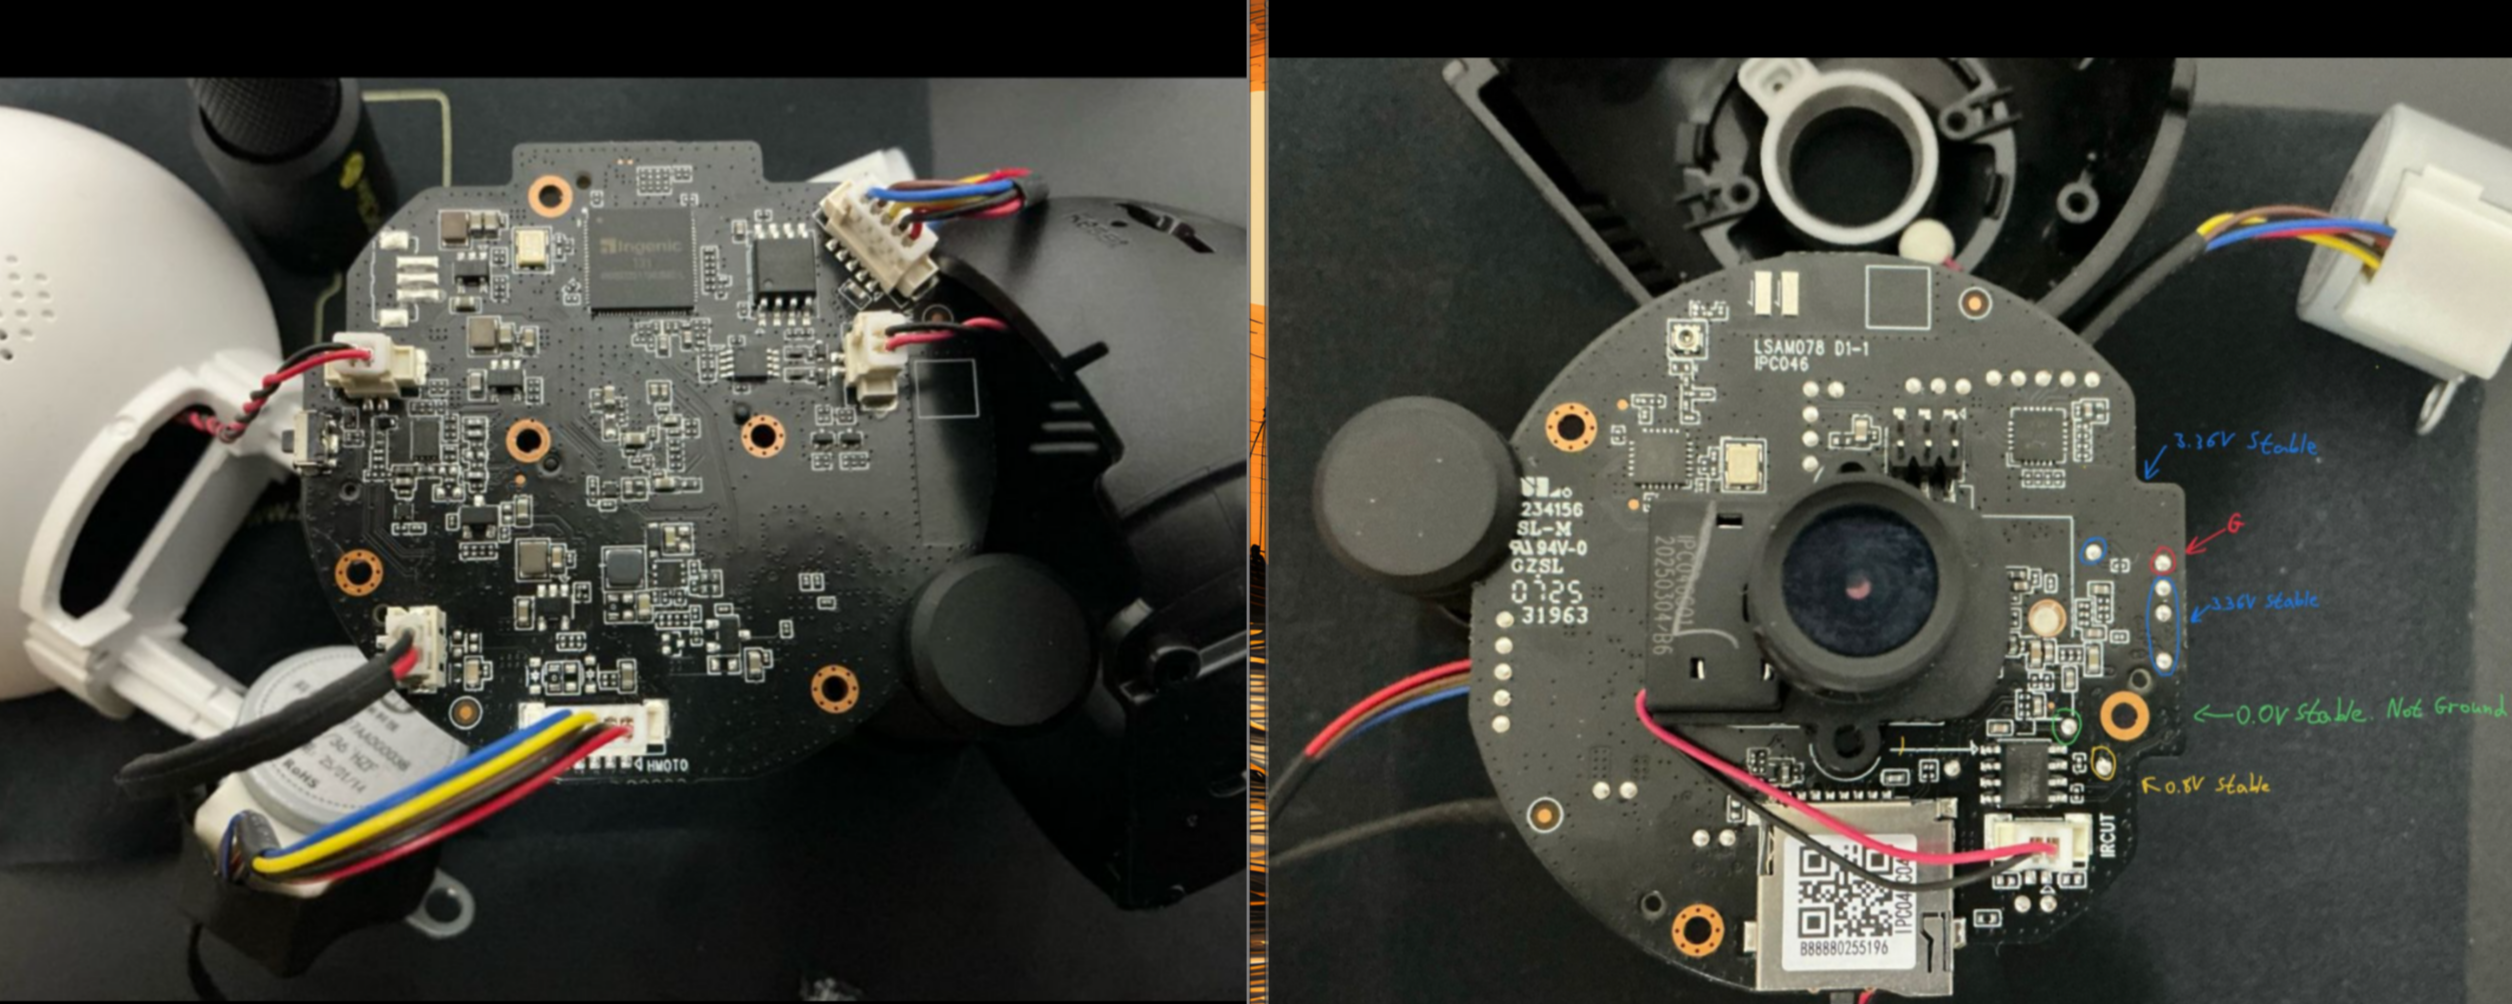 h3xdum/xiaomi-c200-firmware-analysis
UART से रूट तक: U-Boot के माध्यम से Xiaomi C200 में घुसपैठ
 nat-lab/cve-2018-5951
MikroTik RouterOS डिनायल ऑफ सर्विस (DoS) भेद्यता
 0xkol/ripple20-digi-connect-exploit
CVE-2020-11896 (Ripple20 IP-in-IP Heap Overflow Vulnerability) के लिए RCE शोषण, Digi Connect ME 9210 को लक्षित करता है
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3 डिबग चैनल (tmpsvr opcodes 0xC456/0xF0) में रूट फ़ाइल पढ़ने/लिखने की खामी के लिए डिस्क्लोज़र और PoC, CVSS विश्लेषण और हैंडलर…
 zzz66686/cve-2017-14262
CVE-2017-14262 के लिए एक्सप्लॉइट जो Samsung NVR उपकरणों को लक्षित करता है: अनएथेंटिकेटेड CGI अनुरोध के माध्यम से एडमिन MD5 पासवर्ड हैश निकालता है और…








