
 #1
CTF और चयनित शैक्षिक संसाधनों सहित साइबर सुरक्षा शोध, सामग्री, लैब और सीखने के मार्ग।
Kitploit अनुशंसित

 dhotrey/awesome-cybersec
सुरक्षा के बारे में शानदार प्लेटफॉर्म, ब्लॉग, दस्तावेज़, किताबें, संसाधनों और बढ़िया सामग्री का एक संग्रह

 pegork/f32
अल्ट्रा-कॉम्पैक्ट ESP32-C3 डेवलपमेंट बोर्ड जो एम्बेडेड सुरक्षा अनुसंधान के लिए डिज़ाइन किया गया है, जिसमें WiFi स्कैनिंग और LED नियंत्रण के साथ एक…
 kalilinuxtricksyt/easysploit
EasySploit - Metasploit ऑटोमेशन (पहले से कहीं अधिक आसान और तेज़)
 taleliyahu/threat_model_examples
विभिन्न तकनीकों में वास्तविक-विश्व खतरे के मॉडल उदाहरणों का एक संग्रह, जो सुरक्षा जोखिमों की पहचान और शमन में व्यावहारिक अंतर्दृष्टि प्रदान करता है।
 can1357/cve-2018-8897
CVE-2018-8897 का उपयोग करते हुए कर्नेल विशेषाधिकारों के साथ मनमाना कोड निष्पादन।
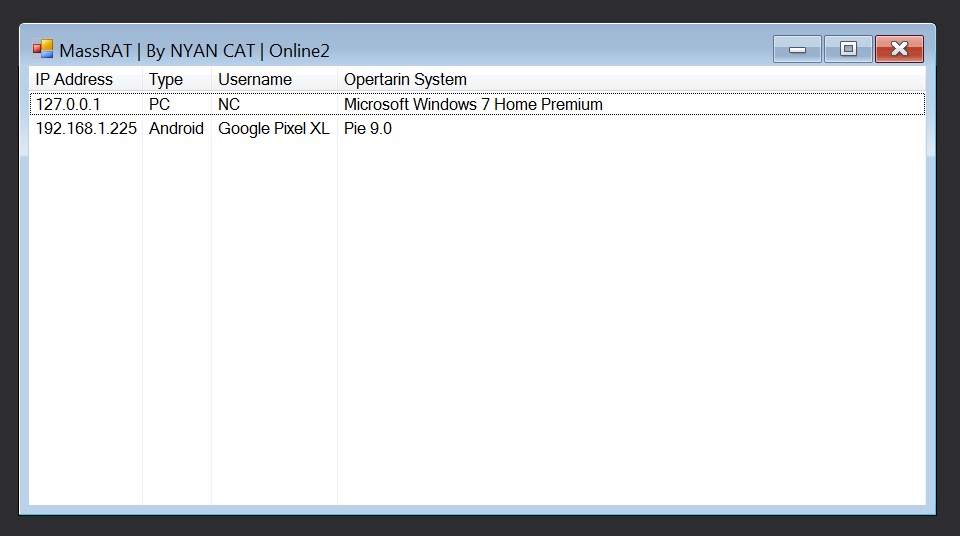 nyan-x-cat/mass-rat
बेसिक मल्टीप्लेटफॉर्म रिमोट एडमिनिस्ट्रेशन टूल - Xamarin
 robustbench/robustbench
मानकीकृत विरोधात्मक मजबूती बेंचमार्क जिसमें सार्वजनिक लीडरबोर्ड और डाउनलोड करने योग्य मॉडल ज़ू शामिल है, जो Lp हमलों और सामान्य विकृतियों के विरुद्ध…
 poppopjmp/vmdragonslayer
बहु-इंजन ढांचा, जो VM-संरक्षित बाइनरीज़ को अनपैक और विश्लेषण करने के लिए गतिशील दाग ट्रैकिंग, प्रतीकात्मक निष्पादन, पैटर्न वर्गीकरण, और एमएल-संचालित…
 drew-alleman/datasurgeon
त्वरित रूप से IPs, Email Addresses, Hashes, Files, Credit Cards, Social Security Numbers और पाठ से बहुत कुछ निकालता है
 fofainfo/awesome-fofa
FOFA लाइब्रेरी FOFA के लिए उपयोग टिप्स, सामान्य परिदृश्य, F&Q, और अधिक संग्रह करती है।

 persistence-info/persistence-info.github.io
रजिस्ट्री, शेड्यूल्ड टास्क, सेवाओं और अन्य में विंडोज़ पर्सिस्टेंस तंत्रों का चयनित संदर्भ, जो सुरक्षा और डिटेक्शन में सुधार के लिए डिज़ाइन किया गया…
 oz9un/sshole
musl पर openssh ने 2016 से उन खातों के लिए 257+ वर्णों का कोई भी पासवर्ड स्वीकार किया जिनका कोई पासवर्ड नहीं था। check.sh, poc, patch।
 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Log4j2 दूरस्थ कोड इंजेक्शन शोषण जिसमें JNDI पेलोड जनरेशन, WAF बाईपास तकनीक और पैठ परीक्षण के लिए व्यावहारिक शोषण वॉकथ्रू शामिल है।
 4ndr34z/shells
revshells उत्पन्न करने की स्क्रिप्ट
 praetorian-inc/augustus
LLM सुरक्षा परीक्षण ढांचा जो prompt injection, jailbreaks, और adversarial attacks का पता लगाने के लिए है — 190+ probes, 28 providers, एकल Go binary
 hahwul/mad-metasploit
Metasploit कस्टम मॉड्यूल, प्लगइन्स, संसाधन स्क्रिप्ट और.. शानदार metasploit संग्रह








