
 #1
CTF और चयनित शैक्षिक संसाधनों सहित साइबर सुरक्षा शोध, सामग्री, लैब और सीखने के मार्ग।
Kitploit अनुशंसित
 google/longfellow-zk
पहचान प्रोटोकॉल के लिए Google Zero-Knowledge लाइब्रेरी का कार्यान्वयन।
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | रेड/ब्लू टीम वातावरण स्वचालन परिनियोजन उपकरण
 sophoslabs/iocs
प्रकाशित रिपोर्टों से Sophos-उत्पन्न indicators-of-compromise
 google/paranoid_crypto
Paranoid की लाइब्रेरी में क्रिप्टोग्राफिक आर्टिफैक्ट्स पर ज्ञात कमजोरियों की जाँच के कार्यान्वयन शामिल हैं।
 webpwnized/mutillidae
OWASP Mutillidae II एक मुफ्त, ओपन-सोर्स, जानबूझकर कमजोर वेब एप्लिकेशन है जो वेब-सुरक्षा प्रशिक्षण के लिए एक लक्ष्य प्रदान करता है। यह एक आसानी से…
 neex/phuip-fpizdam
CVE-2019-11043 के लिए एक्सप्लॉइट
 bsauce/kernel-exploit-factory
Linux kernel CVE exploit विश्लेषण रिपोर्ट और संबंधित डिबग वातावरण। अब आपको Linux kernel संकलित करने और अपना वातावरण कॉन्फ़िगर करने की आवश्यकता नहीं…
 trusted-ai/aix360
डेटा और मशीन लर्निंग मॉडल की व्याख्यात्मकता और स्पष्टीकरणीयता
 zhangzhuosjtu/web3bugs
स्मार्ट कॉन्ट्रैक्ट्स में शोषण योग्य बग्स को समझना
 project-oak/oak
वितरित प्रणालियों में डेटा का सार्थक नियंत्रण।
 threatexpress/malleable-c2
कोबाल्ट स्ट्राइक मेलेबल C2 डिज़ाइन और संदर्भ गाइड
 erev0s/vampi
सुरक्षा परीक्षण के लिए OWASP शीर्ष 10 कमजोरियों वाला असुरक्षित REST API
 nextronsystems/aptsimulator
एक उपकरण सेट जो सिस्टम को ऐसा दिखाने के लिए है जैसे वह APT हमले का शिकार हुआ हो।
 nfcgate/nfcgate
एक NFC अनुसंधान टूलकिट एप्लिकेशन एंड्रॉइड के लिए
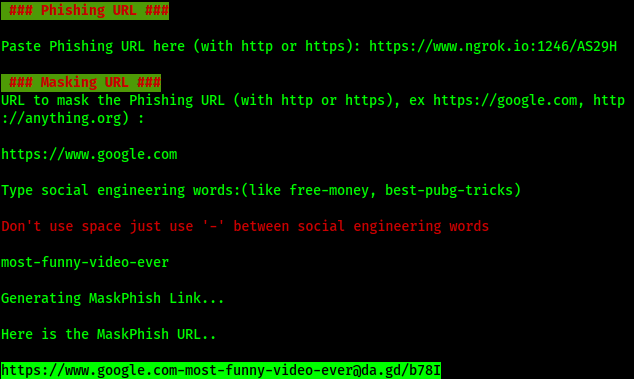 jaykali/maskphish
विश्व में पहली बार 'URL Making Technology' का परिचय। फ़िशिंग URL को प्रो की तरह मास्क दें.. फ़िशिंग के लिए एक अनिवार्य उपकरण।
 0xsteph/pentest-ai-agents
Claude Code को अपने आक्रामक सुरक्षा अनुसंधान सहायक में बदलें। अधिकृत पैठ परीक्षण के लिए विशेष AI सबएजेंट अभियानों की योजना बनाते हैं, रिकॉन का…
 subat0mik/misconfiguration-manager
Misconfiguration Manager सभी ज्ञात Microsoft Configuration Manager ट्रेडक्राफ्ट और संबंधित रक्षात्मक एवं हार्डनिंग मार्गदर्शन के लिए एक केंद्रीय…
 automatedlab/automatedlab
हाइपर-वी और Azure पर जटिल प्रयोगशाला वातावरण तैनात करने के लिए PowerShell-आधारित प्रावधान ढांचा। सरल स्क्रिप्ट्स के साथ Windows, Linux, और AD,…








