
 #1
CTF और चयनित शैक्षिक संसाधनों सहित साइबर सुरक्षा शोध, सामग्री, लैब और सीखने के मार्ग।
Kitploit अनुशंसित
 bugbasesecurity/pentest-copilot
AI-संचालित पेनेट्रेशन टेस्टिंग एजेंट जो एक Kali बॉक्स से कनेक्ट होता है, स्वायत्त रूप से सुरक्षा उपकरण चलाता है, परिणामों का विश्लेषण करता है, और…
 owasp/masvs
OWASP MASVS (Mobile Application Security Verification Standard) मोबाइल ऐप सुरक्षा के लिए उद्योग मानक है।
 lucksi/mr.holmes
मॉड्यूलर OSINT फ्रेमवर्क जो डोमेन, उपयोगकर्ता नाम, फोन नंबर और ईमेल पर सार्वजनिक स्रोतों, Google डॉर्क्स और प्रॉक्सी-अनामित अनुरोधों का उपयोग करके…
 wiire-a/pixiewps
एक ऑफ़लाइन Wi-Fi Protected Setup brute-force उपयोगिता
 sqlancer/sqlancer
डेटाबेस सिस्टम में लॉजिक और प्रदर्शन बग्स का पता लगाने के लिए स्वचालित परीक्षण
 netbiosx/checklists
रेड टीमिंग और पेंटेस्टिंग चेकलिस्ट विभिन्न एंगेजमेंट्स के लिए
 tmylla/awesome-llm4cybersecurity
साइबर सुरक्षा में LLM अनुप्रयोगों पर 756+ पेपरों की क्यूरेटेड व्यवस्थित साहित्य समीक्षा, जिसमें थ्रेट इंटेलिजेंस, भेद्यता पहचान, फ़ज़िंग, आक्रमण/बचाव…
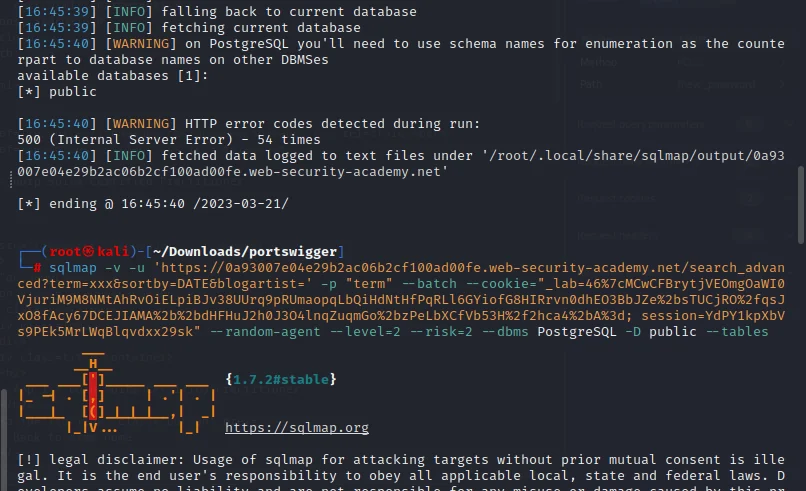 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy लैब्स के लिए व्यावहारिक अध्ययन नोट्स और वॉकथ्रू, जिनमें वेब भेद्यताएँ, पेलोड, एन्यूमरेशन और BSCP परीक्षा रणनीतियाँ शामिल हैं।
 owasp/threat-dragon
OWASP से एक ओपन सोर्स खतरा मॉडलिंग टूल
 wddadk/offensive-osint-tools
आक्रामक सुरक्षा के लिए OSINT उपकरणों की संकलित सूची, जिसमें ईमेल हार्वेस्टिंग, सबडोमेन एन्यूमरेशन, थ्रेट इंटेलिजेंस और पेनिट्रेशन टेस्टिंग और रेड टीम…
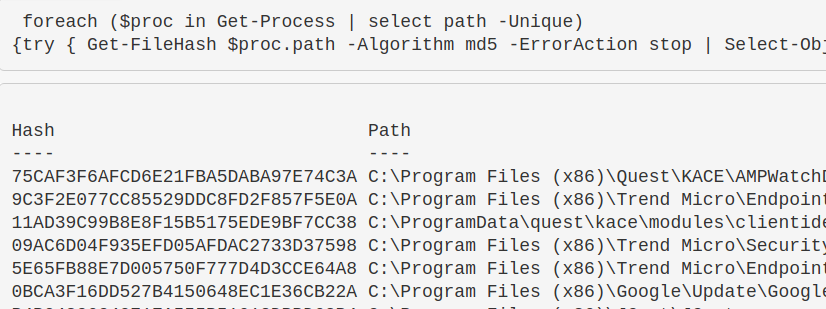 purp1ew0lf/blue-team-notes
तुमने नहीं सोचा था कि मैं जाकर ब्लू टीम को छोड़ दूँगा, है ना?
 trickster0/offensiverust
रेड टीम अभियानों के लिए Rust का हथियारीकरण
 hslatman/awesome-industrial-control-system-security
औद्योगिक नियंत्रण प्रणाली (ICS) सुरक्षा से संबंधित संसाधनों की एक क्यूरेटेड सूची।
 kadenzipfel/smart-contract-vulnerabilities
स्मार्ट कॉन्ट्रैक्ट कमजोरियों का एक संग्रह, साथ ही रोकथाम के तरीके
 owasp/api-security
OWASP द्वारा अनुरक्षित शीर्ष 10 API सुरक्षा जोखिम दस्तावेज़ और दस्तावेज़ीकरण पोर्टल, जिसमें API बनाने, तोड़ने और बचाव के लिए सर्वोत्तम अभ्यास शामिल…








