
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित
 jelasin/cve-2026-42533
nginx हीप ओवरफ्लो और सूचना लीक (CVE-2026-42533) का प्रूफ-ऑफ-कॉन्सेप्ट पुनरुत्पादन, जिसमें दो आक्रमण सतहें, डीबग विश्लेषण और एक पूर्ण RCE श्रृंखला…
 captanmoss/log4shell-sandbox-signature
Log4Shell(CVE-2021-45046) सैंडबॉक्स सिग्नेचर
 crackercat/cve-2023-4863-
प्रसिद्ध libweb 0day भेद्यता को libfuzzer के साथ ट्रिगर करना
 yezzfusl/cve_2023_38831_scanner
यह Python अनुप्रयोग WinRAR में CVE-2023-38831 भेद्यता के लिए स्कैन करता है।
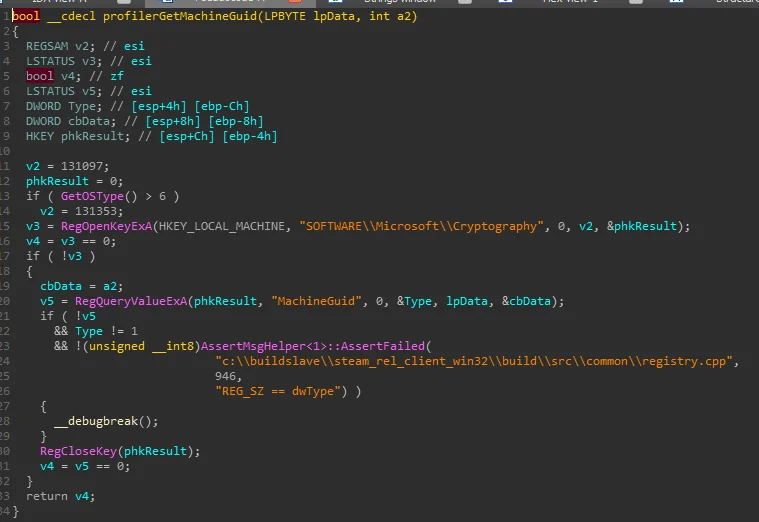 gmh5225/hwid-steamspywareterminator
Steam में इंजेक्ट की गई एक कार्य-प्रगति लाइब्रेरी, जो छिपे हुए CFillMachineInfoThread को ब्लॉक करती है जो HWID, डिस्क, नेटवर्क अडैप्टर और रजिस्ट्री…
 gsadagopan/cve-2026-22747-sandbox
Sandboxed reproduction environment for CVE-2026-22747, enabling controlled testing and analysis of the vulnerability and potential exploits in an…
 zhixiangyao/cve-2025-66478-exploit-poc
Node.js का उपयोग करके CVE-2025-66478 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट डेमो
 alanbarret/cve-2019-18935
CVE-2019-18935 का पता लगाने के लिए Nuclei टेम्पलेट और सत्यापन स्क्रिप्ट, Telerik UI for ASP.NET AJAX में एक महत्वपूर्ण .NET डिसीरियलाइज़ेशन RCE,…
 benrich127n/react2shell_analyzer
CVE-2025-55182 react2shell का विश्लेषण करने के लिए एक डार्ट पैकेज
 chilliwebs/cve-2021-44228_example
CVE-2021-44228 (Log4Shell) के लिए Docker-आधारित प्रजनन वातावरण जिसमें marshalsec LDAP सर्वर, एक्सप्लॉइट वेब सर्वर, और JNDI इंजेक्शन के परीक्षण के लिए…
 opposum0112/cusimanse
एजेंट-संचालित सुरक्षा प्रयोगों के लिए डिस्पोज़ेबल कंप्यूट पर कंपोज़ेबल रिसर्च-कॉन्ट्रैक्ट और YAML-रेसिपी फ्रेमवर्क
 stfnw/reproducer-poc-cve-2022-0847
बहुत मोटा PoC CVE-2022-0847 (dirty pipe) का पता लगाने/दोहराने के लिए syscalls के यादृच्छिक उत्पादन और एक मॉडल के विरुद्ध डिफरेंशियल फज़िंग के माध्यम…
 gmh5225/linux-kernel-debugger
कर्नेल हार्डवेयर डीबगर मॉड्यूल जो रूटकिट संचालन को डंप करने और मैलवेयर विश्लेषण तथा रिवर्स इंजीनियरिंग के लिए कर्नेल-स्तरीय गतिविधि का निरीक्षण करने…
 seal-sec-demo-2/yaml-payload
SnakeYAML CVE-2022-1471 एक्सप्लॉइट पेलोड डेमो के लिए
 johanneslks/cve-2026-32945
PJSIP DNS कम्प्रेशन पॉइंटर हीप OOB रीड (रिमोट DoS)
 captain4554/captain4554.github.io
🔍 बेहतर सुरक्षा मूल्यांकन हेतु स्थैतिक और गतिशील विश्लेषण को संयोजित करने वाले एक हाइब्रिड टूल से CVE-2025-55182 कमजोरियों को स्कैन करें।
 vladjrfhfg/react-site-cve-2025-55182
जानबूझकर कमजोर Next.js कॉर्पोरेट लैंडिंग पृष्ठ जो CVE-2025-55182 प्रदर्शित करता है, React सर्वर घटकों में असुरक्षित deserialization के माध्यम से…
 aastikgakhar/cve-2025-55182-react2shell
उन React Server Components का पता लगाता है जो CVE-2025-55182 के लिए संवेदनशील हैं, RSC negotiation के जरिए।








