
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित
 off-by-1-labs/flawed
दोषों के साथ एम्बेडेड फिक्स-जैसे आर्टिफैक्ट्स
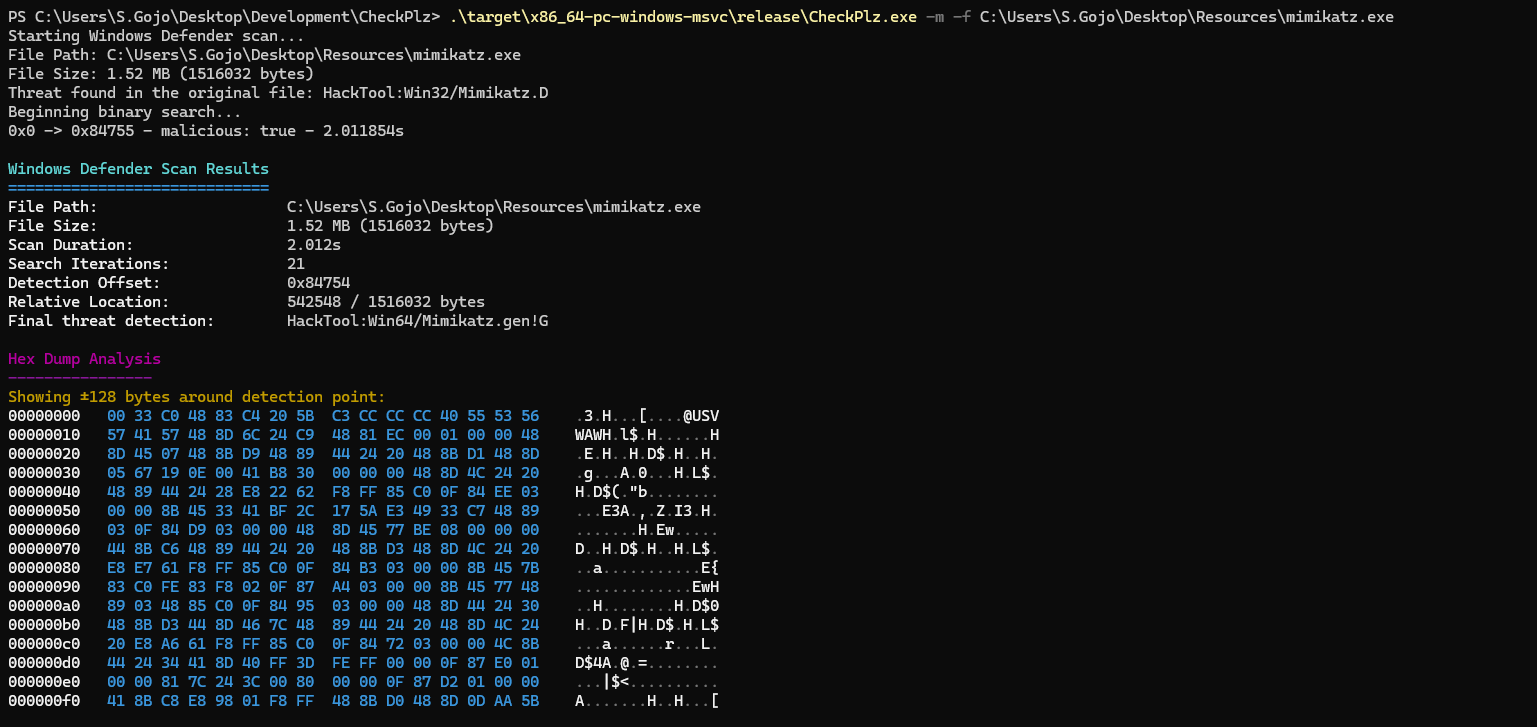 blacksnufkin/checkplz
AMSI (एंटीमैलवेयर स्कैन इंटरफ़ेस) और विंडोज़ डिफ़ेंडर का लाभ उठाते हुए संभावित खतरों के लिए फ़ाइलों को स्कैन करें। दुर्भावनापूर्ण सामग्री को अलग करके।
 saadahla/anti-sandbox
AnyRun सैंडबॉक्स वातावरण का पता लगाने के लिए C++ टूल, जो मैलवेयर को गतिशील विश्लेषण और स्वचालित सैंडबॉक्सिंग सिस्टम से बचने में सक्षम बनाता है।
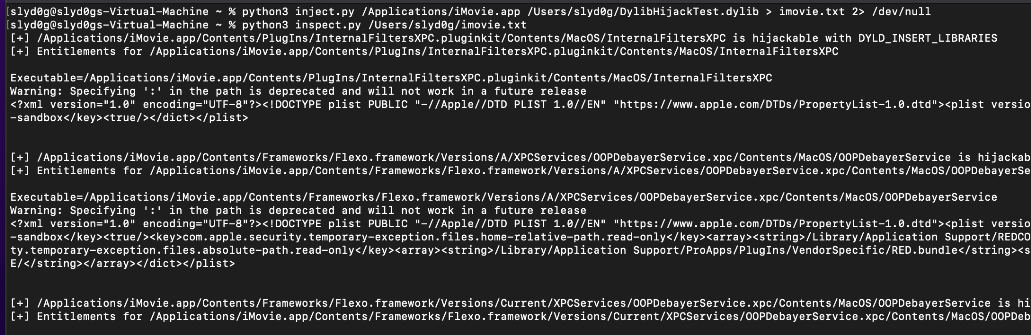 slyd0g/dylibhijacktest
macOS पर DYLD_INSERT_LIBRARIES हाइजैक का पता लगाएं
 atlas0fd00m/vivisection
विविसेक्ट के लिए विश्लेषण प्लगइन और उपकरण
 akatorich/kernelflirt
Windows kernel-level डीबगर OllyDbg/IDA-शैली UI, सॉफ़्टवेयर और हार्डवेयर ब्रेकपॉइंट, PDB प्रतीक, डीकंपाइलर, और VMs में रिवर्स इंजीनियरिंग और मैलवेयर…
 gherardofiori/maliciousbrowserextensions
यह रिपोर्ट मेरे द्वारा दुर्भावनापूर्ण ब्राउज़र एक्सटेंशन पर किए गए शोध के बाद बनाई गई है, जिसमें कई अन्य लोगों के काम और समाचार लेखों को एक ही स्थान…
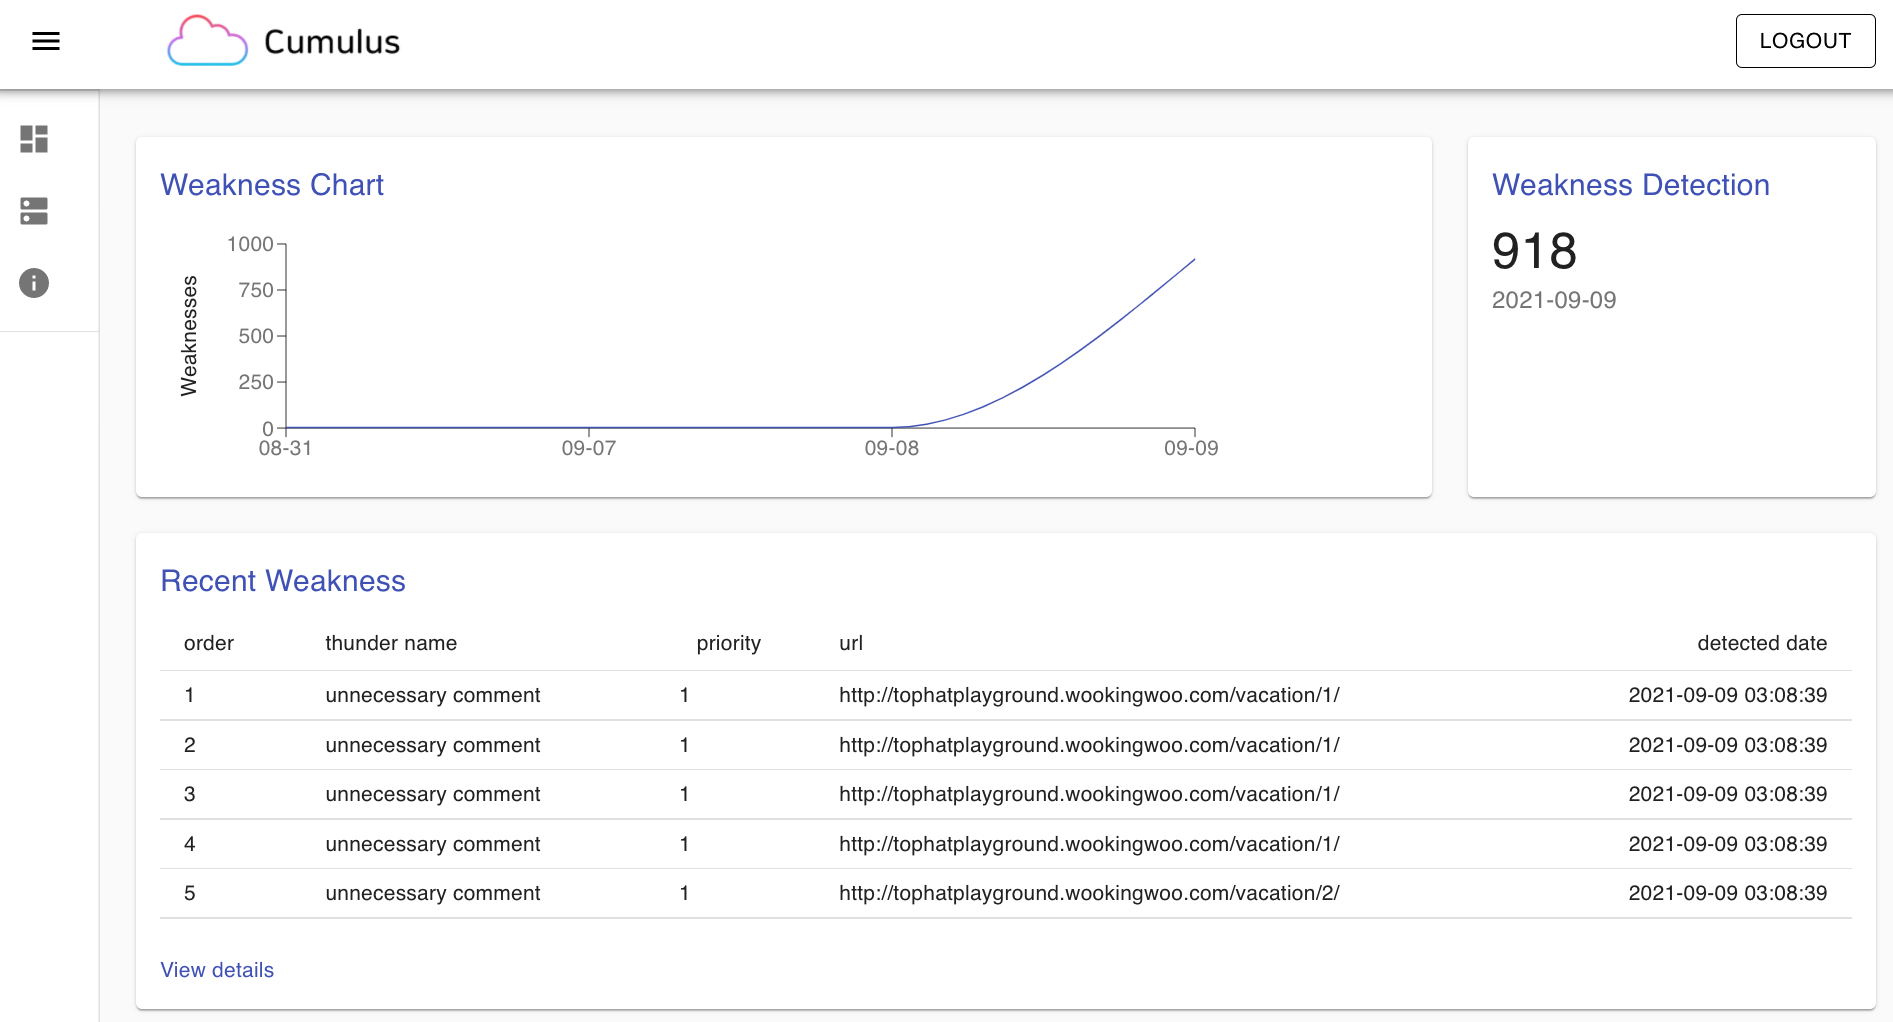 tophat-cloud/cumulus
रीयल-टाइम वेब एप्लिकेशन कमजोरी निगरानी SDK और स्कैनर। XSS, SQL इंजेक्शन, संवेदनशील पेलोड, और कोड कमजोरियों का पता लगाता है गतिशील रनटाइम विश्लेषण और…
 reverserid/jurig
a fully autonomous AI agent for reverse engineering
 nishitm/gobox
अविश्वसनीय कोड चलाने के लिए GO सैंडबॉक्स
 aethervm/aethervm
LLVM-मूल बाइनरी विश्लेषण और एमुलेशन प्लेटफ़ॉर्म जो इंस्ट्रुमेंटेशन, डीऑबफस्केशन और रनटाइम रिकवरी के लिए AArch64 और x86_64 मशीन कोड को LLVM IR में…
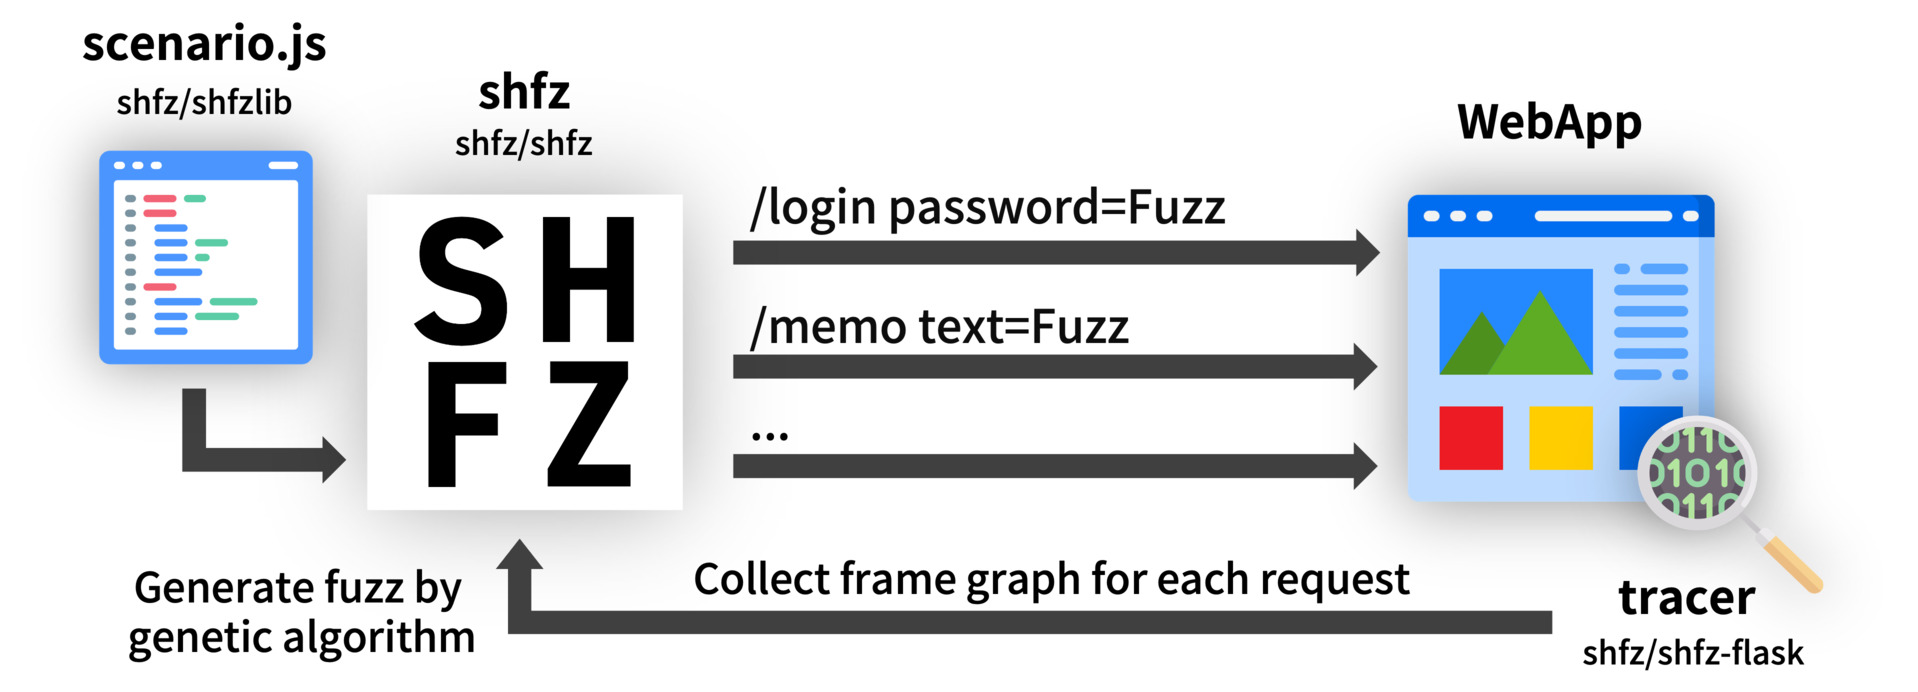 shfz/shfz
TypeScript स्क्रीनारियो-आधारित वेब एप्लिकेशन फ़ज़िंग फ्रेमवर्क
 kdbugk/game-of-kingshot-re
एक Unity/IL2CPP Android गेम का शैक्षिक रिवर्स इंजीनियरिंग अध्ययन। गेटवे प्रोटोकॉल डिकोडिंग, नेटिव एंटी-टैम्परिंग SDK विश्लेषण, SSL पिनिंग बाईपास, और…
 icicle-emu/icicle-python
Icicle एमुलेटर के लिए Python बाइंडिंग्स, जो x64 और ARM64 टारगेट्स पर ग्रे-बॉक्स फर्मवेयर फ़ज़िंग, बाइनरी एमुलेशन और रिवर्स-इंजीनियरिंग वर्कफ़्लो को…
 illegal-instruction-co/processhacker-mcp
AI एजेंटों के लिए रनटाइम प्रक्रिया विश्लेषण और मेमोरी हैकिंग MCP सर्वर। डायनेमिक एक्सटेंशन लोडिंग, रीड-ओनली मोड, ऑडिट लॉगिंग, और कस्टम बाईपास के लिए…
 synacktiv/thats_no_pipe
विंडोज़ नेम्ड पाइप हुकिंग टूलकिट
 saint0x/fzy
एक सिस्टम प्रोग्रामिंग भाषा जो सत्यापन योग्य शुद्धता, निर्धारणवाद और प्रदर्शन को प्राथमिकता देती है।
 raz0r/burp-radamsa
Burp Suite के लिए Radamsa फ़ज़र एक्सटेंशन








