
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित
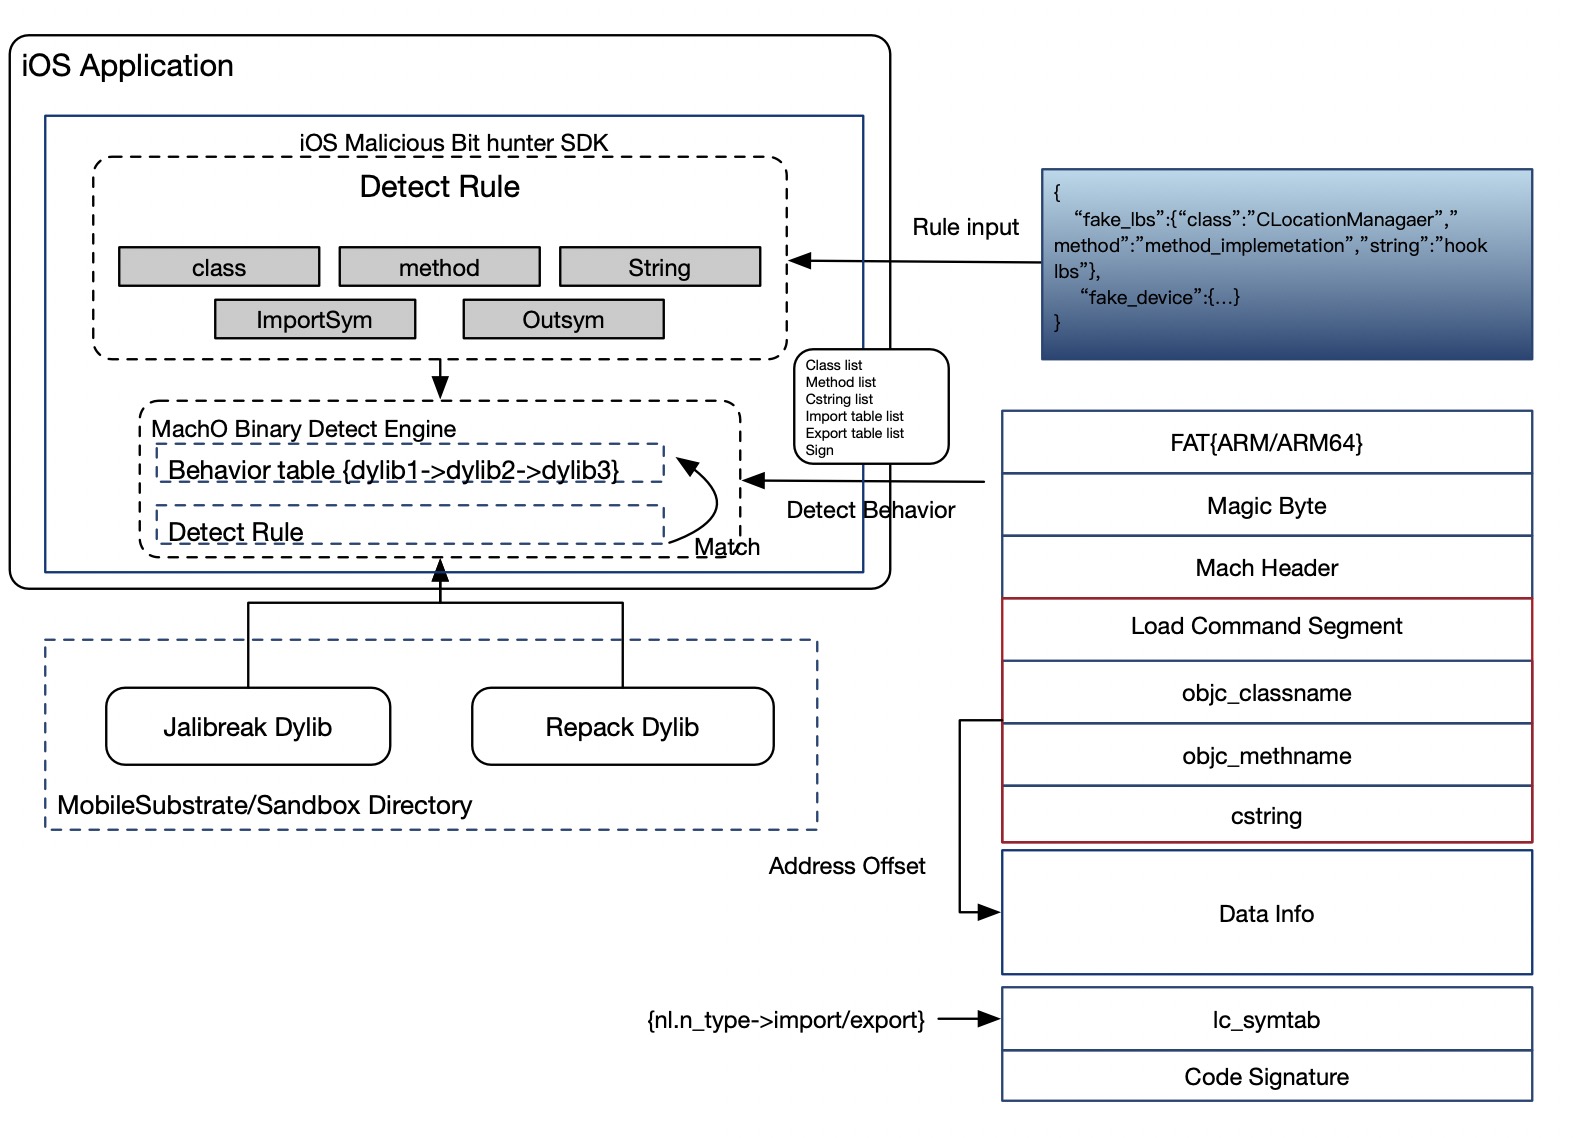
 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter एक दुर्भावनापूर्ण प्लगइन डिटेक्शन इंजन है iOS अनुप्रयोगों के लिए। यह रनटाइम के आधार पर इंजेक्टेड dylib डायनामिक लाइब्रेरी के…
 nccgroup/triforceopenbsdfuzzer
TriforceAFL (अर्थात AFL और QEMU) का उपयोग करके OpenBSD amd64 की सिस्टम कॉल फ़ज़िंग
 0xsp-srd/aether
विंडोज मेमोरी-फोरेंसिक और खतरे की खोज करने वाला उपकरण जो लाइव प्रोसेस मेमोरी को दुर्भावनापूर्ण पैटर्न, इंजेक्शन तकनीकों और रिफ्लेक्टिवली लोडेड .NET…
 zypherion-technologies/unconfuserex
एक ConfuserEx2 डीओब्फस्केटर जिसमें एंटी-टैम्पर, कंप्रेसर, कॉन्स्टैंट्स, कंट्रोल फ्लो और रिसोर्स रिकवरी के लिए समर्थन है।
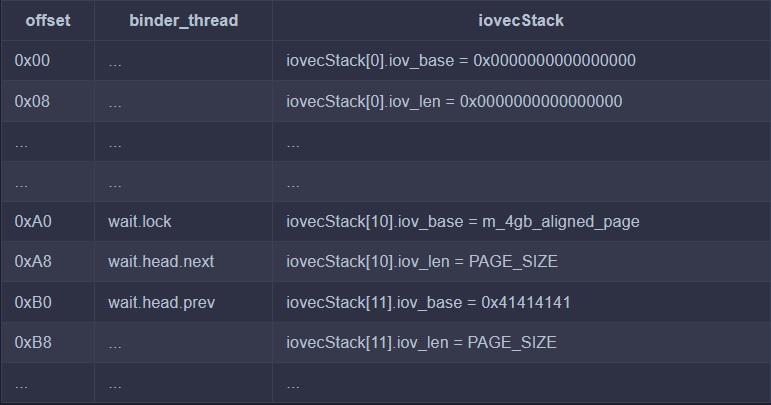 sharif-dev/androidkernelvulnerability
Android कर्नेल भेद्यता CVE-2019-2215 को ट्रिगर करना और विश्लेषण करना
 spoofzu/jvmxray
Java एप्लिकेशन की संरक्षित संसाधनों तक पहुंच को लॉग संदेशों के रूप में बाहरी बनाएं।
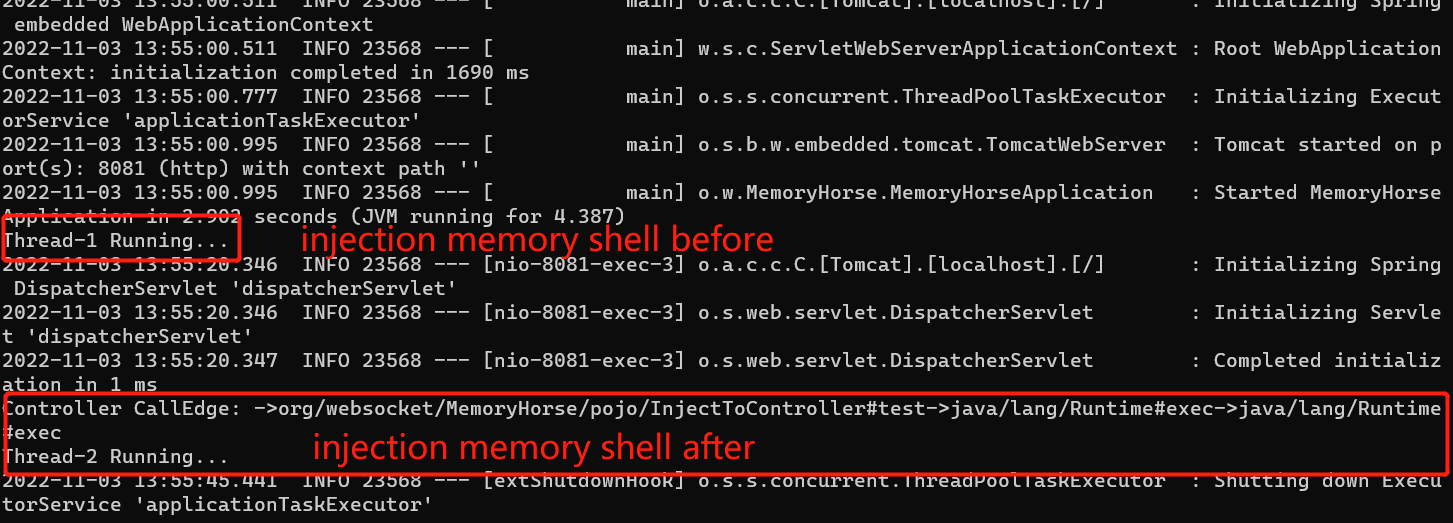 sf197/memoryshellhunter
Java Agent memory horse scanner Call Graph modus के साथ संयुक्त
 capesandbox/cape-parsers
CAPE कोर और सामुदायिक पार्सर
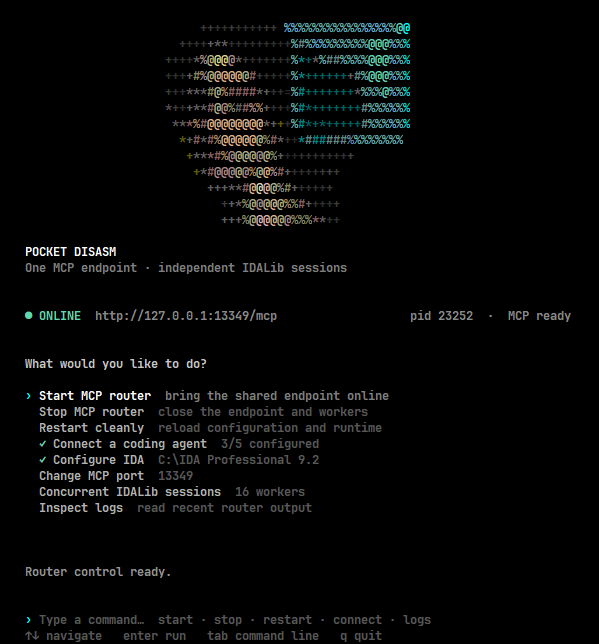 whoisqwerz/pocket_disasm
कोडिंग एजेंट्स के लिए मल्टी-सेशन IDALib MCP राउटर। IDA-संगत रिवर्स इंजीनियरिंग टूल्स के साथ समानांतर में कई बाइनरी का विश्लेषण करें।
 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent द्वारा संचालित एक LLM-आधारित फ़ज़िंग पाइपलाइन
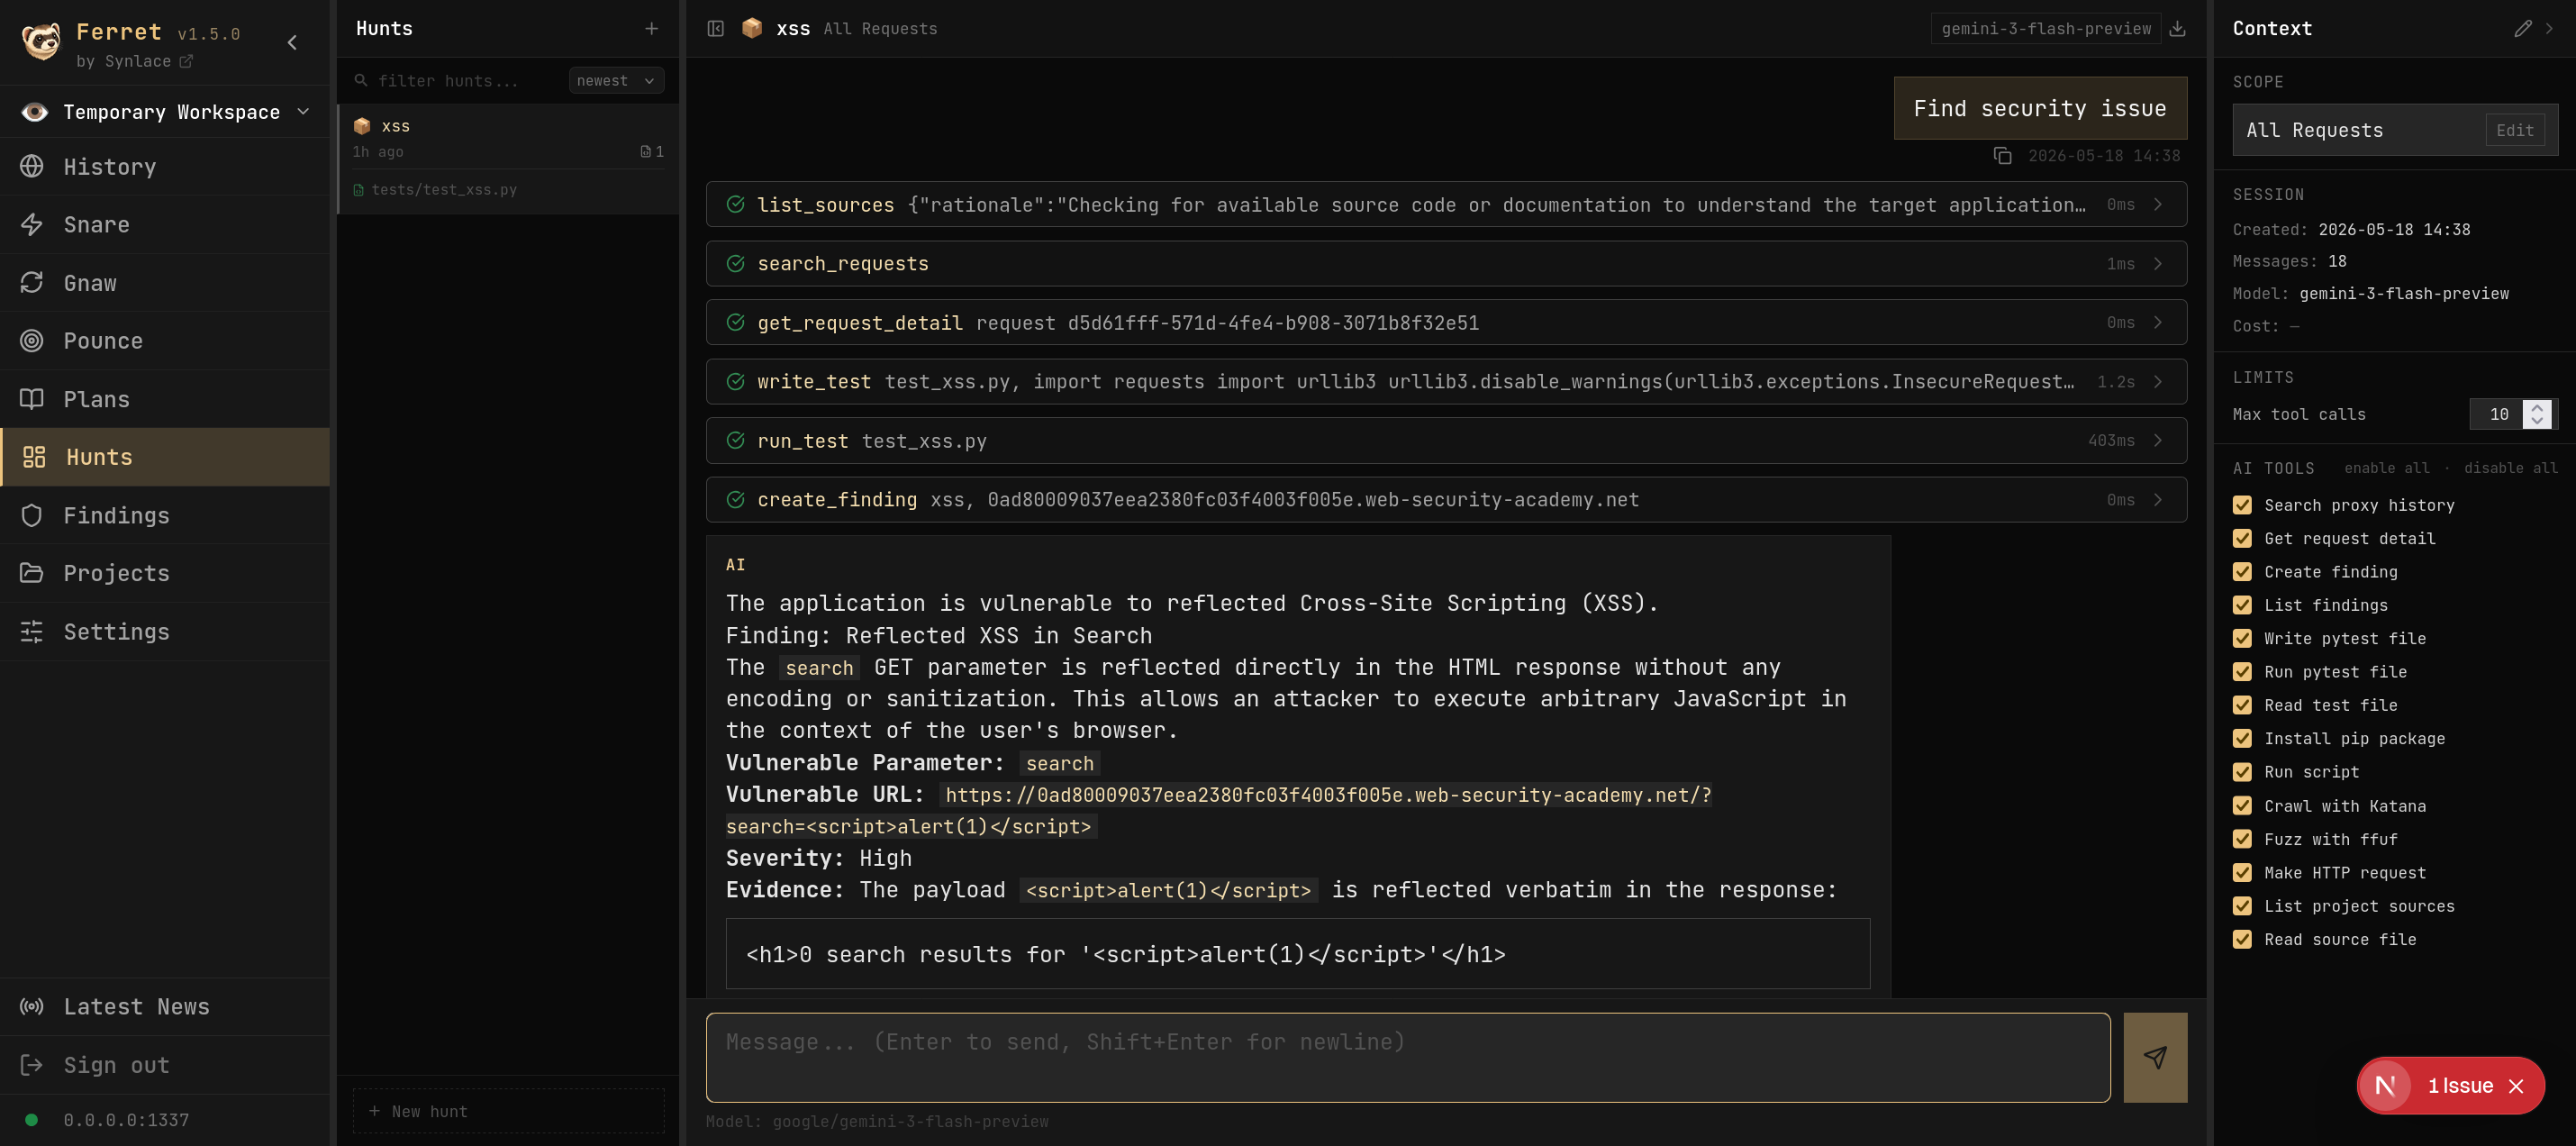 synlace/ferret
सहयोगी वेब ऐप पेंटेस्ट सुइट
 nccgroup/icpin
अखंडता-जाँच निगरानी के लिए एक Pintool
 tejasprasad2008-afk/tracetree
रनटाइम व्यवहार विश्लेषण उपकरण जो संदिग्ध पैकेजों को Docker में सैंडबॉक्स करता है, strace के साथ syscalls को ट्रेस करता है, प्रक्रिया कैस्केड को…
 vrn21-arcanist/bouvet
एजेंटों के लिए सैंडबॉक्स
 pdb333/cortex
विंडोज़ रनटाइम विश्लेषण टूलकिट जो मेमोरी स्कैनिंग, डीबगिंग, ऑटोमेशन और AI-अनुकूल API को जोड़ती है।
 frida/aurora
Frida के ऊपर निर्मित प्रूफ-ऑफ-कॉन्सेप्ट वेब एप्लिकेशन
 tangxiaofeng7/cve-2022-22965-spring-core-rce
CVE-2022-22965 की बैच-आधारित अहानिकर जाँच
 hackinglz/svg_phishing_tools
आमतौर पर देखे जाने वाले SVG अटैचमेंट फ़िशिंग के लिए SVG विश्लेषण और जनरेशन उपकरण








