
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित

 konloch/bytecode-viewer
जावा 8+ जार और एंड्रॉइड एपीके रिवर्स इंजीनियरिंग सूट (डीकंपाइलर, संपादक, डीबगर और अधिक)
 frida/frida
मुख्य रिपॉजिटरी रिलीज़ बाइनरीज़ होस्ट करने के लिए
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg के साथ Amadey Loader का रिवर्स इंजीनियरिंग: डायनामिक API रिज़ॉल्यूशन, टोकन विशेषाधिकार वृद्धि, कीलॉगर हुक, क्लिपबोर्ड कैप्चर, और स्टीलर…
 lkimuk/reark
HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), और नेटिव PE/ELF/Mach-O बाइनरीज़ के लिए एक बुद्धिमान रिवर्स इंजीनियरिंग और AI-सहायित…
 firecracker-microvm/firecracker
सर्वरलेस कंप्यूटिंग के लिए सुरक्षित और तेज़ माइक्रोVM।
 amd2g2zz/kunglao-agent
रिवर्स-इंजीनियरिंग विशेषज्ञ एजेंट: अपना विश्लेषण पथ स्वयं की योजना बनाता है, प्रत्येक तथ्य को कच्चे साक्ष्य से प्राप्त करता है, और यांत्रिक सत्यापन…
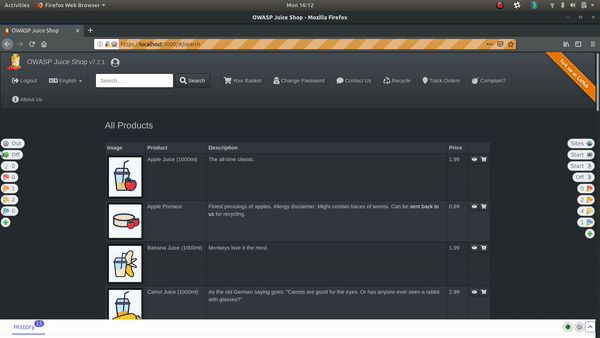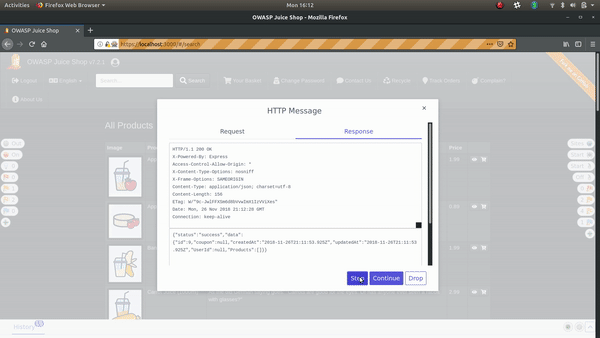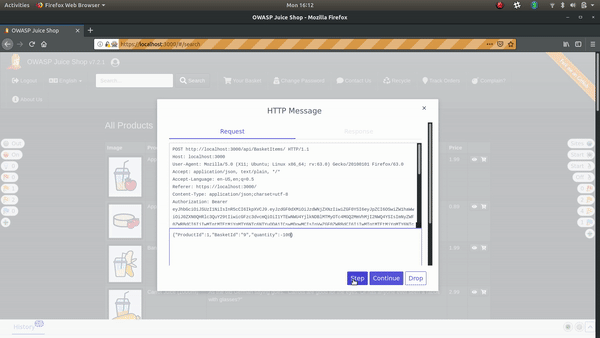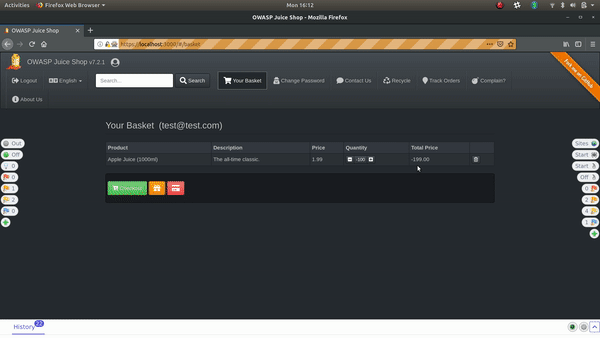 zaproxy/zap-hud
ZAP हेड्स अप डिस्प्ले (HUD)
 x64dbg/x64dbg
विंडोज़ के लिए एक ओपन-सोर्स यूज़र मोड डीबगर। रिवर्स इंजीनियरिंग और मालवेयर विश्लेषण के लिए अनुकूलित।
 idiom/pftriage
Python उपकरण और लाइब्रेरी जो मैलवेयर ट्रायेज और विश्लेषण के दौरान फ़ाइलों का विश्लेषण करने में मदद करता है।
 lfi-project/lfi
LFI के लिए शीर्ष-स्तरीय भंडार: व्यावहारिक, कुशल और सुरक्षित सॉफ्टवेयर-आधारित सैंडबॉक्सिंग
 security-prince/resources-for-application-security
एप्लिकेशन सुरक्षा के साथ शुरुआत करने के लिए कुछ अच्छे संसाधन
 vighnesh91/-logicsentry-ai
ऑफ़लाइन SAST/DAST ट्राइएज इंजन जो सोर्स कोड को पार्स करता है और बिज़नेस-लॉजिक दोषों, BOLA, रेस कंडीशन, और विशेषाधिकार समस्याओं का पता लगाने के लिए…
 aflplusplus/aflplusplus
AFL++ एक अत्याधुनिक फ़ज़र है, और बेंचमार्क में #1 है। यह मूल रूप से AFL पर आधारित था। आज यह qemu 5.1, collision-free coverage, उन्नत laf-intel और…
 vaib25vicky/awesome-mobile-security
एक ही स्थान पर सभी उपयोगी एंड्रॉइड और iOS सुरक्षा संबंधित सामग्री को एकत्रित करने का एक प्रयास। सभी संदर्भ और उपकरण उनके संबंधित मालिकों के हैं। मैं…
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 microsoft/mxc
नीति-संचालित, स्तरित अलगाव और रोकथाम
 pdb333/cortex
विंडोज़ रनटाइम विश्लेषण टूलकिट जो मेमोरी स्कैनिंग, डीबगिंग, ऑटोमेशन और AI-अनुकूल API को जोड़ती है।
 radareorg/radare2
UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट







