#1
 jpr5/ngrep
ngrep नेटवर्क परत पर GNU grep की तरह काम करता है। यह एक PCAP-आधारित टूल है जो आपको पैकेट के डेटा पेलोड के विरुद्ध मिलान करने के लिए एक विस्तारित…
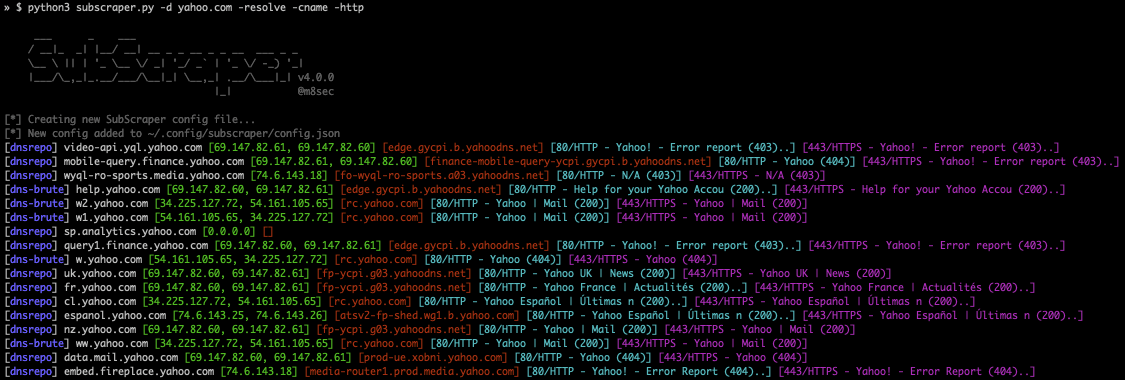 m8sec/subscraper
आक्रामक सुरक्षा परीक्षण के लिए निर्मित उपडोमेन और लक्ष्य गणना उपकरण
 milesrichardson/docker-onion-nmap
Scan .onion छिपी हुई सेवाओं को Tor, proxychains और dnsmasq का उपयोग करके एक न्यूनतम alpine Docker कंटेनर में nmap के साथ स्कैन करें।
 sensepost/godoh
🕳 godoh - एक DNS-over-HTTPS C2
 brannondorsey/dns-rebind-toolkit
DNS रीबाइंडिंग हमले बनाने के लिए एक फ्रंट-एंड जावास्क्रिप्ट टूलकिट।
 fwaeytens/dnsenum
dnsenum एक perl स्क्रिप्ट है जो DNS जानकारी को एन्यूमरेट करती है।
 chris408/ct-exposer
एक OSINT टूल जो Certificate Transparency लॉग्स की खोज करके उप-डोमेन का पता लगाता है
 ronin-rb/ronin
Ronin एक नि:शुल्क और ओपन सोर्स रूबी टूलकिट है जो सुरक्षा अनुसंधान और विकास के लिए है। Ronin तृतीय-पक्ष गिट रिपॉजिटरी के माध्यम से कोड, एक्सप्लॉइट,…
 firefart/hijagger
डोमेन पुनः-पंजीकरण के माध्यम से अपहरण-योग्य पैकेजों के लिए सभी NPM और Pypi पैकेजों के सभी अनुरक्षकों की जाँच करता है
 activecm/rita
रियल इंटेलिजेंस थ्रेट एनालिटिक्स (RITA) एक ढांचा है जो नेटवर्क ट्रैफिक विश्लेषण के माध्यम से कमांड और कंट्रोल संचार का पता लगाने के लिए है।
 baderj/domain_generation_algorithms
मेरे DGA रिवर्सिंग प्रयासों के कुछ परिणाम
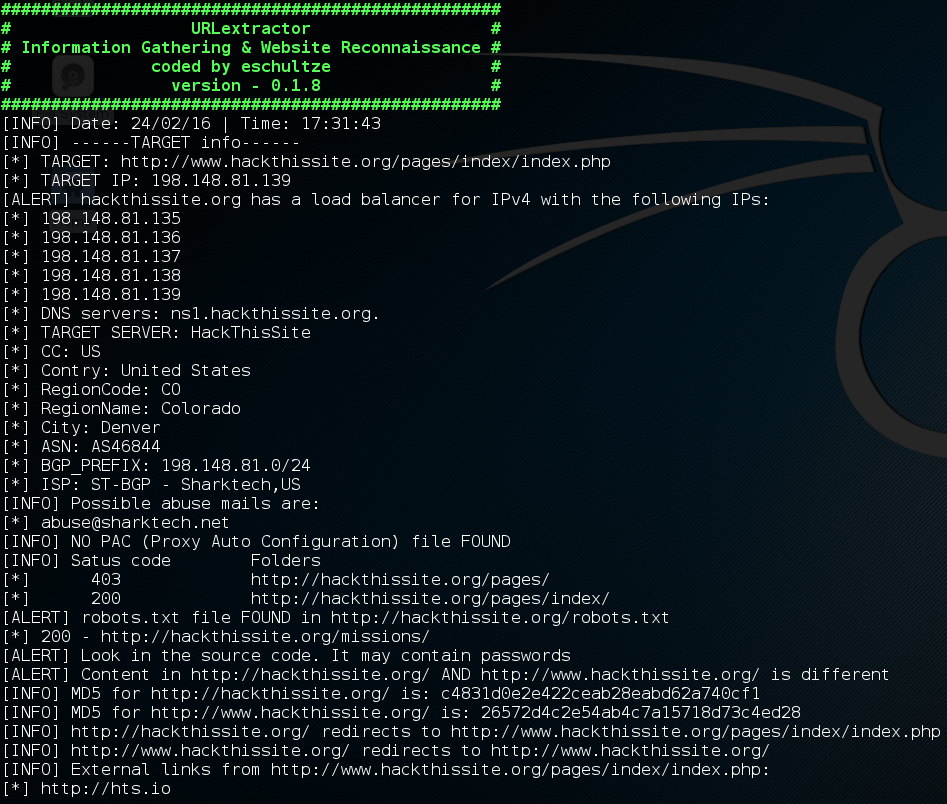 eschultze/urlextractor
सूचना संग्रह और वेबसाइट अन्वेषण | https://phishstats.info/
 x1mdev/reconpi
ReconPi - एक हल्का रीकॉन टूल जो नवीनतम टूल्स के साथ व्यापक स्कैनिंग करता है।
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite Scanner, ceye.io api या अन्य apis को अनुकूलित करें, आंतरिक नेटवर्क सहित