
 #1
कानूनी या जांच उद्देश्यों के लिए डिजिटल साक्ष्य प्राप्त करने, संरक्षित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 glmcdona/process-dump
मैलवेयर PE फ़ाइलों को मेमोरी से डिस्क पर डंप करके विश्लेषण के लिए विंडोज़ टूल।
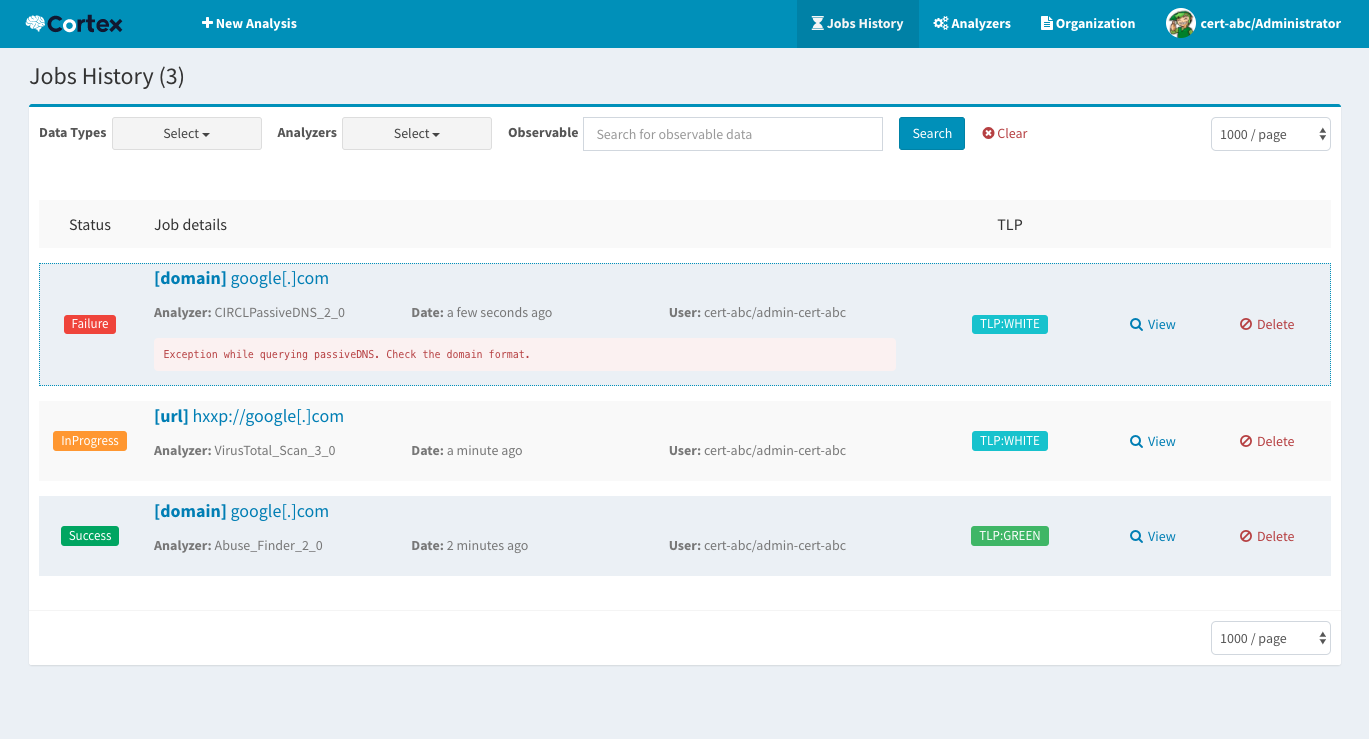 thehive-project/cortex
Cortex: एक शक्तिशाली ऑब्ज़र्वेबल विश्लेषण और सक्रिय प्रतिक्रिया इंजन
 mthcht/awesome-lists
SOC/CERT/CTI पहचान और घटना प्रतिक्रिया के लिए खतरा बुद्धिमत्ता फ़ीड, IoC सूचियाँ, YARA नियम और DFIR उपकरण संदर्भों का संकलित भंडार।
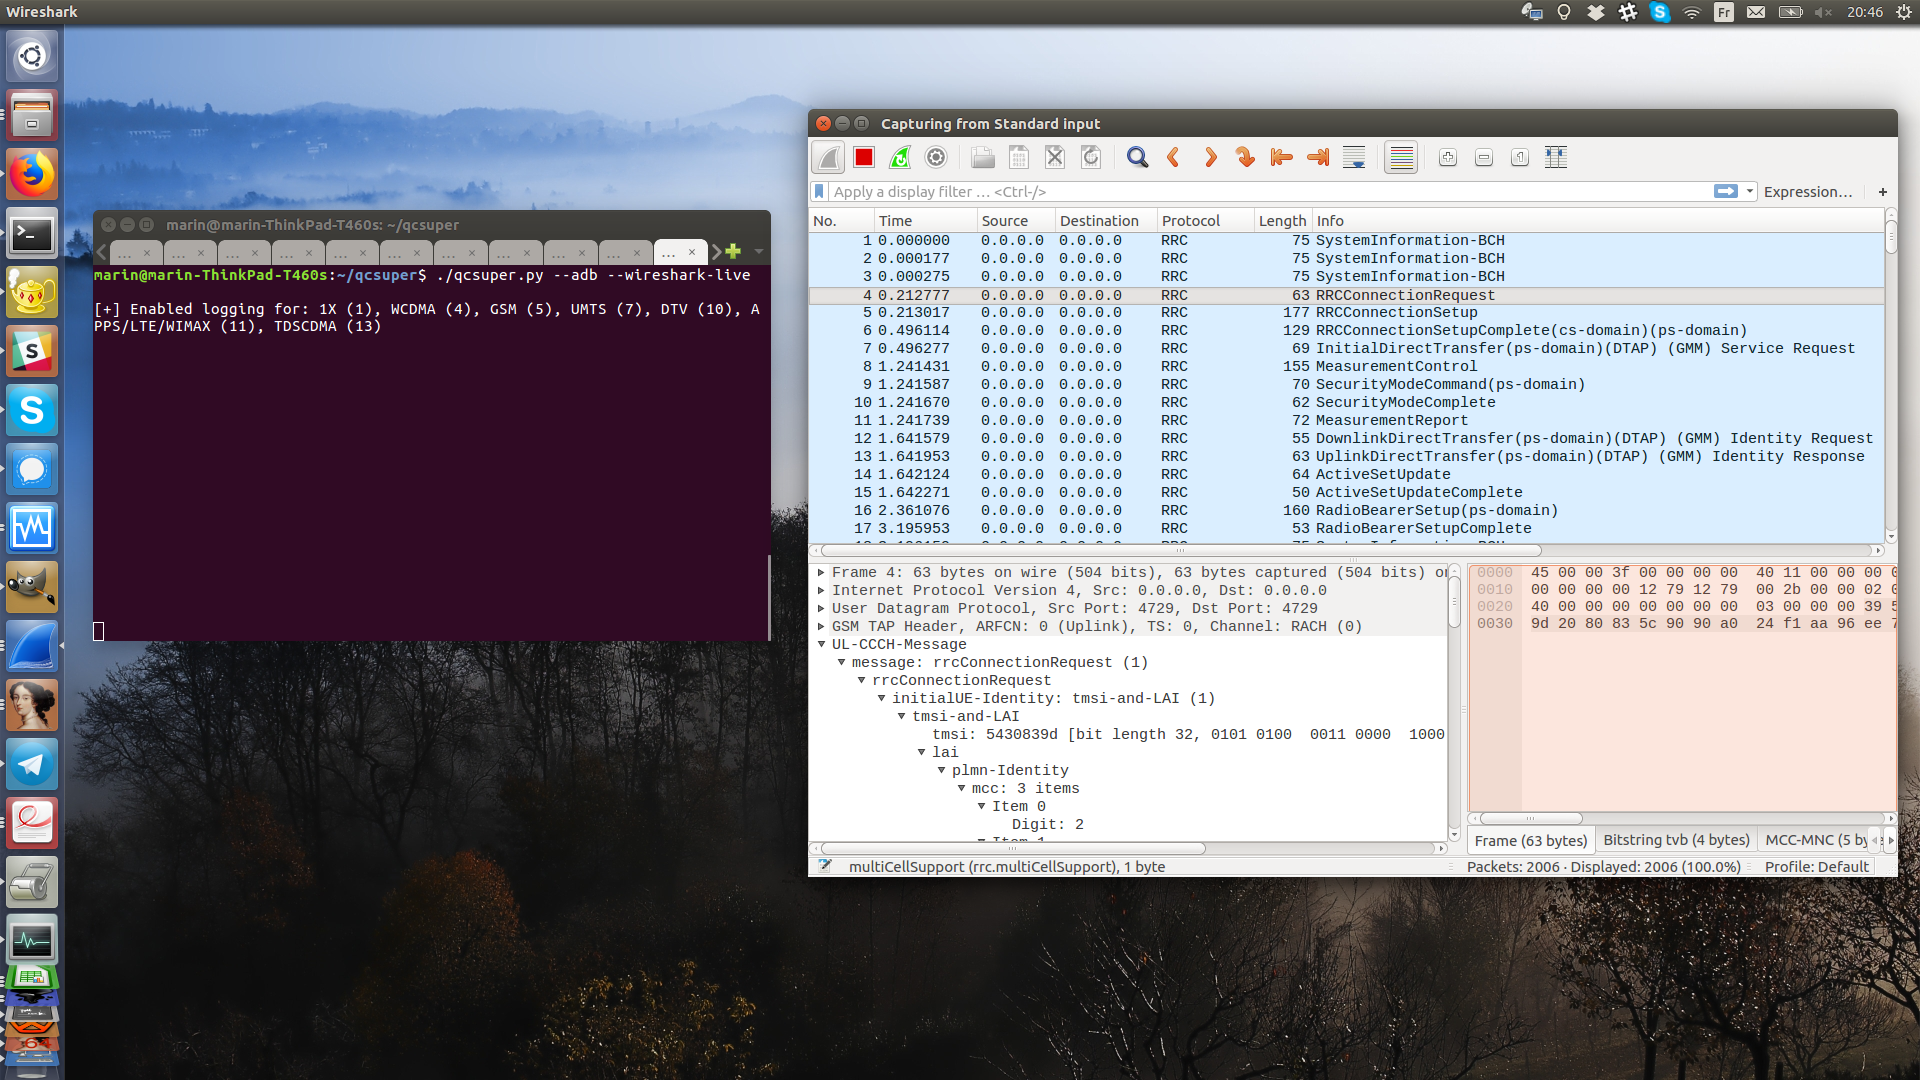 p1sec/qcsuper
QCSuper एक उपकरण है जो Qualcomm-आधारित फोन और मॉडेम के साथ संचार करता है, जिससे अन्य चीजों के अलावा कच्चे 2G/3G/4G रेडियो फ्रेम कैप्चर करना संभव होता…
 circl/ail-framework
AIL फ्रेमवर्क - विश्लेषण सूचना लीक फ्रेमवर्क। परियोजना https://github.com/ail-project पर स्थानांतरित हो गई है।
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 simsong/bulk_extractor
यह डेवलपमेंट ट्री है। प्रोडक्शन डाउनलोड यहाँ उपलब्ध हैं:
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - एक शक्तिशाली वेब इंटरफ़ेस है जो आपको Android और iOS ऐप्स को Runtime पर हेरफेर करने में मदद करता है
 fabrimagic72/malware-samples
हनीपॉट्स के एक संग्रह से पकड़े गए मैलवेयर नमूने जिन्हें मैं प्रबंधित करता हूँ
 skelsec/pypykatz
Mimikatz का शुद्ध पायथन में कार्यान्वयन
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
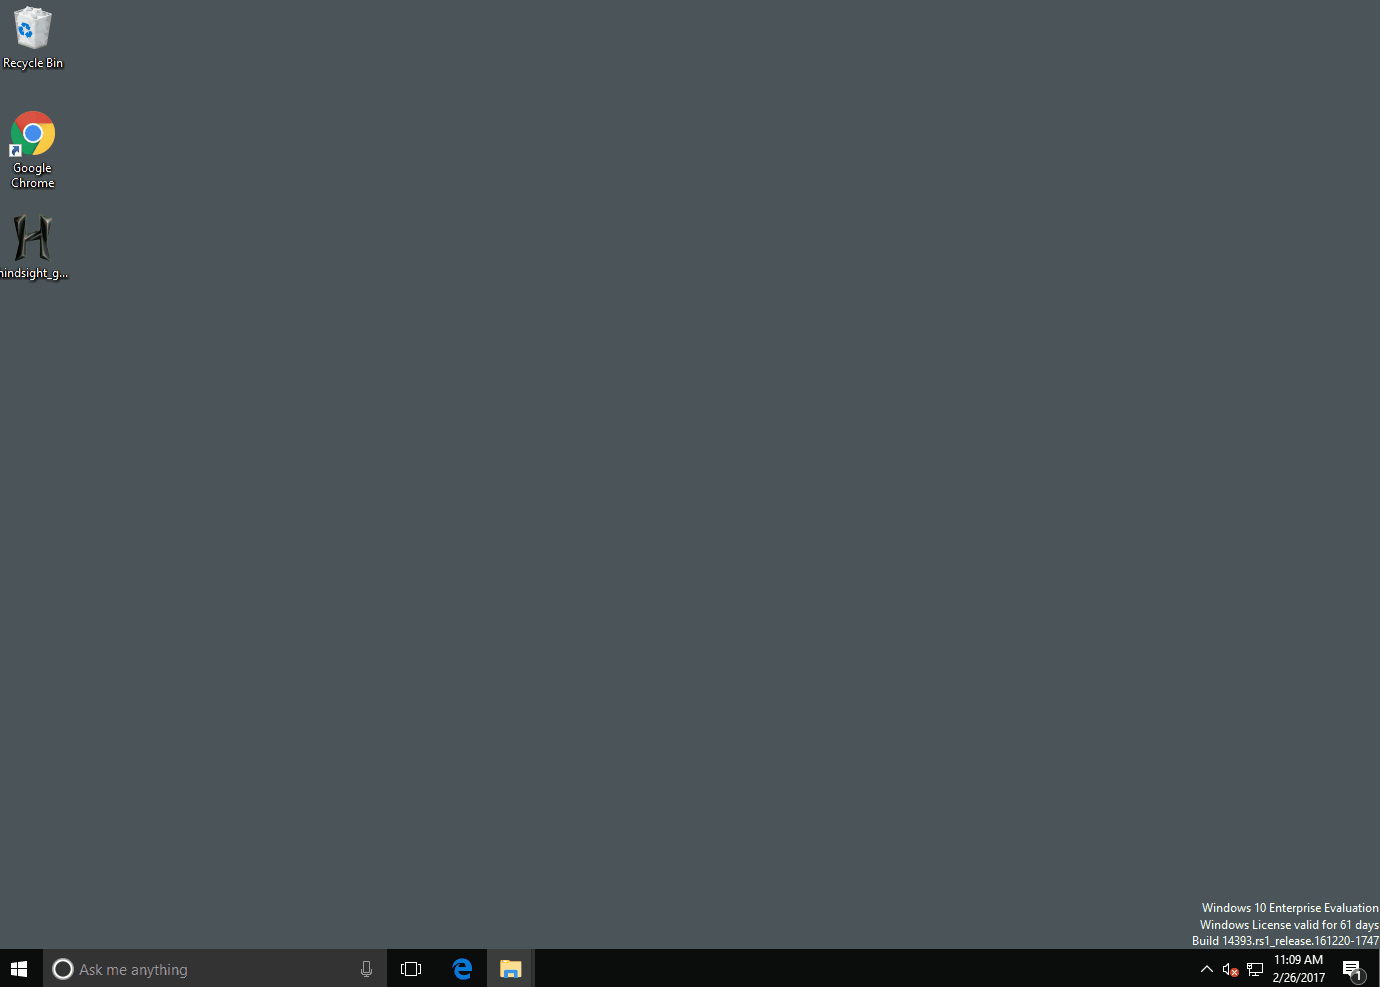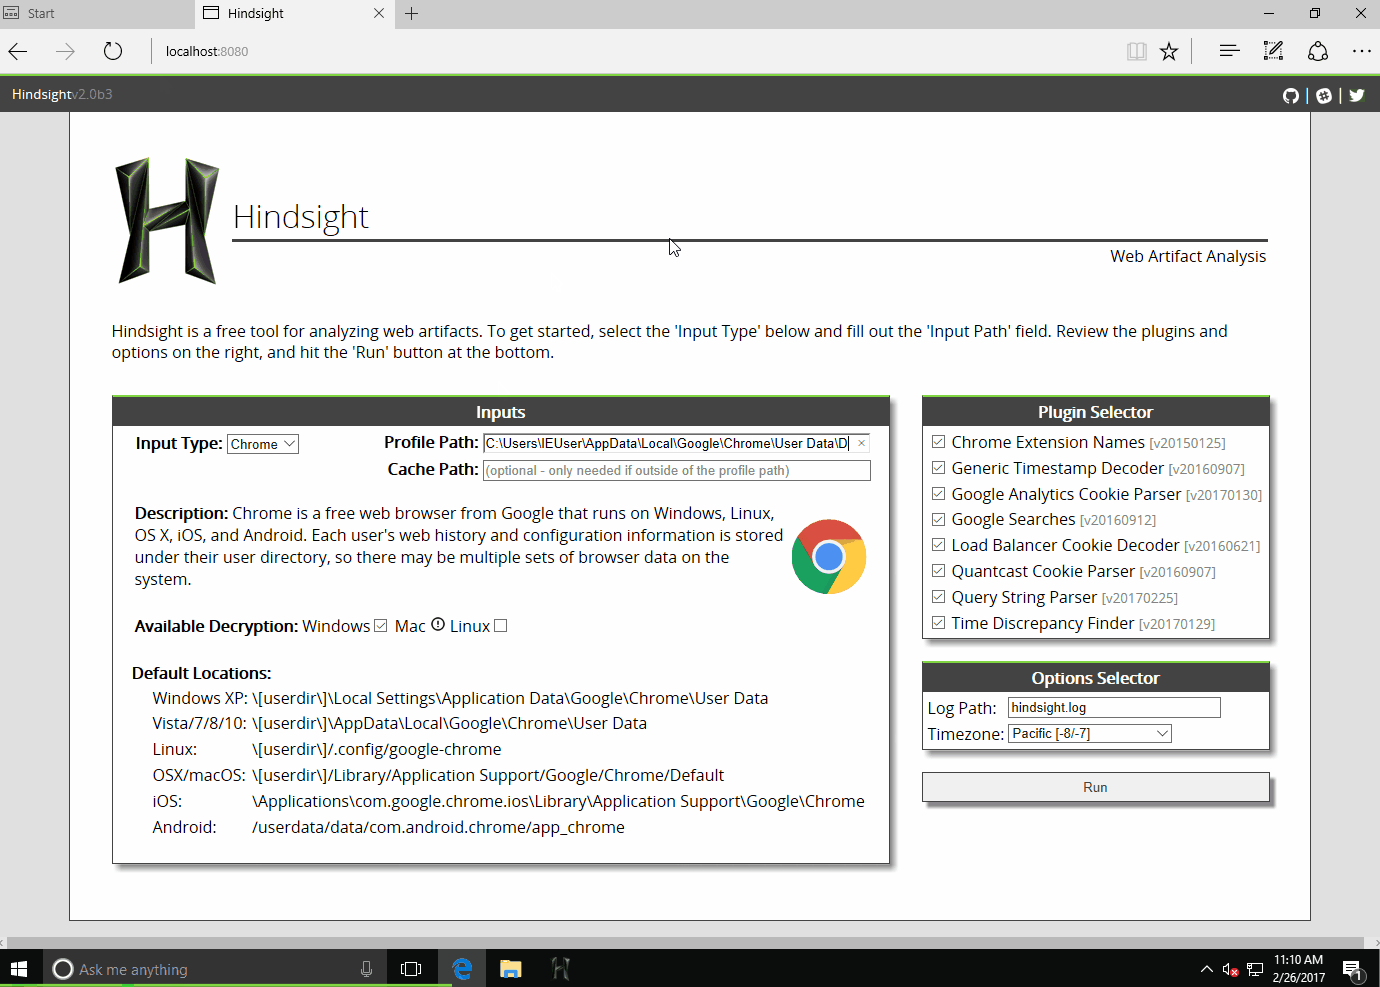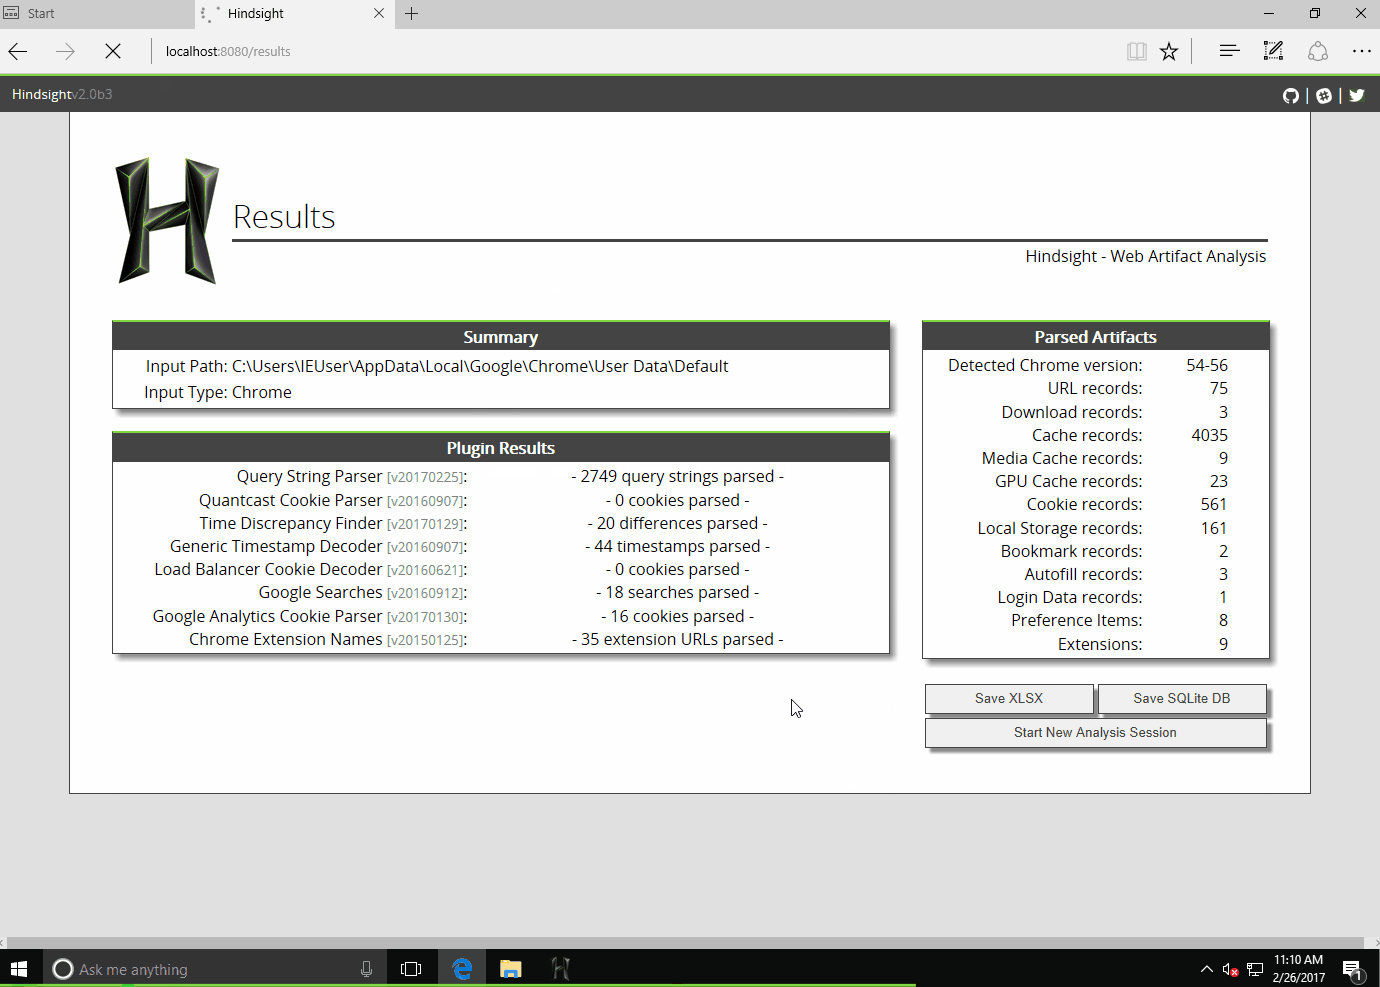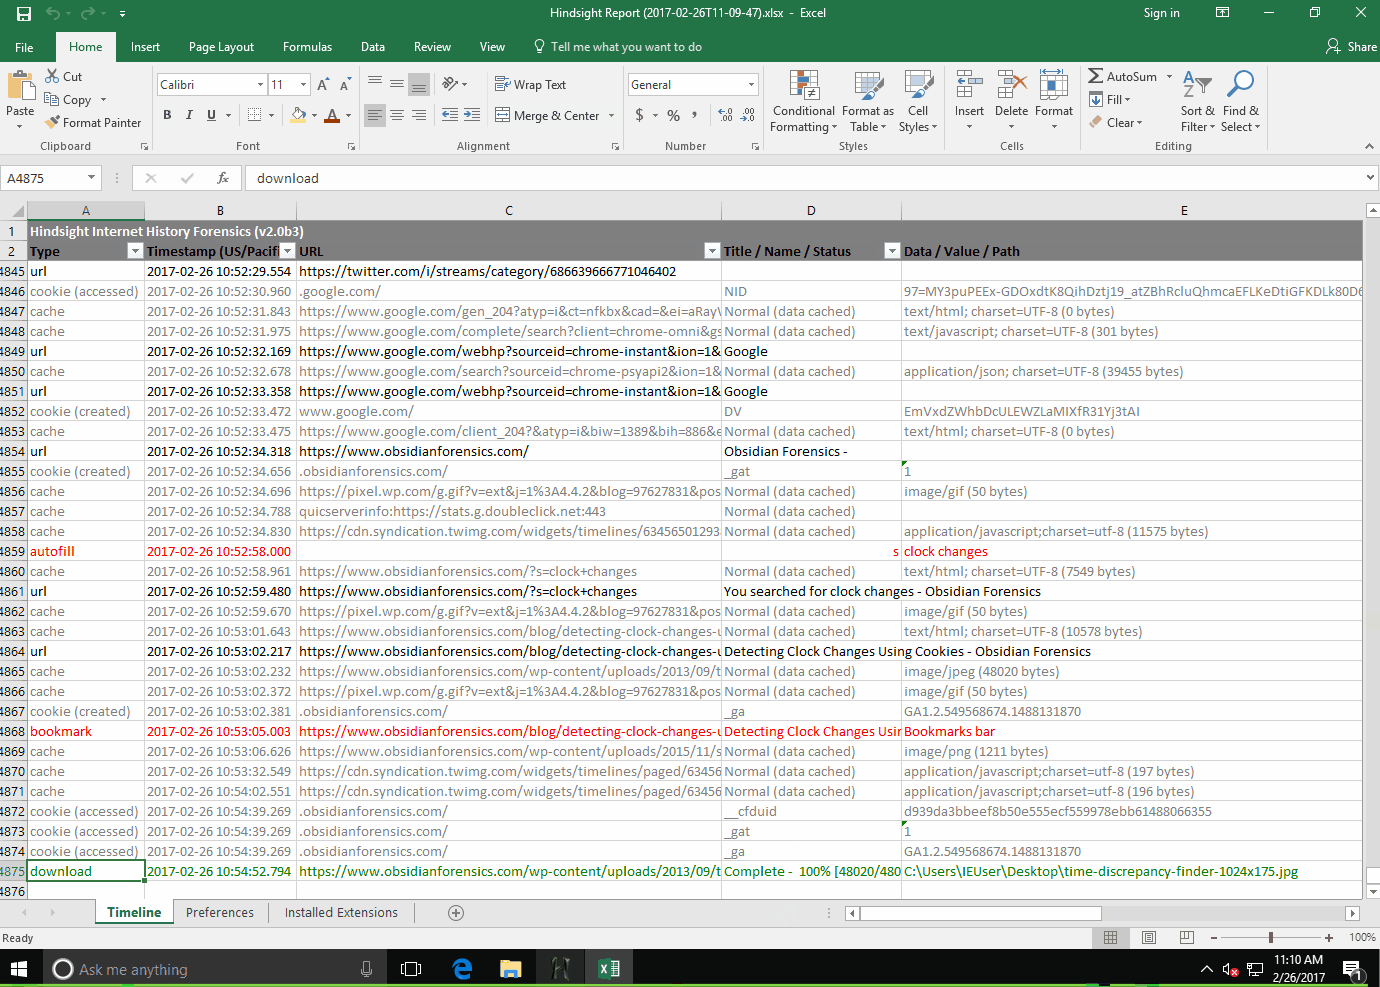 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 mattnotmax/cyberchef-recipes
साइबर-शेफ रेसिपी और क्यूरेटेड लिंक की एक सूची
 irsdl/webhacklist
Archive of the Top 10 Web Hacking Techniques - 2006 से अब तक के हर नामांकित, संरक्षित
 orlyjamie/mimikittenz
एक पोस्ट-एक्सप्लॉइटेशन पावरशेल टूल जो मेमोरी से महत्वपूर्ण जानकारी निकालने के लिए उपयोग किया जाता है।
 frida/frida-gum
C में लिखी गई क्रॉस-प्लेटफ़ॉर्म इंस्ट्रुमेंटेशन और इंट्रोस्पेक्शन लाइब्रेरी
 dynamorio/drmemory
विंडोज, लिनक्स, मैक और एंड्रॉइड के लिए मेमोरी डीबगर
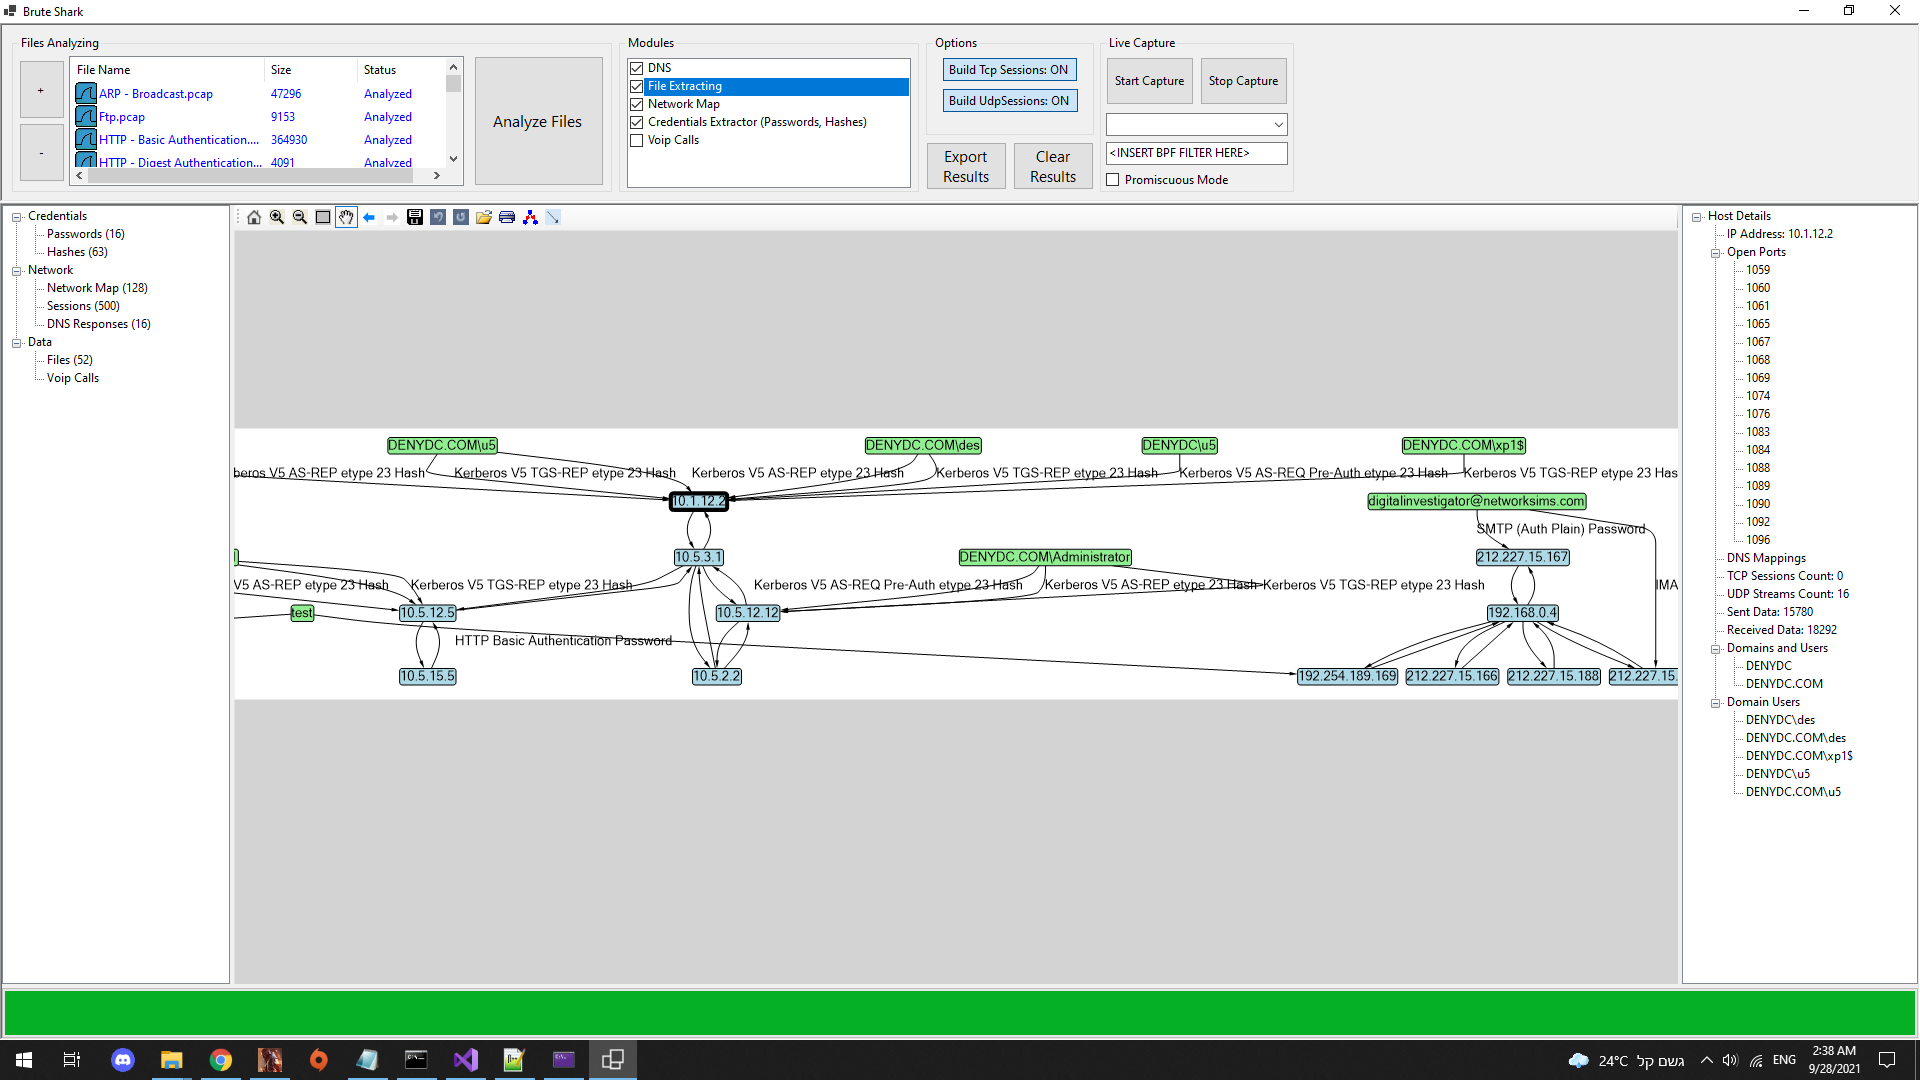 odedshimon/bruteshark
नेटवर्क विश्लेषण उपकरण







