
 #1

 dfir-dd/dfir-toolkit
Windows आर्टिफैक्ट्स की फोरेंसिक जांच के लिए CLI टूल्स
 memn0ps/matrix-rs
Rusty Hypervisor - Windows Kernel Blue Pill टाइप-2 हाइपरवाइज़र, Rust में (कोडनेम: Matrix)
 dbrant/bios_memimage
RAM इमेजिंग उपयोगिता।

 504ensicslabs/damm
मेमोरी में मैलवेयर का विभेदक विश्लेषण
 nowsecure/android-forensics
ओपन सोर्स एंड्रॉइड फोरेंसिक्स ऐप और फ्रेमवर्क
 soteria-security/hafnium-ioc
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 और CVE-2021-26865 के शोषण के संकेतकों की पहचान करने के लिए एक PowerShell स्क्रिप्ट
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781 के लिए समझौता सूचक स्कैनर
 mandiant/citrix-ioc-scanner-cve-2023-3519
Bash-आधारित स्कैनर जो Citrix ADC उपकरणों पर CVE-2023-3519 शोषण से समझौता के संकेतों का पता लगाता है, लाइव और फोरेंसिक छवि विश्लेषण का समर्थन करता है।
 adamrpostjr/cve-2021-27065
वेबशेल्स, संभावित ज़िप्स और लॉग्स का पता लगाने के लिए त्वरित वन लाइन पावरशेल स्क्रिप्ट्स।
 sucuri-labs/cve-2025-57819-ioc-check
यह रिपॉजिटरी में CVE-2025-57819 के freepbx फोरम विषय में सूचीबद्ध वर्तमान IOCs की जांच करने के लिए एक स्क्रिप्ट शामिल है।
 soteria-research/cve-2015-4843-type-confusion-phrack
Java में CVE-2015-4843 के लिए टाइप कन्फ्यूजन और हीप ओवरफ्लो शोषण प्रदर्शित करता है, aarch64 और Morello के लिए डेमो के साथ, CHERI क्षमता सीमाओं को…
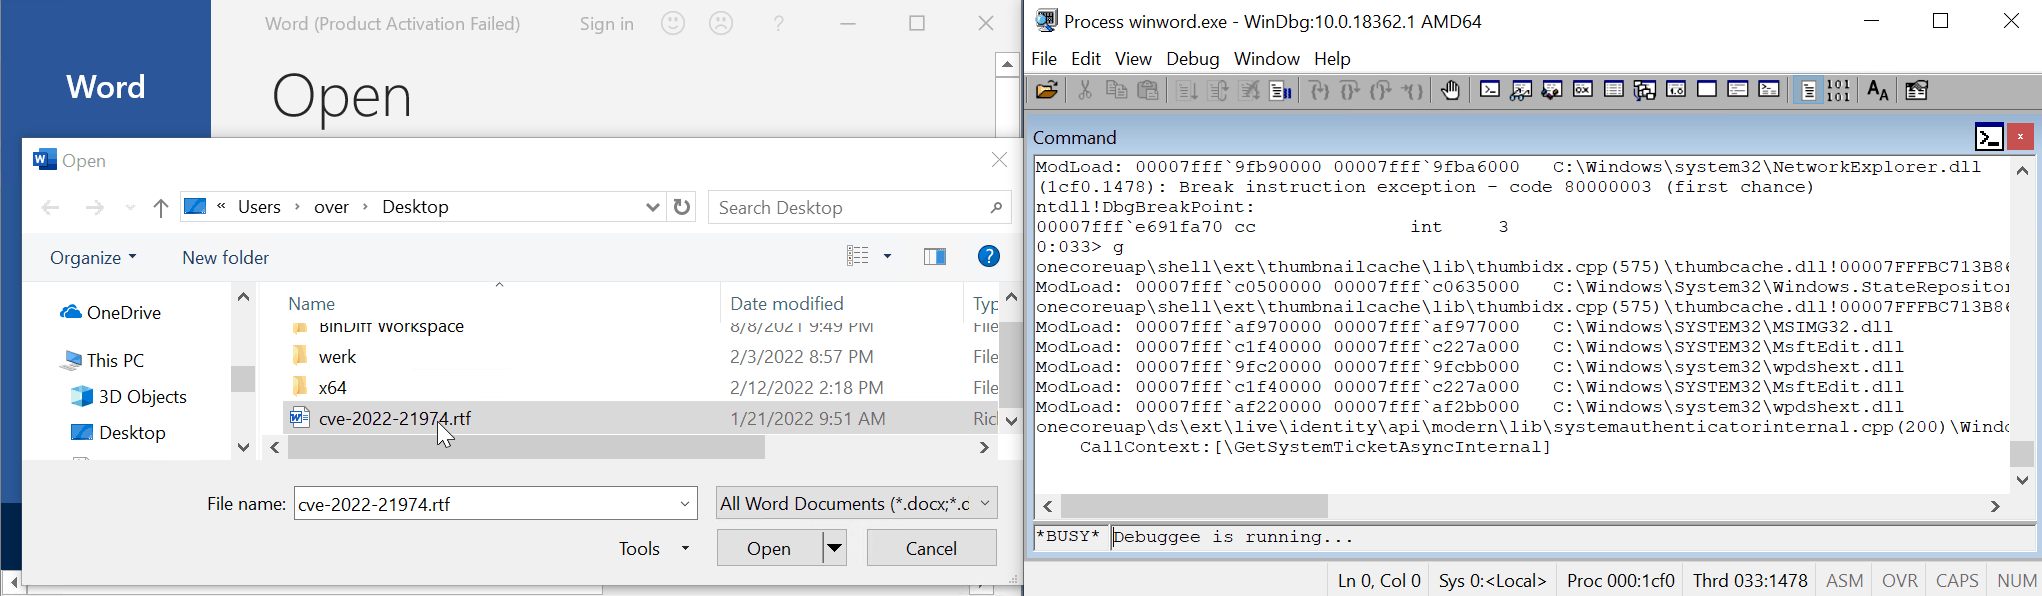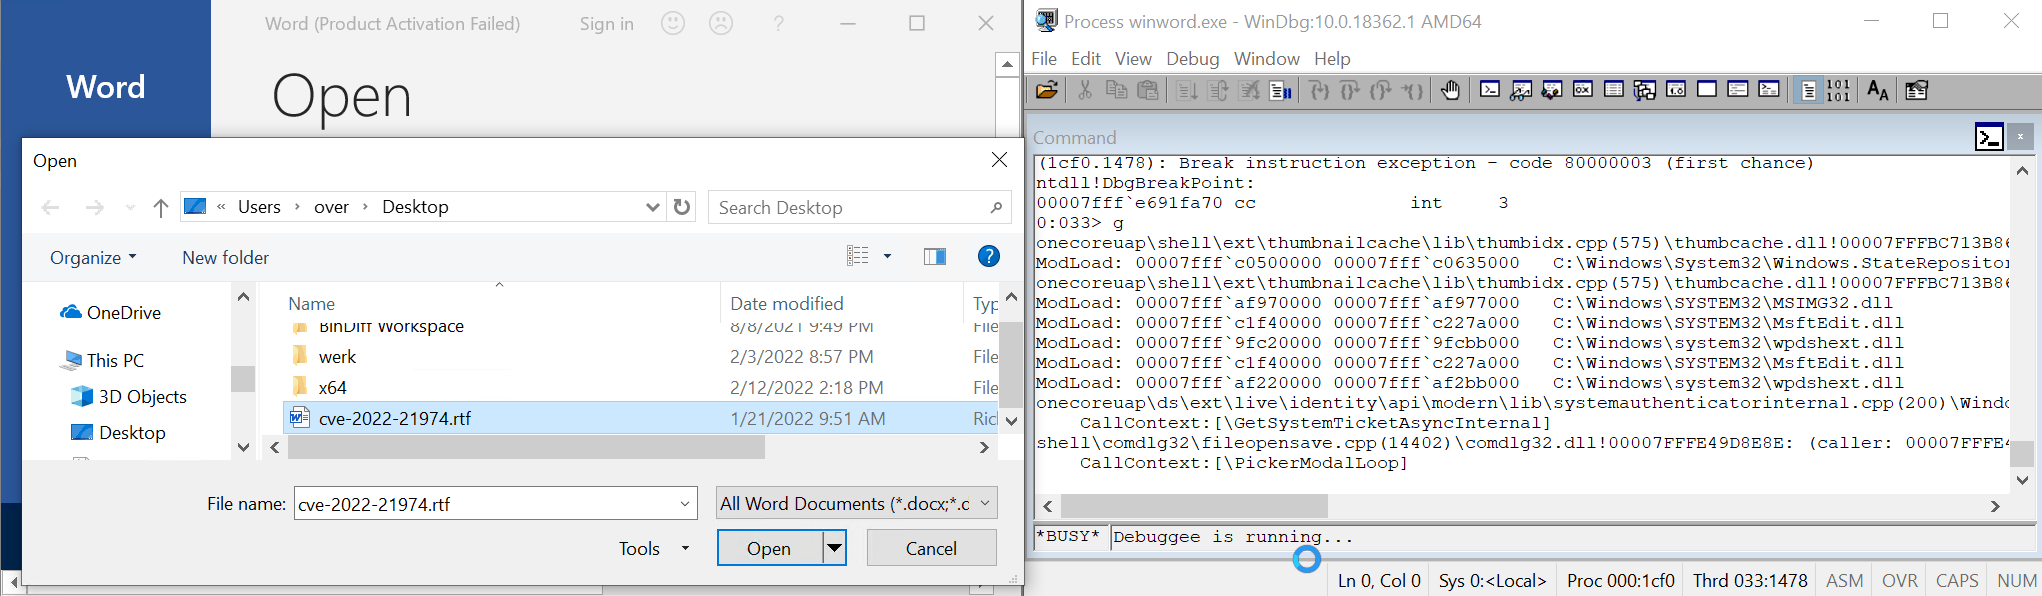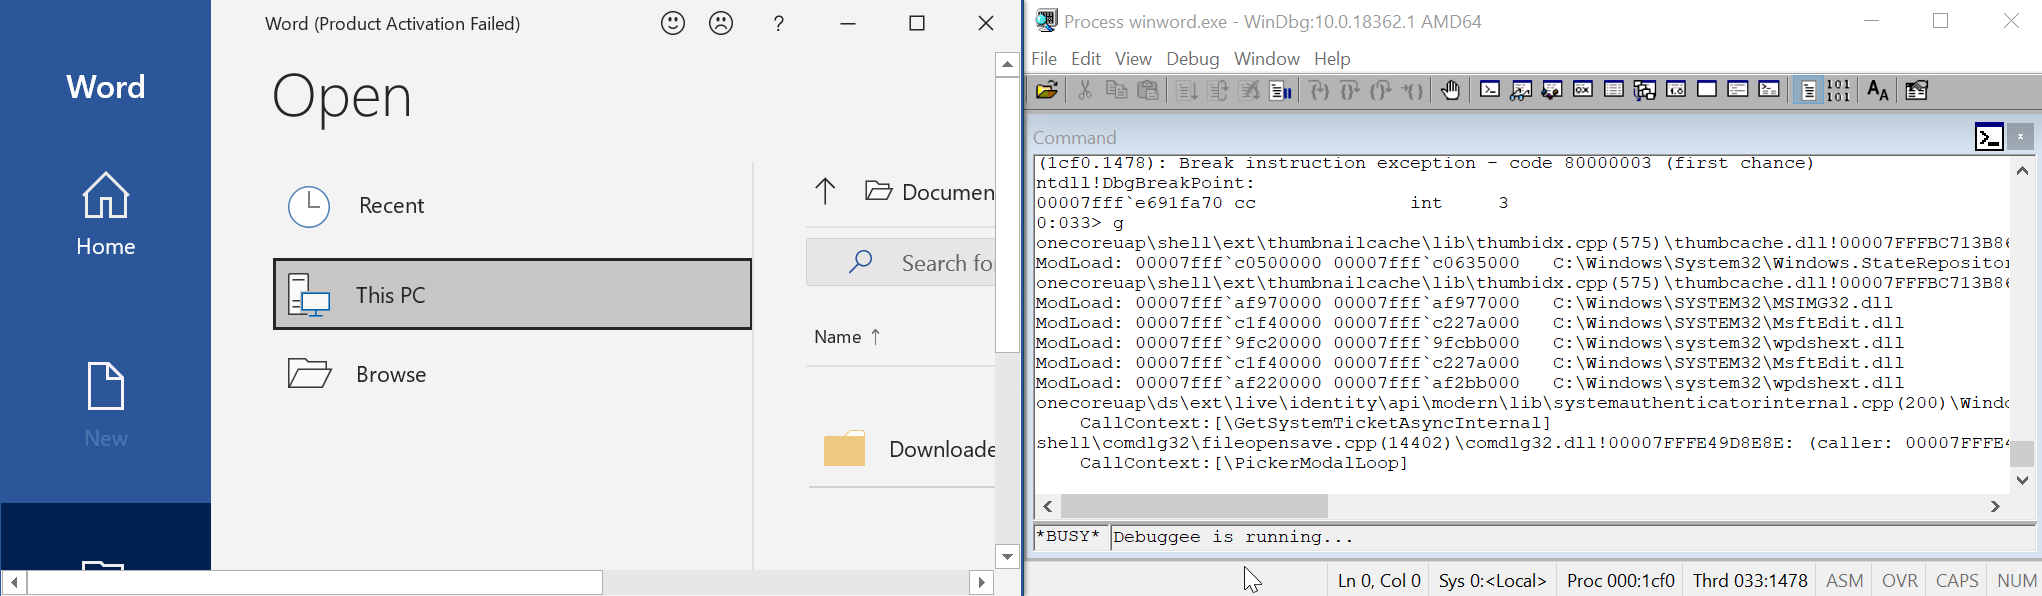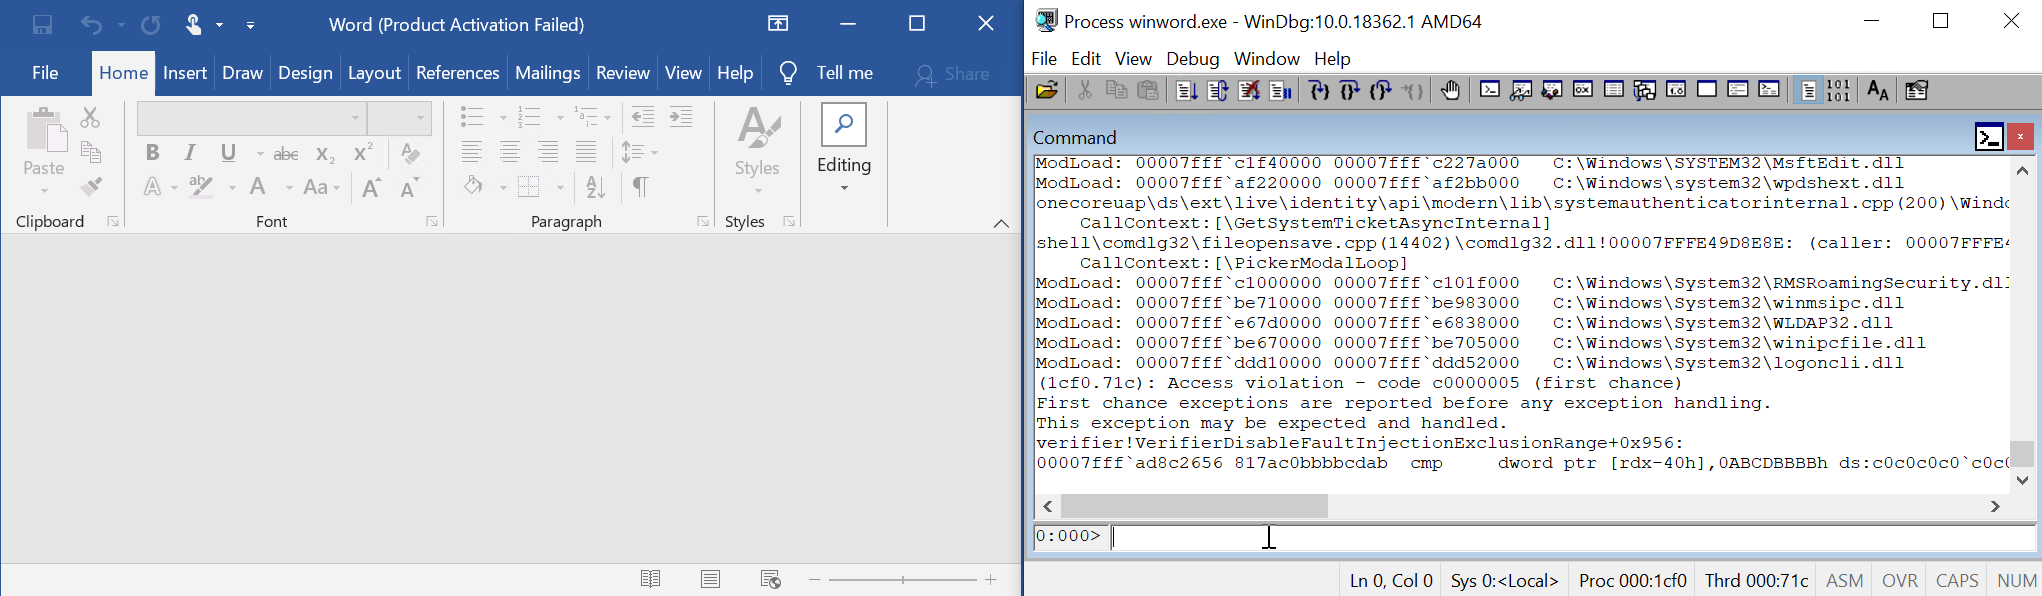 0vercl0k/cve-2022-21974
CVE-2022-21974 "रोमिंग सिक्योरिटी राइट्स मैनेजमेंट सर्विसेज रिमोट कोड एक्ज़ीक्यूशन कमजोरी" के लिए PoC
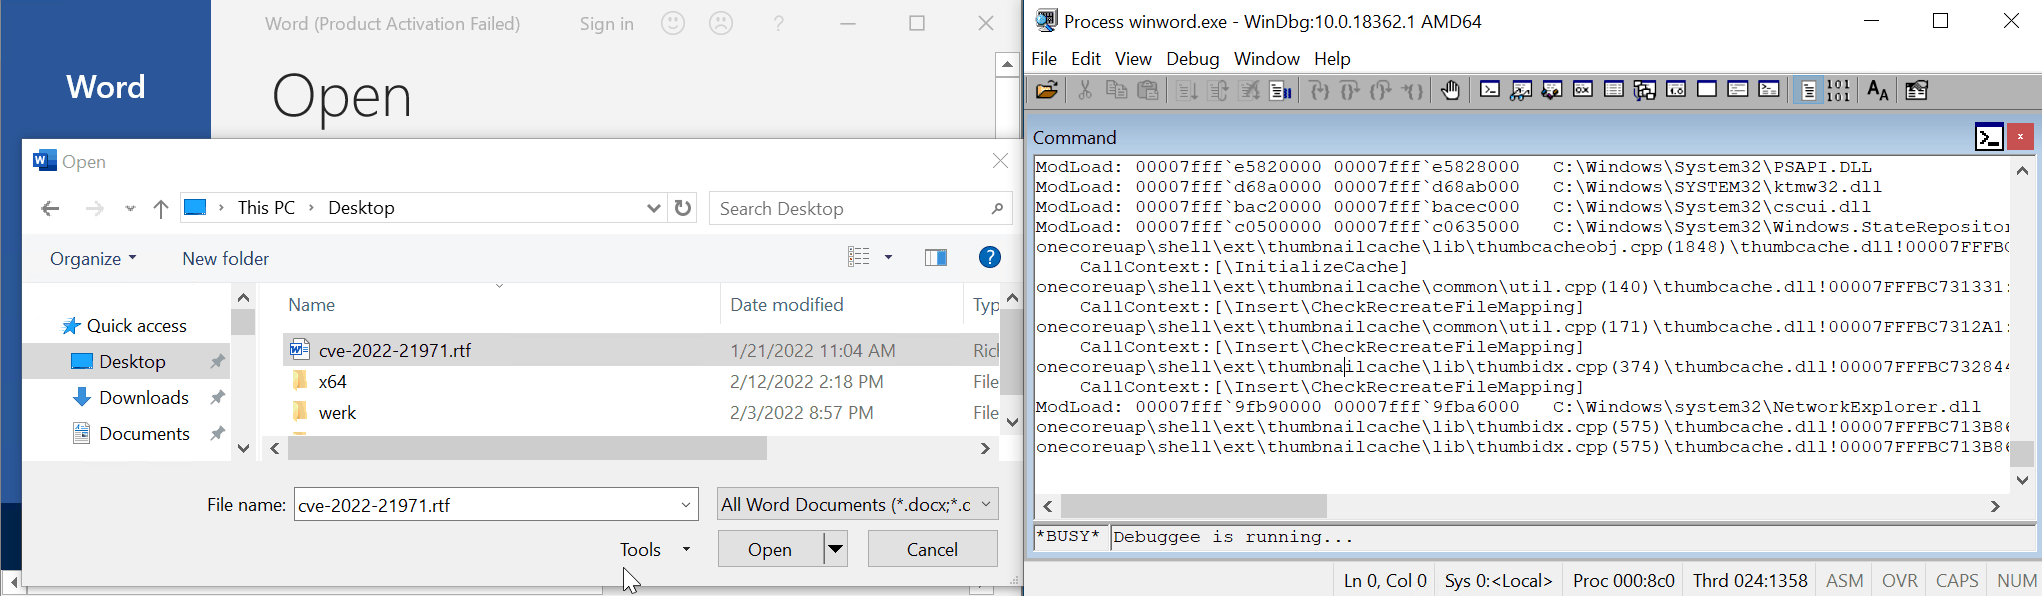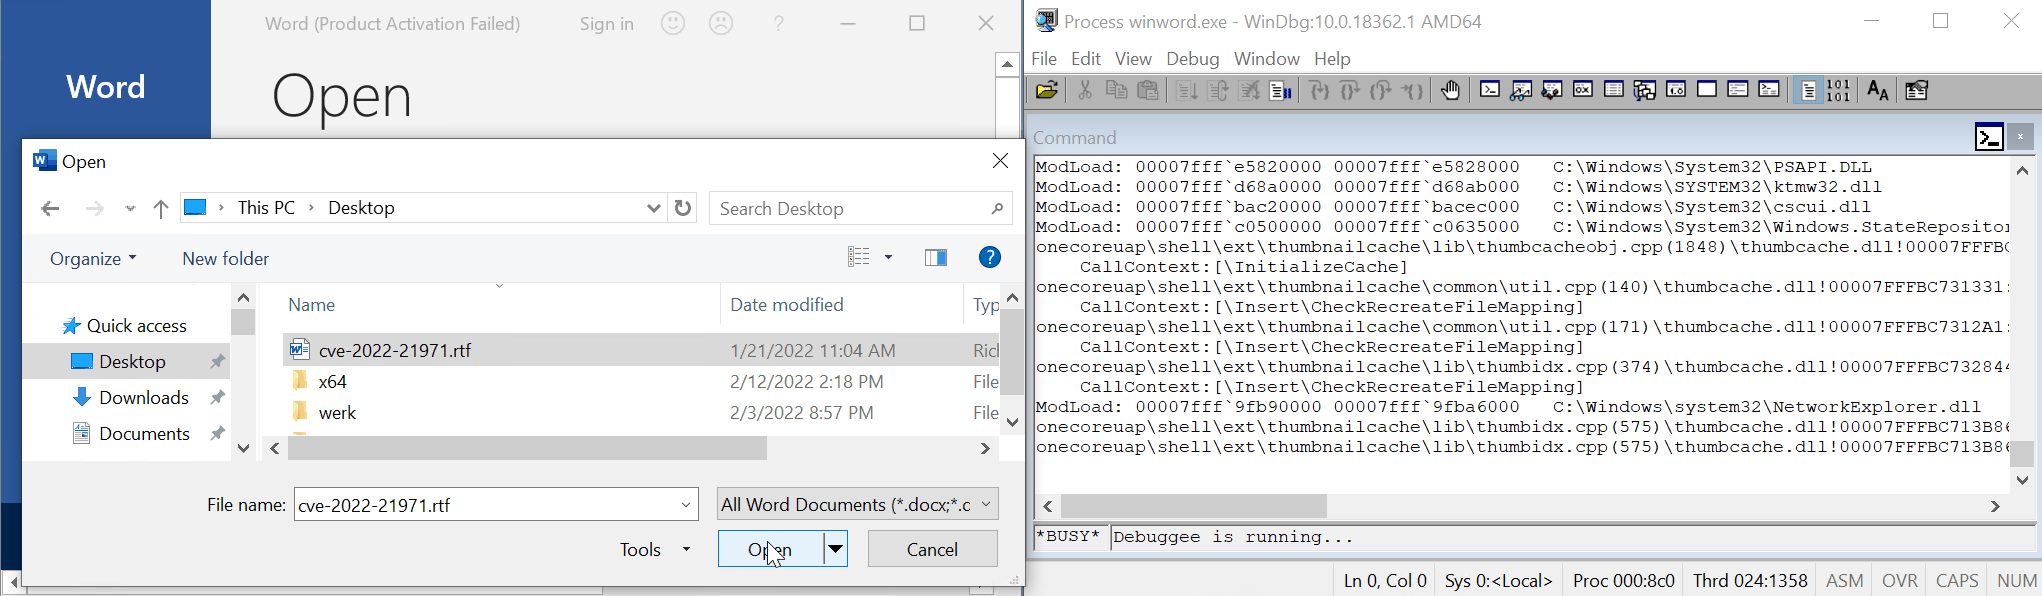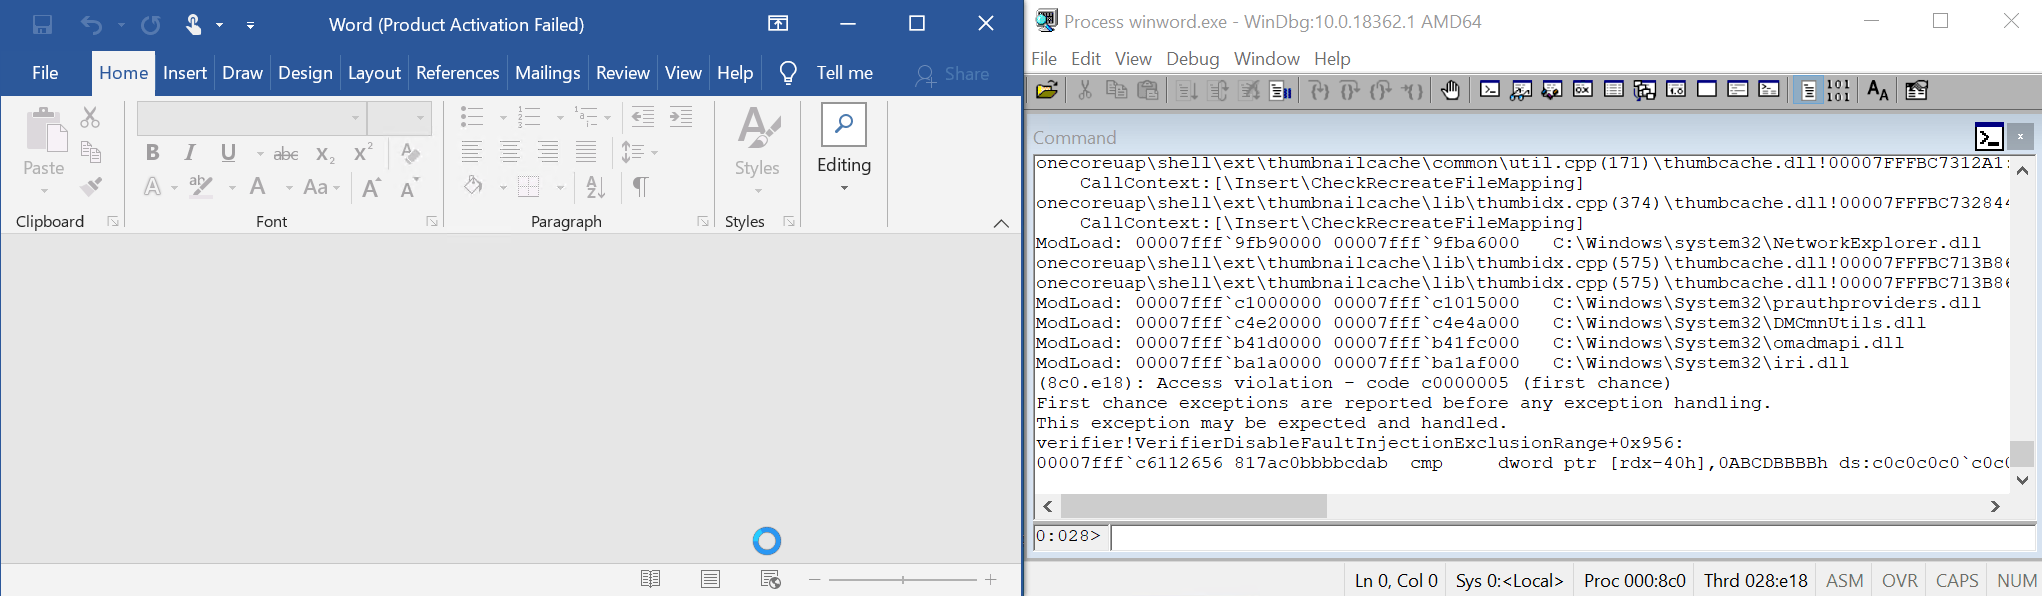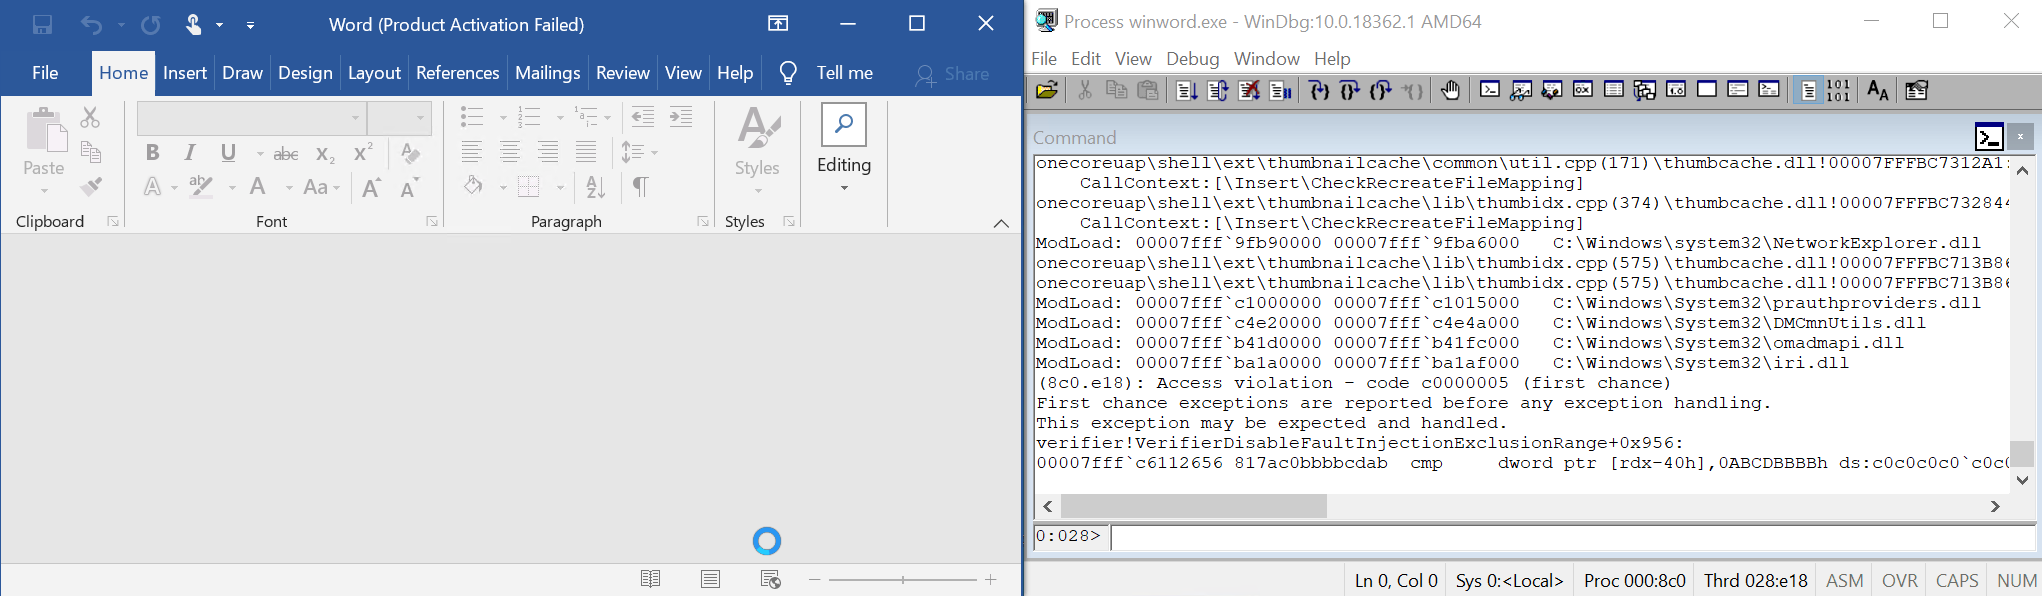 0vercl0k/cve-2022-21971
CVE-2022-21971 "Windows Runtime Remote Code Execution Vulnerability" के लिए PoC
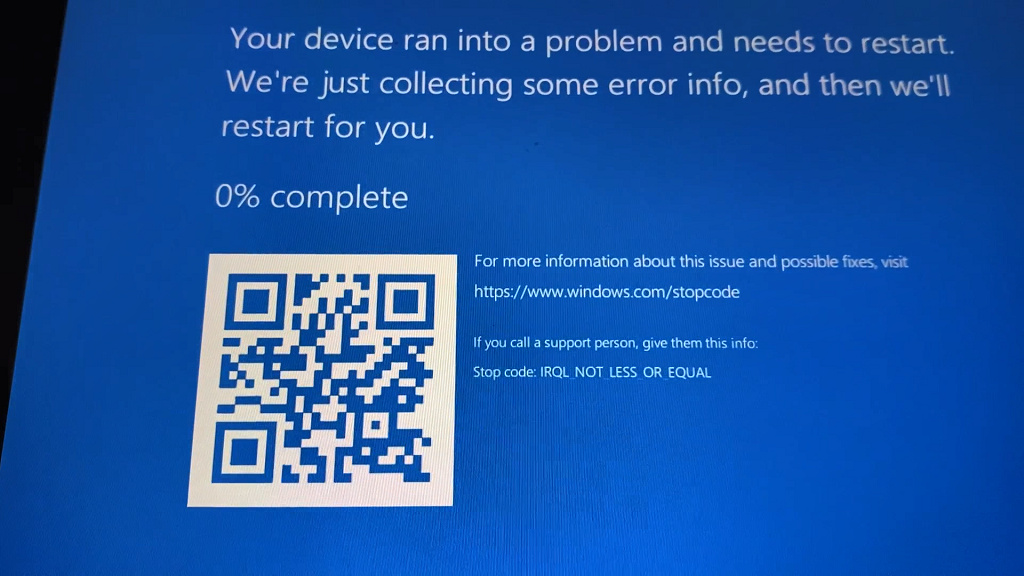 0vercl0k/cve-2021-32537
CVE-2021-32537 के लिए PoC: विंडोज़ कर्नेल में आउट-ऑफ-बाउंड मेमोरी एक्सेस जो पूल भ्रष्टाचार की ओर ले जाता है।
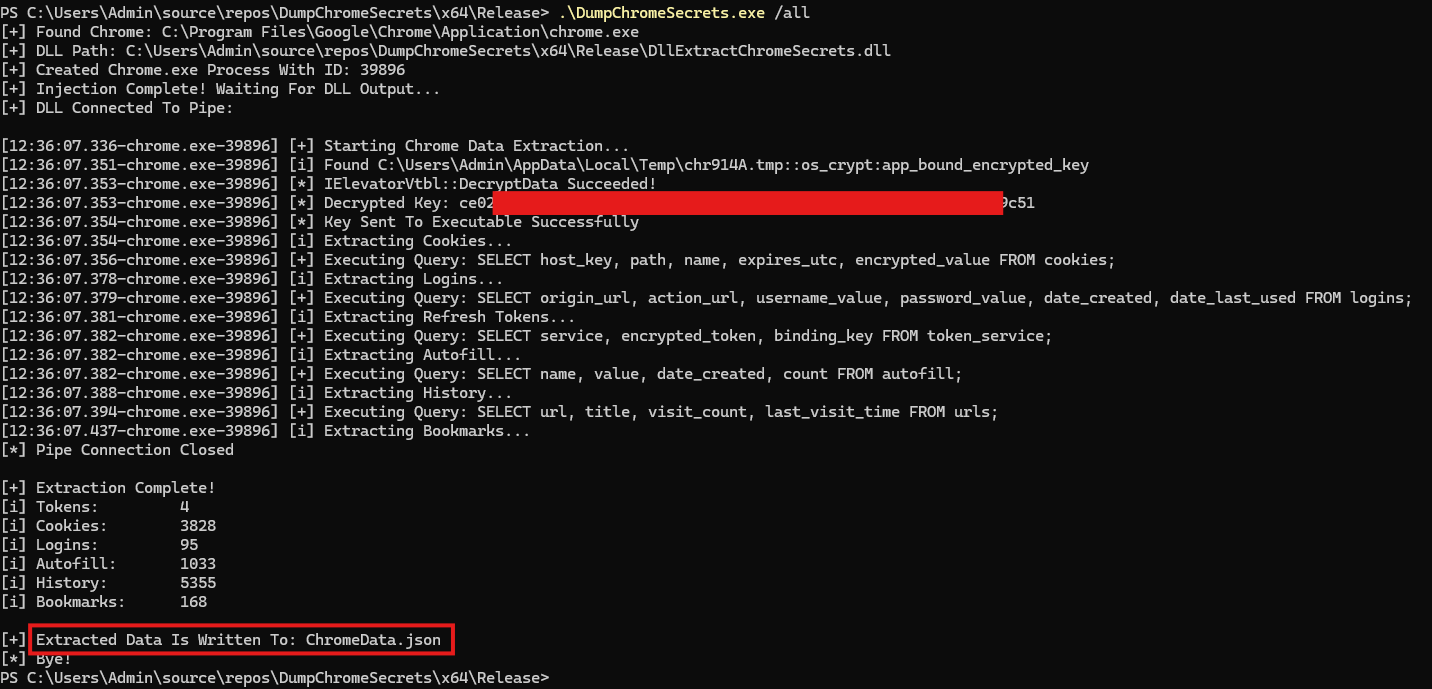 maldev-academy/dumpchromesecrets
आधुनिक Chrome संस्करणों से डेटा निकालें, जिसमें refresh tokens, कुकीज़, सहेजे गए क्रेडेंशियल, ऑटोफिल डेटा, ब्राउज़िंग इतिहास और बुकमार्क शामिल हैं
 mandiant/threatpursuit-vm
थ्रेट परस्यूट वर्चुअल मशीन (VM): एक पूरी तरह से अनुकूलन योग्य, ओपन-सोर्स विंडोज-आधारित वितरण जो खतरा खुफिया विश्लेषण और शिकार के लिए डिज़ाइन किया गया…









