


Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
डिजिटल फोरेंसिक — पृष्ठ 71 | Kitploit
श्रेणियाँ

डिजिटल फोरेंसिक

कानूनी या जांच उद्देश्यों के लिए डिजिटल साक्ष्य प्राप्त करने, संरक्षित करने और विश्लेषण करने के उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k3 दिन पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k10 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k15घं 23मि पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k11 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k4घं 48मि पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k8 दिन पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k2 दिन पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2302 दिन पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1324 परिणाम
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

NTFS के लिए कमांडलाइन निम्न-स्तरीय फ़ाइल निकालने वाला

disk-forensicsforensicsdata-recovery+1
3187 साल पहले
tscopy preview

tscopy

GitHubtrustedsec/tscopy

पायथन उपकरण जो घटना प्रतिक्रिया के दौरान लॉक की गई फ़ाइलों को कॉपी करने के लिए NTFS $MFT को पार्स करता है, कच्चे डिस्क स्थानों को पढ़कर OS लॉक को…
disk-forensicsforensicsdata-recovery+2
1034 साल पहले
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

बहु-प्लेटफ़ॉर्म मेमोरी अधिग्रहण उपकरण।

memory-forensicsforensicsdigital-forensics+1
1.0k1 दिन पहले
uac preview

uac

GitHubtclahr/uac

पोर्टेबल, निर्भरता-मुक्त घटना प्रतिक्रिया उपकरण जो यूनिक्स-जैसी प्रणालियों से फोरेंसिक कलाकृतियों के संग्रह को स्वचालित करता है, जिसमें मेमोरी…
memory-forensicsforensicsinformation-gathering+3
1.4k1 महीना पहले
DFIR-O365RC preview

DFIR-O365RC

GitHubanssi-fr/dfir-o365rc

Office 365 और Azure लॉग संग्रह के लिए PowerShell मॉड्यूल

forensicsdigital-forensicscloud-security+2
2821 साल पहले
Judge-Jury-and-Executable preview

Judge-Jury-and-Executable

GitHubadamwhitehat/judge-jury-and-executable

एक फ़ाइल सिस्टम फोरेंसिक विश्लेषण स्कैनर और ख़तरा खोज उपकरण। MFT और OS स्तर पर फ़ाइल सिस्टम को स्कैन करता है और डेटा को SQL, SQLite या CSV में…

disk-forensicsioc-managementvulnerability-analysis+8
856 महीने पहले
IPED preview

IPED

GitHubsepinf-inc/iped

IPED डिजिटल फोरेंसिक टूल। यह एक ओपन सोर्स सॉफ्टवेयर है जिसका उपयोग डिजिटल साक्ष्यों को संसाधित और विश्लेषित करने के लिए किया जा सकता है, जिन्हें…
disk-forensicsioc-managementosint+9
2.7k7 दिन पहले
columbo preview

columbo

GitHubvisma-prodsec/columbo

ML-सहायता प्राप्त फोरेंसिक विश्लेषण उपकरण जो विंडोज पर मेमोरी, डिस्क और लाइव सिस्टम ट्राइएज को स्वचालित करता है, Volatility 3, autorunsc और sigcheck…

memory-forensicsforensicsdigital-forensics+3
614 साल पहले
ATMMalScan preview

ATMMalScan

GitHubfboldewin/atmmalscan

कमांड-लाइन DFIR उपकरण Windows ATM प्रणालियों को स्कैन करने के लिए प्रक्रिया मेमोरी और डिस्क में मैलवेयर के निशान का पता लगाने के लिए, फोरेंसिक…
disk-forensicsmemory-forensicsmalware-analysis+2
565 साल पहले
hawk preview

hawk

GitHubt0pcyber/hawk

पावरशेल आधारित उपकरण जो O365 घुसपैठ और संभावित उल्लंघनों से संबंधित जानकारी एकत्र करने के लिए है।
cloud-infrastructure-securityinformation-gatheringdigital-forensics+3
9491 साल पहले
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

एक बेयर-मेटल x86 उपयोगिता जो भौतिक RAM को सीधे डिस्क पर डंप करती है। फ्रोजन मेमोरी पर कोल्ड बूट अटैक प्रयोगों के लिए बनाया और परीक्षण किया गया।
memory-forensicsexploitationforensics+3
1013 महीने पहले
zirconium preview

zirconium

GitHubrobertmotr/zirconium

DLL-इंजेक्टेबल आंतरिक गेम चीट Plutonium BO2 zombies के लिए

memory-forensicsexploitationreverse-engineering+2
121 महीना पहले
DumpBrowserSecrets preview

DumpBrowserSecrets

GitHubmaldev-academy/dumpbrowsersecrets

आधुनिक Chromium-आधारित और Gecko-आधारित ब्राउज़रों (Chrome, Microsoft Edge, Firefox, Opera, Opera GX, और Vivaldi) से refresh tokens, कुकीज़, सहेजे गए…
password-crackingencryption-decryption-toolsmemory-forensics+8
7984 महीने पहले
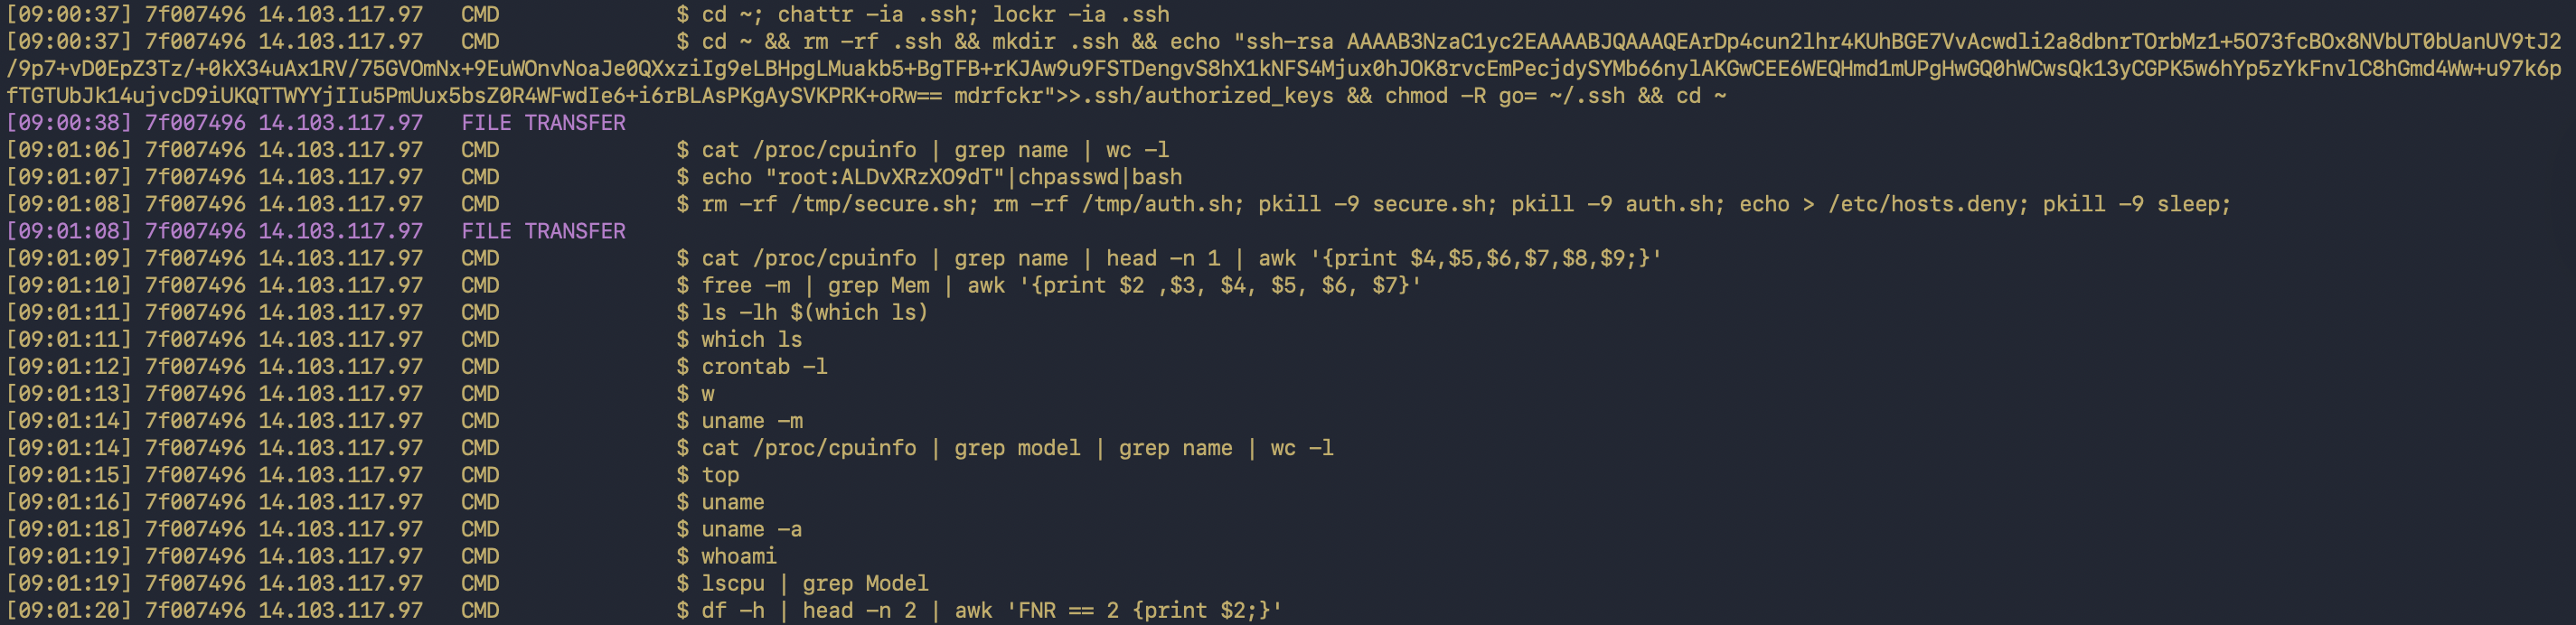
ssh-honeypot-research preview

ssh-honeypot-research

GitHubliranzoz/ssh-honeypot-research

मध्यम-अंतःक्रिया SSH हनीपॉट तैनाती जो वास्तविक दुनिया के ब्रूट-फोर्स ट्रैफ़िक, मैलवेयर ड्रॉप्स और हमलावर व्यवहार को कैप्चर करता है। इसमें TTY सत्र…

network-securitymalware-analysisdigital-forensics+4
15 महीने पहले
ULTIMATE-CYBERSECURITY-MASTER-GUIDE preview

ULTIMATE-CYBERSECURITY-MASTER-GUIDE

GitHubpnwcomputers/ultimate-cybersecurity-master-guide

यह रिपोर्टिटरी ऑपरेशनल साइबर डिफेंस और आक्रमण के लिए एक केंद्रीकृत संसाधन प्रदान करती है, जिसमें विभिन्न महत्वपूर्ण सुरक्षा डोमेन में सिद्धांत,…
osintexploit-frameworksdigital-forensics+8
11910 दिन पहले
openstego preview

openstego

GitHubsyvaidya/openstego

OpenStego एक स्टेग्नोग्राफ़ी एप्लिकेशन है जो दो कार्यक्षमताएँ प्रदान करता है: a) डेटा छिपाना: यह किसी भी डेटा को एक इमेज फ़ाइल के अंदर छिपा सकता है।…

encryption-decryption-toolssteganographydigital-forensics
1.4k3 साल पहले
awesome-osint-arsenal preview

awesome-osint-arsenal

GitHubrawfilejson/awesome-osint-arsenal

OSINT और रिकॉन टूलकिट // 100+ उपकरण, एक-कमांड इंस्टॉलर, SOCMINT, GEOINT, नेटवर्क रिकॉन, डार्क वेब, फोरेंसिक और अधिक।

osintreconnaissanceforensics+8
1.7k1 महीना पहले
illusion-rs preview
Archived

illusion-rs

GitHubmemn0ps/illusion-rs

Rusty Hypervisor - Rust में Windows UEFI Blue Pill Type-1 Hypervisor (कोडनेम: Illusion)

defensive-toolsmemory-forensicspersistence-mechanisms+7
4155 महीने पहले
पिछला1…707172…74अगला








