
 #1
 bohops/rogueassemblyhunter
Rogue Assembly Hunter एक उपयोगिता है जो चल रही प्रक्रियाओं में 'दिलचस्प' .NET CLR मॉड्यूल खोजने के लिए है।
 dfir-iris/iris-web
सहयोगात्मक घटना प्रतिक्रिया मंच
 chrism09/knx-bus-dump
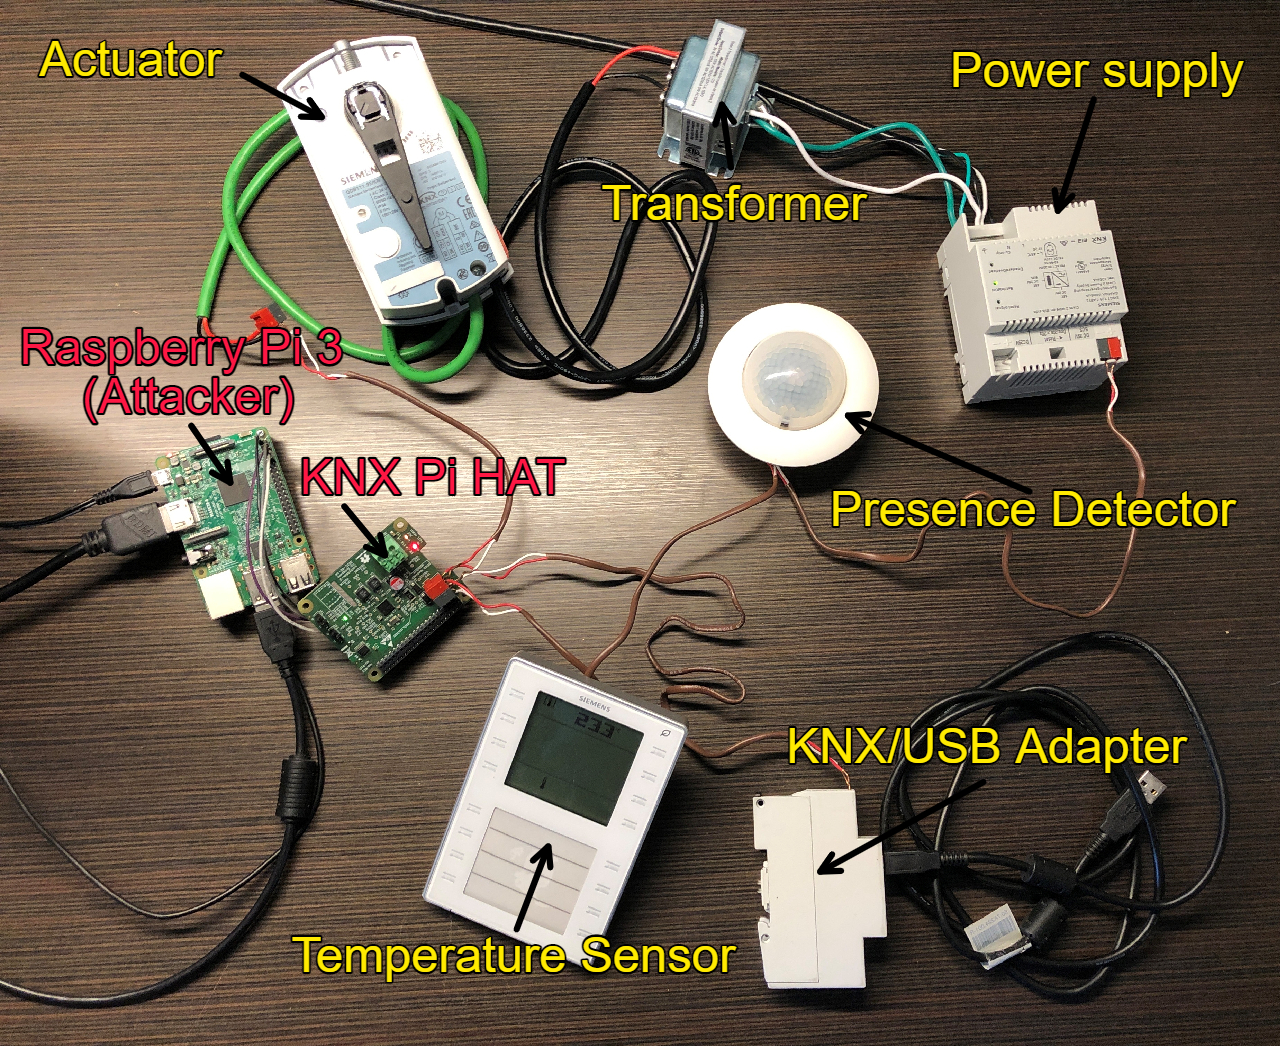
TPUART और Calimero Project सूट के माध्यम से KNX बस पर सुनने और पैकेट से डेटा को Wireshark-संगत फ़ाइल हेक्स डंप में डालने का एक उपकरण।
 emrekybs/bryobio
इसे विश्लेषण के दौरान SOC विश्लेषकों की प्रक्रियाओं को गति देने के लिए विकसित किया गया था।
 ryandfir/hindsight
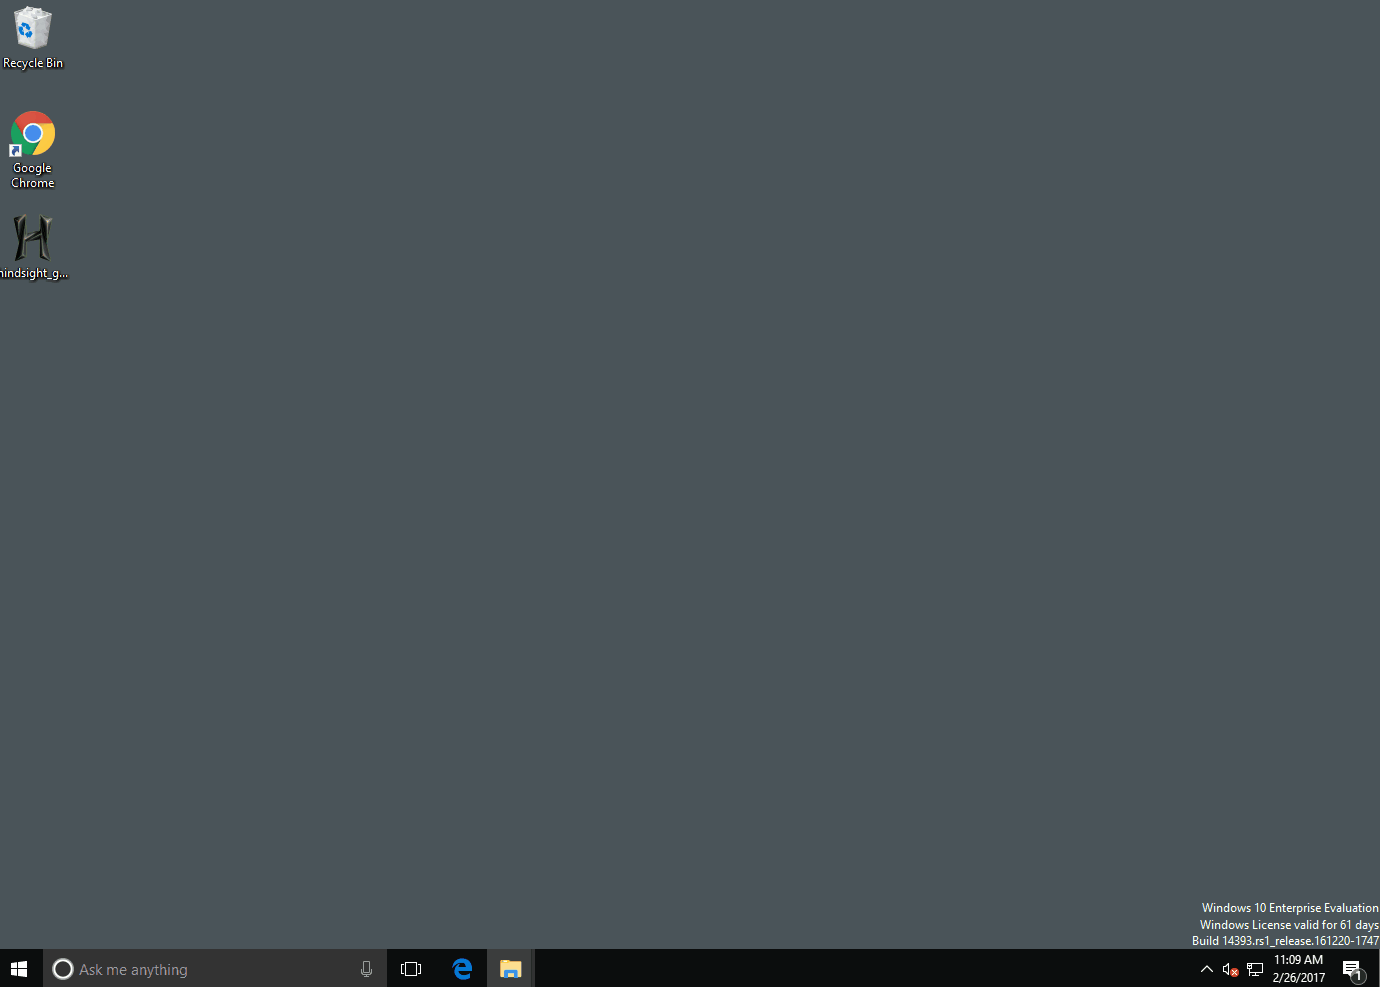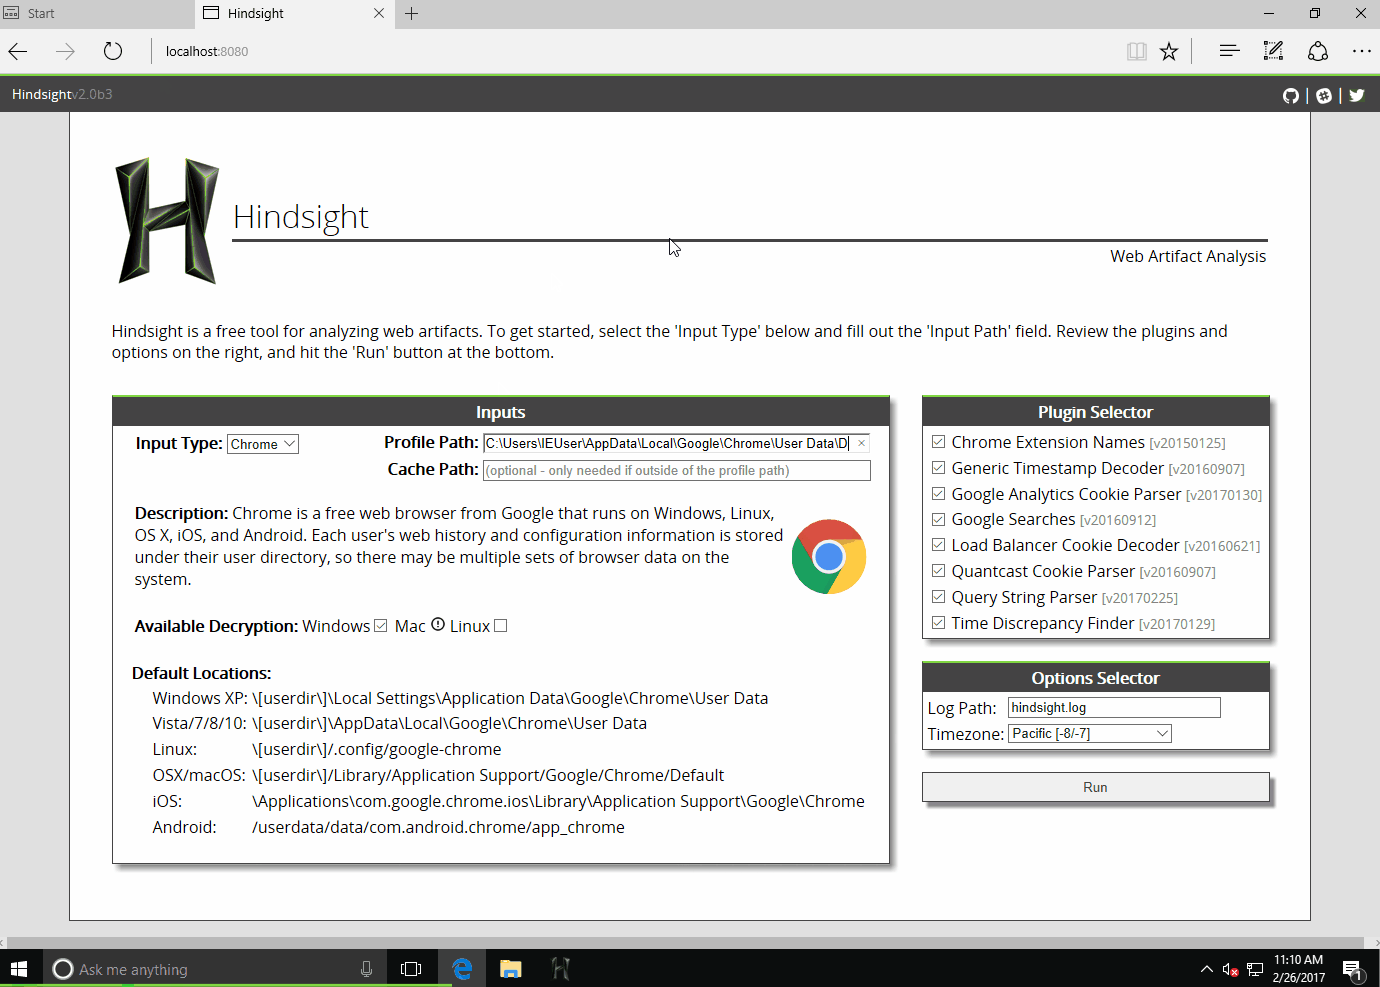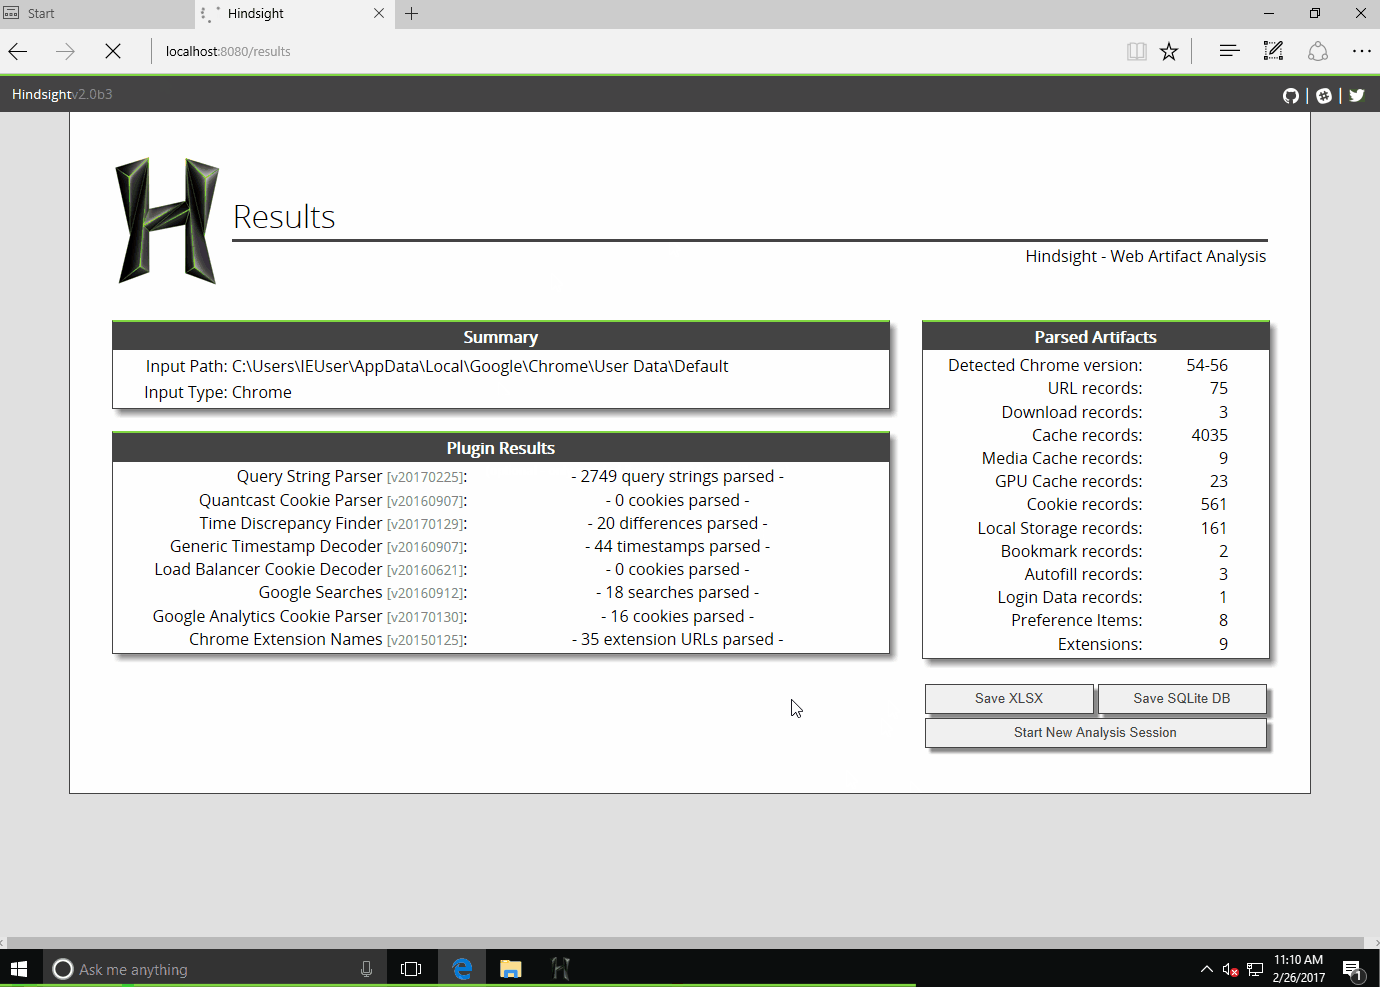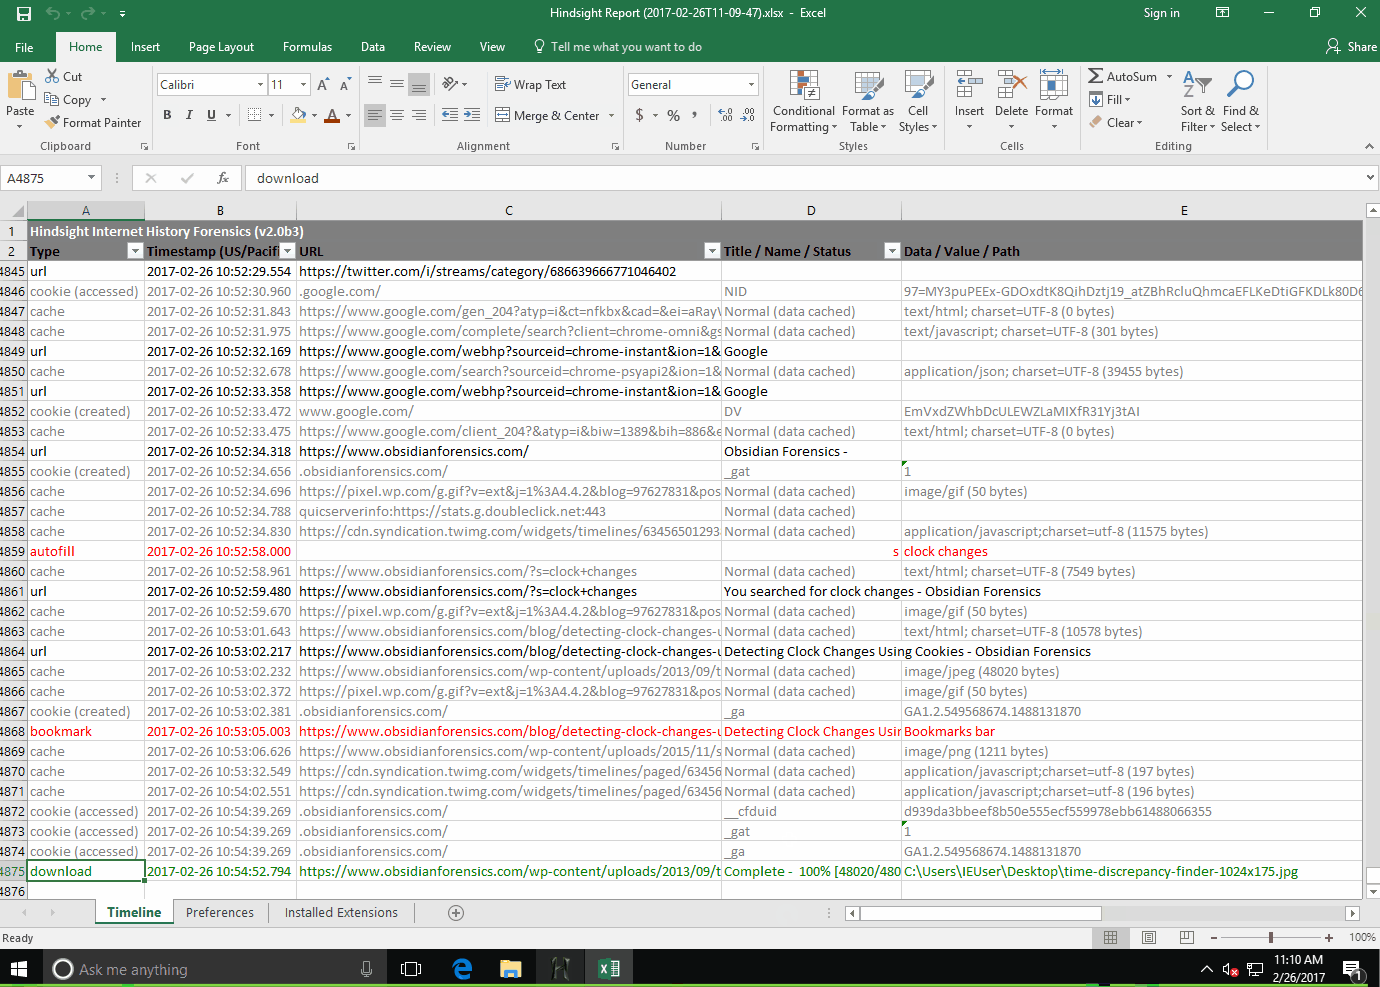
Google Chrome, अन्य Chromium-आधारित ब्राउज़र और Mozilla Firefox के लिए ब्राउज़र फोरेंसिक उपकरण
 pablolec/recoverpy
अपने टर्मिनल से हटाए गए या :point_right: ओवरराइट :point_left: किए गए फ़ाइलों को इंटरैक्टिव रूप से ढूंढें और पुनर्प्राप्त करें
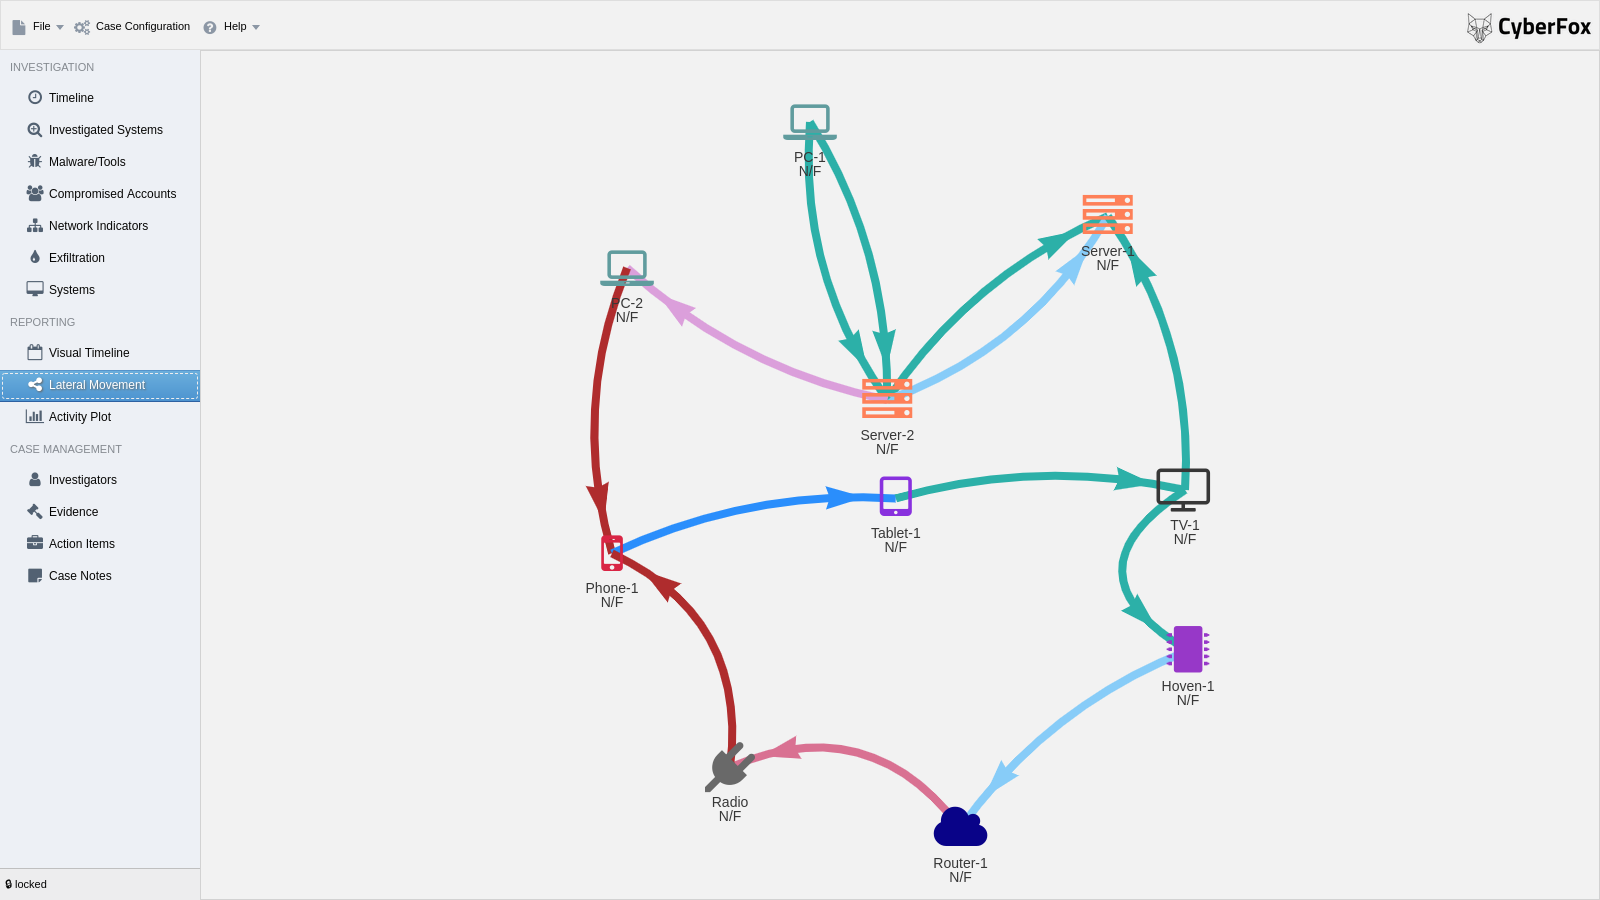 cyb3rfox/aurora-incident-response
Incident Response दस्तावेज़ीकरण को आसान बनाया गया। Incident Responders द्वारा Incident Responders के लिए विकसित।
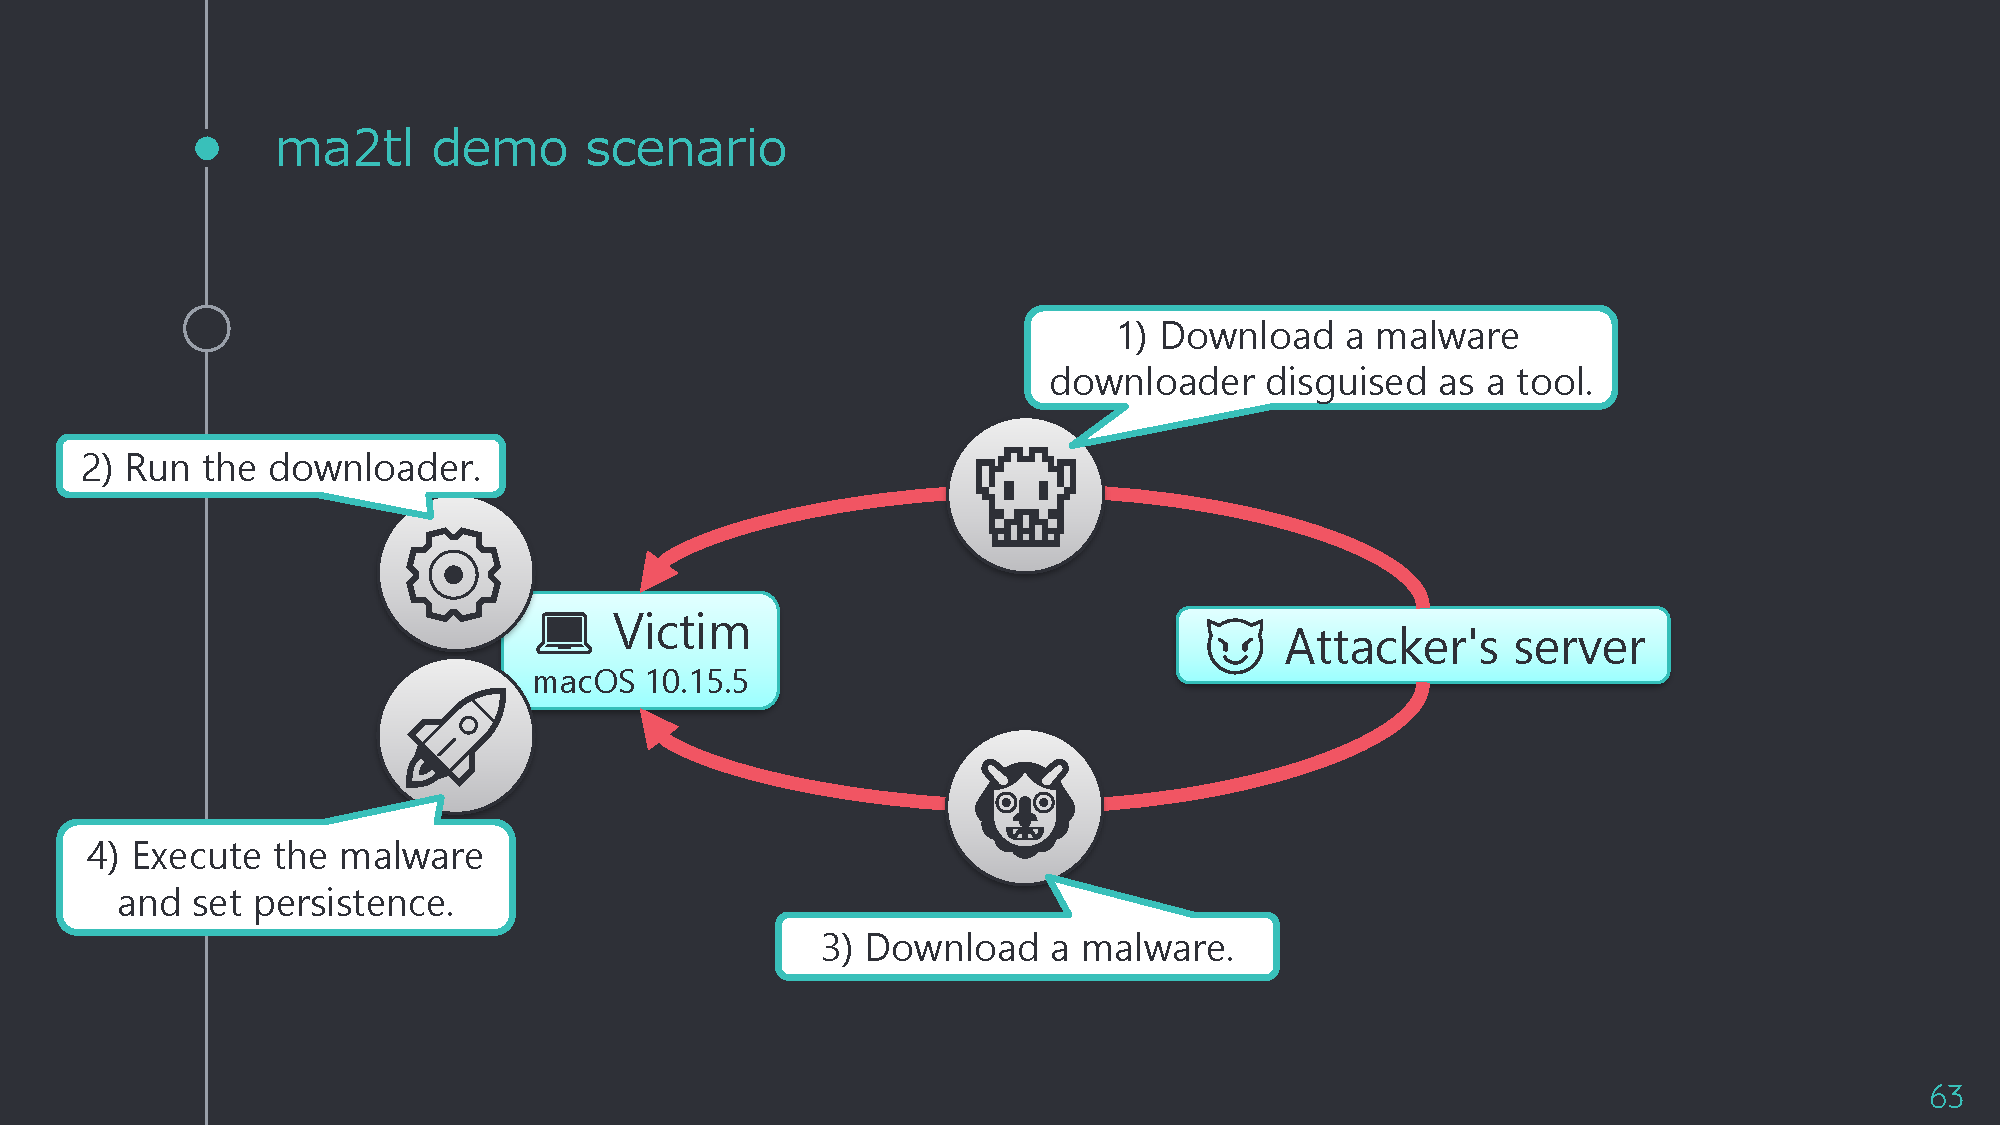 mnrkbys/ma2tl
macOS फोरेंसिक टाइमलाइन जनरेटर जो mac_apt के विश्लेषण परिणाम डेटाबेस का उपयोग करता है
 hasherezade/hollows_hunter
सभी चल रही प्रक्रियाओं को स्कैन करता है। विभिन्न प्रकार के संभावित दुर्भावनापूर्ण इम्प्लांट्स (replaced/implanted PEs, shellcodes, hooks, in-memory…
 spieglt/whatfiles
किसी भी Linux प्रक्रिया द्वारा एक्सेस की गई फ़ाइलों को लॉग करें
 yamato-security/wela
विंडोज इवेंट लॉग सेटिंग्स का सर्वोत्तम-अभ्यास दिशानिर्देशों और Sigma-rule पता लगाने की क्षमता के विरुद्ध ऑडिट करता है, DFIR तत्परता के लिए स्वचालित…
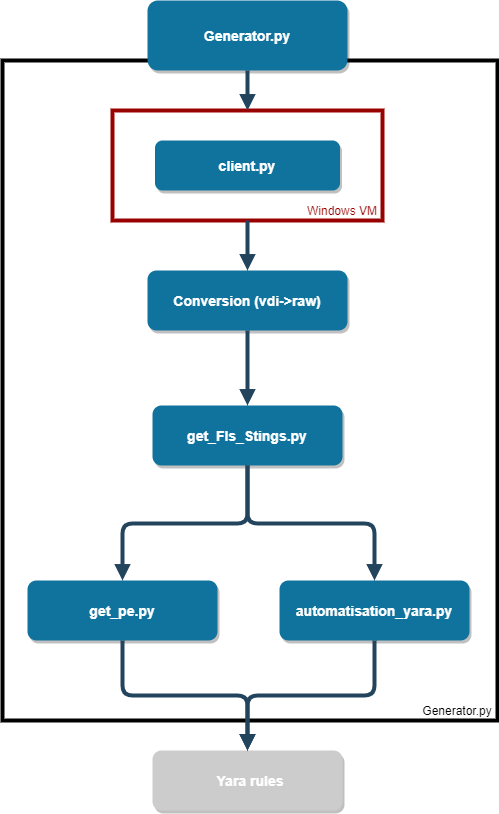 circl/factual-rules-generator
चल रहे OS पर स्थापित सॉफ़्टवेयर से YARA नियम उत्पन्न करता है, ताकि ज्ञात सॉफ़्टवेयर का आधार बनाया जा सके और डिजिटल फोरेंसिक साक्ष्य में समान…
 op7ic/blueteam.lab
Azure में Terraform और Ansible का उपयोग करके बनाया गया ब्लू टीम डिटेक्शन लैब।
 abdulrhmanalfaifi/fennec
कलाकृतियों का संग्रह उपकरण *nix प्रणालियों के लिए
 yamato-security/hayabusa
मल्टी-थ्रेडेड विंडोज इवेंट लॉग फॉरेंसिक्स टाइमलाइन जनरेटर और खतरे की खोज का उपकरण जो पूर्ण सिग्मा नियम समर्थन के साथ आता है, Elastic Stack,…
 halpomeranz/lmg
लिनक्स मेमोरी कैप्चर और विश्लेषण को स्वचालित करने के लिए स्क्रिप्ट
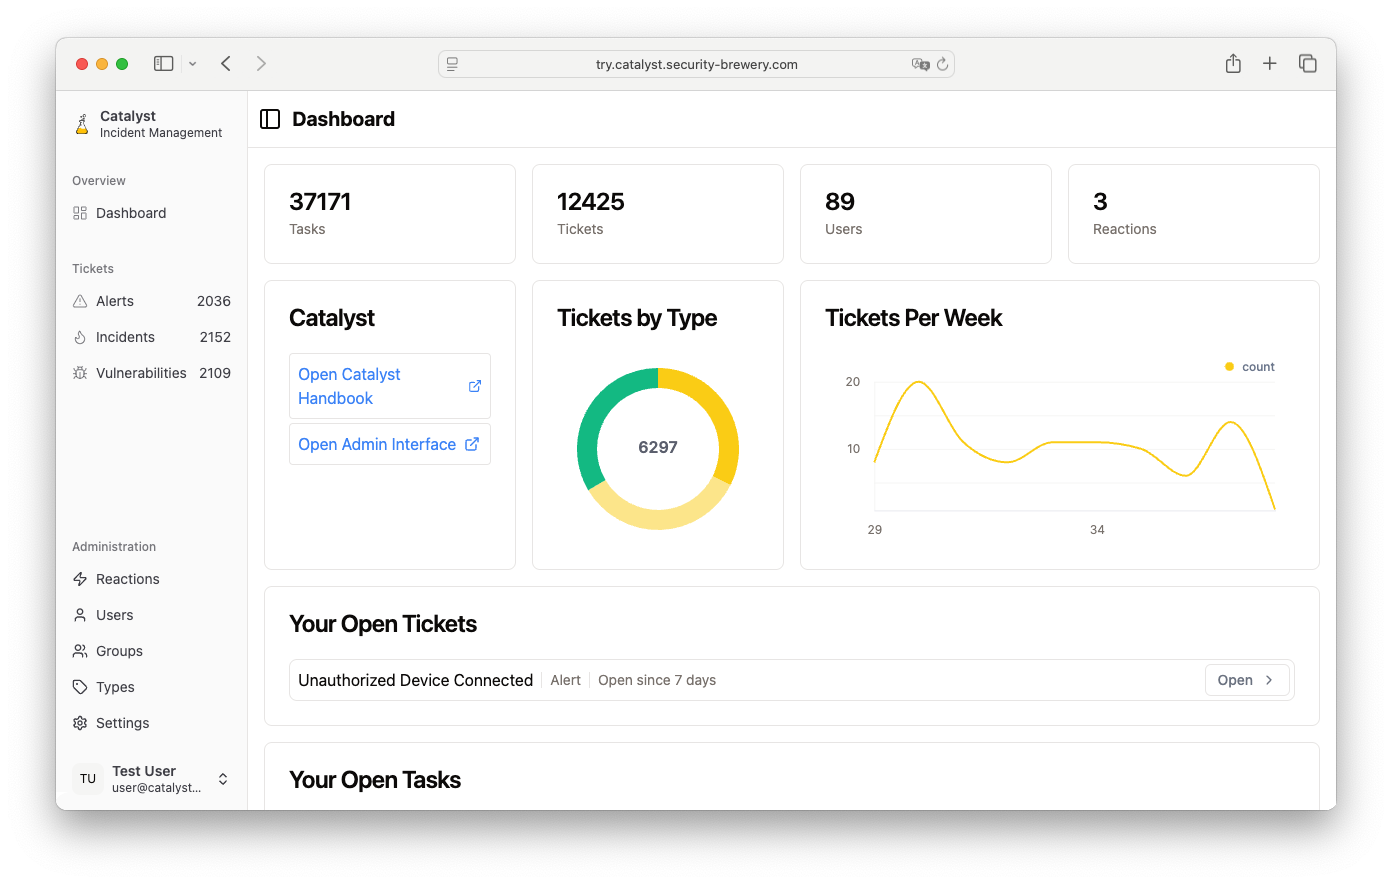 securitybrewery/catalyst
स्व-होस्टेड घटना प्रतिक्रिया प्लेटफॉर्म जिसमें टिकट प्रबंधन, स्वचालित प्रतिक्रिया प्लेबुक, कार्य ट्रैकिंग और अलर्ट हैंडलिंग तथा IR वर्कफ़्लो को…









