
 #1
CI/CD पाइपलाइनों में सुरक्षा एकीकरण, शिफ्ट-लेफ्ट और DevOps सुरक्षा ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 bridgecrewio/terragoat
जानबूझकर कमजोर बनाया गया Terraform बुनियादी ढांचा, जो AWS, Azure और GCP में क्लाउड गलत कॉन्फ़िगरेशन पहचान और DevSecOps प्रथाओं को सीखने के लिए है।
 owasp/pytm
थ्रेट मॉडलिंग के लिए एक पायथनिक फ्रेमवर्क
 archerysec/archerysec
ASOC, ASPM, DevSecOps, और ArcherySec का उपयोग करते हुए भेद्यता प्रबंधन।
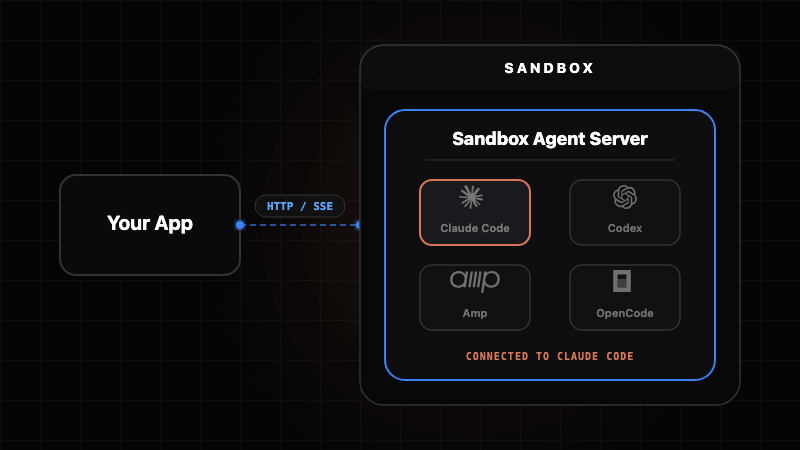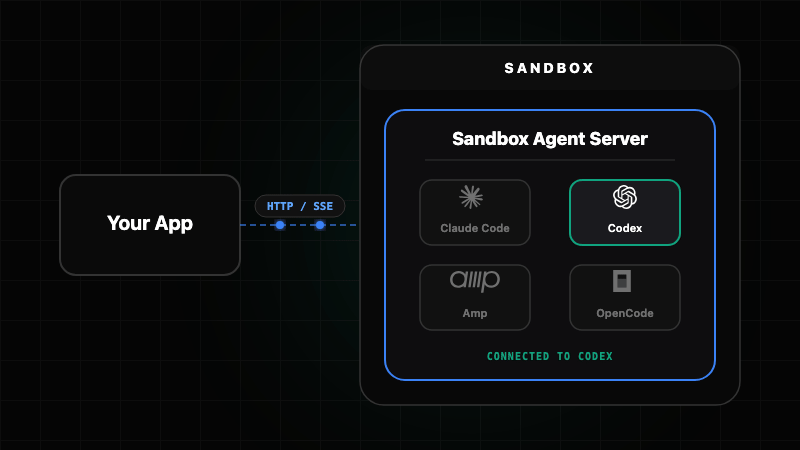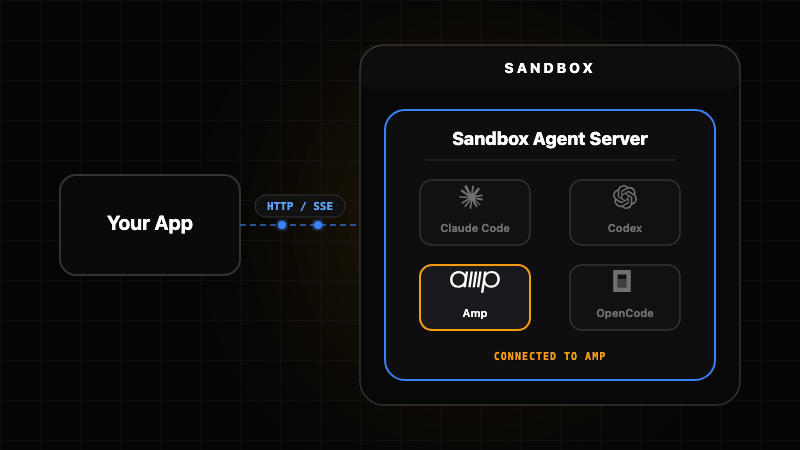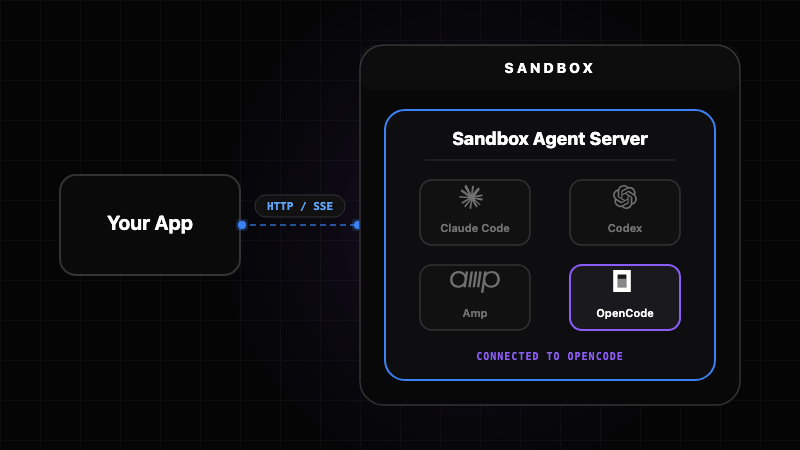 rivet-dev/sandbox-agent
प्रत्येक एजेंट के लिए एक टिकाऊ प्रक्रिया, जिसमें रीस्टार्ट के बाद भी बनी रहने वाली मेमोरी हो
 owasp-dep-scan/dep-scan
अगली पीढ़ी का निर्भरता भेद्यता स्कैनर जिसमें पहुँच विश्लेषण, SBOM जनरेशन, लाइसेंस ऑडिट, और CI/CD एकीकरण के लिए कंटेनर इमेज स्कैनिंग शामिल है।
 owasp-noir/noir
अपने कोड में प्रत्येक एंडपॉइंट की खोज करें, शैडो एपीआई को उजागर करें, और हमले की सतह का मैप करें।
 controlplaneio/kubesec
Kubernetes संसाधनों के लिए सुरक्षा जोखिम विश्लेषण
 tellerops/teller
डेवलपर्स के लिए क्लाउड नेटिव सीक्रेट्स प्रबंधन - सीक्रेट्स के लिए अपनी कमांड लाइन को कभी न छोड़ें।
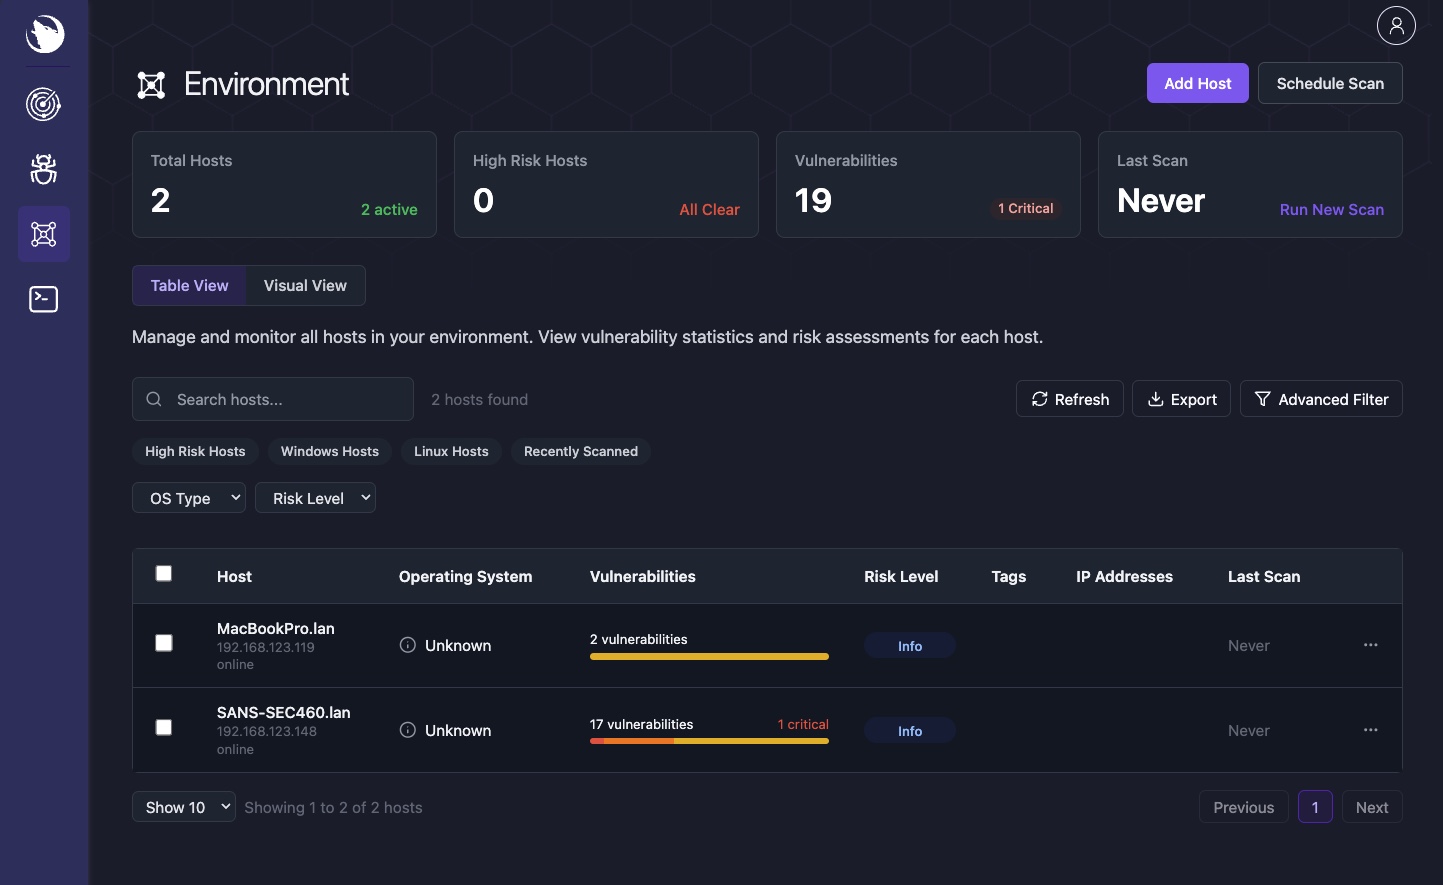 siriusscan/sirius
ओपन-सोर्स भेद्यता स्कैनर जिसमें स्वचालित नेटवर्क खोज, CVE-आधारित पहचान, CVSS स्कोरिंग, जोखिम डैशबोर्ड, gRPC के माध्यम से रिमोट एजेंट और उद्यम सुरक्षा…
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 datadog/guarddog
🐍 🔍 GuardDog दुर्भावनापूर्ण PyPI और npm पैकेजों की पहचान करने के लिए एक CLI उपकरण है।
 securecodebox/securecodebox
Kubernetes-native सुरक्षा स्कैनिंग ऑर्केस्ट्रेटर जो एक CI/CD पाइपलाइन में कई ओपन-सोर्स स्कैनर को एकीकृत करके निरंतर भेद्यता पहचान को स्वचालित करता है।
 vicanso/pingap
nginx जैसा रिवर्स प्रॉक्सी, pingora पर निर्मित, सरल और कुशल।
 safedep/vet
दुर्भावनापूर्ण ओपन सोर्स पैकेजों से सुरक्षा करें 🤖
 ascit31/dark-moon
स्वायत्त AI पेंटेस्टिंग इंजन — वेब, क्लाउड, AD और Kubernetes में निरंतर आक्रामक सुरक्षा। एजेंटिक तर्क और वास्तविक एक्सप्लॉइट निष्पादन प्रमाण-आधारित…
 mongodb/kingfisher
सीक्रेट्स का पता लगाएं + लाइव सत्यापन। ब्लास्ट रेडियस मैप करें। तेजी से रद्द करें। CLI का उपयोग करें या Rust और Python में एम्बेड करें।
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 nozaq/terraform-aws-secure-baseline
Terraform module अपने AWS खाते को CIS Amazon Web Services Foundations और AWS Foundational Security Best Practices पर आधारित सुरक्षित आधार रेखा…








