
 #1
CI/CD पाइपलाइनों में सुरक्षा एकीकरण, शिफ्ट-लेफ्ट और DevOps सुरक्षा ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 infiniroot/ansible-mitigate-copyfail-dirtyfrag
CopyFail (CVE-2026-31431) और DirtyFrag (CVE-2026-43284) कमजोरियों से बचाव के लिए सरल Ansible Playbook
 xiaoqimikko/async-http-client-check
एजेंट, स्किल्स और टूल्स (Gmail, Calendar) के साथ सेल्फ-होस्टेड AI वर्कस्पेस जो पूरी तरह से आपकी अपनी प्रोवाइडर API keys (BYOK) पर चलता है। अपनी खुद…
 vulnz/sast
CI/CD के लिए मुफ़्त ऑफ़लाइन SAST इंजन: AST और क्रॉस-फ़ाइल टेंट विश्लेषण, लाइव सत्यापन के साथ सीक्रेट डिटेक्शन, SCA/CVE, IaC मिसकॉन्फ़िगरेशन, और SARIF…
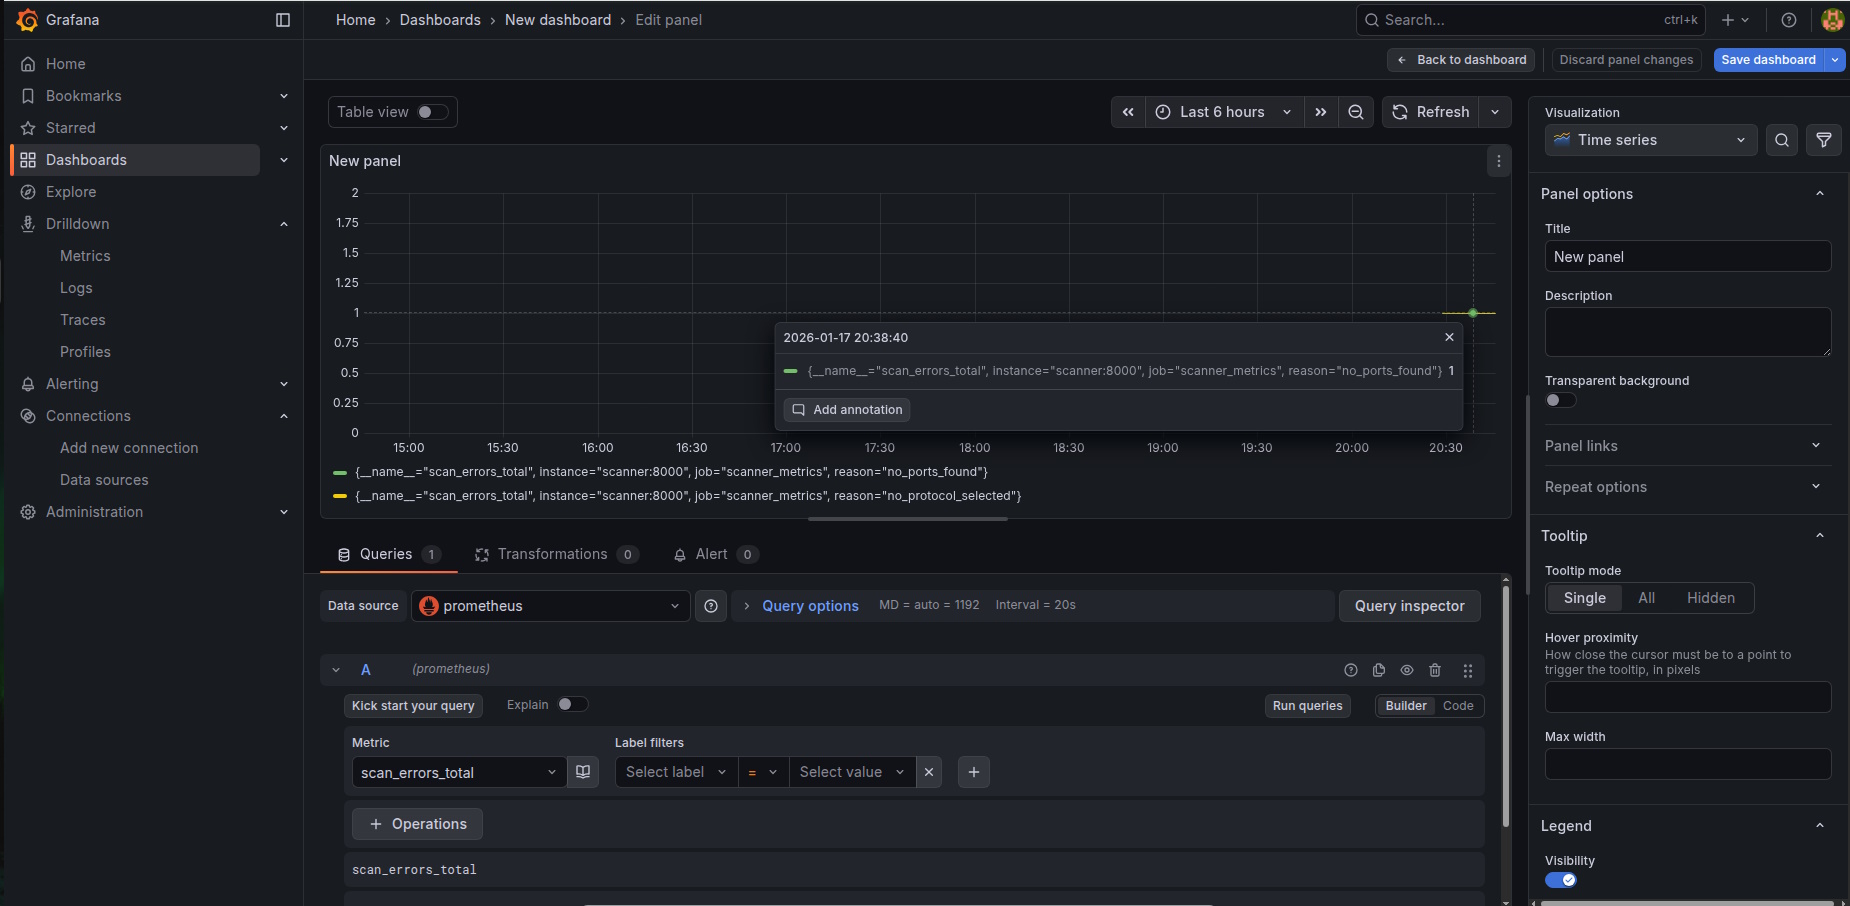 znakar/sharktooth
डॉकर और प्रोमेथियस + ग्राफाना एकीकरण के साथ पोर्ट स्कैनर। मल्टीथ्रेडिंग समर्थन और रीयल-टाइम निगरानी के साथ नेटवर्क ऑडिटिंग के लिए एक उपकरण।
 imlzw/kubernetes-1.12.3-all-auto-install
व्यक्तिगत रूप से तैयार किए गए Centos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3 बिना CVE-2018-1002105 कमजोरी के मास्टर नोड का पूरी तरह से स्वचालित…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) Keycloak OAuth2 प्रमाणीकरण के साथ Strimzi का उपयोग करते हुए - CVE-2025-27817 URL अनुमति-सूची प्रतिबंध को बायपास करता है
 golab-arch/synaptic-sentinel
वाइब-कोडिंग सुरक्षा संतरी। Apache-2.0 लाइसेंस के तहत AI-सहायता प्राप्त परियोजनाओं के लिए एजेंटिक सुरक्षा टूलकिट: 5 निर्धारणात्मक स्काउट्स + LLM ब्रेन…
 jricramc/aigate
AI Prompt Secret Scanner: स्थानीय प्रॉक्सी और Claude Code हुक जो AI APIs तक पहुँचने से पहले रहस्यों को ब्लॉक करता है
 clickswave/limeyard
जानबूझकर कमजोर Docker लैब, जिसमें एक रूटेबल DNS एस्टेट और प्रत्येक लक्ष्य के लिए मशीन-पठनीय उत्तर कुंजियाँ हैं, जो स्कैनर की सटीकता, रिकॉल और दायरे…
 renich/pyrite
हार्डवेयर-बद्ध और क्लाउड-गेटेड बाइनरी निष्पादन, क्रिप्टोग्राफिक प्रोवेनेंस, और Crystal के लिए एंटी-टैम्पर एनवेलप सीलिंग।
 dbzoo/log4j_scanner
Log4Shell (CVE-2021-44228) और संबंधित CVE के लिए फाइलसिस्टम स्कैनर। हैश मिलान और क्लास उपस्थिति के माध्यम से कमजोर JAR फ़ाइलों का पता लगाता है।…
 leonlai-tw/php-eol-cve-2026-109618-109619
EOL प्लेटफ़ॉर्म पर PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) के लिए अनौपचारिक पैच: CentOS/RHEL 7 पर PHP 7.3 (Remi), Amazon Linux 2 पर PHP…
 haydenjames/dirty-frag-check
# CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) Linux कर्नेल स्थानीय-रूट कमजोरियों के लिए केवल-पढ़ने योग्य जाँचकर्ता
 hristiy4n/bom-view
स्थिर वेब एप्लिकेशन SBOMs देखने और osv.dev के साथ ऑन-डिमांड भेद्यता स्कैनिंग करने के लिए। GitHub/GitLab Pages पर आसानी से तैनात किया जा सकता है।
 lucab85/ansible-role-log4shell
Log4Shell (CVE-2021-44228) के लिए आधिकारिक Red Hat Log4j डिटेक्टर स्क्रिप्ट RHSB-2021-009 का उपयोग करके लक्षित Linux होस्टों की जाँच करने हेतु…
 appomni-labs/heisenberg-ssc-gha
Heisenberg SSC के लिए GitHub Action
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
CVE-2025-54918 (विंडोज़ NTLM दोष) का अनुकरणित शोषण और शमन। इसमें पहचान स्क्रिप्ट्स, Ansible पैचिंग, और CI/CD हार्डनिंग शामिल हैं। यह हाइब्रिड क्लाउड…
 zihxs/check-react-rce-cve-2025-55182
React Server Components (RSC) परियोजनाओं में CVE-2025-55182 और CVE-2025-66478 कमजोरियों का पता लगाने के लिए सुरक्षा स्कैनर








