
 #1
CI/CD पाइपलाइनों में सुरक्षा एकीकरण, शिफ्ट-लेफ्ट और DevOps सुरक्षा ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 claranet/ansible-role-log4shell
Ansible भूमिका जो फाइलसिस्टम और खुली फाइलों को स्कैन करके Log4Shell (CVE-2021-44228) का पता लगाती है, कमजोर JAR/WAR फाइलों की जांच करती है, और…
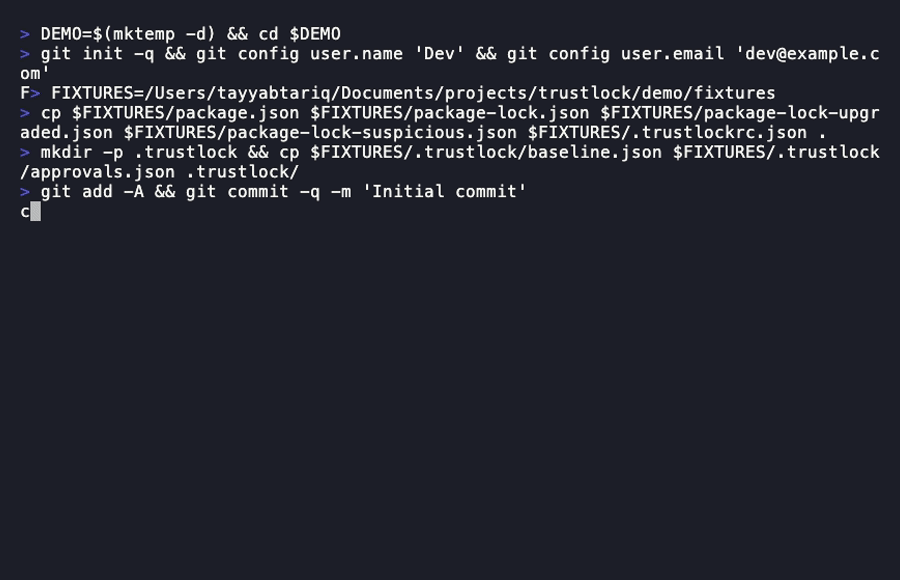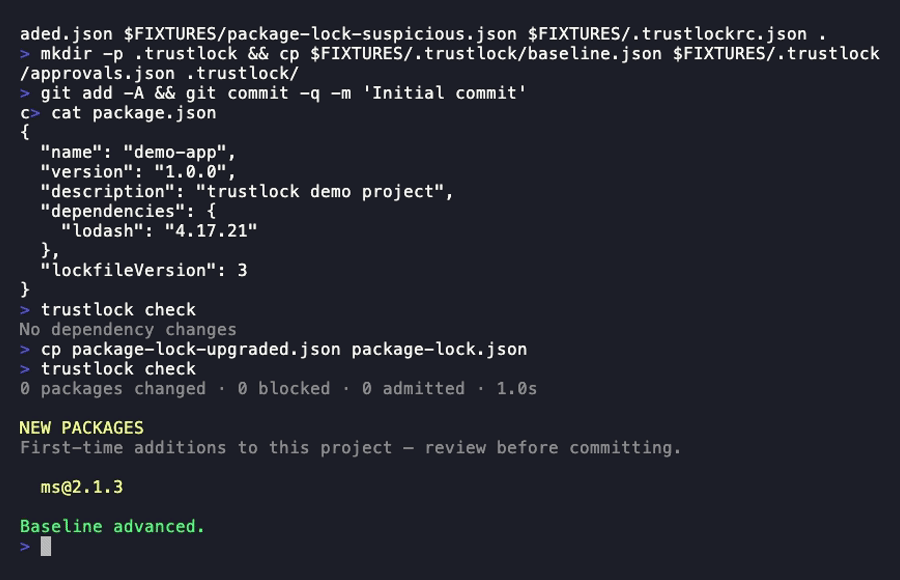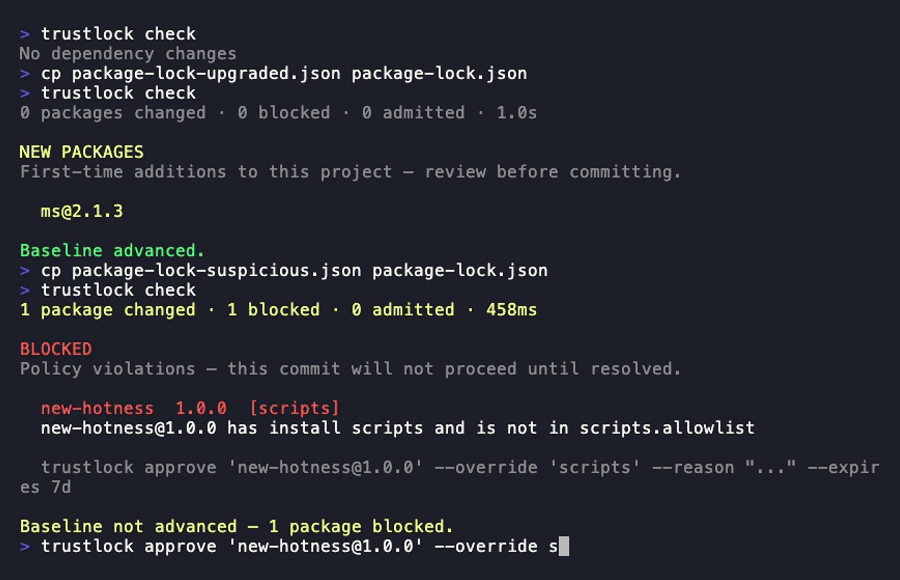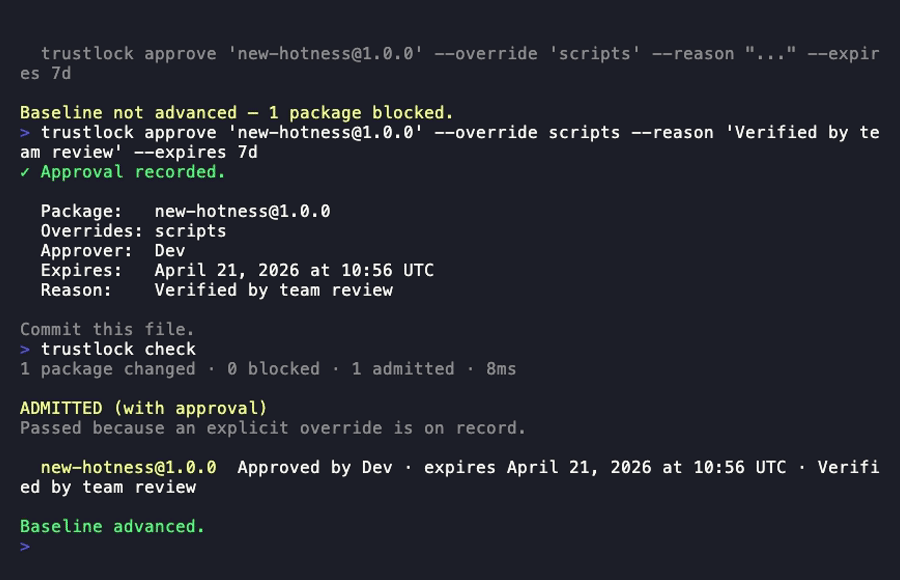 tayyabt/trustlock
Git-मूल निर्भरता प्रवेश नियंत्रक। प्रत्येक निर्भरता परिवर्तन पर विश्वास संकेतों का मूल्यांकन करता है और जब पैकेज आपकी टीम की नीति में विफल होते हैं…
 eduardolat/authkeysync
🔐 दूरस्थ URLs से SSH सार्वजनिक कुंजियों को स्थानीय authorized_keys फ़ाइलों में सिंक्रनाइज़ करने के लिए डिज़ाइन की गई हल्की-फुल्की CLI उपयोगिता
 owasp-noir/alibi
अपनी attack surface के दृश्यों का क्रॉस-चेक करें और वे endpoints खोजें जो एक-दूसरे की पुष्टि नहीं कर सकते।
 anee769/conduit
AI कोडिंग एजेंटों के लिए ऑन-प्रिम API गेटवे, जिसमें प्रति-इंजीनियर लागत आरोपण, कठोर बजट, एग्रेस गवर्नेंस (रहस्य/इकाई स्कैनिंग), कॉन्टेक्स्ट-रोट…
 tomjwxf/scopeblind-gateway
सुरक्षा गेटवे MCP सर्वरों के लिए प्रति-उपकरण नीति प्रवर्तन, Ed25519-हस्ताक्षरित ऑडिट रसीदें, और शैडो-मोड लॉगिंग के साथ। AI एजेंट पहुंच नियंत्रण के…
 ericmtzmtz/pwnproxy
पेंटेस्टर्स, AI एजेंट्स, CI/CD पाइपलाइनों और टीमों के लिए एक खुला, स्थानीय-प्रथम सुरक्षा परीक्षण प्लेटफ़ॉर्म।
 cspf-founder/api-scanner-docker
स्वचालित API सुरक्षा परीक्षण उपकरण जो OpenAPI/Swagger स्पेक्स और WSDL फ़ाइलों का उपयोग करके REST और SOAP APIs में कमजोरियों की जांच करता है। OWASP…

 components/dependency-scanning
CycloneDX SBOMs और निर्भरता स्कैनिंग रिपोर्ट उत्पन्न करता है ताकि GitLab CI/CD पाइपलाइनों के भीतर परियोजना निर्भरताएँ, लाइसेंस और भेद्यताएँ पहचानी जा…
 giovannigatti/cve-bench
वास्तविक दुनिया की सुरक्षा कमजोरियों को ठीक करने के लिए AI एजेंटों का मूल्यांकन करने हेतु एक बेंचमार्क।
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles Ansible Roles और playbooks का एक संग्रह है जो विभिन्न Corelight, Suricata और Zeek समाधानों को स्थापित, कॉन्फ़िगर, चलाता और…
 taptap/cve-2025-59489
स्वचालित स्कैनर जो Android APK में Unity रनटाइम इंजेक्शन भेद्यता CVE-2025-59489 का पता लगाता है, Unity संस्करण निकालकर और पैच किए गए संस्करणों के…
 openbreach/canop
स्टैटिक विश्लेषण CLI जो AI-जनित कोड को SQL इंजेक्शन, असुरक्षित रिफ्लेक्शन, और हार्डकोडेड सीक्रेट्स जैसी कमजोरियों के लिए स्कैन करता है, SARIF…
 rgielen/struts1filter
Struts 1 CVE-2014-0114 के लिए एक अनुरोध पैरामीटर फ़िल्टर समाधान, जो Alvaro Munoz और HP Fortify टीम के कार्य पर आधारित है।
 projectdiscovery/httpx-action
HTTP वेब सर्वर प्रोबिंग
 elevenpaths/atomshields
रिपॉजिटरी और स्रोत कोड के लिए सुरक्षा परीक्षण ढांचा
 ochebotar/copy-fail-cve-2026-31431-detection-probe
सुरक्षित पहचान उपकरण CVE-2026-31431 "Copy Fail" और CVE-2026-43284 "Dirty Frag" के लिए — Linux कर्नेल के algif_aead मॉड्यूल में एक स्थानीय विशेषाधिकार…
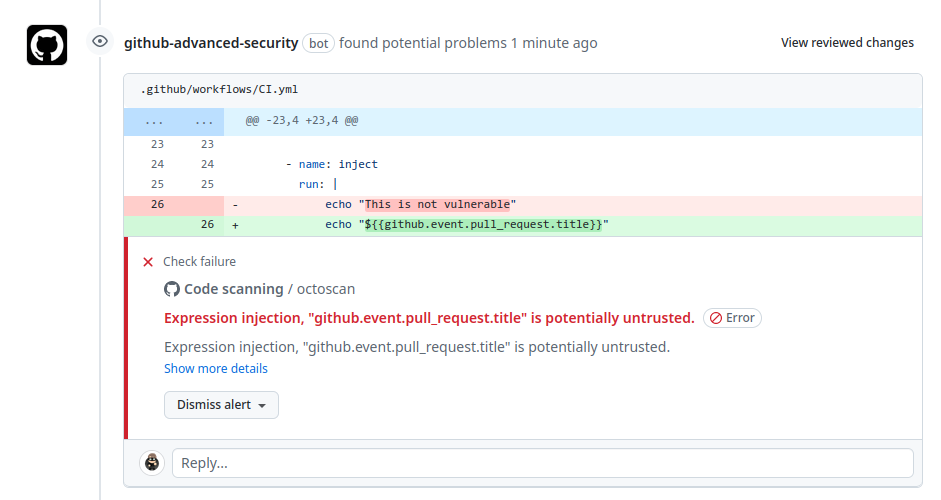 synacktiv/action-octoscan
📦 :octocat: एक GitHub Action जो आपके GitHub Actions की सुरक्षा जाँच करता है।








