
 #1
ब्लू टीम, रक्षात्मक सुरक्षा और खतरे से सुरक्षा के लिए उपकरण।
Kitploit अनुशंसित

 ake13-art/secfesc
Linux के लिए हल्का सुरक्षा स्थिति निरीक्षक — आकर्षक फ़ेच टूल्स और भारी-भरकम ऑडिट फ्रेमवर्क के बीच की खाई को पाटता है।
 ikarolaborda/cve2026-42926
CVE-2026-42926 पैच सत्यापन और रक्षात्मक अनुसंधान के लिए नियंत्रित NGINX HTTP/2 फ्रेम इंजेक्शन लैब
 madhantr0/http2-security-lab
HTTP/2 आक्रमण सिमुलेशन और रक्षा लैब - Slowloris, Rapid Reset (CVE-2023-44487), HPACK Bomb आक्रमण, जिनमें 5-परत वाली सुरक्षा व्यवस्था है। शुद्ध Python…
 mozilla/bleach
ब्लीच एक अनुमत-सूची-आधारित HTML सैनिटाइज़िंग लाइब्रेरी है जो मार्कअप और विशेषताओं को एस्केप या स्ट्रिप करती है।
 shcesama/cve-2023-4863-analysis
CVE-2023-4863 (libwebp हीप बफर ओवरफ्लो) का शैक्षिक विश्लेषण ब्लू टीम डिटेक्शन टूल, स्थिर WebP स्कैनर, रक्षात्मक Java वैलिडेटर, और Valgrind मेमोरी…
 find-lab/agentward
AI एजेंटों के लिए फुल-स्टैक सुरक्षा OS जिसमें पाँच-स्तरीय गहराई से बचाव की वास्तुकला है जो फाउंडेशन स्कैन, इनपुट स्वच्छता, संज्ञान सुरक्षा, निर्णय…
 synacktiv/metamorph
विंडोज़ के लिए C में लिखी गई एक कमांड-लाइन उपयोगिता जो विंडोज़ के लिए इवेंट ट्रेसिंग (ETW) AutoLogger के स्थायी सत्र बनाती और कॉन्फ़िगर करती है।
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
KeePass मेमोरी लीकेज भेद्यता (CVE-2023-32784) के लिए शोषण और गहन-सुरक्षा (defense-in-depth) शमन रणनीतियाँ।
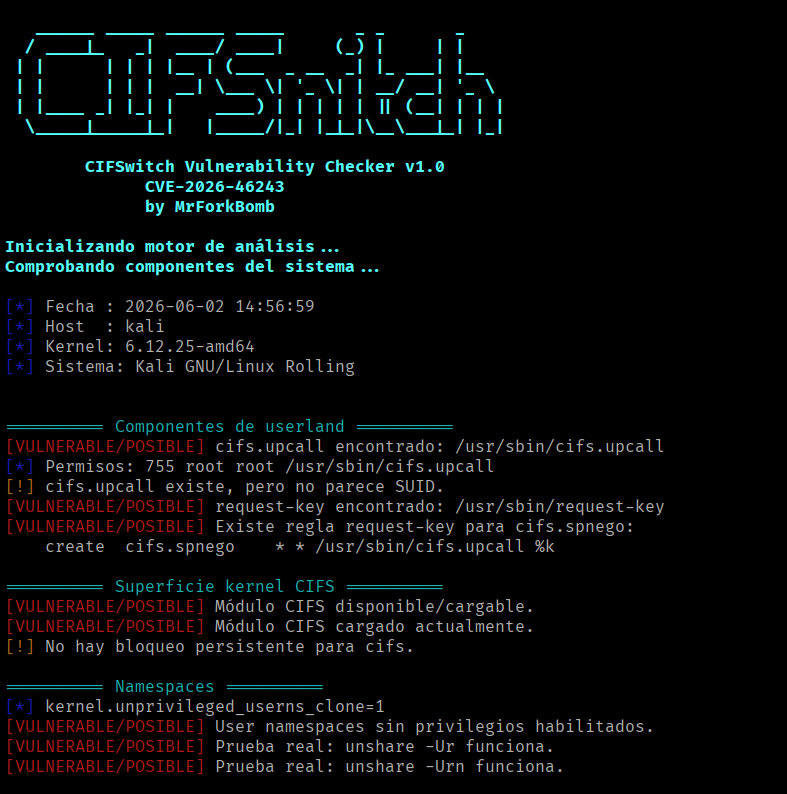 mrforkbomb/cifswitch-checker-cve-2026-46243
लिनक्स CIFSwitch भेद्यता (CVE-2026-46243) हमें प्रभावित करती है या नहीं, इसकी जाँच करने के लिए स्क्रिप्ट। एक्सप्लॉइट चलाए बिना संभावित असुरक्षित…
 mrash/fwknop
Single Packet Authorization > Port Knocking
 0xblackash/cve-2026-45585
CVE-2026-45585
 jenderal92/password-strength-evaluator
पासवर्ड स्ट्रेंथ इवैल्यूएटर एक उपकरण है जो पासवर्ड की मजबूती का मूल्यांकन करने और उनकी सुरक्षा बेहतर बनाने के लिए सिफारिशें प्रदान करने हेतु बनाया…
 jenderal92/ddos-traffic-monitor
एक रियल-टाइम ट्रैफ़िक मॉनिटरिंग टूल जो प्रति IP पते के नेटवर्क ट्रैफ़िक की मात्रा का पता लगाता है और प्रदर्शित करता है, ताकि संभावित DDoS हमलों की…
 ahmaaaaadbntaaaaa-byte/tid-the-instant-destroyer
कैश-आधारित साइड-चैनल हमलों को कम करने के लिए हार्डवेयर-स्तरीय सुरक्षा प्रोटोकॉल।
 badrrx/wifi-spiderweb
OpenWrt राउटर्स के लिए एक सक्रिय साइबर रक्षा एवं हनीपॉट सिस्टम जो USB ड्राइव से चलता है।

 lama-labs/zero-touch-containment
Antigena (Darktrace) → Aruba ClearPass CoA ब्रिज — मॉडल-संचालित, रीयल-टाइम उपयोगकर्ता/डिवाइस क्वारंटाइन। शून्य SOC क्लिक्स। हेक्सागोनल आर्किटेक्चर,…
 the-snek-initiative/snek_equinox
एक काल्पनिक EDR Spoofer को होस्ट करने वाला रिपॉजिटरी, जैसा कि मूल रूप से Nightmare-Eclipse द्वारा खोजा गया था।
 andrei-majer/bitlocker-hardening
CVE-2026-45585 (YellowKey) के विरुद्ध BitLocker TPM+PIN सख्तीकरण








