
 #1
ब्लू टीम, रक्षात्मक सुरक्षा और खतरे से सुरक्षा के लिए उपकरण।
Kitploit अनुशंसित
 coactionbrittlemaidenhair51/cve-2026-42978-poc-research
Exploit and analyze CVE-2026-42978 with a Windows Push Notifications module for AI security, multi-protocol terminal, and autonomous agent suite.
 huntandhackett/concealed_code_execution
Windows पर कोड निष्पादन छिपाने पर आधारित हमला तकनीकों का वर्णन करने वाले उपकरण और तकनीकी लेख
 horkimhab/cve-2026-10817
CVE-2026-10817 के लिए शैक्षिक सुरक्षा अनुसंधान रिपॉजिटरी, जो अधिकृत भेद्यता परीक्षण और रक्षात्मक अध्ययन के लिए प्रूफ-ऑफ-कॉन्सेप्ट सामग्री और लैब…
 ssh-pur66/cve-replay
CVE-2026-44431 का स्वतंत्र ऑफ़लाइन रिग्रेशन, pinned urllib3 रिलीज़ों में, मूल रिपोर्टर एट्रिब्यूशन के साथ।
 rahulreddykarne/cve-2026-57836-confluent_kafka
HashiCorp Vault KMS में confluent-kafka के लिए अक्षम TLS प्रमाणपत्र सत्यापन
 0xc4rc3l/cve-2026-34990-poc
Python PoC जो CUPS 2.4.16 लोकल-प्रिंटर फ्लॉ को दोबारा बनाता है: एक रोग IPP एंडपॉइंट के ज़रिए Local auth टोकन को कैप्चर करता है, एक file:// प्रिंटर…
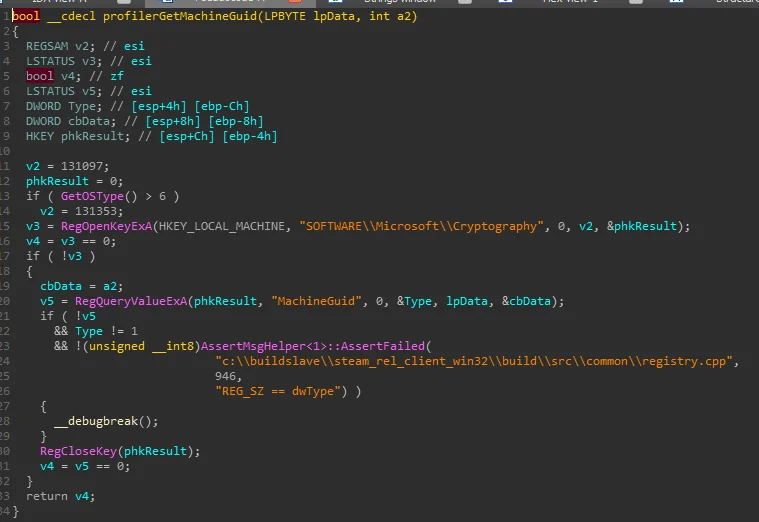 gmh5225/hwid-steamspywareterminator
Steam में इंजेक्ट की गई एक कार्य-प्रगति लाइब्रेरी, जो छिपे हुए CFillMachineInfoThread को ब्लॉक करती है जो HWID, डिस्क, नेटवर्क अडैप्टर और रजिस्ट्री…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP फ्रेमवर्क जो नियोक्लाउड और AI डेटा सेंटर अवसंरचना में शीर्ष 10 सुरक्षा जोखिमों को सूचीबद्ध करता है, जिसमें हार्डवेयर, नेटवर्किंग, आइसोलेशन,…
 bara-almustafa/cve-2026-34990-poc
CVE-2026-34990 — CUPS <= 2.4.16 स्थानीय विशेषाधिकार वृद्धि
 0xblackash/cve-2026-73570
CVE-2026-73570 के लिए सलाह और पहचान मार्गदर्शन, जो Zimbra SNMP अधिसूचना प्रसंस्करण में एक अनधिकृत OS कमांड इंजेक्शन है जिसके कारण रिमोट कोड निष्पादन…
 tuskira/ai-agent-gateway
Open-source gateway that secures, governs, and observes AI agents' MCP tool calls and LLM traffic, with API-key authentication and an admin console…
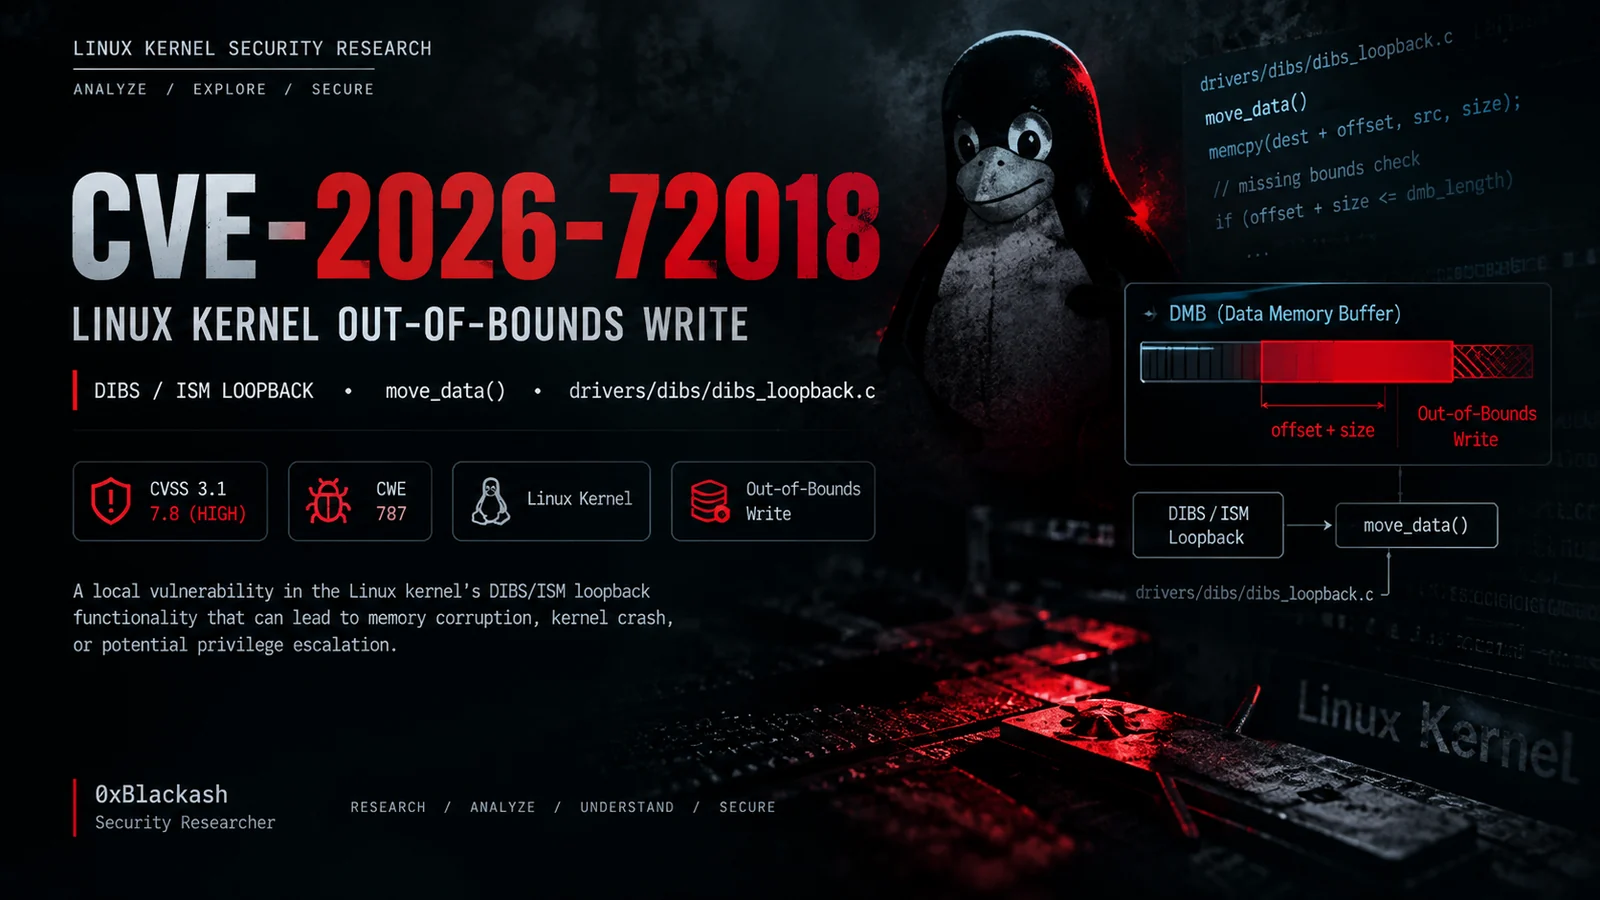 0xblackash/cve-2026-72018
CVE-2026-72018 का तकनीकी विश्लेषण, DIBS/ISM लूपबैक में Linux kernel out-of-bounds write, जिसमें मूल कारण, प्रभावित संस्करण, पहचान और शमन शामिल है।








