
 #1
डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।
Kitploit अनुशंसित
 abraxas/mysql-jdv-definer-sqli
MySQL Community Server 26.7.0 - उच्च - JSON Duality DEFINER SQLi - NO_BACKSLASH_ESCAPES
 abraxas/mysql-install-component-scheme
MySQL Community Server 26.7.0 - उच्च - INSTALL COMPONENT योग्य स्कीम - plugin_dir छोड़ें
 farenhytee/database-sentinel
Supabase के लिए ओपन-सोर्स सुरक्षा ऑडिट: एक read-only MCP सर्वर, एक CLI एजेंट और एक Claude Skill। RLS गलत कॉन्फ़िगरेशन, उजागर कुंजियाँ और जोखिम भरे…
 wapiti-scanner/wapiti
Python3 में लिखा गया वेब भेद्यता स्कैनर
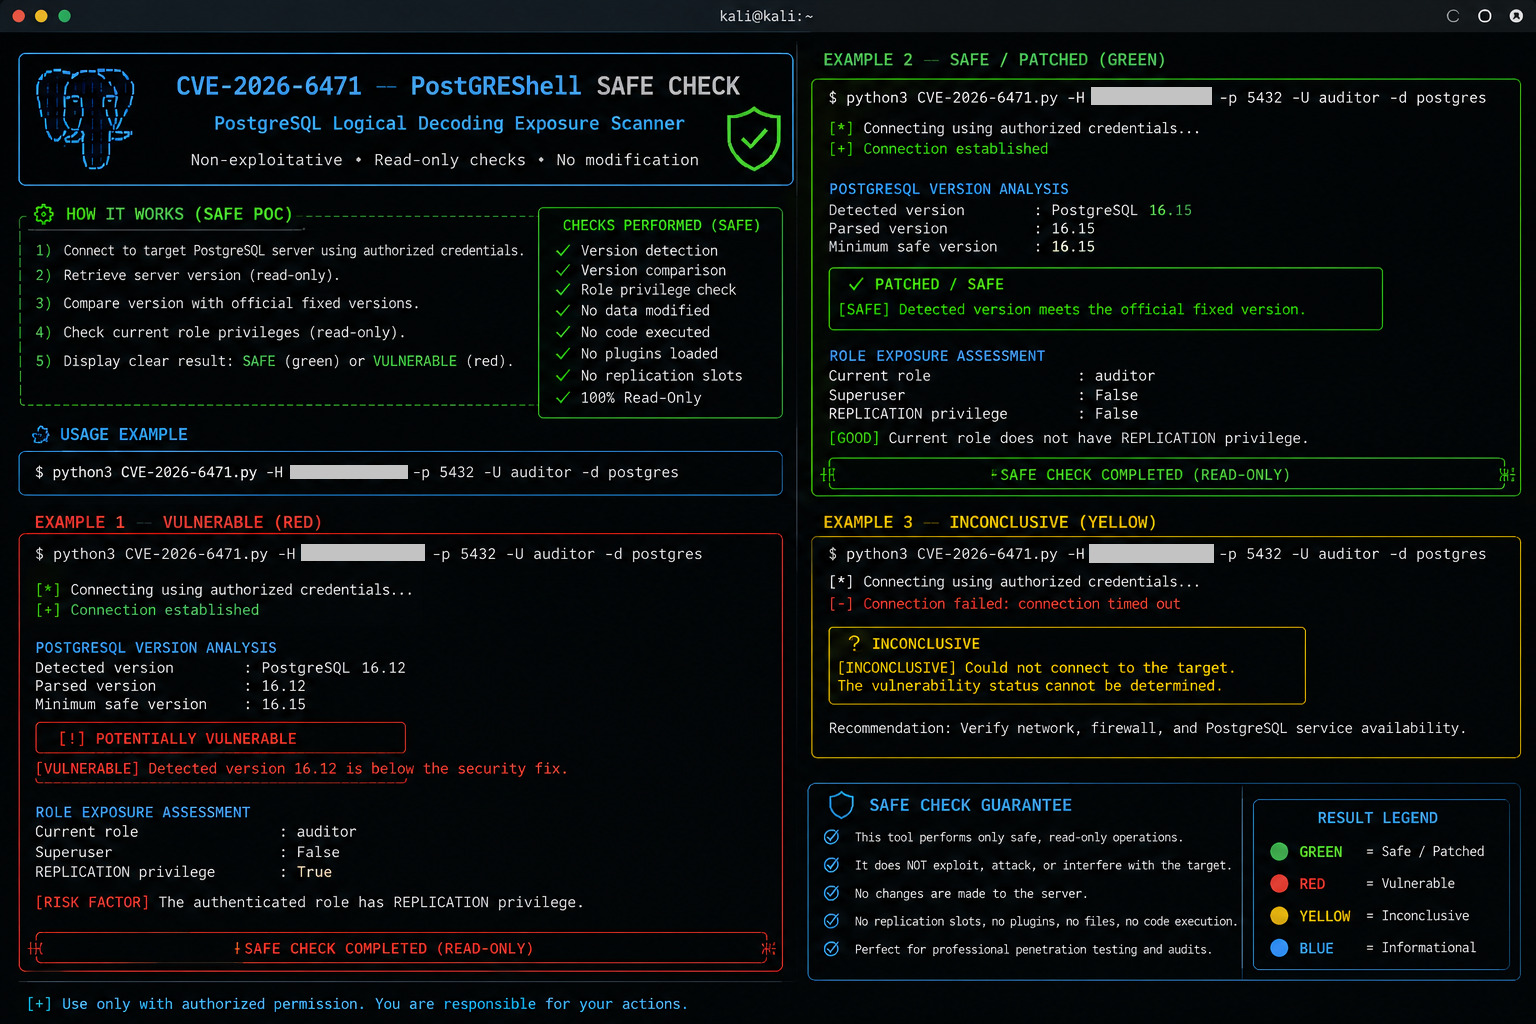 0xblackash/cve-2026-6471
# CVE-2026-6471 के लिए गैर-विनाशकारी PostgreSQL भेद्यता जाँचकर्ता सर्वर संस्करण और REPLICATION विशेषाधिकारों का ऑडिट करके लॉजिकल डिकोडिंग प्राधिकरण…
 4minx/cve-2026-48842
CVE-2026-48842 के लिए Python PoC, जो Roundcube के virtuser_query plugin में pre-auth SQL injection है। time-based differential के माध्यम से इस flaw…
 karlvbiron/mad-cat
MAD-CAT (Meow Attack Data Corruption Automation Tool) एक व्यापक सुरक्षा उपकरण है जिसे कई डेटाबेस प्रणालियों के विरुद्ध डेटा भ्रष्टाचार हमलों का…
 0xsemz/magento-cve-2019-7139-sqli-poc
CVE-2019-7139 के लिए Python proof-of-concept exploit, जो Magento के product_frontend_action endpoint में एक unauthenticated SQL injection है, जो…
 decalage2/awesome-security-hardening
सुरक्षा सख्तीकरण (hardening) गाइड, टूल्स और अन्य संसाधनों का एक शानदार संग्रह
 qucklecrabik/cve-2026-23921
CVE-2026-23921 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Zabbix API में sortfield पैरामीटर के माध्यम से टाइम-बेस्ड ब्लाइंड SQL इंजेक्शन है, जो…
 shentao83/news-8.6.0-cve-2026-8726-backport
georgringer/news 8.6.0 में CVE-2026-8726 के लिए न्यूनतम सुरक्षा बैकपोर्ट
 xtraceai/xtrace-sdk
ओपन सोर्स संस्करण xtrace sdk
 isaca0315/cve-2026-44840-poc
Docker लैब जो CVE-2026-44840 को पुनः उत्पन्न करती है, जो Dgraph के checkUserPassword GraphQL क्वेरी में एक DQL इंजेक्शन है, जिसमें exploit स्क्रिप्ट…
 cisofy/lynis
Agentless security auditing tool for Linux, macOS, and UNIX systems. Performs in-depth scans for vulnerabilities, configuration issues, and…
 pgedge/pgedge-anonymizer
PII और समान डेटा को प्रोडक्शन से कॉपी किए गए डेव/टेस्ट डेटाबेस में बदलने के लिए एक अनामीकरण उपकरण।
 34zy/cve-2026-72898
CVE-2026-72898 के लिए Python exploit, जो Metabase के password reset endpoint में एक unauthenticated SQL injection है जो admin accounts बनाता है और…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
# cPanel और WHM EmailTrack SQL इंजेक्शन (CVE-2026-67401) के लिए रीड-ओनली IOC स्कैनर और शमन टूलकिट संस्करण फ़िंगरप्रिंटिंग, फ़ाइल अखंडता जाँच, लॉग…
 jhnhnck/cve-2019-9193
PostgreSQL के कुछ संस्करणों (9.3 - 11.7) में प्रमाणित रिमोट कोड निष्पादन (RCE) भेद्यता का शोषण करने के लिए डिज़ाइन किया गया PoC उपकरण







