Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

डेटा रिकवरी

फाइल रिकवरी, डिस्क रिकवरी, हटाए गए डेटा की बहाली और फोरेंसिक कार्विंग उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
testdisk preview#1

testdisk

GitHubcgsecurity/testdisk
2.6k1 महीना पहले
autopsy preview#2

autopsy

GitHubsleuthkit/autopsy
3.3k4 महीने पहले
sleuthkit preview#3

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k1 दिन पहले
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k28 दिन पहले
foremost preview#5

foremost

GitHubkorczis/foremost
3809 साल पहले
scalpel preview#6

scalpel

GitHubsleuthkit/scalpel
6905 साल पहले
libewf preview#7

libewf

GitHublibyal/libewf
3175 दिन पहले
libfsntfs preview#8

libfsntfs

GitHublibyal/libfsntfs
2386 दिन पहले
libvshadow preview#9

libvshadow

GitHublibyal/libvshadow
1195 दिन पहले
libqcow preview#10

libqcow

GitHublibyal/libqcow
622 महीने पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
155 परिणाम
Zydra preview

Zydra

GitHubhameda2/zydra

RAR, ZIP, PDF और Linux shadow फ़ाइलों के लिए बहु-सूत्री पासवर्ड पुनर्प्राप्ति उपकरण जो शब्दकोश और ब्रूट-फ़ोर्स विधियों का उपयोग करता है, जिसमें…
password-crackingpassword-attacksdata-recovery
4356 साल पहले
Disk-Arbitrator preview

Disk-Arbitrator

GitHubaburgh/disk-arbitrator

एक Mac OS X फोरेंसिक उपयोगिता जो फोरेंसिक प्रक्रियाओं के समर्थन में फ़ाइल सिस्टम माउंटिंग का प्रबंधन करती है।
disk-forensicsforensicsdata-recovery+2
7141 साल पहले
usbsas preview

usbsas

GitHubcea-sec/usbsas

अविश्वसनीय USB मास स्टोरेज डिवाइसों को सुरक्षित रूप से पढ़ने के लिए उपकरण और ढाँचा।

defensive-toolsdata-recoverydigital-forensics+1
37315घं 30मि पहले
wxHexEditor preview

wxHexEditor

GitHubeua/wxhexeditor

wxHexEditor आधिकारिक GIT रेपो

disk-forensicsreverse-engineeringforensics+2
6182 साल पहले
libfsntfs preview

libfsntfs

GitHublibyal/libfsntfs

विंडोज़ न्यू टेक्नोलॉजी फ़ाइल सिस्टम (NTFS) तक पहुँचने के लिए लाइब्रेरी और उपकरण
disk-forensicsforensicsdata-recovery+1
2386 दिन पहले
analyzeMFT preview

analyzeMFT

GitHubrowingdude/analyzemft

analyzeMFT.py को NTFS फाइल सिस्टम से MFT फ़ाइल को पूरी तरह से पार्स करने और परिणामों को कई प्रारूपों में यथासंभव सटीक रूप से प्रस्तुत करने के लिए…
disk-forensicsforensicsdata-recovery+1
5321 साल पहले
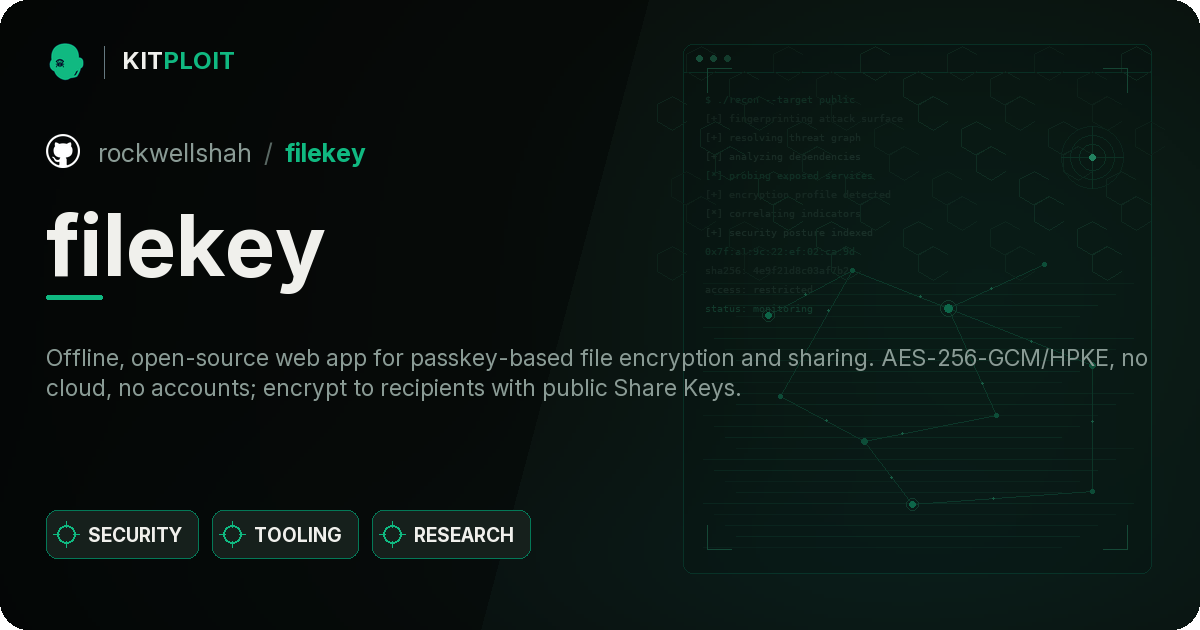
hobbits preview

hobbits

GitHubmahlet-inc/hobbits

एक बहु-प्लेटफ़ॉर्म GUI जो बिट-आधारित विश्लेषण, प्रसंस्करण और विज़ुअलाइज़ेशन के लिए है।
reverse-engineeringforensicsdata-recovery+1
7471 साल पहले
filekey preview

filekey

GitHubrockwellshah/filekey

ऑफ़लाइन, ओपन-सोर्स वेब ऐप जो passkey-आधारित फ़ाइल एन्क्रिप्शन और साझाकरण के लिए है। AES-256-GCM/HPKE, कोई क्लाउड नहीं, कोई खाते नहीं; सार्वजनिक Share…

encryption-decryption-toolsdata-recoverycryptography+2
4821 महीना पहले
guasap-whatsapp-foresincs-tool preview

guasap-whatsapp-foresincs-tool

GitHubquantika14/guasap-whatsapp-foresincs-tool

WhatsApp फोरेंसिक टूल
forensicsmobile-forensicsdata-recovery+1
1762 महीने पहले
Kvasir preview

Kvasir

GitHubkvasirsecurity/kvasir

Kvasir: पेनिट्रेशन टेस्ट डेटा प्रबंधन
penetration-testing-frameworksvulnerability-analysisinformation-gathering+3
4279 साल पहले
libvmdk preview

libvmdk

GitHublibyal/libvmdk

VMware Virtual Disk (VMDK) प्रारूप तक पहुँचने के लिए लाइब्रेरी और उपकरण

disk-forensicsdata-recoverydigital-forensics
1875 दिन पहले
DroneXtract preview

DroneXtract

GitHubang13t/dronextract

DJI ड्रोन के लिए डिजिटल फोरेंसिक सूट जो टेलीमेट्री फ़ाइलों को पार्स करता है, स्टेग्नोग्राफी के माध्यम से छिपे डेटा को निकालता है, उड़ान पथों को…

forensicssteganographydata-recovery+3
3633 साल पहले
ADEL preview

ADEL

GitHubmspreitz/adel

Android Data Extractor Lite

android-securityforensicsmobile-forensics+4
13011 साल पहले
libvhdi preview

libvhdi

GitHublibyal/libvhdi

वर्चुअल हार्ड डिस्क (VHD) इमेज फॉर्मेट तक पहुंचने के लिए लाइब्रेरी और उपकरण

disk-forensicsforensicsdata-recovery+1
1475 दिन पहले
foremost preview

foremost

GitHubkorczis/foremost

फ़ाइल कार्विंग उपयोगिता जो कॉन्फ़िगर करने योग्य नियमों के माध्यम से हेडर, फुटर और आंतरिक संरचनाओं का मिलान करके डिस्क इमेज और रॉ ड्राइव से हटाई गई…
disk-forensicsforensicssteganography+2
3809 साल पहले
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

NTFS के लिए कमांडलाइन निम्न-स्तरीय फ़ाइल निकालने वाला
disk-forensicsforensicsdata-recovery+1
3187 साल पहले
fatcat preview

fatcat

GitHubgregwar/fatcat

FAT फ़ाइल सिस्टम का अन्वेषण, निष्कर्षण, मरम्मत और फोरेंसिक उपकरण
disk-forensicsforensicsdata-recovery+1
3251 साल पहले
libvshadow preview

libvshadow

GitHublibyal/libvshadow

वॉल्यूम शैडो स्नैपशॉट (VSS) प्रारूप तक पहुंचने के लिए लाइब्रेरी और उपकरण

disk-forensicsforensicsdata-recovery+2
1195 दिन पहले
पिछला1234…9अगला