
 #1
समझौता किए गए सिस्टम से संवेदनशील डेटा को बिना पता लगाए निकालने के उपकरण।
Kitploit अनुशंसित
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge (Chromium-आधारित) सूचना प्रकटीकरण भेद्यता
 ianxtianxt/ecologyexp.jar
वीवर OA डेटाबेस कॉन्फ़िगरेशन फ़ाइल पढ़ना
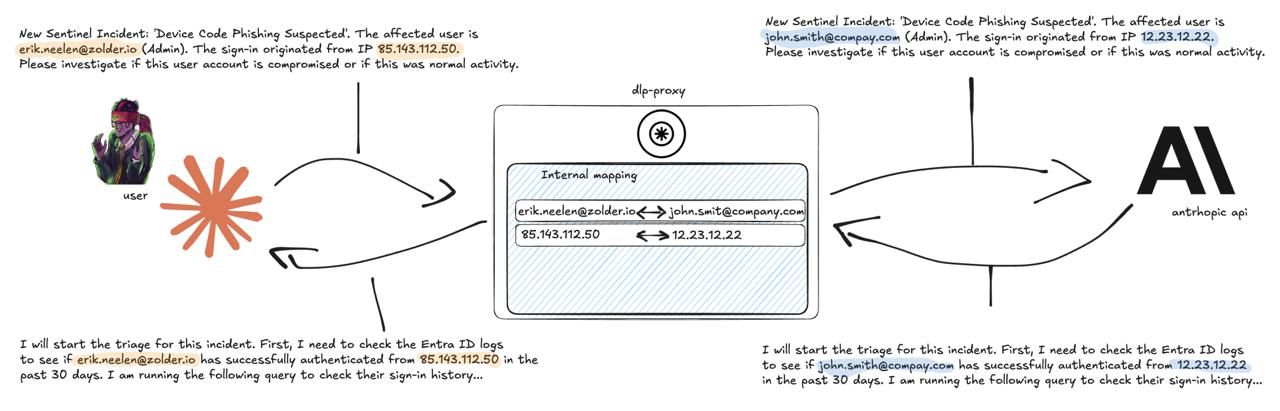 zolderio/token-proxy
LLM API ट्रैफ़िक के लिए एक पारदर्शी PII रिडक्शन प्रॉक्सी। एक एप्लिकेशन और एक LLM प्रदाता (वर्तमान में Anthropic) के बीच बैठता है, बाहर जाने वाले…
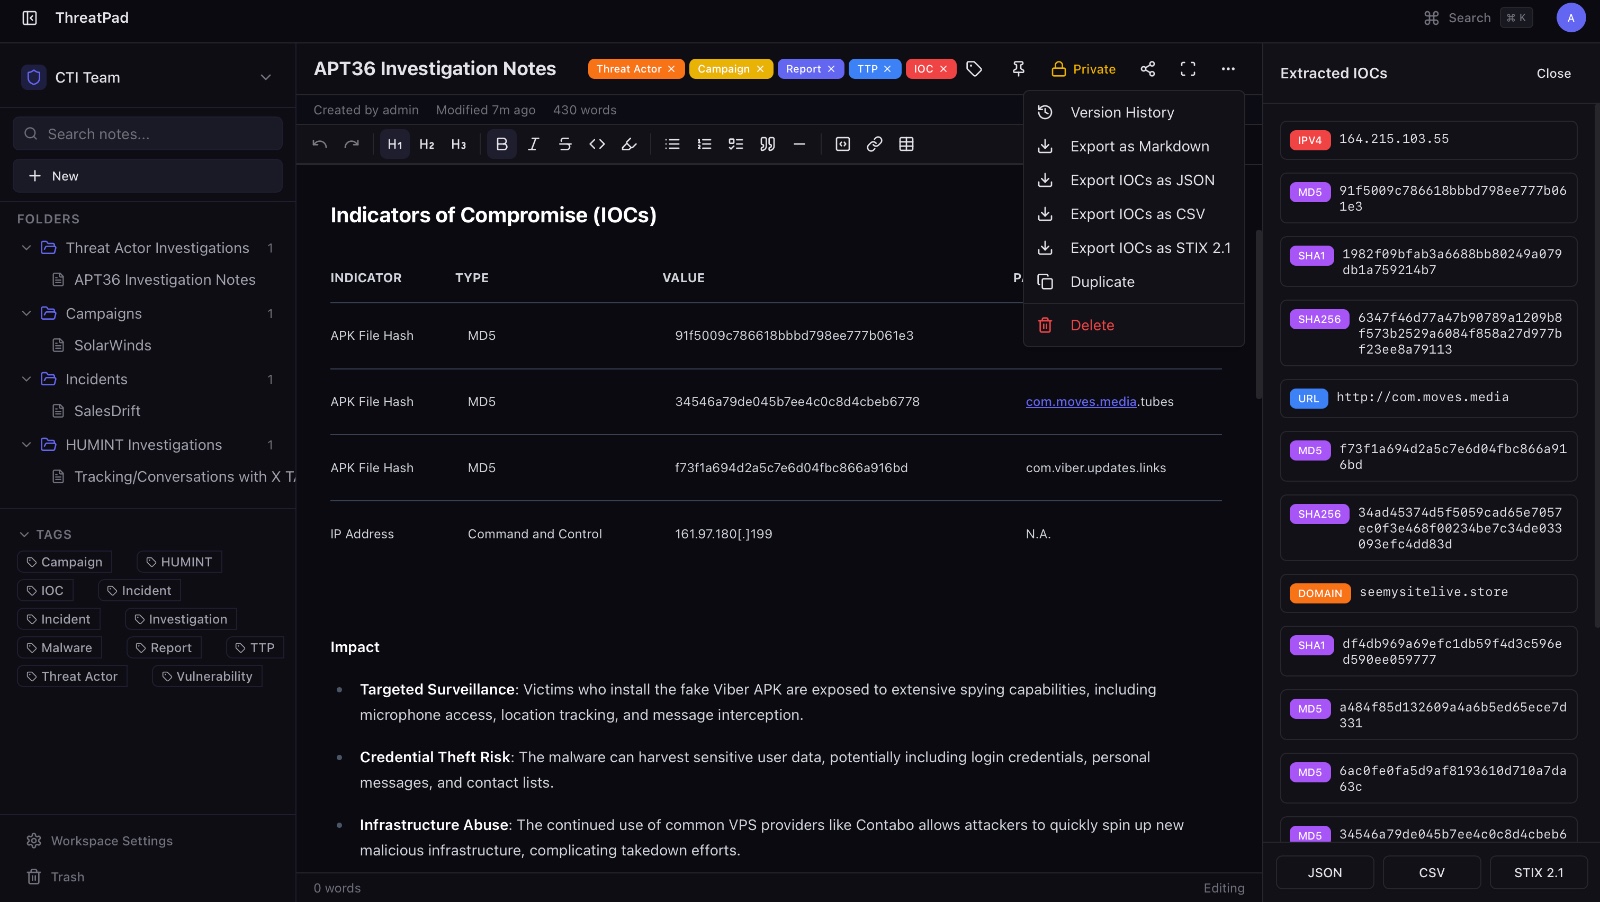 bhavikmalhotra/threatpad
साइबर सुरक्षा और CTI टीमों के लिए ओपन-सोर्स सहयोगात्मक नोट-लेने का प्लेटफ़ॉर्म। IOC स्वचालित निष्कर्षण, STIX 2.1 निर्यात, रीयल-टाइम संपादन, RBAC,…
 abubakarsiddik31/zdr
LLM API के लिए शून्य-डेटा-प्रतिधारण कॉन्फ़िगरेशन की एक क्यूरेटेड गाइड। इसमें प्रदाता-विशिष्ट ZDR एंडपॉइंट्स, खतरे के मॉडल, अनुपालन मैपिंग, और…
 princessauroraj/chinese-cybercrime-research
चीनी भाषा के साइबर अपराधियों के बारे में और अधिक जानने के लिए संसाधन।
 dankirk/cve-2017-0065
Edge के read:// urlhandler का शोषण
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT का पूर्ण स्थिर और मेमोरी विश्लेषण: Go एजेंट आर्किटेक्चर, HTTP/2 + WebSocket C2, रिफ्लेक्टिव DLL इंजेक्शन, ब्राउज़र कीलॉगिंग, और IOC। एक…
 r3mrum/loki-parse
एक python script जो loki-bot (malware) से संबंधित network traffic का पता लगा सकती है और उसे parse कर सकती है। यह script DFIR analysts और security…
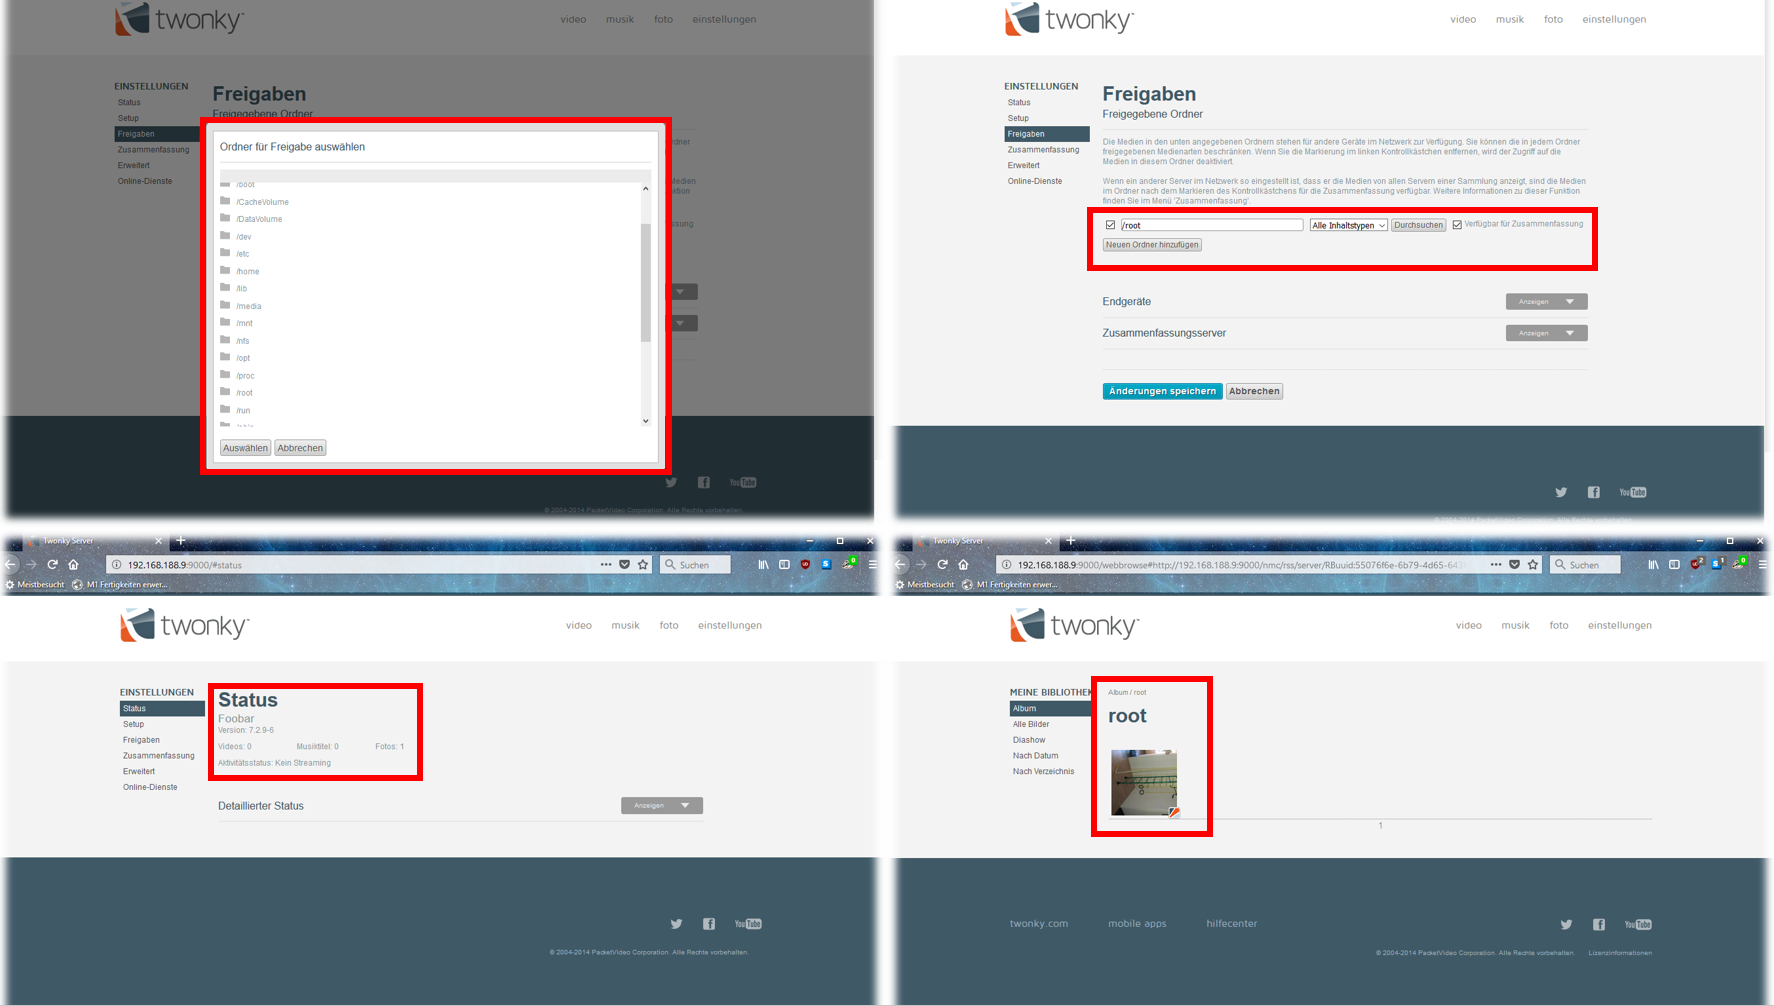 mechanico/sharingiscaring
TwonkyMedia Server 7.0.11-8.5 निर्देशिका ट्रैवर्सल CVE-2018-7171
 lucacav/steg-tools
स्टेग्नोग्राफ़ी और सूचना छुपाने से संबंधित उपकरणों और सामग्री की एक सूची
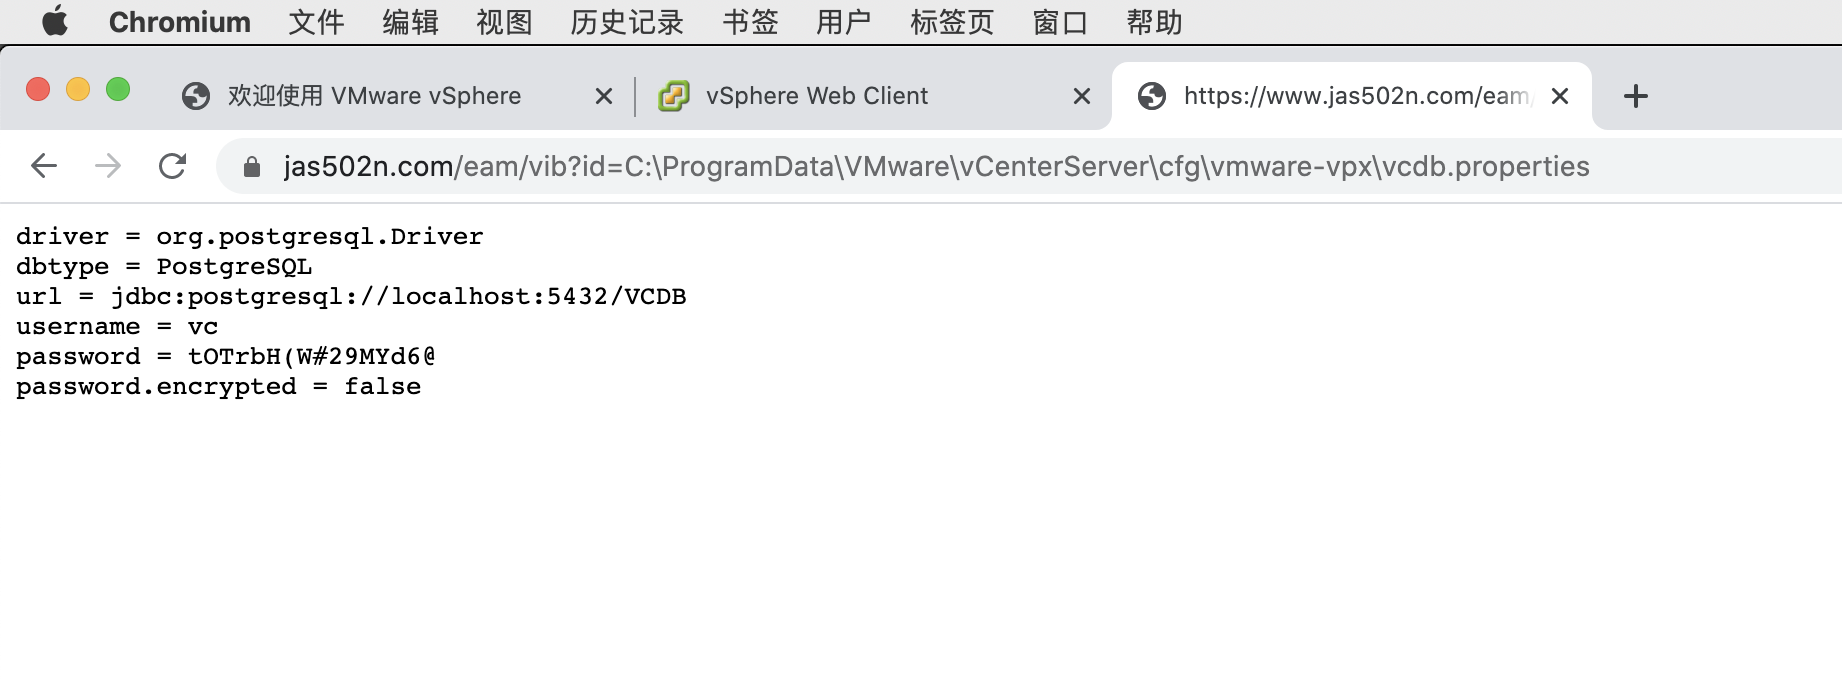 jas502n/vmware_vcenter
VMware vCenter(अप्रमाणित)
 catatonicprime/tospovirus
एक WiFi Pineapple को संक्रमित करने वाला वर्म।
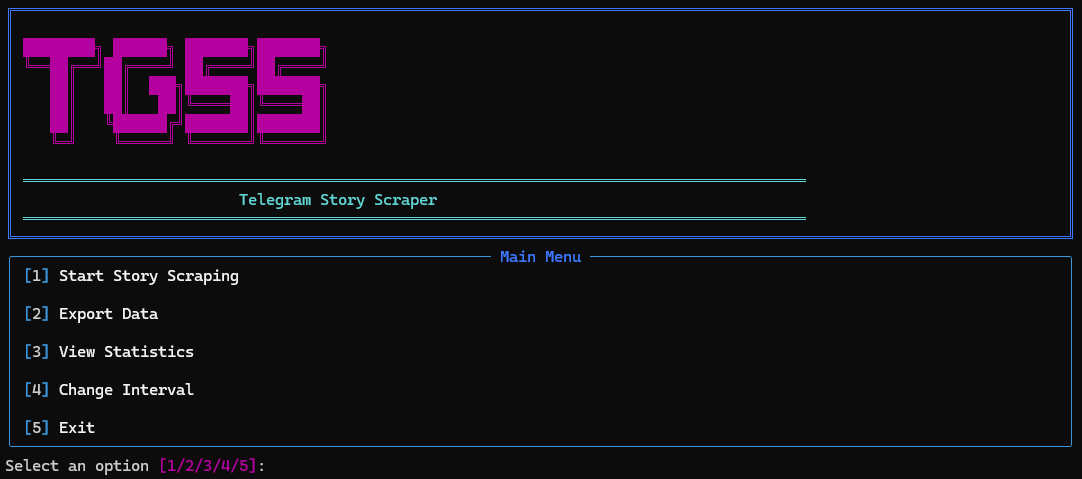 robertaitch/telegram-story-scraper
एक Python स्क्रिप्ट जो आपको Telethon लाइब्रेरी का उपयोग करके अपने Telegram मित्रों से स्वचालित रूप से कहानियों को स्क्रैप और डाउनलोड करने की अनुमति…
 taurusomar/pulsegram
Python-आधारित keylogger जिसमें Telegram bot एकीकृत है, जो अधिकृत सुरक्षा परीक्षण वातावरण में कीस्ट्रोक्स, क्लिपबोर्ड सामग्री और स्क्रीनशॉट कैप्चर…
 kamalx06/xxeripper
ब्लैक-बॉक्स XXE स्कैनर जो सांख्यिकीय बेसलाइनिंग, पार्सर फिंगरप्रिंटिंग, और OOB पुष्टि के माध्यम से इन-बैंड, एरर-आधारित, और ब्लाइंड आउट-ऑफ-बैंड…
 darksh3llru/dark-doh
DNS-over-HTTPS का उपयोग करने वाला गुप्त फ़ाइल-स्थानांतरण उपकरण: TXT रिकॉर्ड्स में पेलोड खंडों को एन्कोड करता है, XOR अस्पष्टीकरण लागू करता है, और…








