
 #1
स्पष्ट दायरे और व्यावहारिक मूल्य वाली चयनित साइबर सुरक्षा सूचियां, संग्रह और सीखने के संदर्भ।
Kitploit अनुशंसित
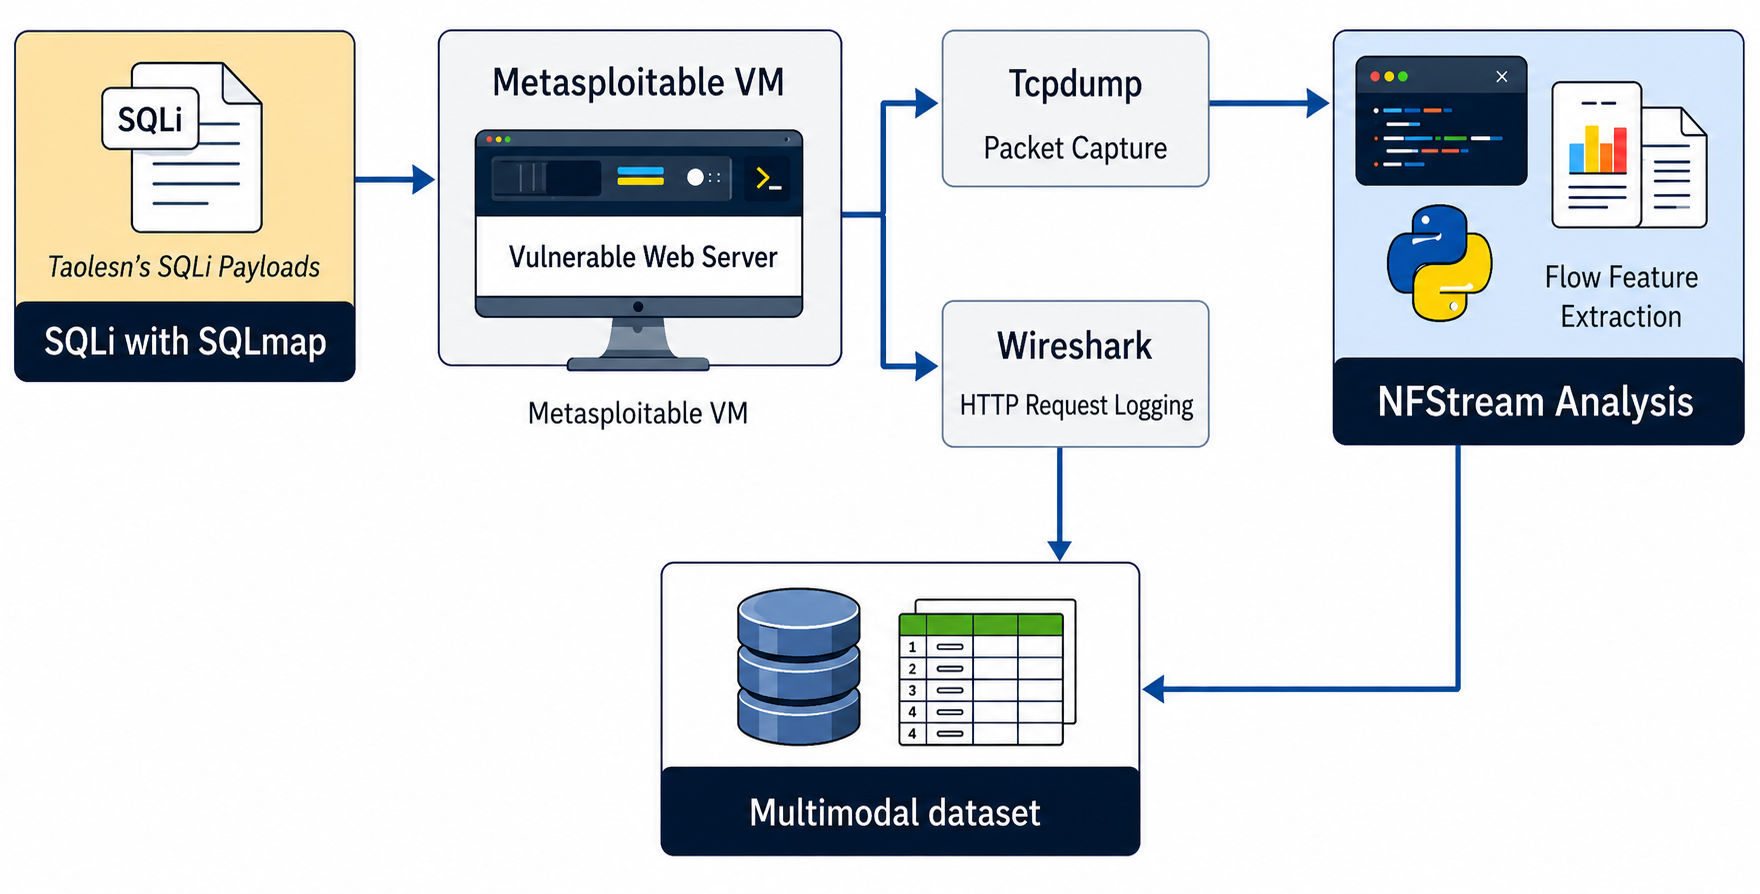
 paul12345-cyber/multimodal-web-attack-dataset
यह रिपॉजिटरी एआई-संचालित खतरे का पता लगाने (थ्रेट डिटेक्शन) अनुसंधान को आगे बढ़ाने के लिए एक मल्टीमॉडल वेब अटैक डेटासेट (MWAD) होस्ट करती है।
 camgoering/solarview-ics-vulnerability-analysis
Contec SolarView Compact का खतरा मॉडल और भेद्यता विश्लेषण (CVE-2022-29303)
 pvharmo2/gha-lab-5bce203f66
सुरक्षा-अनुसंधान प्रयोगशाला: CVE-2026-41249 (GHSA-q58j-g3f4-h26h) का पुनरुत्पादन — .github/workflows/static.yml में pull_request_target pwn अनुरोध,…
 appsec-forge/appsec-forge
संरचित सुरक्षा ज्ञानकोष जिसमें उत्पादन-प्रेरित मामले शामिल हैं: भेद्यता विश्लेषण, एक्सप्लॉइट स्पष्टीकरण, उपचार, और इंजीनियरिंग टीमों के लिए DevSecOps।
 popy21/security-research
भेद्यता अनुसंधान लेख — CVE-2026-12478 (libsoup), Apple WebKit, Google VRP
 horkimhab/cve-2026-59310
शैक्षिक CVE प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी जिसमें पृथक वातावरण में विशिष्ट कमजोरियों को दोहराने, परीक्षण करने और विश्लेषण करने के लिए लैब स्क्रिप्ट…
 pvharmo2/gha-lab-ba8e0c4217
अधिकृत सुरक्षा-अनुसंधान प्रयोगशाला: CVE-2024-42370 / GHSA-4hq2-rpgc-r8r7 का पुनरुत्पादन (docs-preview.yml में env इंजेक्शन) —…
 execution-py/cve-2026-9055
# CVE-2026-9055 का रक्षात्मक विश्लेषण Amelia WordPress बुकिंग प्लगइन में एक अनप्रमाणित (unauthenticated) विशेषाधिकार वृद्धि (privilege escalation)…
 kihara-1/postgresql-cve-2026-14662
PostgreSQL के फुल-टेक्स्ट सर्च (tsvector/tsquery) में पाई गई आउट-ऑफ-बाउंड्स राइट भेद्यता CVE-2026-14662 को, पैच-पूर्व (18.4) और पैच-पश्चात (18.6)…
 pvharmo2/gha-lab-ca4fa82ac5
सुरक्षा-अनुसंधान प्रयोगशाला: mesa/mesa benchmarks.yml pull_request_target वर्कफ़्लो में CVE-2026-29075 (GHSA-3j55-5q6x-2h48) का पुनरुत्पादन — अधिकृत…
 pvharmo2/gha-lab-becf103a54
अधिकृत सुरक्षा-अनुसंधान पुनरुत्पादन CVE-2025-15617 (GHSA-6xqr-4q5g-xc7x): wazuh FIM Windows एकीकरण वर्कफ़्लो आर्टिफैक्ट्स में artipacked GITHUB_TOKEN…
 suominen/cve-2026-9256
nginx CVE-2026-9256 rewrite-module हीप ओवरफ्लो पर नज़र रखना
 pvharmo2/gha-lab-b1fe4918c0
अधिकृत सुरक्षा-अनुसंधान प्रयोगशाला: CVE-2025-32958 (GHSA-8c7v-vccv-cx4q) का पुनरुत्पादन — Adept के remoteBuild.yml द्वारा वर्कफ़्लो आर्टिफैक्ट्स में…
 mystic-hackers/cve-2025
2025 में खोजे गए CVE और उनके PoC
 fr3akhacks/cve-disclosures
सुरक्षा सलाहकार / osTicket 1.18.3 के लिए CVE संदर्भ (CVE-2026-38444, 38446, 38447)
 oscerd/camel-pqc-tls
Apache Camel के साथ Post-Quantum Cryptography (PQC) TLS 1.3 उदाहरण, JDK 21 (BouncyCastle) और JDK 27 (native) पर X25519MLKEM768 हाइब्रिड कुंजी विनिमय…
 horkimhab/cve-2026-90898
शैक्षिक CVE-2026-90898 प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी, अधिकृत सुरक्षा अनुसंधान, भेद्यता जागरूकता, और पृथक लैब वातावरण में रक्षात्मक परीक्षण के लिए।
 pvharmo2/gha-lab-3f1ff30e9c
अधिकृत सुरक्षा-अनुसंधान प्रयोगशाला जो CVE-2026-31852 (jellyfin/jellyfin-ios code-quality.yml में pull_request_target pwn) को पुनरुत्पादित करती है —…








