#1
स्पष्ट दायरे और व्यावहारिक मूल्य वाली चयनित साइबर सुरक्षा सूचियां, संग्रह और सीखने के संदर्भ।
Kitploit अनुशंसित
 thomasking2014/slides
Android rooting, kernel exploitation, browser memory corruption, JIT mitigations और ARM MMU isolation attacks को कवर करने वाले सुरक्षा सम्मेलन स्लाइड…
 ishell/exploits-archives
sebug.net पर मिरर
 gmh5225/awesome-web3-security
पेंटेस्टर्स और बग हंटर्स के लिए Web3 सुरक्षा सामग्री और संसाधनों की एक चुनिंदा सूची।
 professionallyevil/c4
Cyberdelia, कमांड एंड कंट्रोल फ्रेमवर्क्स का एक संग्रह
 kypvas/ad_attack_architecture
Active Directory आक्रमण आर्किटेक्चर मैप व्यापक पेंटेस्ट संदर्भ — रिकॉन से डोमेन प्रभुत्व तक
 owasp/cwe-tool
OWASP / CAPSEC के Common Weakness Enumeration डेटाबेस पर आधारित एक कमांड लाइन CWE खोज उपकरण।
 byinarie/cve-2024-3094-info
CVE-2024-3094 के लिए जानकारी
 arpeetrathii/50-days-of-sqli
50 लगातार दिनों तक SQL इंजेक्शन बग्स को सीखना और खोजना
 x-c3ll/congresos-slides
कांग्रेस प्रस्तुतियाँ
 owasp/tcasvs
OWASP मोटा क्लाइंट एप्लिकेशन सुरक्षा सत्यापन मानक
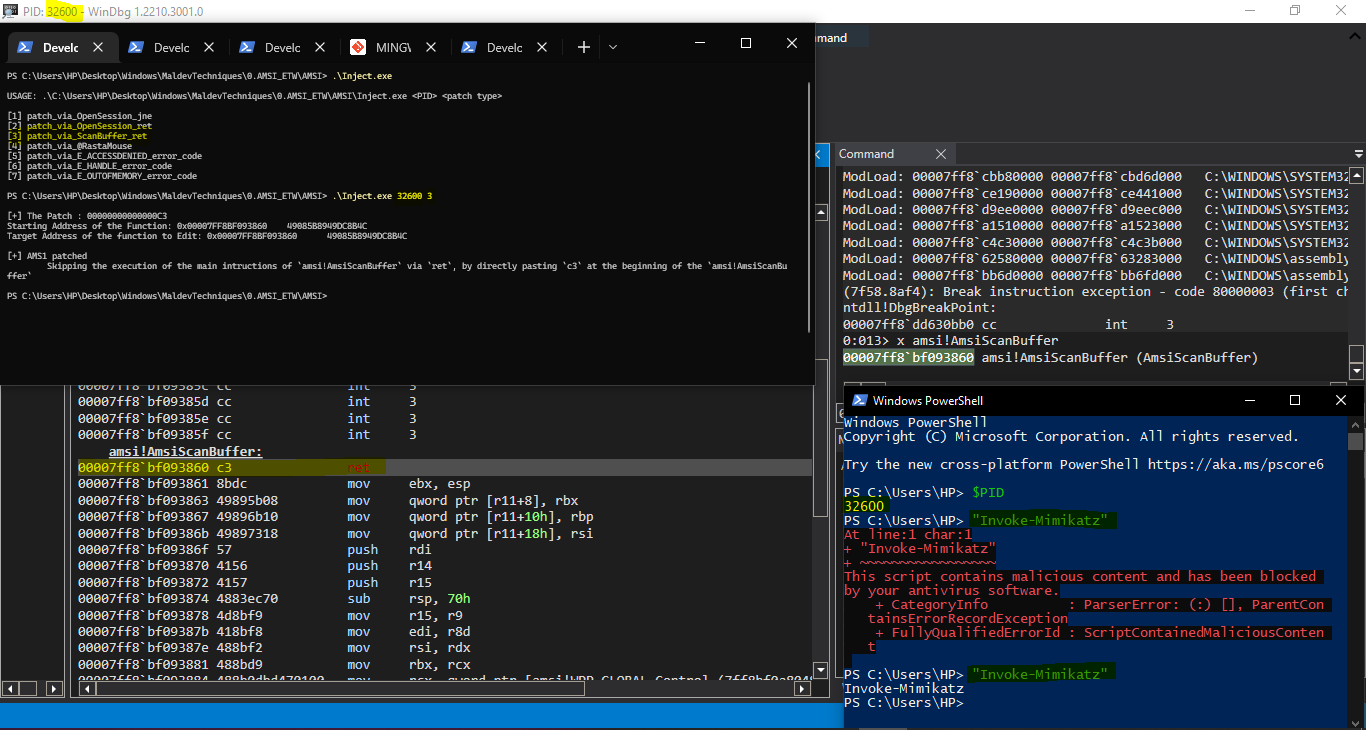 reveng007/amsi-patches-learned-till-now
मैंने अब तक सीखे गए सभी AMSI पैच का दस्तावेज़ीकरण किया है।
 sqlsure/sqlsure
SQL के लिए सिमैंटिक इंस्पेक्टर — क्वेरी चलने से पहले फैन-आउट डबल-काउंटिंग, योगात्मकता उल्लंघन, गलत जॉइन कुंजियाँ और नीति उल्लंघनों को पकड़ता है।…
 jigerjain/interview_tips
उन साइबर सुरक्षा साक्षात्कार प्रश्नों का सारांश जिनसे मैं गुज़रा हूँ, आशा है यह मददगार होगा।
 portswigger/url-cheatsheet-data
यह वह डेटा है जो PortSwigger URL validation bypass चीट शीट को शक्ति प्रदान करता है।
 hongphipham95/vulnerabilities
संवेदनशीलता अनुसंधान सामग्री और प्रूफ-ऑफ-कॉन्सेप्ट कोड का संग्रह जिसमें सुरक्षा दोष, शोषण तकनीकें और संबंधित विश्लेषण शामिल हैं।
 disclose/policymaker
एक मुफ्त, ओपन-सोर्स, बहुभाषी, टेम्पलेट-आधारित VDP नीति, सेफ हार्बर क्लॉज़, securitytxt, और DNS Security TXT जनरेटर।
 nccgroup/the_automotive_threat_modeling_template
Microsoft Threat Modeling Tool 2016 के लिए NCC Group का ऑटोमोटिव सुरक्षा टेम्पलेट
 alex-w-developer/getblocked
हल्का, स्थानीय-केवल MV3 Chrome एक्सटेंशन जो सामान्य तीसरे-पक्ष वेब ट्रैकिंग को कम करने के लिए है।