
 #1
कैप्चर द फ्लैग प्लेटफॉर्म, चुनौती निर्माण, समाधान उपकरण और प्रतिस्पर्धी साइबर सुरक्षा फ्रेमवर्क।
Kitploit अनुशंसित
 ragibson/steganography
बिटमैप छवियों (.bmp और .png), WAV ध्वनि फ़ाइलों और बाइट अनुक्रमों के लिए न्यूनतम महत्वपूर्ण बिट स्टेग्नोग्राफ़ी। बिटमैप छवियों के लिए सरल LSB…
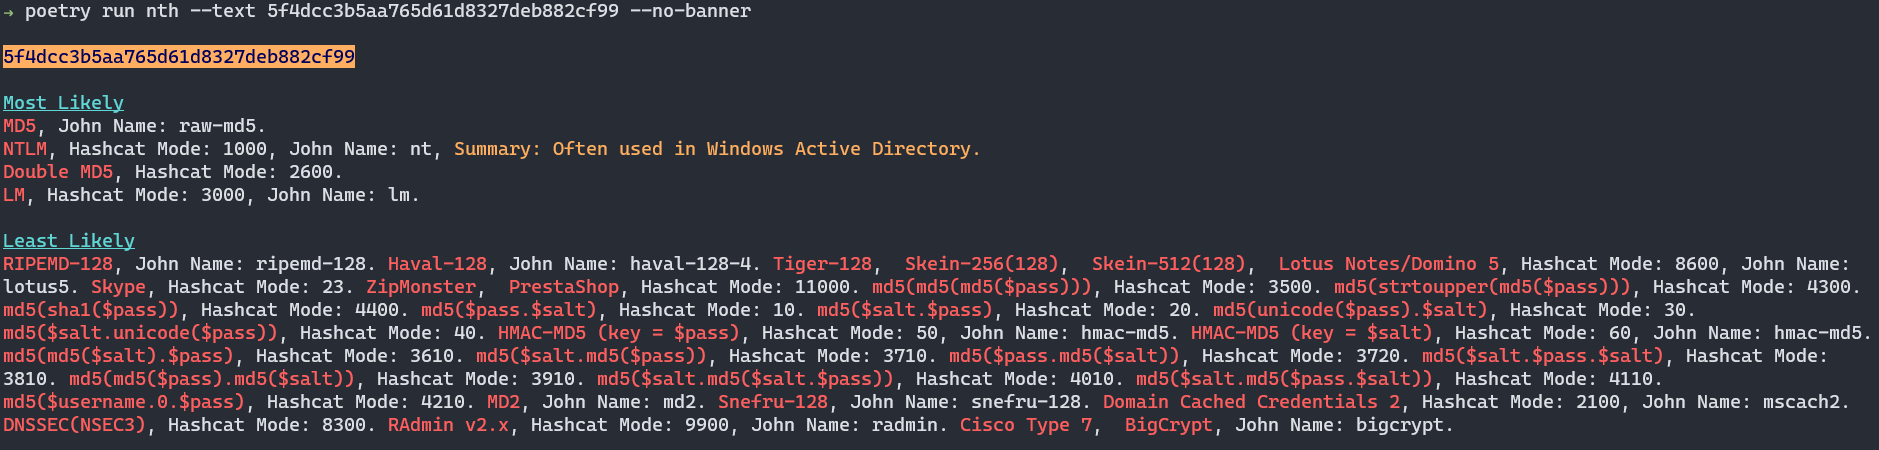 bee-san/name-that-hash
CLI या वेब ऐप के माध्यम से 300+ हैश प्रकारों को तुरंत पहचानें। लोकप्रिय हैश को प्राथमिकता देता है, सारांश प्रदान करता है, और पासवर्ड क्रैकिंग…
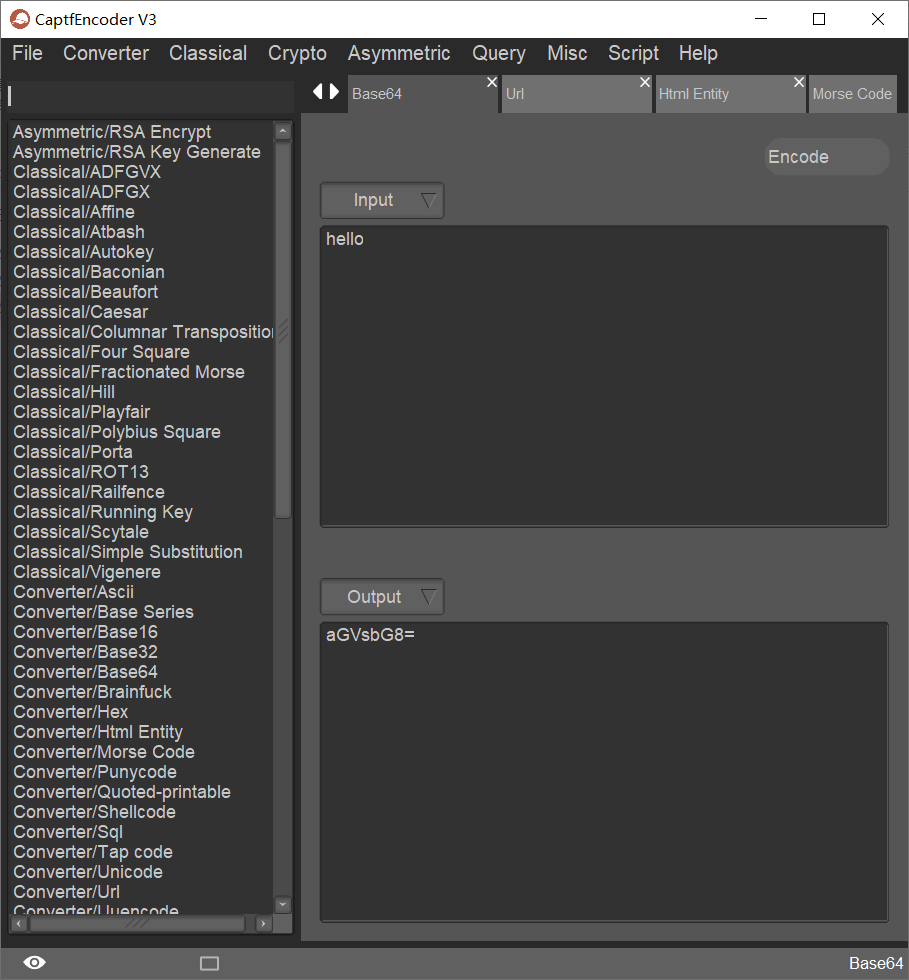 guyoung/captfencoder
क्रॉस-प्लेटफ़ॉर्म सुरक्षा टूलकिट जो एन्कोडिंग, शास्त्रीय और आधुनिक क्रिप्टोग्राफी, हैश गणना और ऑनलाइन रिकॉनिसेंस क्वेरीज़ के लिए है, जिसे CTF और…
 owasp/securecodingdojo
सिक्योर कोडिंग डोजो सुरक्षित कोडिंग ज्ञान प्रदान करने के लिए एक प्लेटफॉर्म है।
 azr43lkn1ght/dfir-labs
हैंड्स-ऑन DFIR चुनौतियाँ जिनमें डिजिटल फोरेंसिक, घटना प्रतिक्रिया, मैलवेयर विश्लेषण, और खतरे की खोज शामिल है, साथ ही CTF-शैली के फ्लैग और वास्तविक…
 liveoverflow/pwnadventure3
PwnAdventure3 Server
 m1ghtym0/browser-pwn
ब्राउज़र-शोषण को लक्षित करने वाले संसाधनों का एक अद्यतन संग्रह।
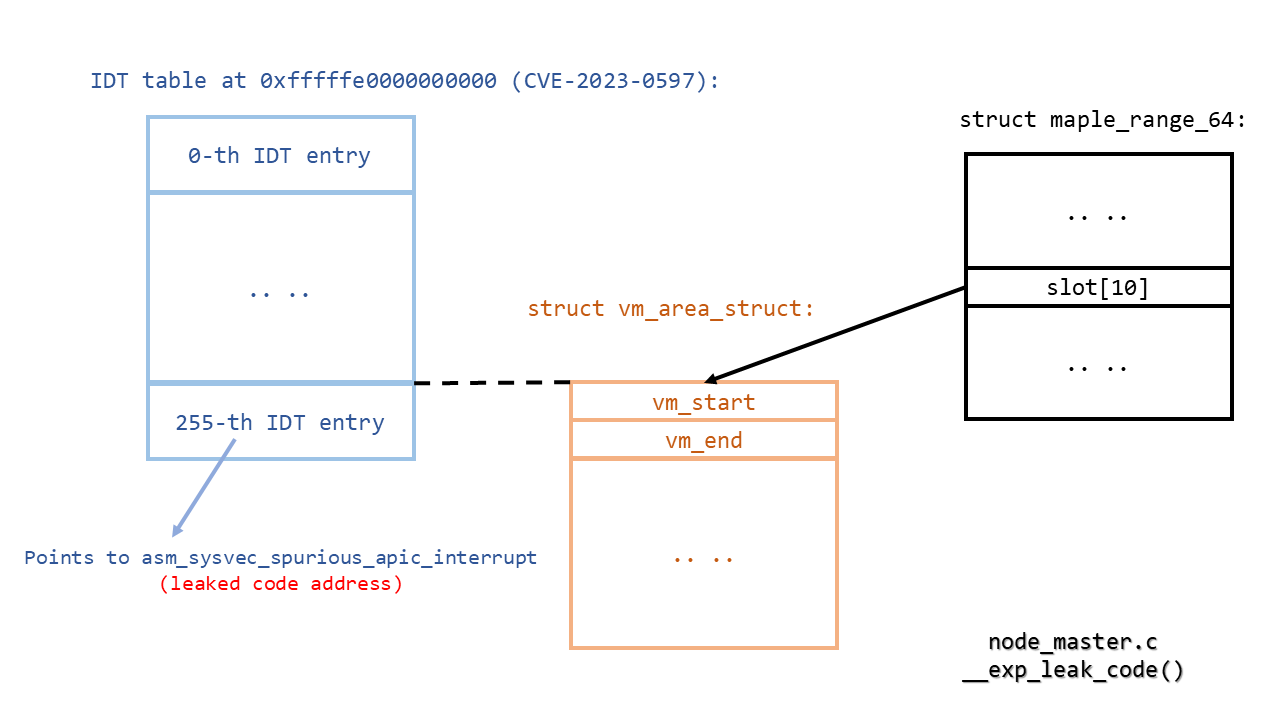 lrh2000/stackrot
CVE-2023-3269: लिनक्स कर्नेल विशेषाधिकार वृद्धि भेद्यता
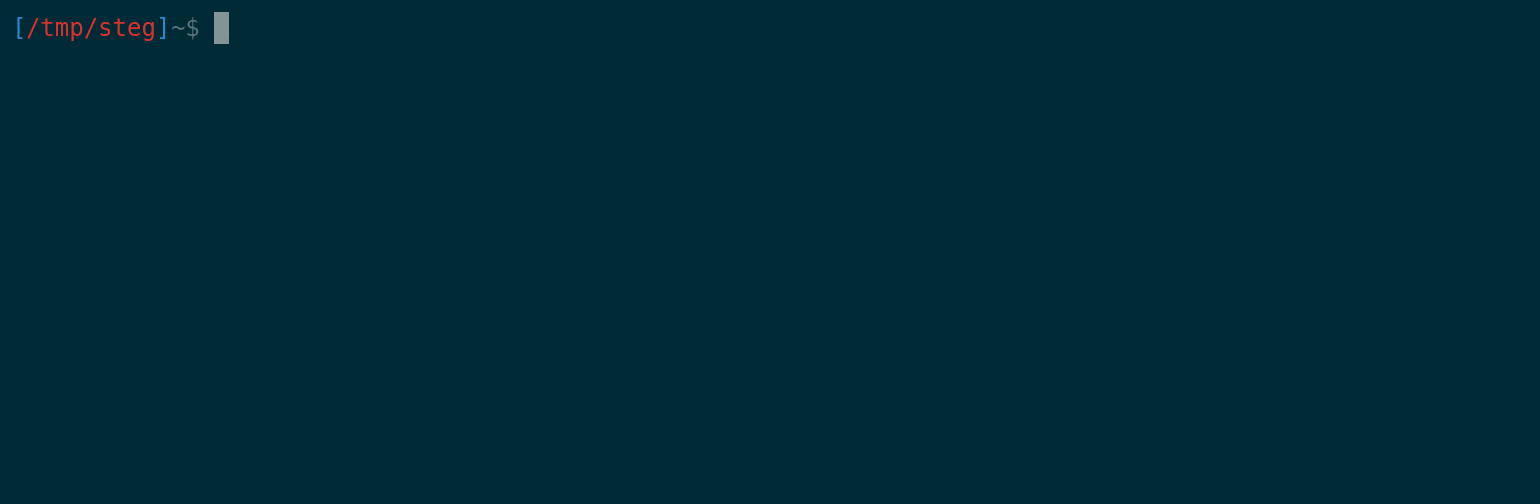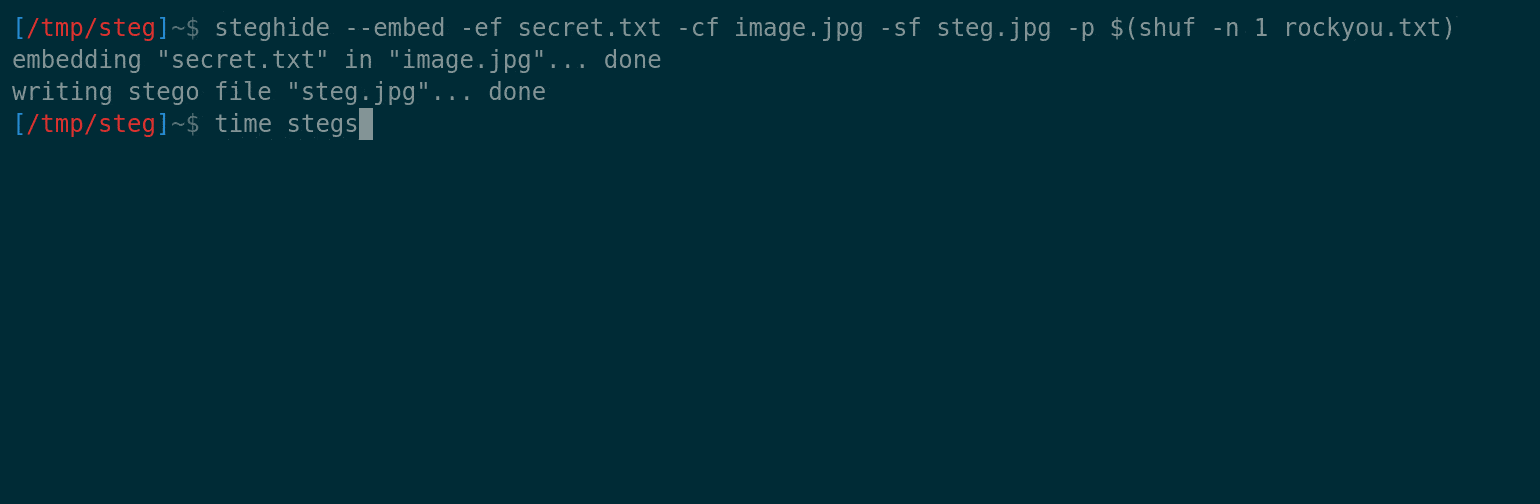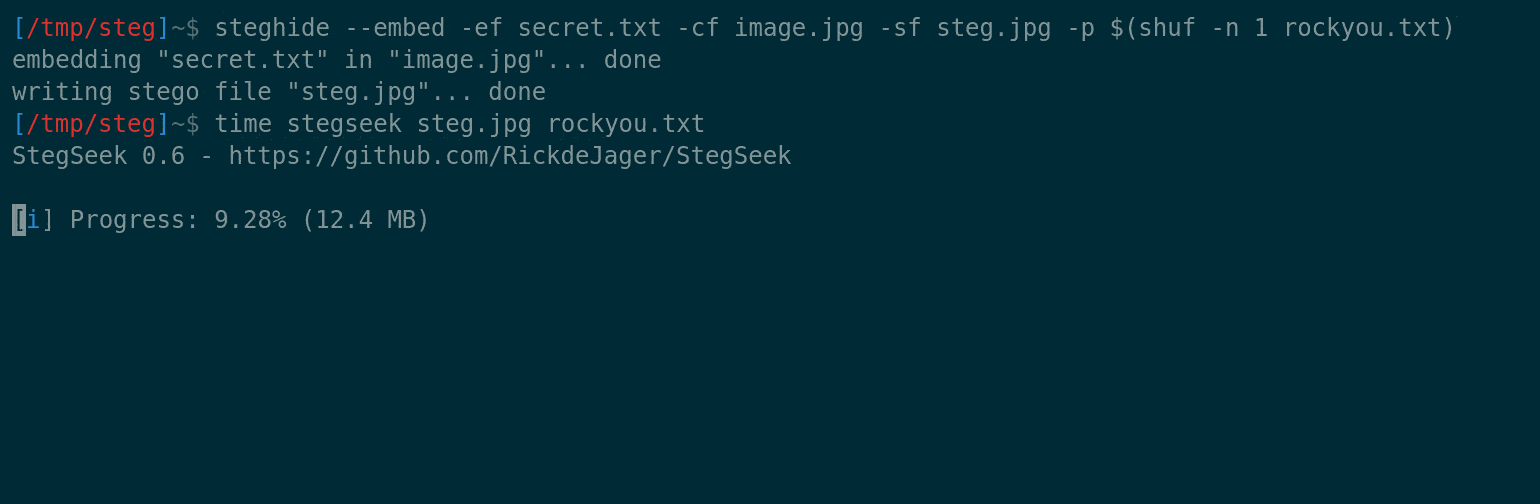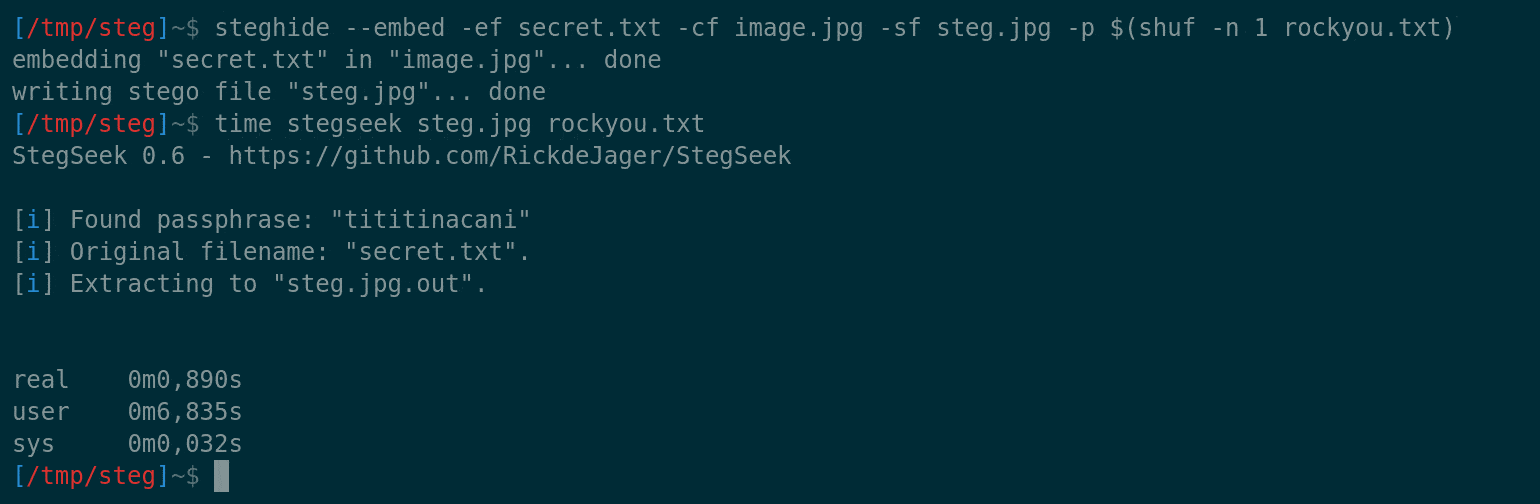 rickdejager/stegseek
:zap: दुनिया का सबसे तेज़ स्टेगहाइड क्रैकर, प्रति सेकंड लाखों पासवर्ड की जांच करता है :zap:
 ralireza/android-security-teryaagh
एंड्रॉइड सुरक्षा गाइड, रोडमैप, दस्तावेज़, पाठ्यक्रम, लेख, और teryaagh।
 adamkadaban/ctfs
CTF Cheat Sheet + लिखित विवरण / कुछ सुरक्षा CTFs के लिए फ़ाइलें जो मैंने किए हैं
 juice-shop/multi-juicer
सुरक्षा प्रशिक्षण और Capture The Flags के लिए कई Juice Shop इंस्टेंस को होस्ट और प्रबंधित करें।
 bcoles/kasld
KASLD एक स्थानीय प्रक्रिया से Linux kernel के virtual और physical memory layout को derandomize करता है, जो भी उसका vantage — privilege,…
 s1n6h/pentest-harness
Self-hosted AI agent harness authorized pentests, bug bounty, security labs, और CTFs के लिए। Plugin-based, multi-provider LLM support के साथ local…
 nongiach/sudo_inject
[Linux] sudo टोकन का दुरुपयोग करने वाली दो विशेषाधिकार वृद्धि तकनीकें
 orangetw/my-presentation-slides
Orange Tsai की सार्वजनिक प्रस्तुति स्लाइड्स का संग्रह।
 mvelazc0/badzure
BadZure जानबूझकर गलत कॉन्फ़िगर किए गए Entra ID टेनेंट्स और Azure सब्सक्रिप्शन्स की तैनाती को स्वचालित करता है, उनमें विविध संस्थाओं और कॉन्फ़िगरेबल,…
 the-viper-one/pentest-everything
CTF राइटअप्स, पेनटेस्टिंग विषयों, गाइड्स और नोट्स का संग्रह। नोट्स कई स्रोतों और मेरी अपनी लैब रिसर्च से संकलित किए गए हैं। विषय OSCP, Active…








