#1

 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
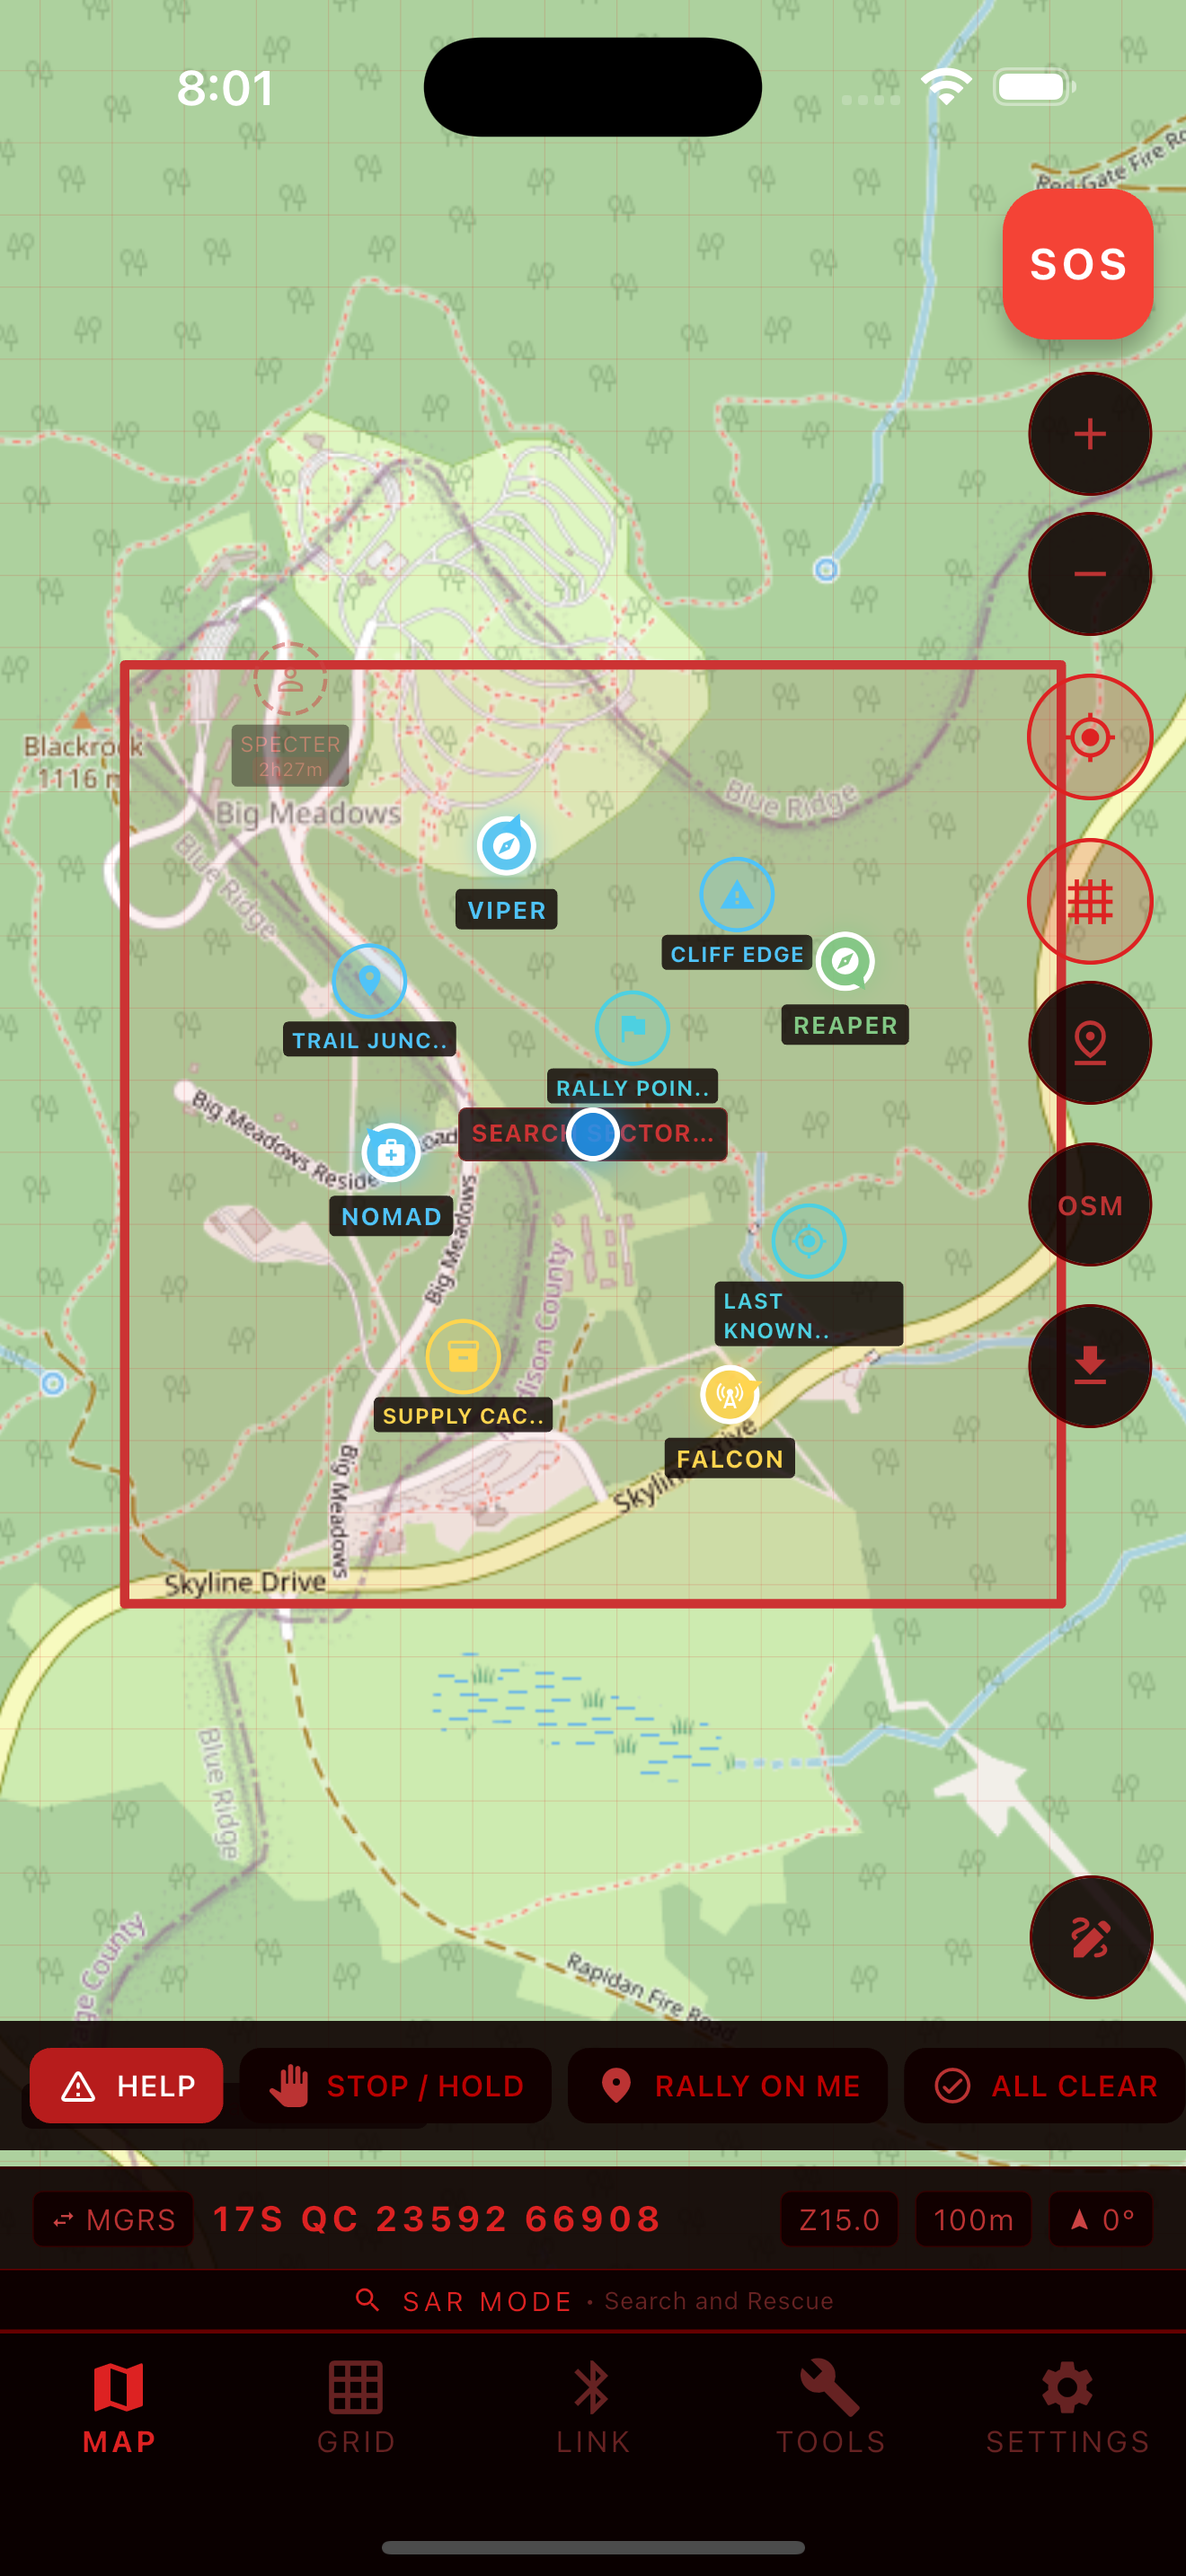 redgridtactical/redgridlink
27 सितंबर, 2026 को सेवानिवृत्त। अंतिम v1.7.0 स्रोत संदर्भ के लिए सुरक्षित रखा गया है; कोई नया स्टोर डाउनलोड या खरीदारी नहीं। विकास Red Grid MGRS में…
 al1ex/awesome-pentest
पैठ परीक्षण उपकरणों का संग्रह
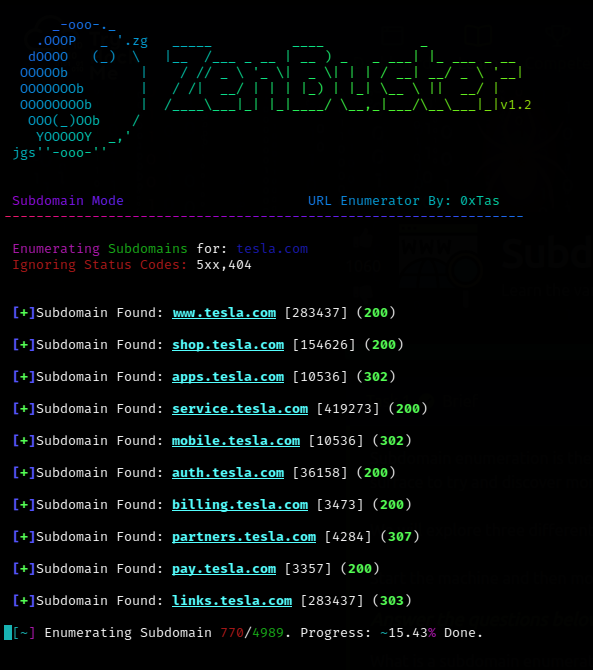 0xtas/zenbuster
पायथन में मल्टी-थ्रेडेड URL गणना/सामग्री-खोज उपकरण।
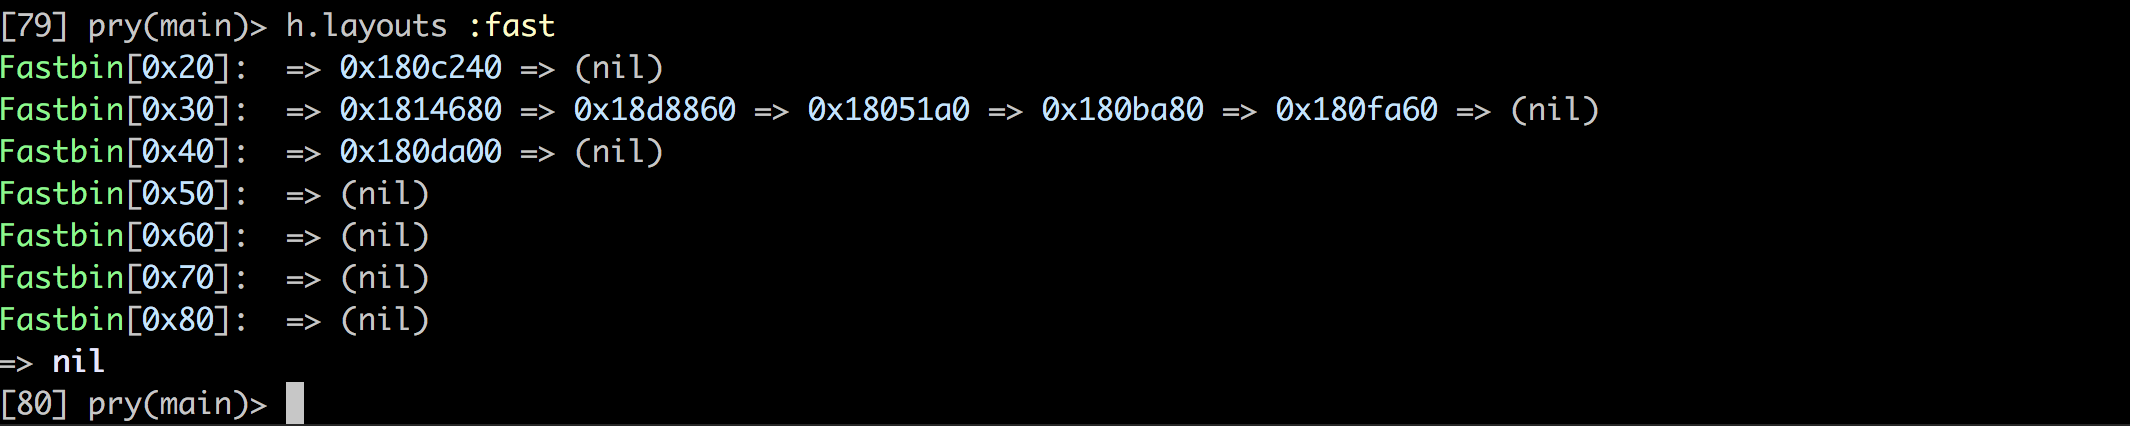 david942j/heapinfo
पेनिंग/एक्सप्लॉइटिंग के लिए एक इंटरैक्टिव मेमोरी जानकारी
 vladko312/research_successful_errors
व्हाइटपेपर जो SSTI और कोड इंजेक्शन के लिए Error-Based और Boolean Error-Based Blind तकनीकों का परिचय देता है, जिसमें छह प्रोग्रामिंग भाषाओं के लिए…
 knowledge-wisdom-understanding/recon
Nmap परिणामों के आधार पर लक्ष्य की गणना करें
 sadfud/exploits
वास्तविक दुनिया और CTFs में web/binary POCs का शोषण करना।

 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: विंडोज़ 11 KASLR बायपास
 rawsec/rawsec-cybersecurity-list
साइबर सुरक्षा उपकरणों और संसाधनों की चयनित सूची जिसमें पैठ परीक्षण, फोरेंसिक, OSINT, वेब सुरक्षा, मैलवेयर विश्लेषण, क्रिप्टोग्राफी, CTF, लैब्स और…
 commando-x/vuln-bank-mobile
एक जानबूझकर कमजोर मोबाइल बैंकिंग एप्लिकेशन जो मोबाइल सुरक्षा परीक्षण का अभ्यास करने के लिए डिज़ाइन किया गया है। इसमें वास्तविक दुनिया के अनुप्रयोगों…
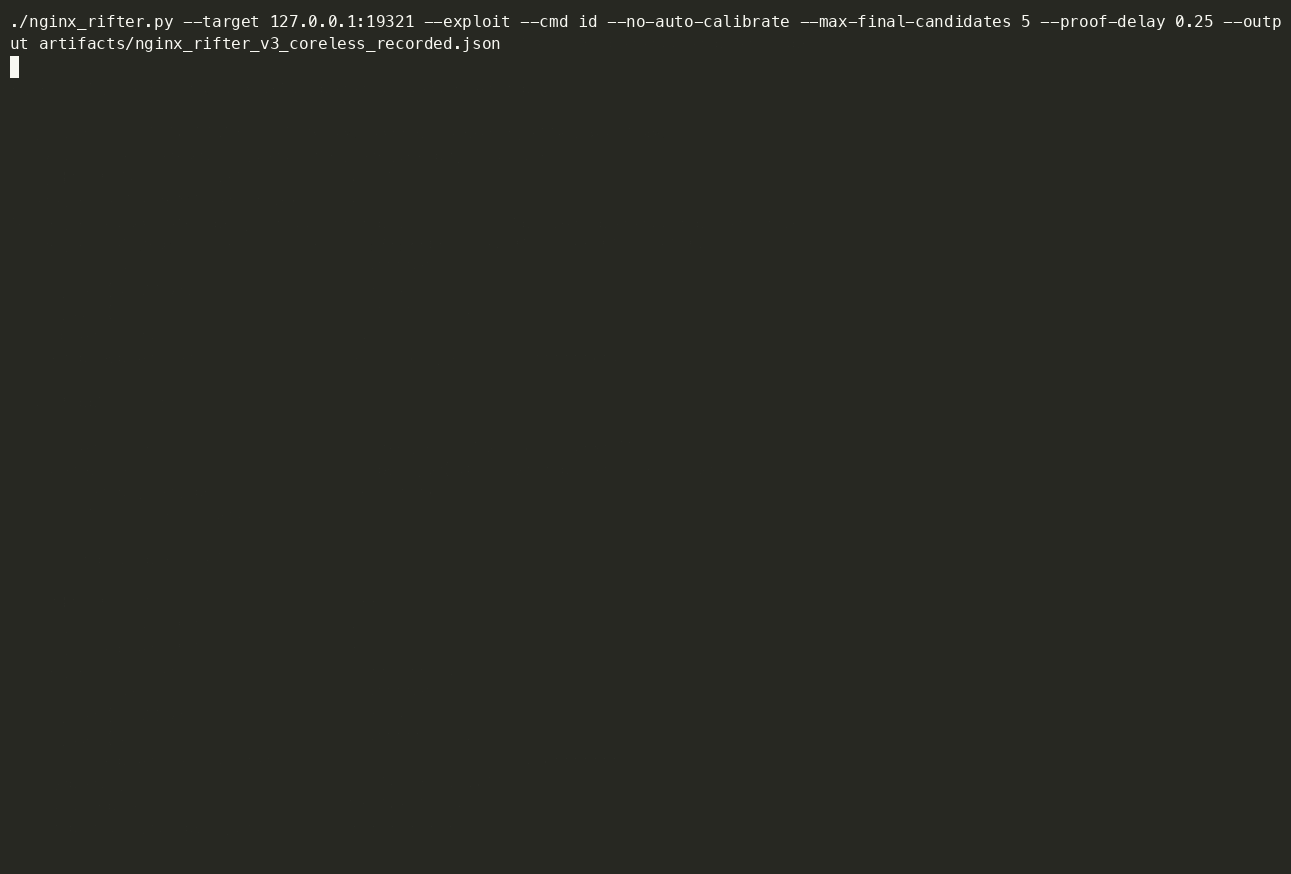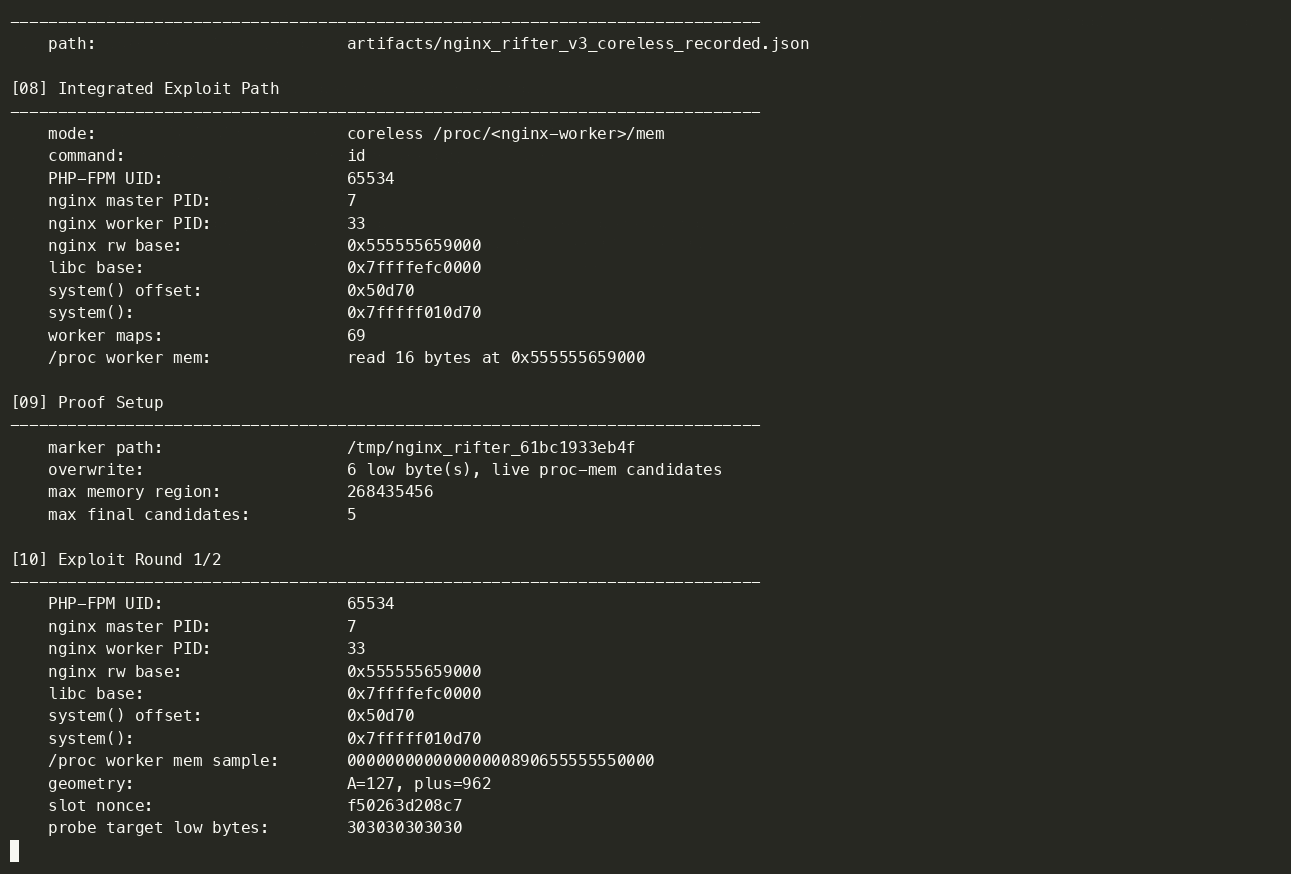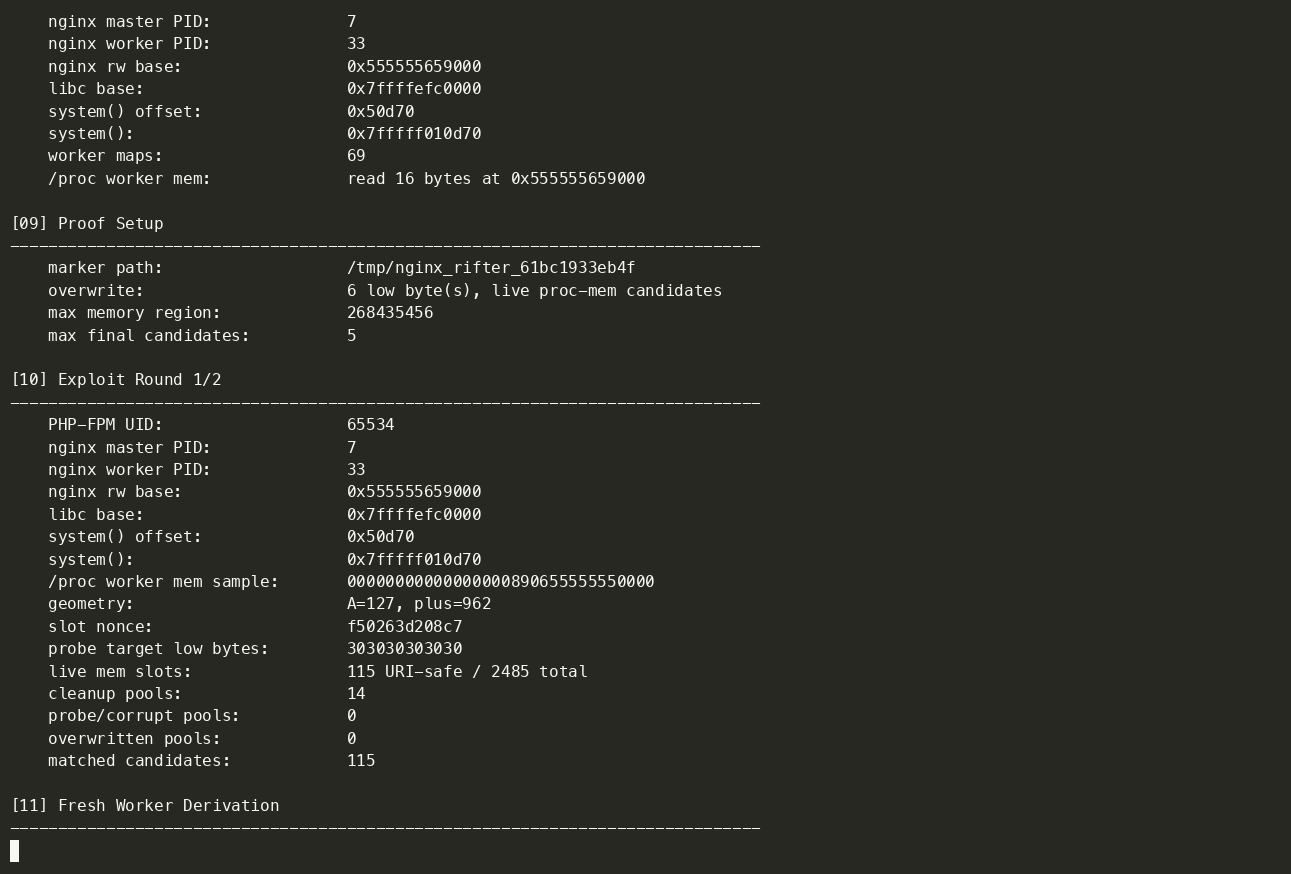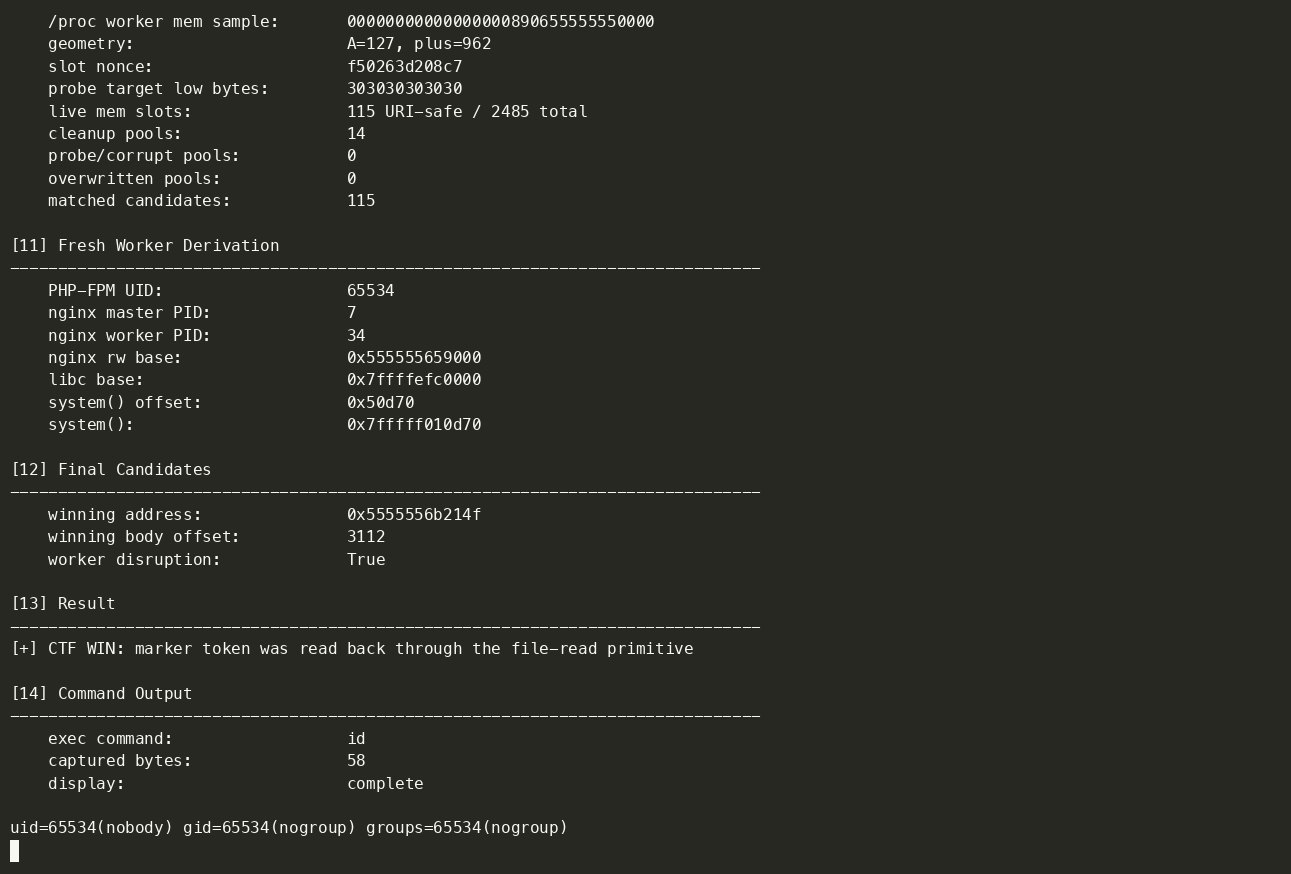 hamid-k/nginx-rift-private-lab
निजी Nginx Rift ASLR लैब, एक्सप्लॉइट चेन, और डेमो रिकॉर्डिंग
 crixpwn/cve-2026-8389
CVE-2026-8389 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, फायरफॉक्स में एक SpiderMonkey BaselineJIT टाइप कन्फ्यूजन भेद्यता, जिसे बाइटकोड…
 aljavier/exploit_laravel_cve-2018-15133
API_KEY के साथ Laravel रिमोट कोड एक्सेक्यूशन के लिए एक्सप्लॉइट (CVE-2018-15133)
 warxim/vucsa
गैर-HTTP मोटे क्लाइंट्स के पेनिट्रेशन टेस्टिंग सीखने के लिए जानबूझकर कमजोर क्लाइंट-सर्वर एप्लिकेशन। इसमें SQL इंजेक्शन, RCE, XML हमले, बफर ओवर-रीड,…
 portswigger/splitting-the-email-atom
ईमेल पता पार्सर विसंगतियों का उपयोग करके एक्सेस नियंत्रण को बायपास करने के लिए शोध सामग्री और टूलिंग, जिसमें फ़ज़र, Hackvertor टैग, CSS…