
 #1
क्रिप्टोग्राफिक सिस्टम और एल्गोरिदम को लागू करने, विश्लेषण करने, तोड़ने और लागू करने के उपकरण।
Kitploit अनुशंसित
 brodsbytes/cyberpup
गैर-तकनीकी लोगों के लिए एक मुफ्त, ओपन-सोर्स साइबर सुरक्षा ऐप।
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven पूर्ण वॉकथ्रू: निर्धारित क्रेडेंशियल्स, chroot सिमलिंक एस्केप, rewrite-rule बायपास RCE, CVE-2024-1086 से रूट
 softdeadlock/voron-crypto
Voron मैसेंजर क्रिप्टो/प्रोटोकॉल लाइब्रेरी (X3DH-lite + Double Ratchet, group sender-keys, onion transport) — बाहरी समीक्षा का अनुरोध किया गया
 looky243/cve-2025-24071-poc
CVE-2025-24071 अवधारणा प्रमाण
 lva/infineon-cve-2017-15361
सरल PowerShell स्क्रिप्ट यह जांचने के लिए कि कंप्यूटर उपयोग कर रहा है या नहीं ऐसा Infineon TPM चिप जो CVE-2017-15361 के लिए कमजोर है।
 gardeniawhite/fuzzing
libFuzzer के साथ फ़ज़िंग, openssl heartbleed (CVE-2014-0160) शामिल है
 insider77circle/ai-password-testing-agent
AI पासवर्ड हमलों को अंधी गणना से अनुकूली अभियानों में कैसे बदल देता है - और उन्हें रोकने वाले डिटेक्शन नियम और प्रतिक्रिया उपाय। अनुसंधान और रक्षा,…
 laplace1002/tamarinagent
प्राकृतिक-भाषा या C/C++ प्रोटोकॉल विवरणों को समीक्षायोग्य Protocol IR में परिवर्तित करने वाला Human-in-the-loop UI, जो फिर औपचारिक सुरक्षा सत्यापन के…
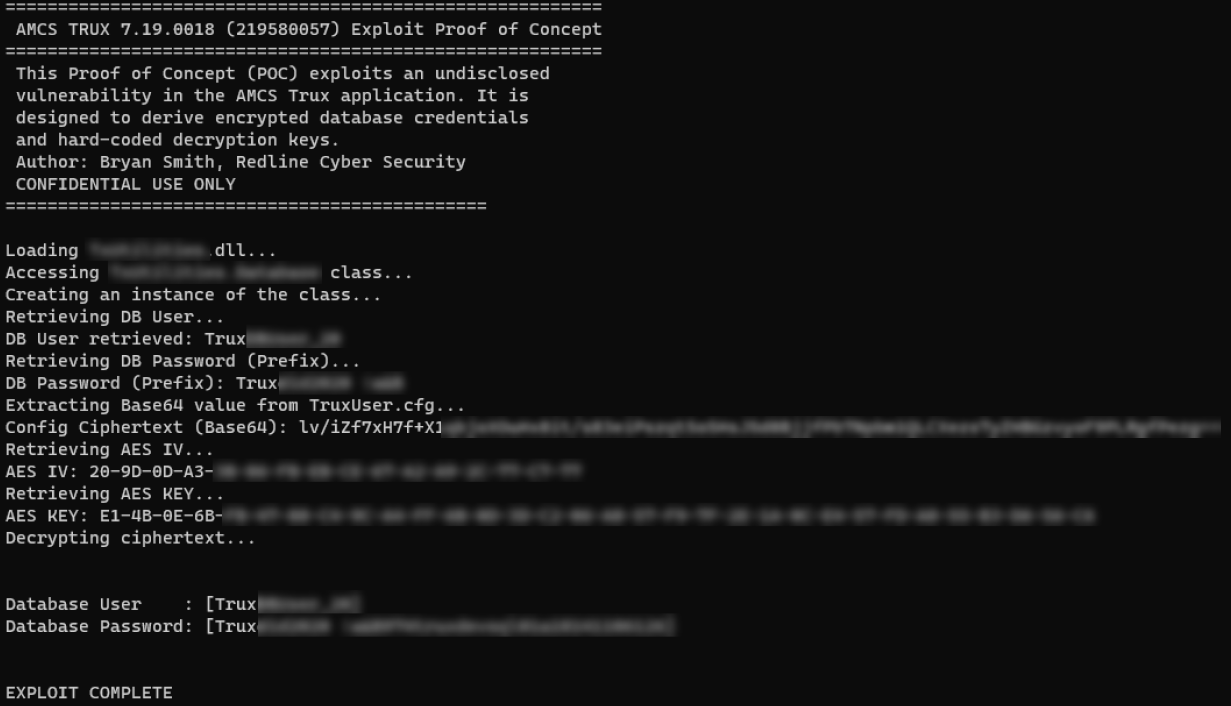 securekomodo/cve-2024-22734
AMCS Trux सॉफ्टवेयर को प्रभावित करने वाले CVE-2024-22734 के लिए Exploit POC
 gmikisilva/cve-2024-33901-proofofconcept
CVE-2024-33901 कमजोरी को प्रदर्शित करने वाला छोटा प्रोग्राम, KeePassXC संस्करण 2.7.7 में
 thanhuutuan/cve_2019_18935
यह प्रोजेक्ट CVE-2019-18935 के लिए
 yanghaoi/cve-2020-0601
CVE-2020-0601 के लिए PoC - Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 okymi-x/cve-2021-43798
Python toolkit for authorized testing of CVE-2021-43798 Grafana पथ ट्रैवर्सल के अधिकृत परीक्षण के लिए Python टूलकिट, जिसमें मनमाना फ़ाइल पढ़ने का…
 kkirsche/slae
SecurityTube Linux Assembly विशेषज्ञ x86 परीक्षा
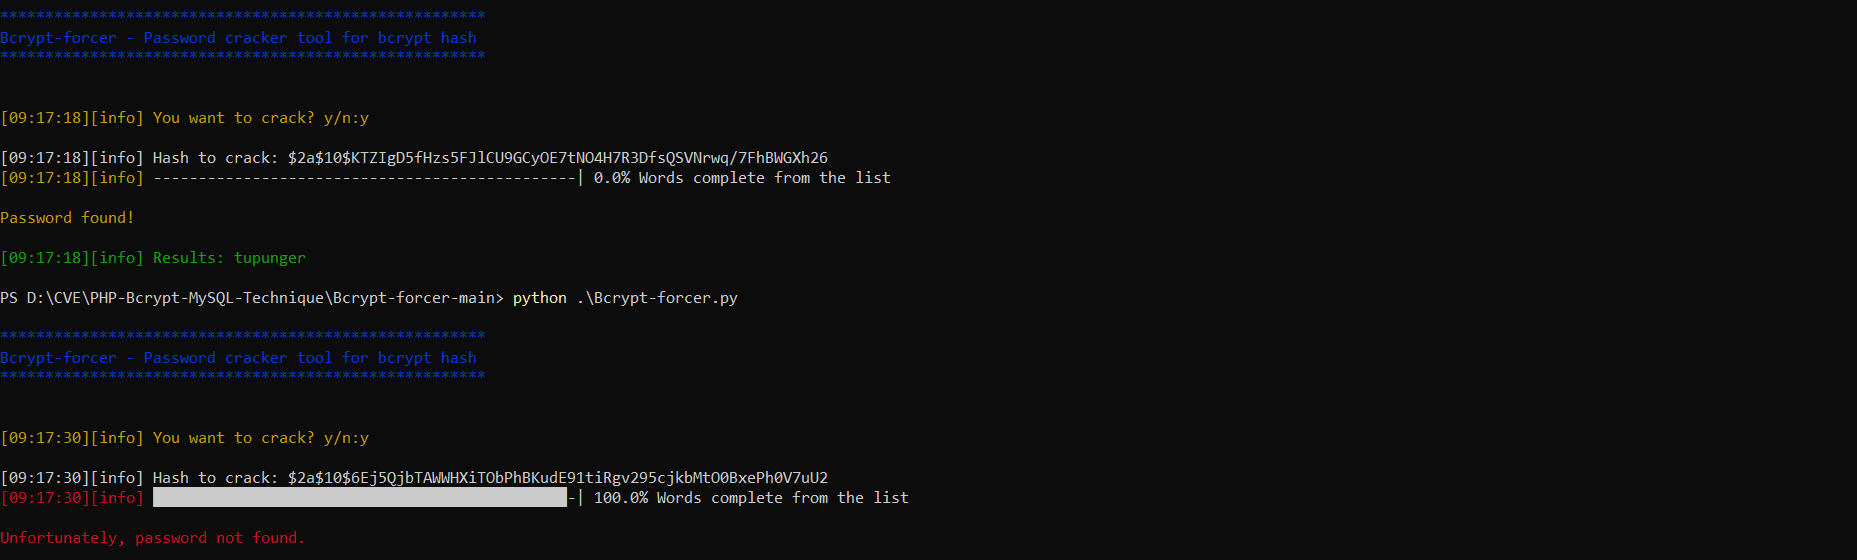 nu11secur1ty/bcrypt-forcer
Bcrypt हैश क्रैकर जो पैठ परीक्षण और पासवर्ड पुनर्प्राप्ति के लिए है। डिक्शनरी या ब्रूट-फोर्स विधियों का उपयोग करके Bcrypt हैश को डिक्रिप्ट करता है।
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
CVE-2026-3180 के लिए पूर्ण शोषण टूलकिट - WordPress Contest Gallery SQL Injection कमजोरी। इसमें स्वचालित डेटा निष्कर्षण, WAF बाईपास, रिवर्स शेल,…
 ibm/pgp-client-checker-cve-2021-33560
एक उपकरण जो जाँचता है कि कोई PGP क्लाइंट CVE-2021-33560 से प्रभावित है या नहीं
 jmiettinen/cve-2022-21449-vuln-test
CVE-2022-21449 ECDSA हस्ताक्षर सत्यापन भेद्यता के लिए Java-आधारित परीक्षक। Psychic Signatures बग के लिए JVM की जाँच करता है और कमजोर या पैच की गई…








