
 #1
क्रिप्टोग्राफिक सिस्टम और एल्गोरिदम को लागू करने, विश्लेषण करने, तोड़ने और लागू करने के उपकरण।
Kitploit अनुशंसित
 diamorphine666/cve-2026-27944
Python उपयोगिता जो CVE-2026-27944 को प्रदर्शित करने के लिए Nginx UI बैकअप अभिलेखागार को डिक्रिप्ट करती है, जिससे प्रभावित इंस्टेंस से संवेदनशील…

 manturever/xworm-rat
⭐️प्रसिद्ध XWorm RAT, संस्करण 2.1. केवल शैक्षिक उद्देश्यों के लिए
 raithchr/stego-lab
स्थानीय स्टेग्नोग्राफ़ी ऐप जो कैरियर छवियों के अंदर टेक्स्ट, इमेज या फ़ाइलों को छिपाने के लिए AES-256 एन्क्रिप्शन, EXIF संपादन, वॉटरमार्किंग और बैच…
 wearohat/lucky13
cve-2013-0169 के लिए शोषण
 gremwell/cve-2020-0601_poc
CVE-2020-0601 (Windows CryptoAPI स्पूफिंग) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो HTTPS ट्रैफ़िक को इंटरसेप्ट करने के लिए नकली CA सर्टिफिकेट जनरेट…
 plunder707/attestos
Bazzite और एक TPM बूट प्रमाणन परत। कार्य प्रगति पर है: बिल्ड असत्यापित हैं, UKI तंत्र अनसुलझा है। विनिर्देश: github.com/plunder707/attested-gaming
 tushargurav28/cve-2026-0257
पालो ऑल्टो नेटवर्क्स PAN-OS में GlobalProtect पोर्टल और गेटवे में खामियों के कारण एक प्रमाणीकरण बाईपास है, जो हमलावरों को अनधिकृत VPN कनेक्शन स्थापित…
 lr2006-robot/bitpixie
CVE-2023-21563 भेद्यता पर आधारित BitLocker एन्क्रिप्शन को क्रैक करना
 danyw24/zyxel-p870hn-hardware-hacking
नंगे PCB से root तक: अपने स्वयं के हार्डवेयर पर UART के माध्यम से ZyXEL P-870HN (BCM6368) की हार्डवेयर हैकिंग — CVE-2025-0890 + CVE-2024-40891
 demining/digital-signature-forgery-attack
CVE-2025-29774 कमजोरियां और SIGHASH_SINGLE बग नकली RawTX के साथ मल्टी-सिग्नेचर वॉलेट संचालन विधियों को कैसे खतरा पहुंचाते हैं
 gl1tch0x1/dirtyclone
कर्नेल XFRM/ESP भेद्यता (CVE-2026-43503) का शोषण करने वाला प्रूफ-ऑफ-कॉन्सेप्ट स्थानीय विशेषाधिकार वृद्धि उपकरण, नेटवर्किंग स्टैक के माध्यम से वितरित…
 c-sprinks/bitlocker-bypass-research
BitLocker पूर्ण-डिस्क एन्क्रिप्शन बायपास अनुसंधान CVE-2023-21563 (BitPixie) का उपयोग करके। कार्यप्रणाली, एक्सप्लॉइट श्रृंखला, और रक्षात्मक अनुशंसाएँ।
 george0papasotiriou/cve-2026-1122-iot-firmware-update-signature-bypass-via-low-order-point-injection
लो-ऑर्डर पॉइंट इंजेक्शन के माध्यम से CVE-2026-1122 Ed25519 हस्ताक्षर बाईपास को प्रदर्शित करता है, Python और C वेरिफायर कोड के साथ दुर्भावनापूर्ण IoT…
 george0papasotiriou/cve-2026-4444-jwt-algorithm-confusion-via-kid-injection
CVE-2026-4444 के लिए POC जो अविश्वसनीय kid इंजेक्शन के माध्यम से JWT एल्गोरिदम भ्रम को प्रदर्शित करता है, जिसमें टोकन जालसाजी और विशेषाधिकार वृद्धि…
 isaca0315/cve-2026-44351-poc
CVE-2026-44351 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो fast-jwt <6.2.4 में एक ऑथेंटिकेशन बायपास है, जहाँ एक खाली HMAC key हमलावरों को मनमाने JWTs बनाने की…
 chron1k/oxide_hive
CVE-2021-36934 के लिए एक्सप्लॉइट
 minanagehsalalma/zte-smartlife-app-pwned
ZTE SmartLife सुरक्षा निष्कर्ष जो अकाउंट टेकओवर की ओर ले जाते हैं: 100K+ Google Play डाउनलोड और CVE-2026-86552 से CVE-2026-86555 तक।
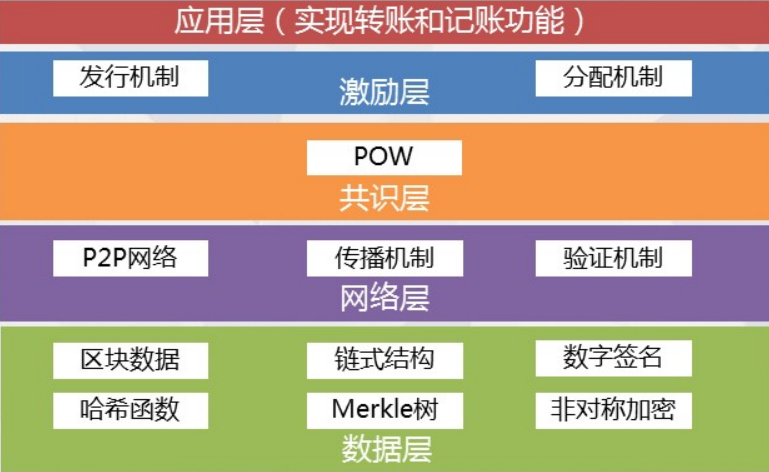 al1ex/blockchainconstruction
ब्लॉकचेन सुरक्षा निर्माण








